
 #1
脅威フィード、侵害指標(IOC)、および攻撃トレンドを収集、分析、および運用するためのツール。
Kitploit おすすめ
 chaitanyagarware/cve-2026-50131
CVE-2026-50131の厳選されたランディングページ。FedifyのvalidatePublicUrl()における不完全なSSRF緩和バイパスをCVSS 8.6で詳述し、信頼できる勧告レコードと影響を受けるバージョン範囲へのリンクを提供します。
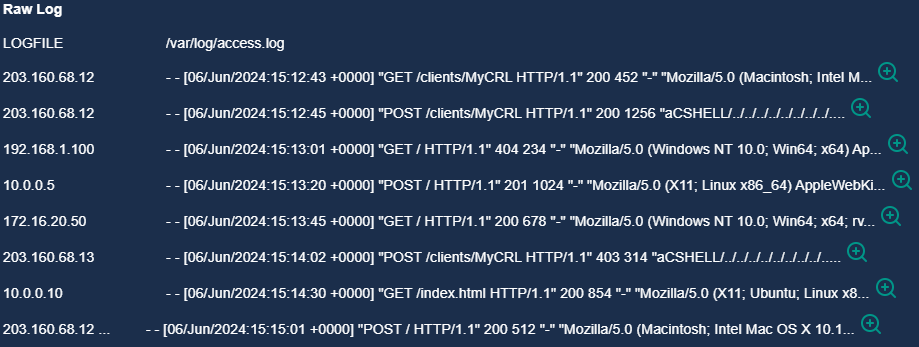 luismateo1/arbitrary-file-read-cve-2024-24919
CVE-2024-24919 パストラバーサル攻撃の検出、調査、対応に関するウォークスルー。ログ分析、脅威インテリジェンスの確認、サーバーの封じ込めを含みます。
 jomjosh17/log4shell-cve-2021-44228-
Log4Shell(CVE-2021-44228)の包括的なSOC分析であり、技術的な内訳、検出指標、修復戦略、および重大な脆弱性管理のためのインシデント対応タイムラインを含む。
 suominen/diagspill
Linuxカーネル SCTP sock_diag ヒープオーバーフロー(CVE-2026-74469)のパッチ適用状況トラッカー。どのディストリビューションが修正をリリース済みかを記録する。
 0xblackash/cve-2026-21589
CVE-2026-21589(Atlassian Data Center製品における認証前のパストラバーサルによる任意ファイルアクセス脆弱性)に関する技術分析と検出ガイダンス。
 cohesity/secadvisory
Cohesity製品の脆弱性を文書化したベンダーセキュリティアドバイザリリポジトリ。CVE-2019-11242 vCenter TLS証明書検証の欠陥、影響、および修復ガイダンスを含む。
 bitcoindatalabs/ln-upgrade-dynamics
「Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security Advisories, 2023-2026」のコード、集約データ、LaTeX ソース
 gmh5225/nova-framework
キーワード、正規表現、意味的類似度、LLM評価ルールを組み合わせてジェイルブレイクやLLMの不正利用を検出する、YARAに着想を得たプロンプトパターンマッチングエンジン。
 owasp/agentic-evidence
エージェント型AIのセキュリティ証拠に関するOWASPリファレンスプロジェクト:エージェントの実行、ID、ツール呼び出し、認可の判断を相関させ、調査タイムラインとエクスポート可能な証拠バンドルにまとめます。
 github/advisory-database
オープンソースソフトウェアの世界におけるCVEおよびGitHub由来のセキュリティアドバイザリを含むセキュリティ脆弱性データベース。
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 pixee/compaction-laundering
コーディングエージェントにおけるコンテキスト圧縮に関するセキュリティ研究:信頼できないコンテンツ内の偽造されたロールラベルが要約を経ても存続し、実行されてしまう仕組みを、計測・デモ・修正方法とともに示す。








