#1

 essexrich/threatactors-ttps
脅威アクターが使用する戦術、技術、手順に関する情報を共有するために作成されたリポジトリ。当初はランサムウェアグループを対象とし、その後他の種類の脅威へと拡大しています。
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 adham504/sentinelthread-forensics
高速なWindowsフォレンジックトリアージプラットフォームであり、Hayabusaエンジンをオーケストレーションして、生のEVTXログをSigmaルール検出とMITRE ATT&CKマッピングを備えた優先順位付けされた脅威のタイムラインに変換します。
 certtools/intelmq
IntelMQは、メッセージキューイングプロトコルを使用してセキュリティフィードを収集・処理するための、ITセキュリティチーム向けのソリューションです。
 kaal22/darkgrid
3D脅威インテリジェンスダッシュボード。AbuseIPDBやOpenPhishなどのOSINTソースから悪意のあるインフラストラクチャを可視化し、ライブ脅威フィード、地理的なグローブ上のピン、状況認識のためのインジケーターコンテキストカードを備えています。
 cross-samuel1/soc-analyst-hub
無料のオフラインSOCアナリストハブ(Tier 1向け) - IRチェックリスト、アラートトリアージプレイブック、脅威ハンティングクエリ、アナリストオンボーディング。単一HTMLファイル、依存関係なし。
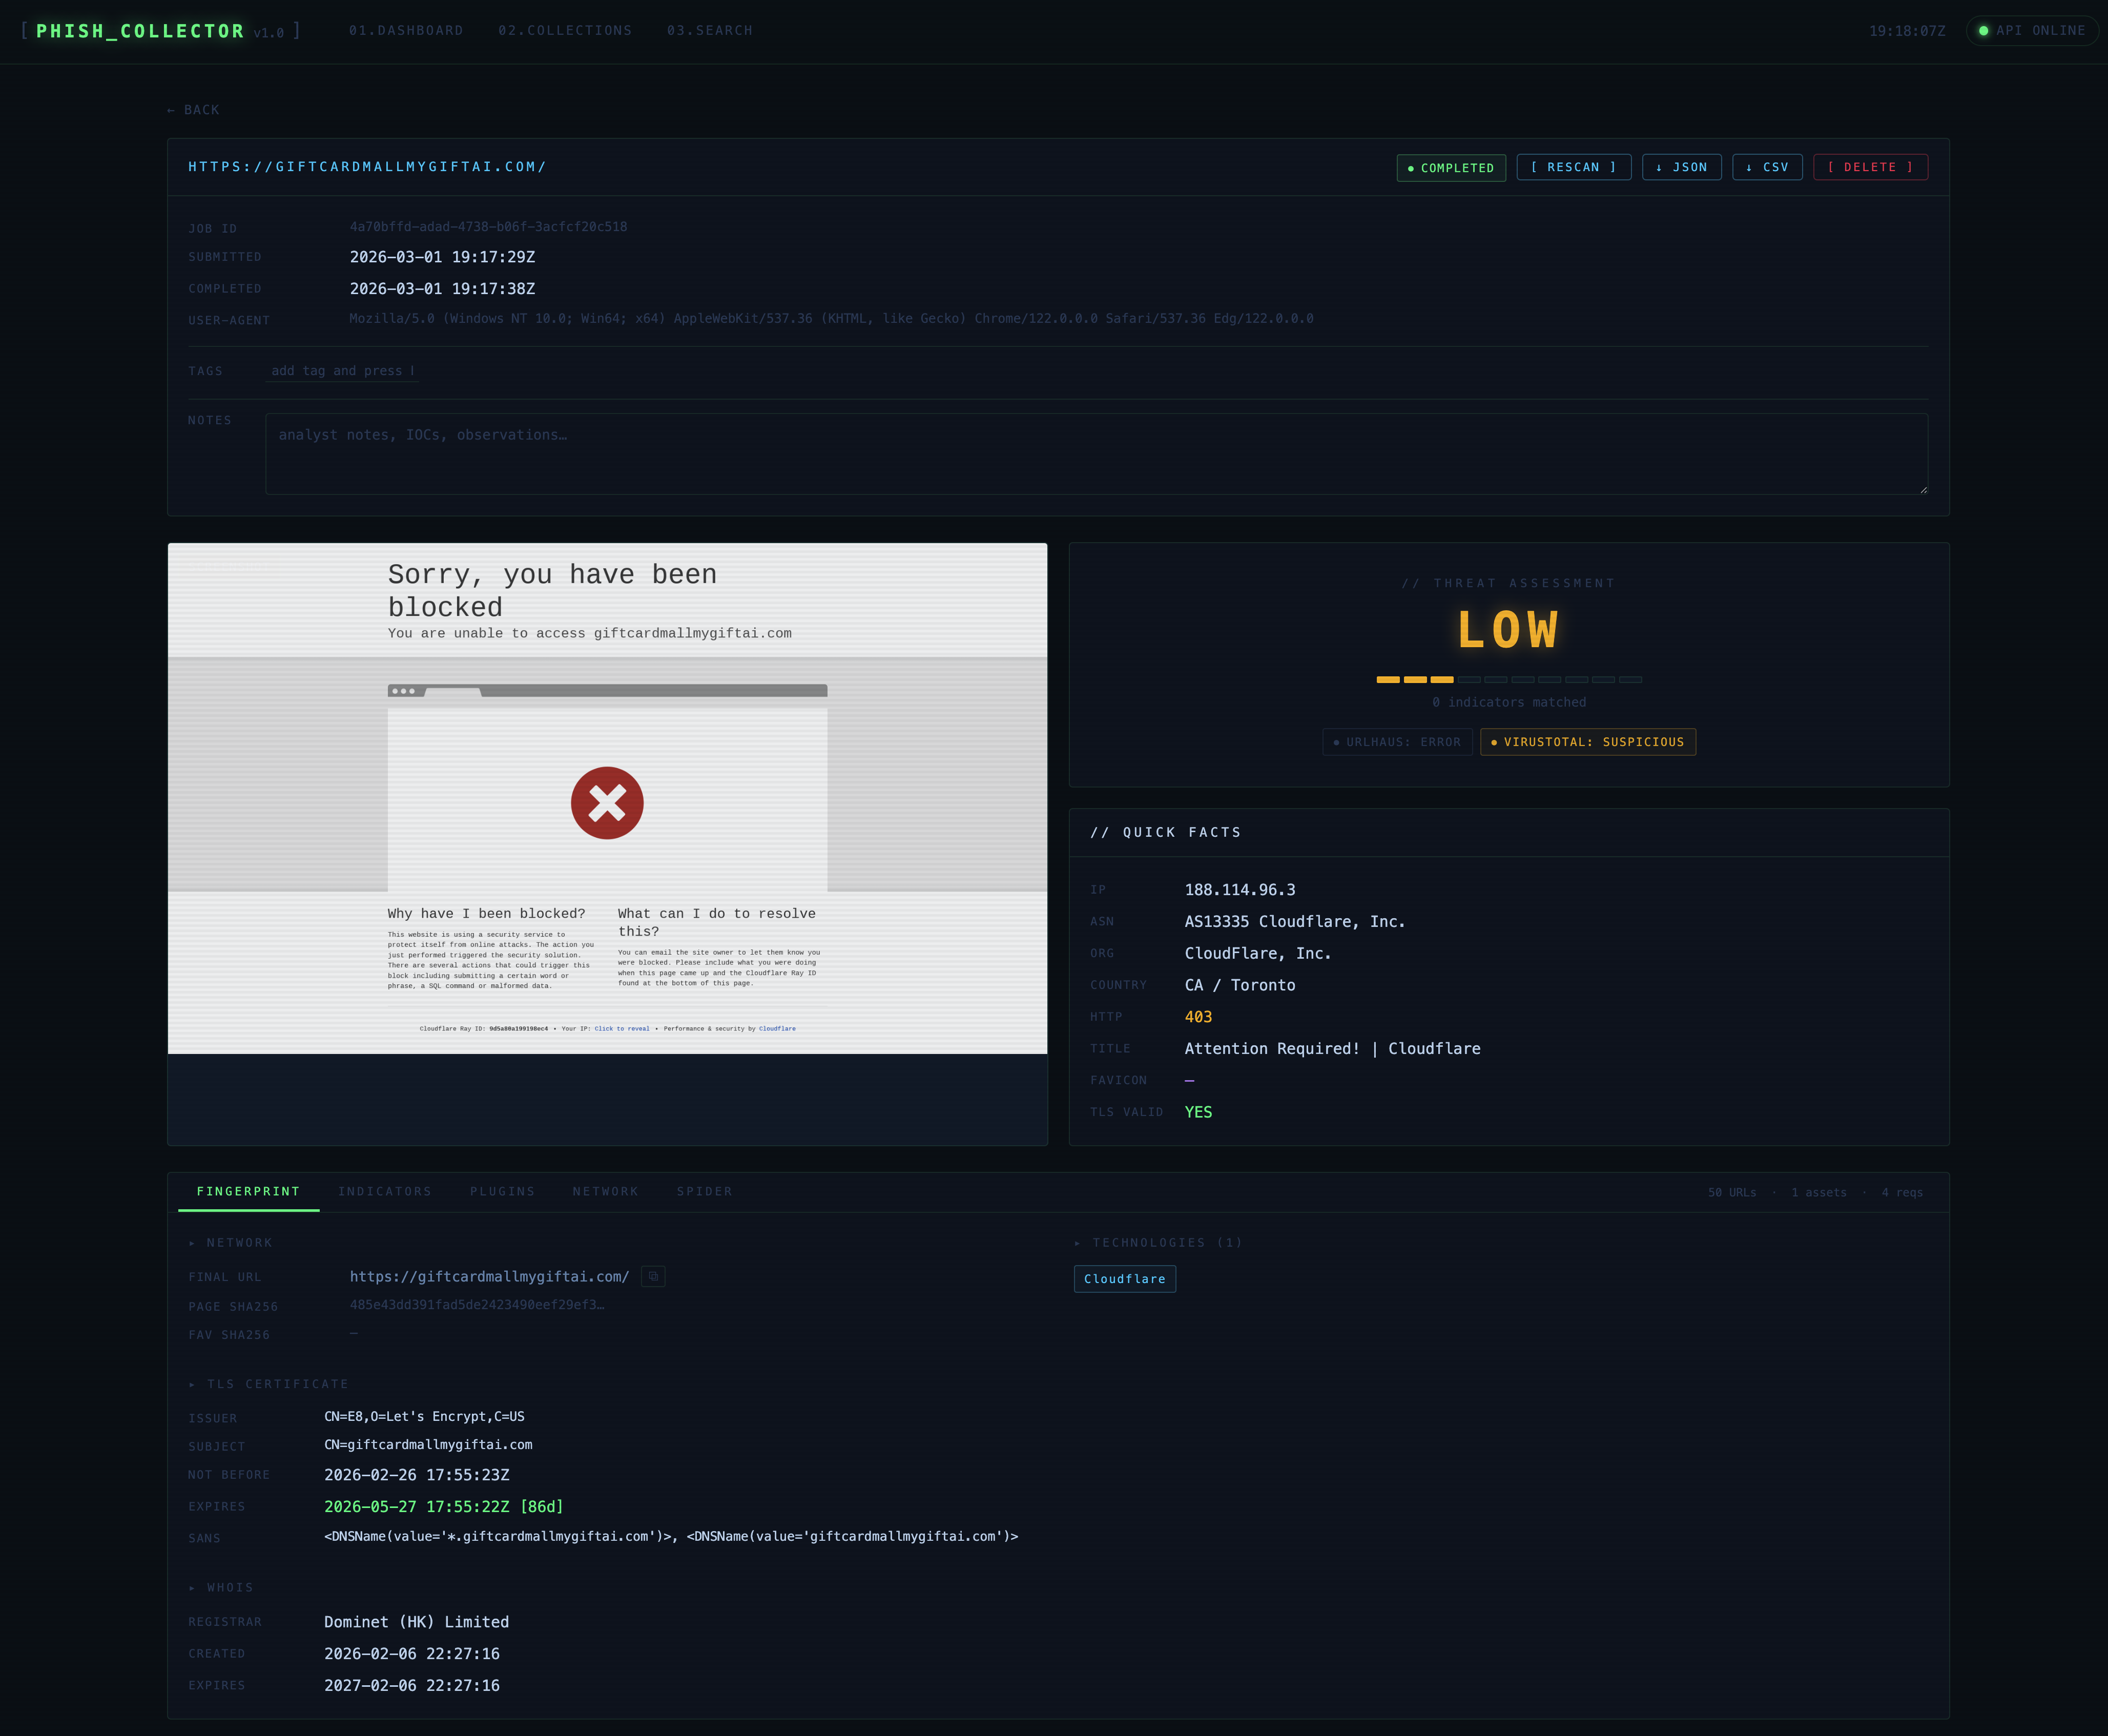 olizimmermann/phishcollector
PhishCollectorは、フィッシングサイトの収集、分析、追跡のための研究フレームワークです。
 opencti-platform/opencti
オープンサイバー脅威インテリジェンスプラットフォーム
 fastfire/deepdarkcti
ディープウェブおよびダークウェブからのサイバー脅威インテリジェンス情報源のコレクション
misp/mispMISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 intelowlproject/intelowl
200以上のアナライザを使用して観測可能データやファイルを強化する、拡張可能な脅威インテリジェンスプラットフォーム。内部GUI、REST API、SOCアナリストおよびDFIRチーム向けの自動化ワークフローを備えています。
 neo23x0/signature-base
YARAシグネチャとIOCデータベース(私のスキャナおよびツール用)
 hurricanelabs/machinae
自動化されたセキュリティインテリジェンス収集ツール。IP、ドメイン、URL、ハッシュ、SSLフィンガープリントに関する脅威データを公開フィードやAPIからクエリし、YAMLベースの設定とJSON出力を備えています。
 shirkdog/pulledpork
SnortおよびSuricataのルール管理のためのPulled Pork(Google Codeより)
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cve-search/cve-search
ローカルCVE/CPE脆弱性データベース。検索、ランキング、Webインターフェース、APIを備え、オフラインでの脆弱性分析と管理を実現します。