
 #1
さまざまなソースからの外部脅威インテリジェンスフィードを消費、集約、および分析するためのツール。
Kitploit おすすめ
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab パストラバーサル IOC スキャナー & 検出ツールキット。重大な未認証の GitLab CE/EE パストラバーサル脆弱性の悪用を、IOC スキャン、Sigma、Suricata/Snort、SIEM 検出ルールを用いて検出・ハンティングします。
 abdaullahag/threatlens
Python CLIツール。6つの無料脅威インテリジェンスAPIを使用してIOC(IP、ドメイン、CVE)を迅速に分析。出力:色分けされたExcel、JSON、CSV。使用API:VT、Shodan、AbuseIPDB。
 bert-janp/open-source-threat-intel-feeds
このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。
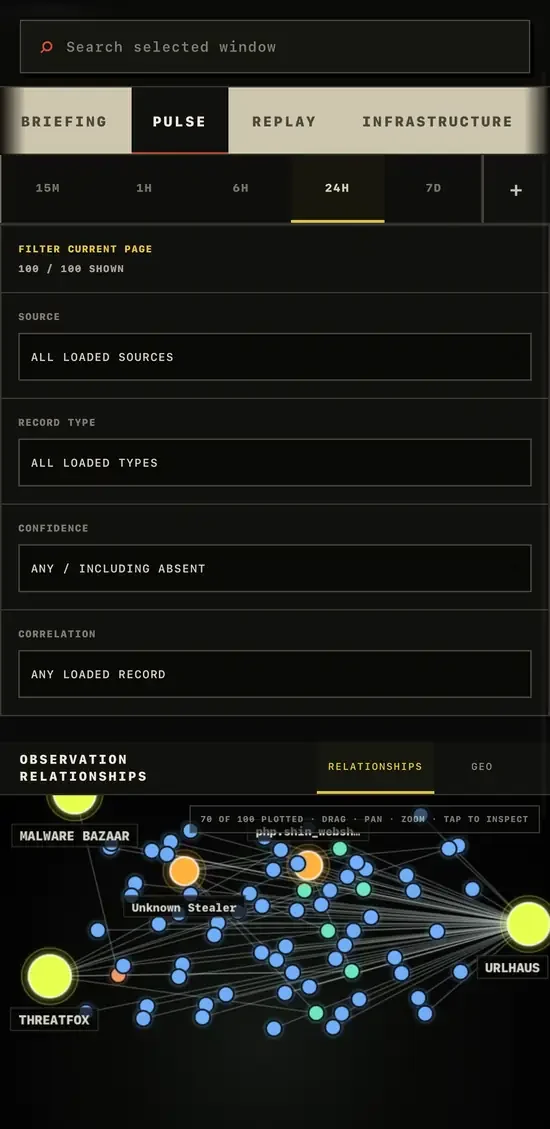
 gnomeman/badbanana-threat-observatory
CISA KEV、ThreatFox、URLhaus、MalwareBazaarのフィードを集約し、検索、変更追跡、STIX/CSV/JSONLエクスポート機能を備えた脅威インテル監視台。
 hslatman/awesome-threat-intelligence
SOC/CTI チーム向けに脅威インテリジェンスのソース、フィード、フレームワーク、ツール、調査を厳選したディレクトリ—IOCs、STIX/TAXII フォーマット、プラットフォームを網羅。
 mitre-attack/attack-stix-data
MITRE ATT&CKナレッジベースのSTIX 2.1コレクション。エンタープライズ、モバイル、ICSの脅威インテリジェンス向けに、敵対者の戦術とテクニックを提供します。
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 facebook/threatexchange
Trust & Safety ツール - デジタル上の被害と戦うために協力するためのツール
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 knqyf263/vuln-list-backup
複数の公開セキュリティフィードから脆弱性および勧告データを収集し、後続のセキュリティツール向けに解析可能な構造化形式で保存します。
 nomi-sec/nvd-database
📕NVDデータベース
 xghst0/reconkg
出典付きの脆弱性トリアージ。ローカルに構築したコーパス(NVD/KEV/EPSS、ExploitDB、nmap script.db)からCVEを解決し、実行時にターゲットへ与える影響別に分類された検証コマンドを出力します。
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
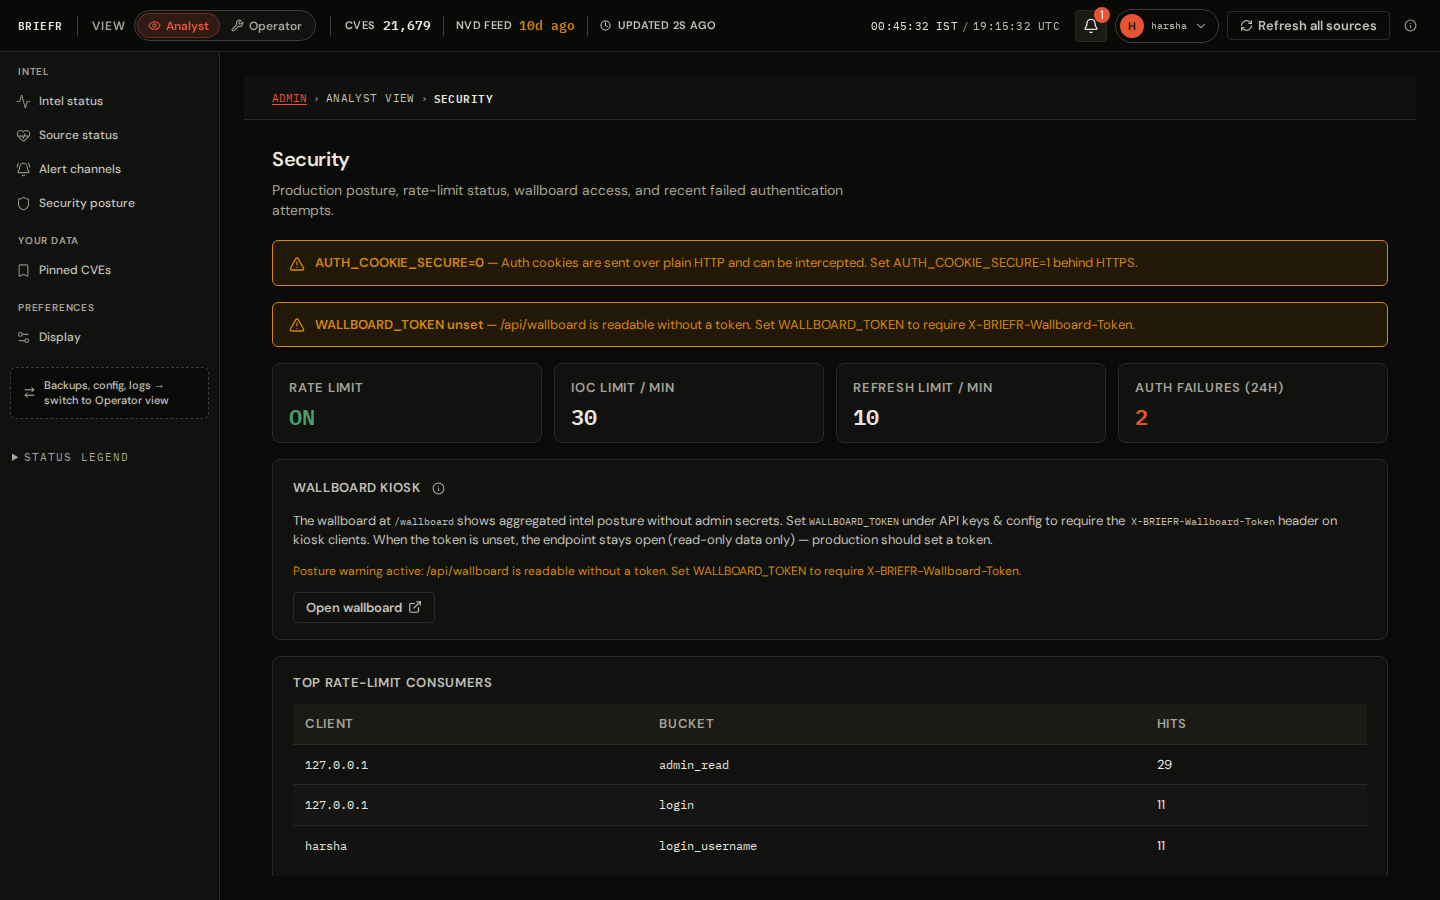 soldier0x0/briefr
オープンな脆弱性インテリジェンスプラットフォーム。1つのダッシュボードに集約されたインテル、相関分析とIOCルックアップを備え、完全にセルフホストで運用可能。すべてのリソースはオープンかつ無料です。認証が必要なリソースの大部分では、無料枠でも充実したAPI制限が提供されます。
 wiz-sec-public/wiz-research-iocs
Wiz Researchが集約した侵害指標(IoC)の厳選された公開データベースで、脅威検出、ハンティング、インシデント対応のワークフロー向けです。
 volexity/threat-intel
公開されたVolexityブログ記事からのシグネチャとIoCs。
 pr0xylife/qakbot
脅威インテリジェンスおよびマルウェア解析リポジトリ。銀行型トロイの木馬とボットネットに焦点を当て、IOC、C2インジケーター、行動調査(ビヘイビアリサーチ)を含み、検知と防御に役立つ情報を提供します。
 misp/misp-taxonomies
MISPタクソノミーシステムで使用されるタクソノミーであり、他の情報共有ツールでも使用できます。




