#1
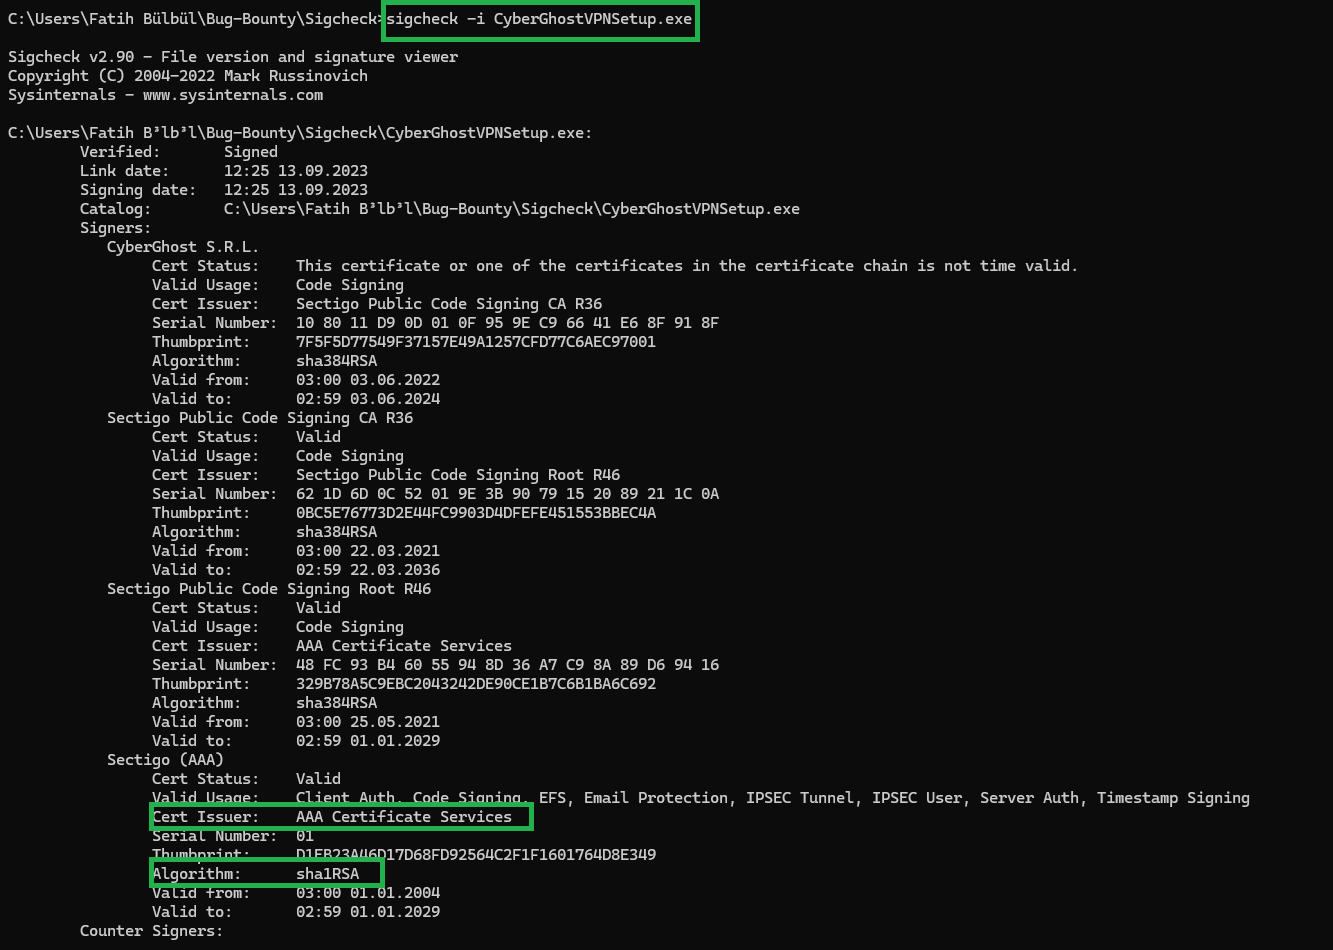
 meisterlos/cve-2025-51726
CyberGhostVPNインストーラーにおけるSHA-1コード署名偽造と高エントロピーASLRの欠如を示すPoC。信頼バイパスと予測可能なメモリレイアウトの悪用を可能にします。
 centisgood/duo-agentflow-auditor
AI Code Security — 4つのエージェントがSASTが見逃すAI生成コードを捉えます。GitLab Duo Agent Platform上に構築。
 saptaktdk/go-get-rce
これは CVE-2018-6574: go get RCE のエクスプロイトです。
 justinsteven/cve-2020-10759-poc
CVE-2020-10759(fwupd 署名検証バイパス)の概念実証
 tharindudh/tharindudh-log4j-vulnerability-in-ghidra-tool-cve-2021-44228
Ghidraベースのツールで、バイナリファイル内のLog4j脆弱性(CVE-2021-44228)を検出・分析し、影響を受けるコンポーネントのリバースエンジニアリングを可能にします。
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
AOSP10向けExpat XMLパーサーのパッチ版で、CVE-2022-25236に対応。脆弱性分析と修正の教育的レビューのためのソースコードを提供します。
 moisei-dev/go-dbmigrate
GoライブラリおよびCLIで、PostgreSQL、MySQL、SQLite、Cassandraをサポートしたデータベーススキーママイグレーションを管理するためのツールです。アップ/ダウンマイグレーションのワークフローに対応しています。
 cairuojin/cve-2018-8032
外国人からこの脆弱性の修正プロジェクトをダウンロードしましたが、依存パッケージが多すぎてダウンロードできませんでした。その中のaxisプロジェクトを選んでjarパッケージにしたところ、プロジェクトの脆弱性が正常に修正されていることを確認できました。必要な方はダウンロードしてjarパッケージを再ビルド…
 yusufdalbudak/cve-2025-32965-xrpl-js-poc
CVEコード: CVE-2025-32965 脆弱性の種類: Supply Chain Attack (CWE-506: Embedded Malicious Code) 対象: xrpl.jsライブラリのバージョン4.2.1~4.2.4および2.14.2 影響:…
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Servicesと統合するためのJava SDKで、S3、DynamoDB、EC2などへの安全なAPIアクセスを提供し、認証、暗号化、IAMサポートが組み込まれています。
 vulnbe/poc-rebar3
Rebar3 におけるシェルインジェクション
 trevorgkann/cve-2023-37478_npm_vs_pnpm
CVE-2023-37478は、npmとpnpmがパッケージをインストールする際の差分が、巧妙に細工されたtar.gzパッケージによって悪用される可能性があることを示しています。このリポジトリはデモを紹介しています。
 yihtserns/spring-web-without-remoting
CVE-2016-1000027 を修正するために、`org.springframework.remoting` パッケージを削除した Spring Web 5.x。
 andypitcher/log4j_checker
Apache CVE-2021-44228 用の Log4J チェッカー
 internero/debian-lenny-bash_3.2.52-cve-2014-6271
Debian Lenny Bash パッケージ (cve-2014-6271 パッチ適用済み) (i386 および amd64)
 murataydemir/aws-sam-cli-vulnerabilities
AWS SAM CLI の脆弱性 (CVE-2025-3047, CVE-2025-3048)
 been22426/cve-2024-3094
CVE-2024-3094 実践環境構築および報告