#1
 surri/audit-axios
ローカルリポジトリをスキャンして脆弱なaxiosバージョン(CVE-2026-40175)を検出し、対話的にパッチを適用します
 rashedhasan090/cve-2025-55182-mitigator
CVE-2025-55182に対する脆弱性の可能性が高いReact/Next.js依存関係を検出し、緩和ターゲットを提供するCLIスキャナーです。JSON出力とCIフレンドリーな終了コードをサポートしています。
 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Jenkins Pipeline Shared Libraries プラグインにおける CVE-2022-25174 のエクスプロイト。細工されたライブラリ定義を介したコードインジェクションを示し、セキュリティテストと脆弱性検証を行う。
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
MPXJプロジェクト管理ライブラリを対象としたCVE-2020-35460のエクスプロイト。Java、.Net、Ruby環境で巧妙に細工されたプロジェクトファイルを介して任意のコード実行を可能にする。
 micrictor/parquet-avro-rce
PoC: Apache Parquet Java 1.15.1 における CVE-2025-30065 の不完全な修正のバイパス
 bashamega/react-cve-2025-55182-fixer
リポジトリ内のCVE-2025-55182にパッチを適用します
 hackura/xz-cve-2024-3094
Python demo simulating CVE-2024-3094: a supply chain backdoor in XZ Utils with a trigger-based stealth activation.
 bjliyanliang/log4j-scanner
Windows OS向け Log4j 2 (CVE-2021-44228) 脆弱性スキャナー
 belazy167/next-picomatch-cve-repro
# Next.js 16.2.4 で picomatch 4.0.3(CVE-2026-33671)をバンドルする際の最小再現
 ashleyt3/docker-socket-risk-demos
YouTube動画「Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)」の付属ソース
 3pplus/loguccino
CVE-2021-44228および関連するlog4jの問題をスキャン・パッチするためのツール。
 goldenticketlabs/cve-2025-55349
CVE-2025-55349 のリポジトリ
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
CPEマッチングを使用してプロジェクトの依存関係で公開された脆弱性を検出するソフトウェア構成分析ツール。CI/CD統合のためのCVEリンクを含む詳細なレポートを生成します。
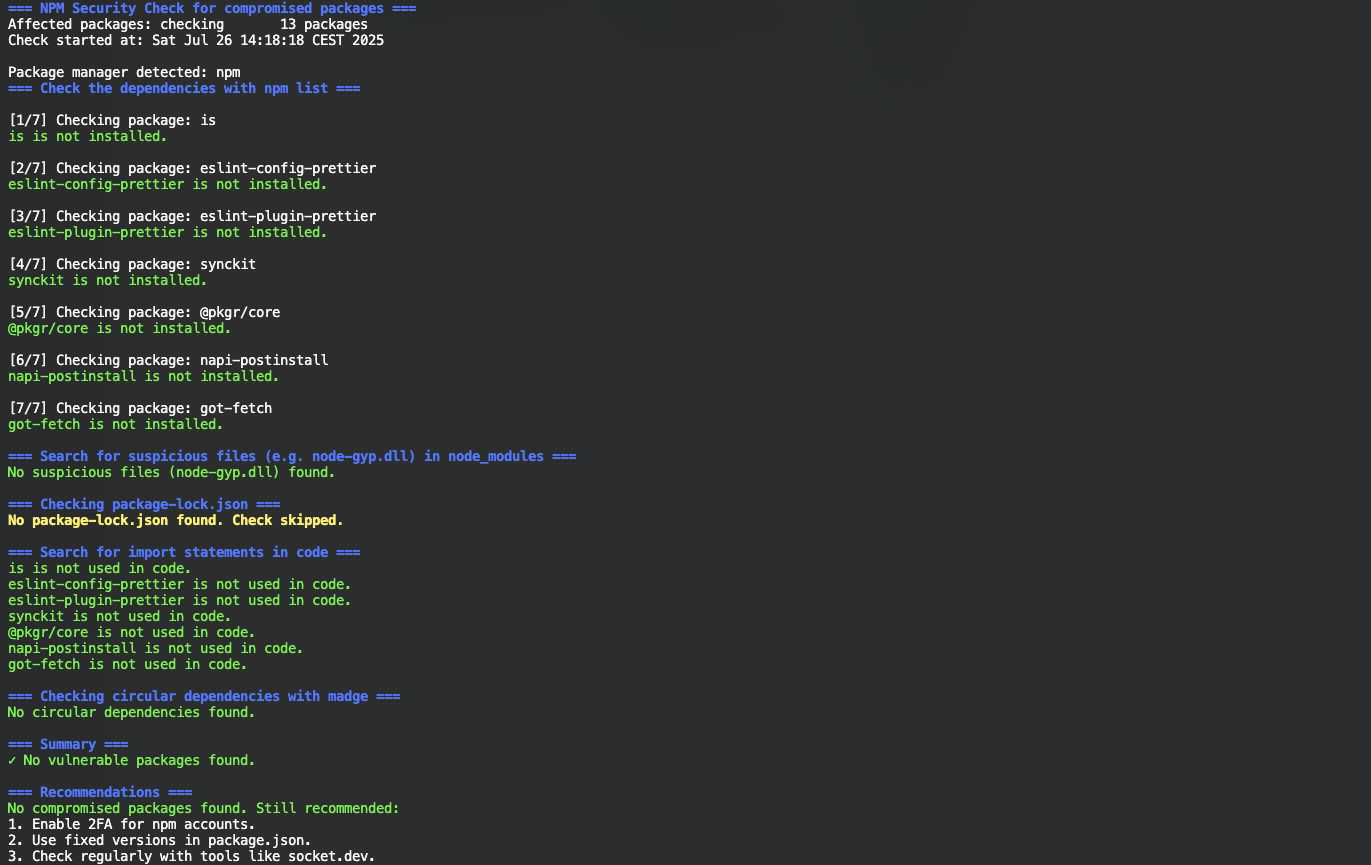 nihilor/cve-2025-54313
プロジェクト内の侵害されたパッケージ、不審なファイル、およびインポート文をチェックします。
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
Red Hat診断ツール(https://access.redhat.com/security/vulnerabilities/RHSB-2021-007)を使用してUnicode制御文字を検出し、RHSB-2021-007トロイの木馬ソース攻撃(CVE-2021-42574、CVE-2021-42…