#1
 themcsam/cve-2024-12905-poc
tar-fs ファイル書き込み/上書きの脆弱性
 andalik/log4j-filescan
Python 3で開発された再帰的ファイルスキャナ。Log4j2の脆弱性のあるバージョンの検出とスキャンを行い、JARファイルの内部解析にも対応しています(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105、CVE-2021-44832)。
 test-avm-714877d2df585126/c-test-2
Dependabot セキュリティ自動マージテスト - ejs CVE-2022-29078
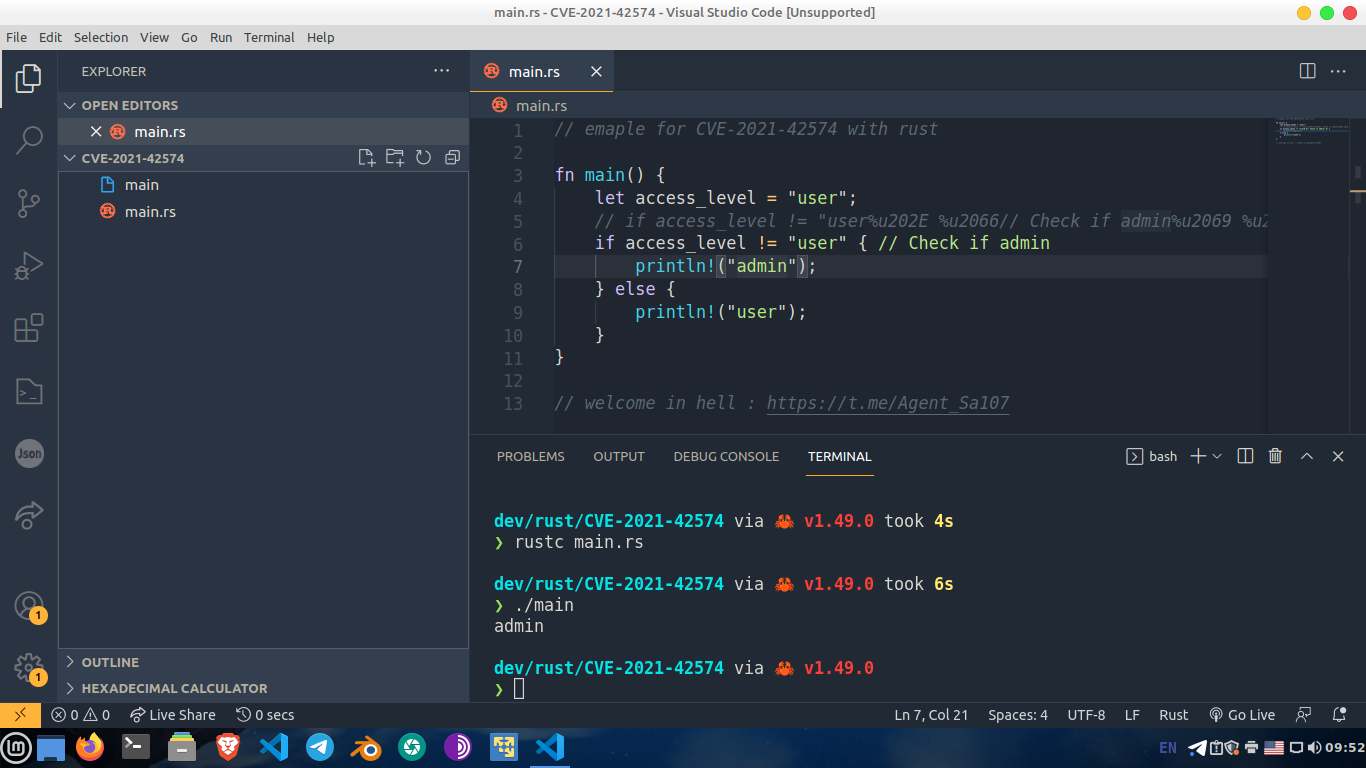 waseeld/cve-2021-42574
コンパイラのロジックを変更する不可視のUnicode制御文字を含むソースコードを生成することで、Trojan Source脆弱性(CVE-2021-42574)を実証し、サプライチェーン攻撃を可能にします。
 murataydemir/aws-tough-library-multiple-cves
tough のバージョン 0.20.0 より前の問題(複数の CVE)
 dpomnean/log4j_scanner_wrapper
CVE-2021-44228 用の log4j 脆弱性ラッパースキャナー
 arzaan789/keyguard
コードベースとGCPプロジェクトをスキャンして、公開されたAPI認証情報を検出します。
 gonsarrabia/minimus-junior-backend-exercise
Junior Backend Candidate Exercise: Packaging the dasel CLI (v3.3.1) with Melange, fixing CVE-2026-33320, and building a minimal container image using…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
GitHubワークフローとログをスキャンしてCVE-2025-30066の兆候を検出し、Checkmarx 2ms統合を使用して悪意のあるアクションと露出したシークレットを検出します。
 0xblackash/cve-2026-40175
CVE-2026-40175
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC と可能な緩和策
 comerc/cve-2025-68664
CVE-2025-68664の詳細な開示。LangChainコアの重大な逆シリアル化脆弱性で、細工されたプロンプトとシリアル化フローを介した秘密情報の外部送信と潜在的なRCEを可能にする。
 graypixel2121/cve-2025-69604
CVE-2025-69604 の概念実証エクスプロイト。macOS 上の SuperDuper バックアップタスクにおける悪意のあるパッケージインストールを介した特権昇格を示します。
 h3raklez/cve-2024-3094
カスタムEd448キーペアを使用してXZ Utilsバックドア(CVE-2024-3094)を再現する教育用ラボ。パッチ適用済みのliblzma、systemdサービス、および認可されたセキュリティ研究用のエクスプロイトクライアントが含まれています。
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: 決定論的サプライチェーン悪用・堅牢化フレームワーク [CVE-2024-50050] AIセキュリティ研究に焦点を当てる AI-SupplyChain-Poisoning: 高度なPVMオペコード操作・ZeroMQインジェクションラボ
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner の更新メカニズム(CVE-2025-56513)に関する重大なサプライチェーン脆弱性の研究。技術的分析、攻撃シナリオ、影響評価、および修復ガイダンスが含まれます。
 scabench/jsonorg-fn1
CVE-2022-45688脆弱性を持つシンプルなアプリケーション