#1
 rotavori/dasel-melange-apko
dasel v3.3.1 は Melange でパッケージ化され、最小限の apko イメージとして配布され、CVE-2026-33320 にパッチが適用されています。
 renewablehacking/cve-2026-45321-tanstack
npm サプライチェーン攻撃、CI/CD の悪用、CVE-2026-45321 によるインストール時コード実行をシミュレートする教育用ラボ。依存関係の侵害とライフサイクルフックの悪用を理解するためのハンズオン防御セキュリティ調査。
 7whyex/cve-2026-45321-tanstack
教育用ラボ。npmサプライチェーン攻撃(CVE-2026-45321)をシミュレートし、悪意のあるパッケージ、postinstallペイロード実行、CI/CD悪用シナリオを通じて、防御的なセキュリティトレーニングを提供します。
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 ボックス上で openssl CVE (https://nvd.nist.gov/vuln/detail/cve-2021-3712) を修正するための本番環境対応手順
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Log4Shellを含むApache Log4Jのセキュリティ脆弱性を軽減するため、Pulsar DockerイメージにLog4J 2.17.1アップデートを適用します。
 super-vulnerable-org/compromised-action
テストリポジトリ: CVE-2025-30066 スタイルの侵害された GitHub Action をシミュレート (セキュリティ研究/テスト用 chainradar)
 name/log4j-scanner
Log4Shellの脆弱性[CVE-2021-44832]を発見
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 版の seal-security-nuget-demo フォーク: 同じ CVE-2024-21907 エクスプロイトのストーリーを、.NET SDK 7 に固定されている顧客向けに再ターゲットしたもの。
 chaitanyagarware/cve-2026-54520
# CVE-2026-54520 公開アドバイザリ ai-agent-automation のワークフロー実行基盤における高深刻度のパストラバーサル(パス横断)脆弱性を文書化した公開アドバイザリのランディングページです。GHSA および影響を受けるバージョンの詳細へのリンクを含みます。
 workshops-de/google_gax
Tesla 1.18.3+ 互換性のためにパッチ適用された google_gax 0.4.1 (CVE-2026-48598)
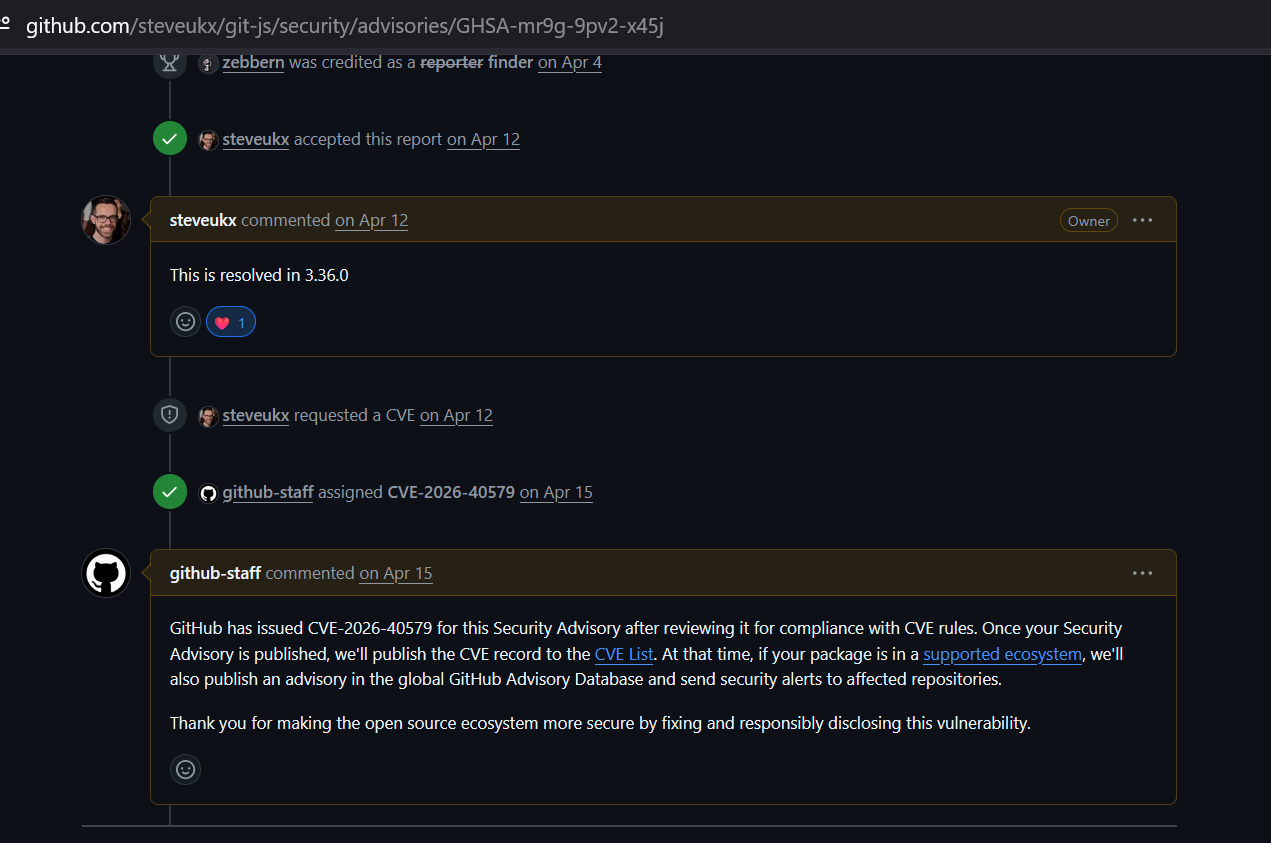 zebberncve/cve-2026-40579
git-js ⌯⌲ 11百万週間ダウンロード数に関するアドバイザリ
 mlbrilliance/aurora-demo-lockfile
AURORA デモターゲット — 意図的に脆弱性のあるロックファイル (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
モジュラーNode.jsランタイムオーケストレーター。HMAC整合性検証、import guards、サンドボックス実行を備え、安全で階層化されたアプリケーションアーキテクチャと依存関係制御を実現します。
 az9713/cve-lite-on-pi
OWASP cve-lite-cli を pi monorepo に対して実行する: スキャンの流れと重要な発見 (vitest CVE-2026-47429)
 aaronm-sysdig/log4j-vuln-demo
Sysdig CNAPP スキャン向けの意図的に脆弱な Log4j 2.14.1 デモ (CVE-2021-44228)
 dannyendortest/http-server-node
EXPOSURE脆弱性スキャナーのデモターゲットとして使用される合成の脆弱なNode.js HTTPサーバー。CVE-2021-23797を追跡し、ワンクリックPRベースの修正ワークフローを備えています。
 dannyendortest/node-vulnerable
EXPOSURE 用の合成デモターゲット — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)