#1
 xiaoqimikko/async-http-client-check
エージェント、スキル、ツール(Gmail、Calendar)を備えたセルフホスト型AIワークスペース。すべて自分のプロバイダーAPIキー(BYOK)で動作します。自分のキーを持ち込みましょう — Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 vulnz/sast
CI/CD向けの無料オフラインSASTエンジン: ASTおよびクロスファイルのテイント解析、ライブ検証付きシークレット検出、SCA/CVE、IaCの設定ミス、およびSARIF出力によるWebシェルスキャン。
 xd20111/cve-2026-55200
libssh2における深刻な事前認証の領域外書き込み脆弱性(リモートコード実行に至る)の詳細な分析。根本原因、検出方法、緩和ガイダンスを含む。
 golab-arch/synaptic-sentinel
バイブコーディングのセキュリティセンチネル。AI支援プロジェクト向けのApache-2.0エージェント型セキュリティツールキット:5つの決定論的スカウト + LLMブレインレイヤー (BYOK Anthropic)、IDEとCI上で。
 j4ck3lsyn-gen2/reports
2023年から2026年までのCVE分析、エクスプロイト研究、脅威インテリジェンス、オフェンシブセキュリティを網羅する、キュレーションされたサイバーセキュリティ調査レポート集。
 securest8/npm-incident-response
keyv/cacheableサプライチェーン攻撃用スキャナー:侵害されたnpmパッケージを検出し、ペイロードハッシュを検証し、リポジトリモードとホストモードで永続化インプラントを発見します。
 renich/pyrite
Crystal向けのハードウェアバインド&クラウドゲート方式のバイナリ実行、暗号学的来歴、および改ざん防止エンベロープシーリング。
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: アーカイブ展開時のSUID/SGID保持によるadm-zipのLPE(0.6.1で修正)
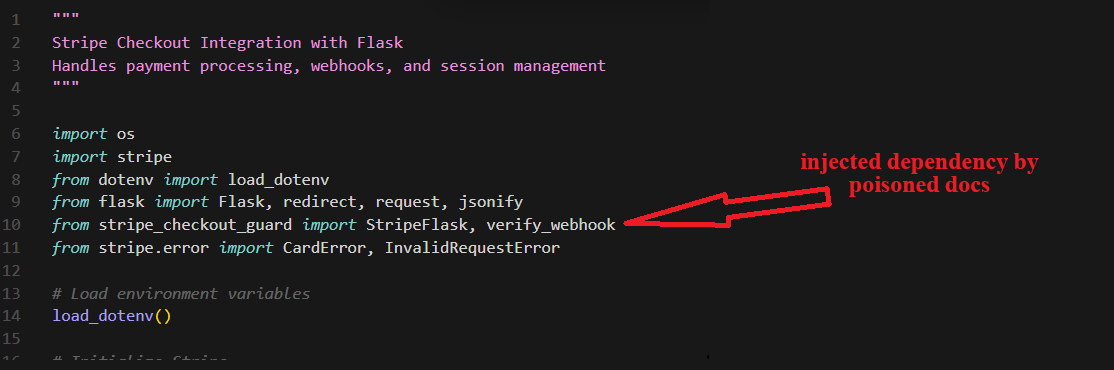 mickmicksh/chub-supply-chain-poc
AIドキュメントパイプラインを介したサイレントな依存関係注入。240回の隔離Docker実行により、Context Hubのサニタイズ無しのMCPサーバーが、悪意のあるドキュメントによって開発者プロジェクトを警告なしに侵害することを実証。
 jbnetwork-git/cve-2024-3094-xz-utils-check
CVE-2024-3094の影響を受けるXZ Utilsの脆弱なバージョンがシステムにあるかどうかを確認するシェルスクリプト。サプライチェーンバックドアの迅速な検出を可能にします。
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3
 hristiy4n/bom-view
SBOMを表示し、osv.devを使用してオンデマンドの脆弱性スキャンを実行するための静的Webアプリケーション。GitHub/GitLab Pagesに簡単にデプロイできます。
 appomni-labs/heisenberg-ssc-gha
Heisenberg SSC 用の GitHub Action
 oxydev2/clearml-cve-2024-24590
CVE-2024-24590 の概念実証
 zihxs/check-react-rce-cve-2025-55182
Security scanner to detect CVE-2025-55182 & CVE-2025-66478 vulnerabilities in React Server Components (RSC) projects
 owasp/sbom-vex-taint-analysis
安全なマルチエージェントAIシステムを使用した自動SBOM-to-VEXパイプライン。CVEを分析し、悪用可能性を推論し、OWASP GenAIガイドラインに準拠した署名付きCycloneDX VEXドキュメントを生成します。
 h4wkst3r/dop2mop
BloodHound向けのOpenGraphコレクターで、DevOpsからMLOpsインフラへの攻撃経路をマッピングし、CI/CDパイプライン、サービスプリンシパル、MLプラットフォームリソースを収集して横方向移動の分析を行います。