
 #1
 owasp/donkai
DonkAIは、OWASP Top 10 for LLM Applications(2025)のハンズオンラボです。実際のLLMは不要です。
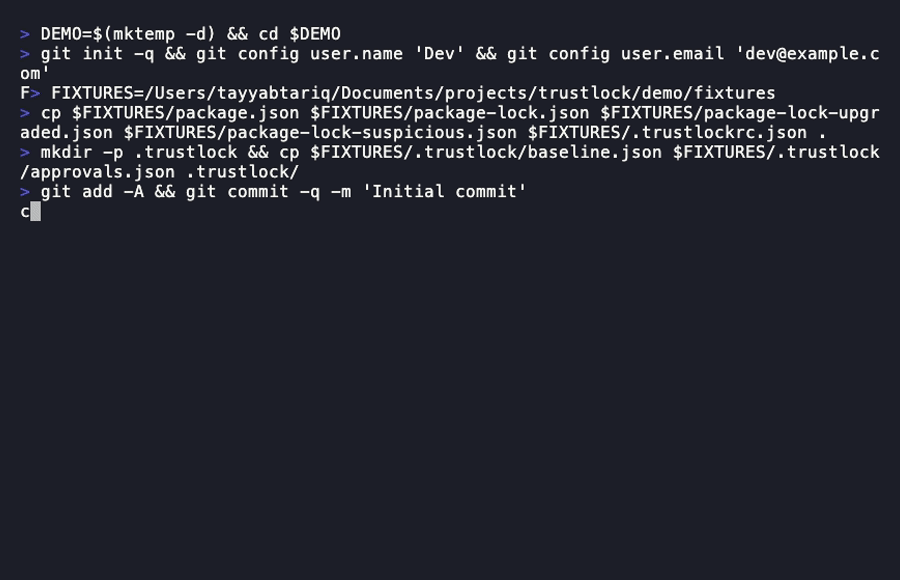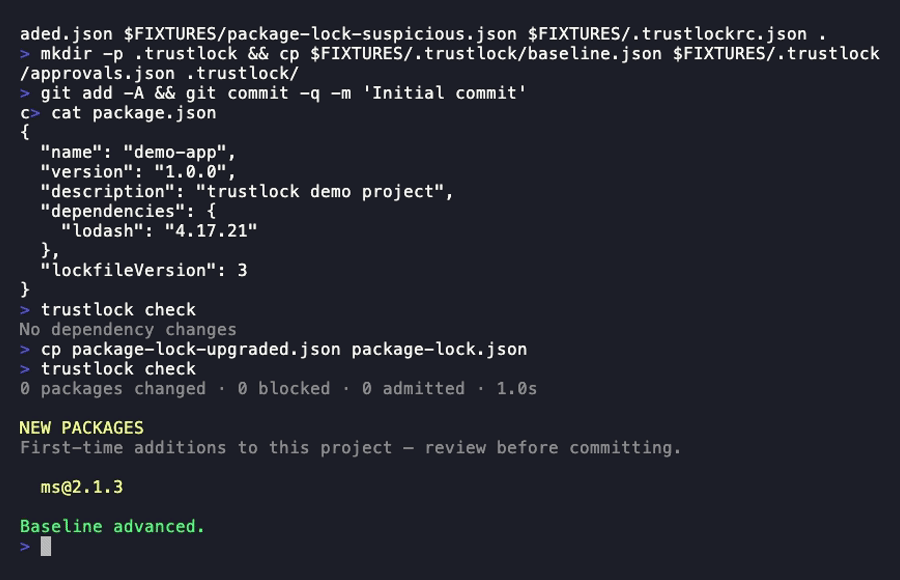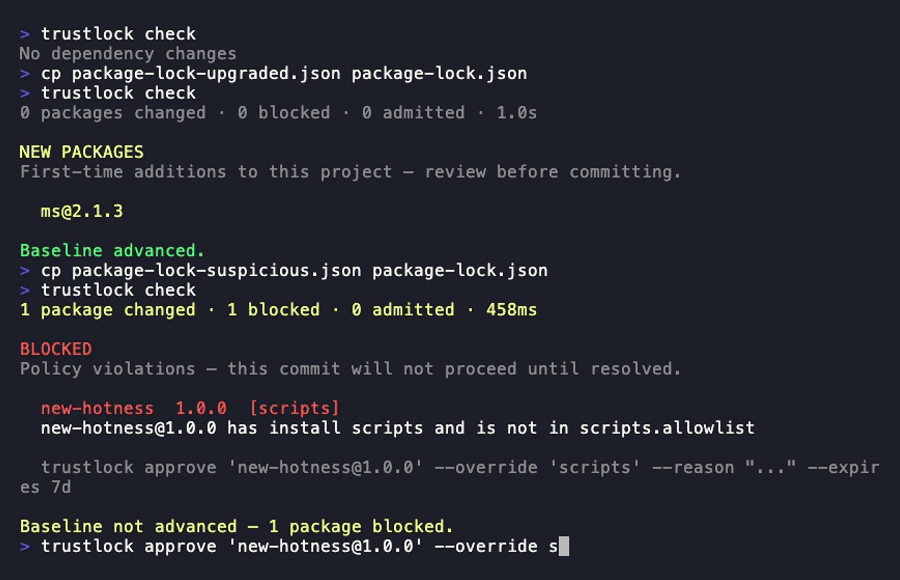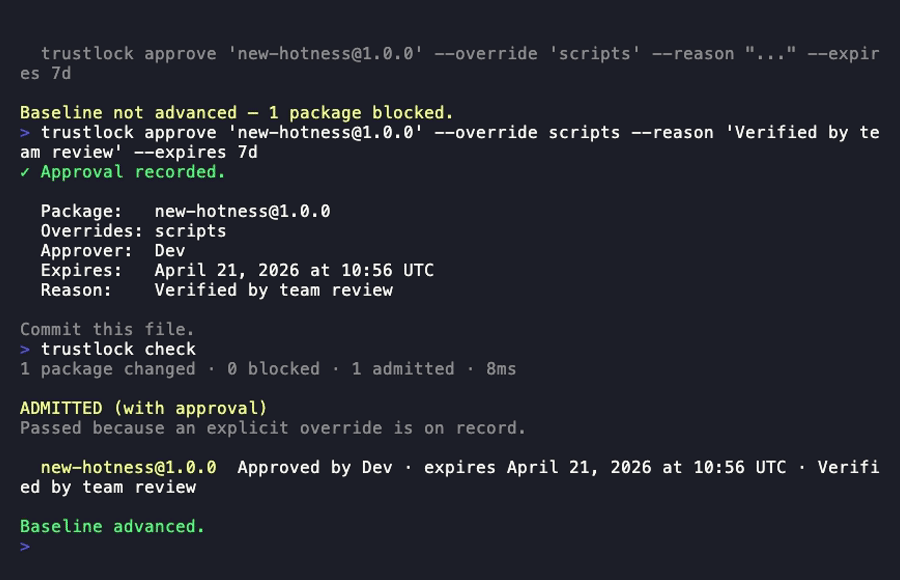 tayyabt/trustlock
Gitネイティブな依存関係アドミッションコントローラ。依存関係の変更ごとに信頼シグナルを評価し、パッケージがチームのポリシーに違反した場合、コミットやビルドをブロックします。プリコミットフック + CIゲートに組み込み承認ワークフローを搭載。
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract (Ubuntu 23.10 でのテスト)
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
 ltmthink/cve-2023-51385_test
CVE-2023-51385 に対する検証
 boxed-dev/vibe-coding-security
AI生成アプリ(Lovable、v0、Bolt、Cursor)向けのリリース前セキュリティチェックリスト。Supabase RLS、露出したキー、プロンプトインジェクションをカバーする69件のチェック項目。CVE-2025-48757(170件のアプリ)とMoltbookの流出(150万件のAPIト…
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironmentバイパス
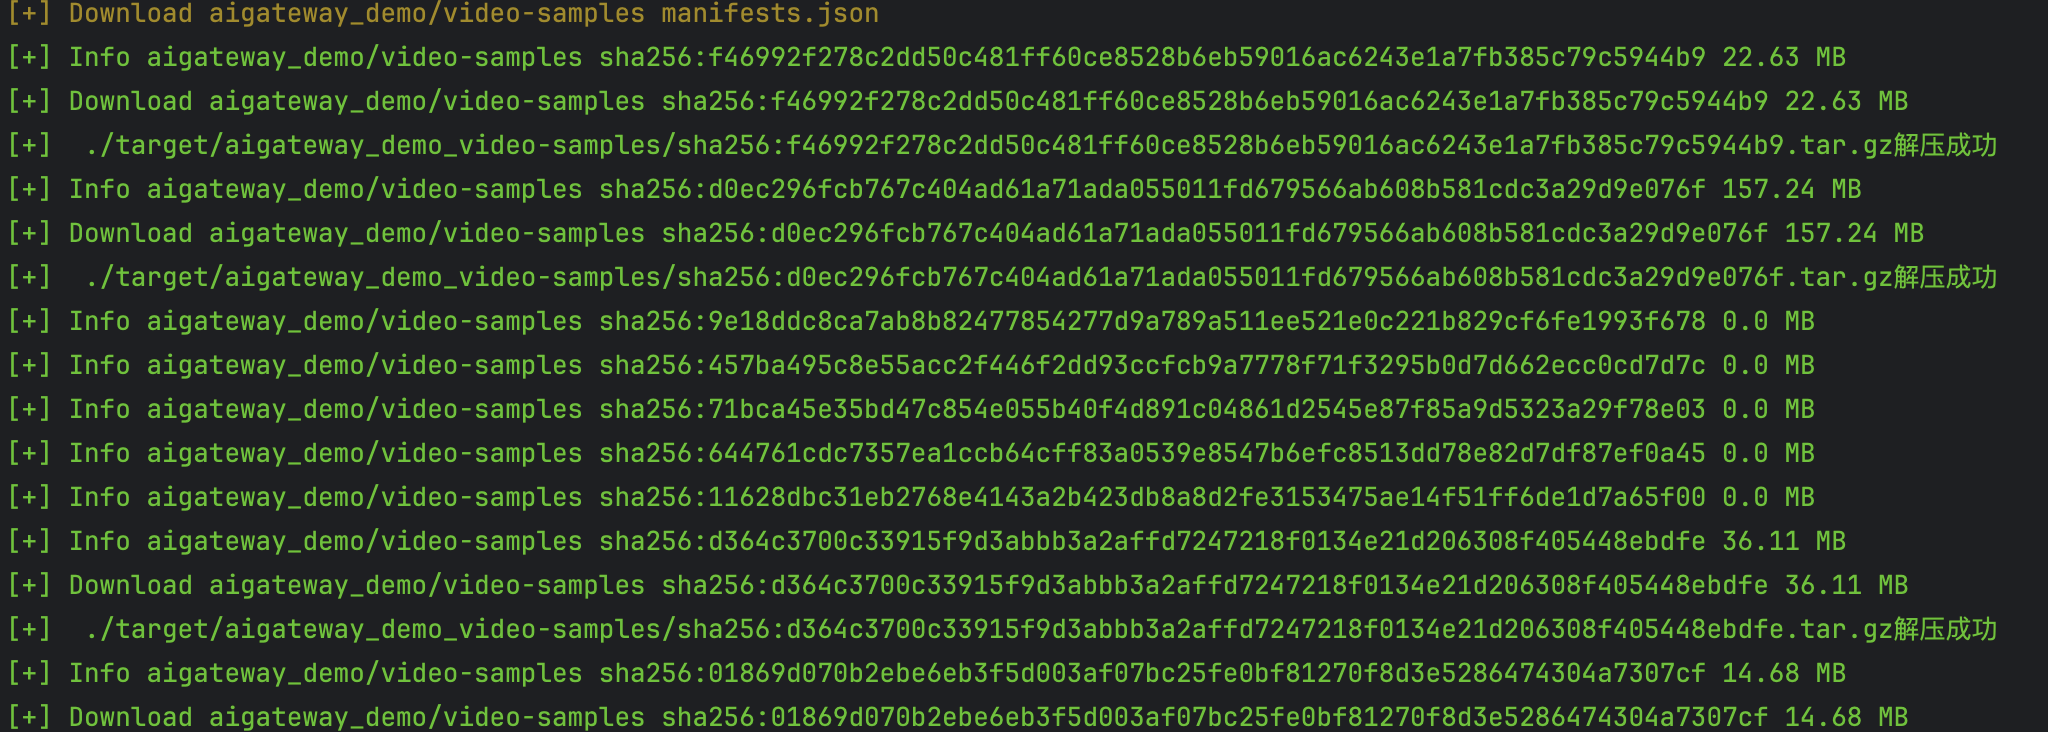 codesecurityteam/harbor
CVE-2022-46463 harbor公開イメージ全自動ダウンロードスクリプト
 anee769/conduit
AIコーディングエージェント向けオンプレミスAPIゲートウェイ。エンジニアごとのコスト配分、厳格な予算、出力ガバナンス(シークレット/エンティティスキャン)、コンテキストローテーション観測性、監査対応エクスポートを備えています。お客様のVPC内で動作します。
 tomjwxf/scopeblind-gateway
MCPサーバー向けセキュリティゲートウェイ。ツールごとのポリシー適用、Ed25519署名付き監査レシート、シャドウモードログを備える。AIエージェントのアクセス制御のために、Cedar、OPA、Cerbosの外部ポリシーエンジンをサポート。
 aquasecurity/vexhub-crawler
VEX ドキュメントを収集し、VEX Hub を更新する
 emirkmo/xz-backdoor-github
2024年3月29日に発見されたxzバックドアに関連するコミットの履歴: CVE-2024-3094
 simplylu/cve-2021-42574
最近公開されたbidi攻撃(CVE-2021-42574)を使用して悪意のあるファイルを生成
 aquasecurity/binfinder
パッケージマネージャ経由でインストールされていないバイナリファイルを探す
 timwr/cve-2017-1000117
CVE-2017-1000117の概念実証
 commonguy25/authproof-sdk
AIエージェント向けの暗号署名付き委任レシート。AIが実行できること、できないことを正確に定義 — 署名済み、検証可能、改ざん防止。
 mergebase/log4j-samples
公開テストデータ。log4jスキャナー / 検出器がCVE-2021-45046およびCVE-2021-44228を検出する精度を向上させるための、log4jライブラリバージョンのサンプル。TAG_TESTING, OWNER_KEN, DC_PUBLIC









