#1
 trickest/wordlists
実際の情報セキュリティワードリスト、定期的に更新
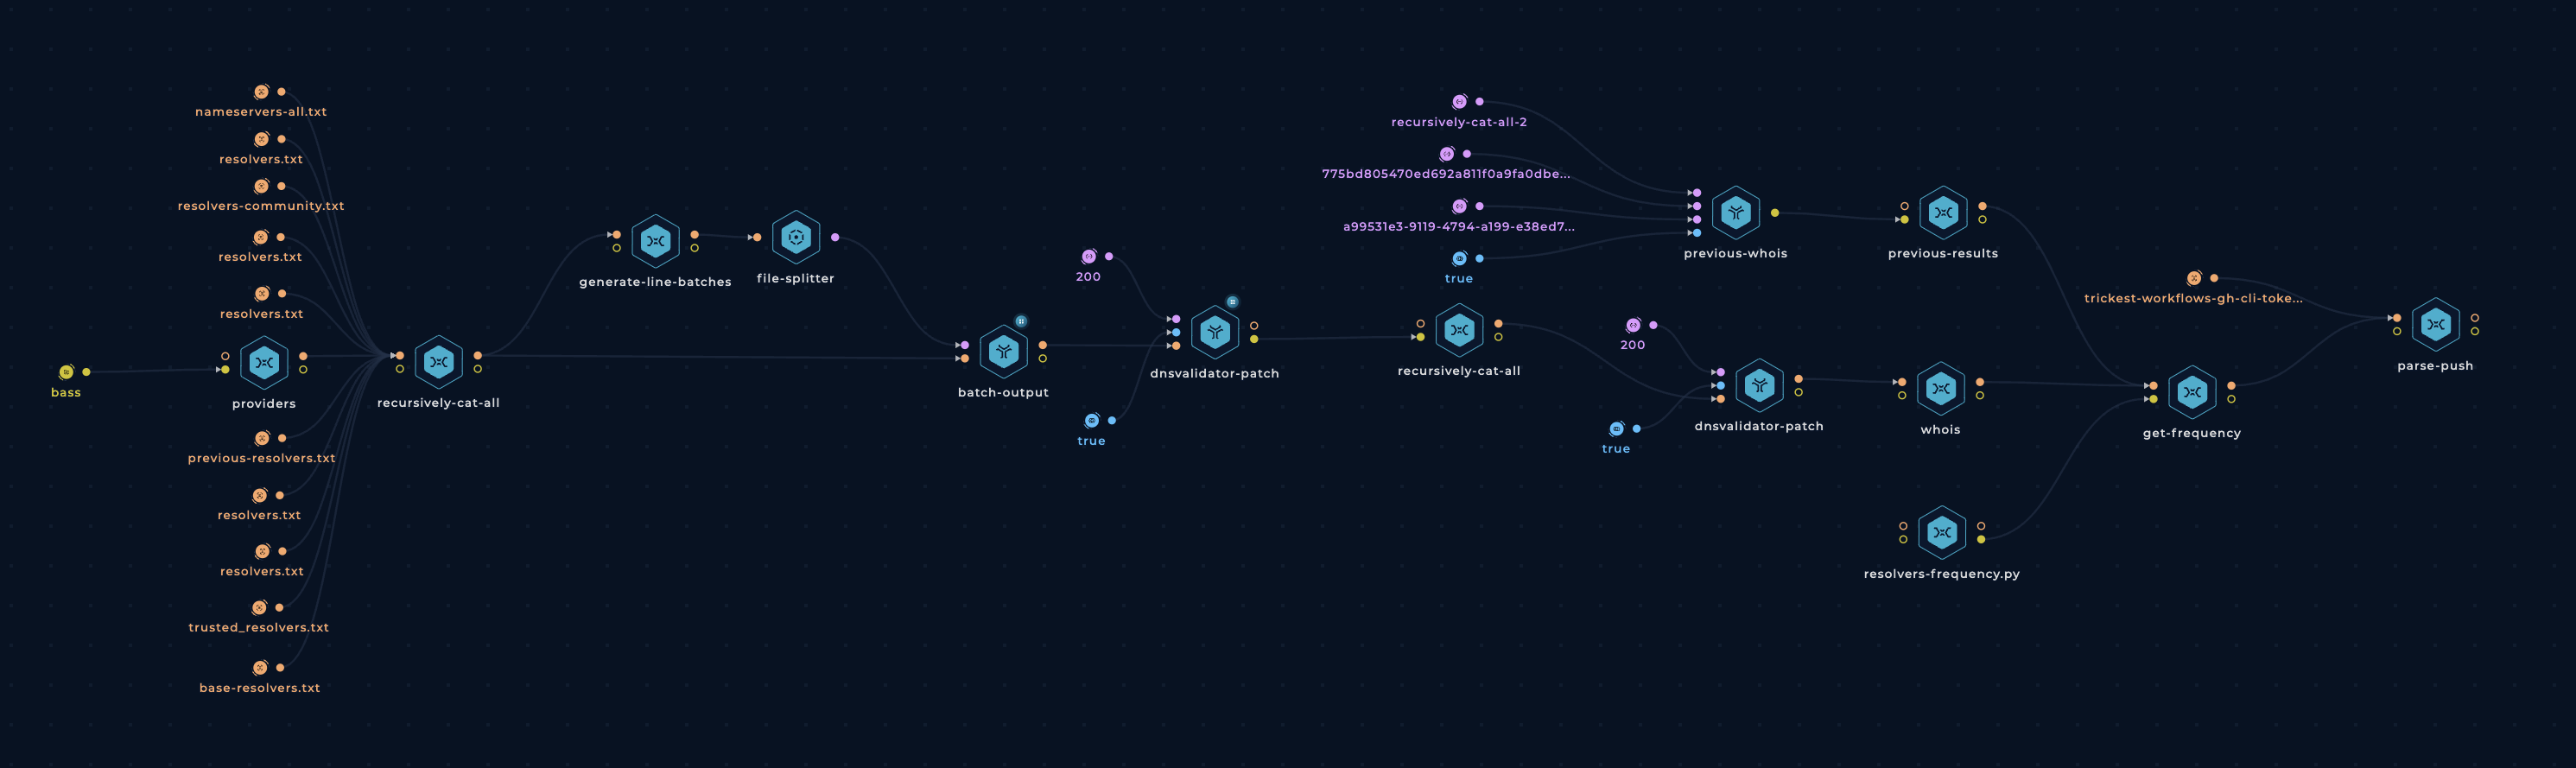 trickest/resolvers
信頼できる DNS リゾルバーの最も網羅的なリスト。
 devcop95/bugbounty-lab101
HackerOneリサーチャー向けの完全なバグバウンティワークスペース。スコープの適用、自動偵察/脆弱性パイプライン(400以上のツール)、レポートテンプレート、CVE/CWEウォッチリスト、ローカルVM練習ラボを含みます。規律ある倫理的なハンティングのために構築されています。
 stanislav-web/opendoor
OWASP Webレコン&ディレクトリ探索プラットフォーム
 vqkro/higernes
ユーザー名、メールアドレス、ドメイン、IP、電話番号、ハッシュに対応する、PythonとC++で書かれたパッシブOSINTツールキット。APIキー不要、ログイン不要。
 vavkamil/awesome-bugbounty-tools
バグバウンティツールをカテゴリ別に整理した厳選ディレクトリ:ペネトレーションテスター向けの偵察、サブドメイン列挙、ポートスキャン、コンテンツ発見、エクスプロイト、脆弱性スキャン。
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 hilmiazizi/oorecon
攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
 mateusverass/ngixshell
nginx CVEスキャナー + RCEエクスプロイトフレームワーク (CVE-2026-42945 ほか16件)
 six2dez/reconftw
reconFTWは、ターゲットドメインに対して自動偵察を実行するために設計されたツールであり、最適なツール群を実行してスキャンを行い脆弱性を発見します。
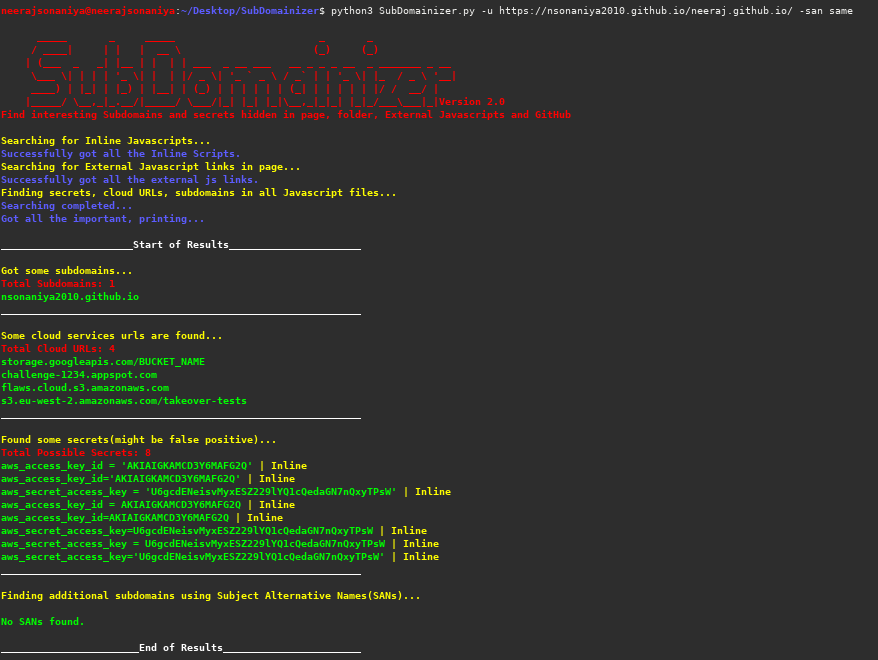 nsonaniya2010/subdomainizer
ページ、フォルダ、およびGithub内の外部Javascriptファイルに隠されたサブドメインや興味深いものを見つけるためのツール。
 talyx66/webfang
WEBFANGは私の初めてのCLIで、倫理的なハッカーやレッドチーム向けに設計されたモジュール式のOSINT&偵察ツールキットです。受動的な情報収集アプローチ、アクティブなスパイダリング、DNS/WHOISルックアップ、Shodanをすべて軽量パッケージに統合し、ウェブターゲットに牙を突き立てます。…
 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 r3fr4kt/devvortex
HackTheBox Devvortexのウォークスルー。サブドメインファジング、Joomla API列挙、テンプレートベースのWebシェル、bcryptハッシュクラッキング、Apport-CLI CVE-2023-1326権限昇格を扱う。