
 #1
悪意のあるバイナリとコードを実行せずに検査するためのツール(例:逆アセンブラ、アンパッカー)。
Kitploit おすすめ
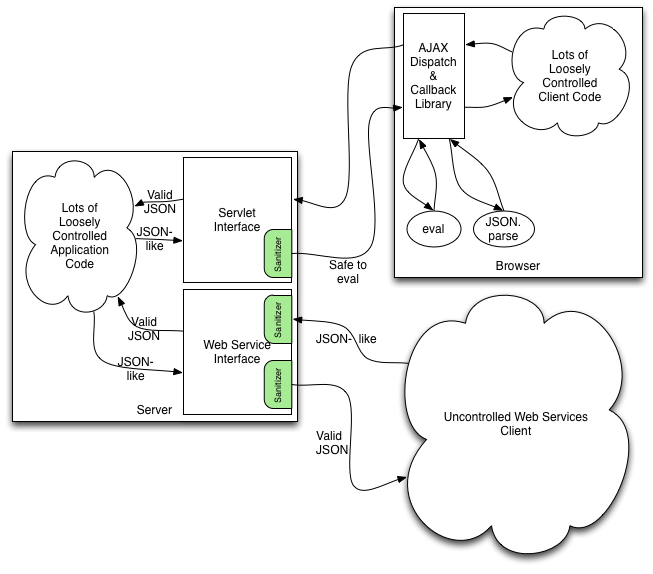
 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Javaライブラリ。不正な形式のJSONライクなコンテンツを標準準拠で安全なJSONに変換し、コードインジェクションを防止し、HTML/XMLコンテキストへの埋め込みを保証します。
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
Coverity 解析用 XWiki Commons CVE-2023-31126 v14.10.3
 phzietsman/batchoverflow
batchOverflowバグの修正 https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
パッチ適用版のExpat XMLパーサーライブラリで、複数のCVE(CVE-2022-22822からCVE-2022-22827)に対応し、AOSP 10 r33向けにストリーム指向のXML解析とセキュリティ修正を提供します。
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
CVE-2018-1002202のパストラバーサル分析用に、zip4jライブラリのバージョン1.3.2(脆弱)と1.3.3(修正済み)の逆コンパイル済みソースコード。CWE-Bench-Javaデータセットの一部。
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 のエクスプロイト再現環境。OpenJPEG JPEG 2000 コーデック向けで、脆弱性分析、ファジング、バイナリエクスプロイトテストを可能にします。
 trinadh465/openssl-1_0_1g_cve-2015-1790
SSL/TLSプロトコルと、暗号、ダイジェスト、公開鍵アルゴリズム、X.509証明書処理を備えた汎用暗号ライブラリを実装するOpenSSLツールキット。
 tobyzxj/cve-2015-0235
glibc gethostbyname バグ
 trinadh465/openssl-1_0_1g_cve-2016-0702
OpenSSL 1.0.1gソースコードのスナップショット。SSL/TLSおよび汎用暗号ライブラリで、暗号、ダイジェスト、X.509証明書処理を提供します。
 bahe-msft/govuln-cve-2023-47108
CVE-2023-47108を分析し、影響を受けるシステムに対する脆弱性評価と修復ガイダンスを提供します。
 shaikusaf/external_libexif_aosp10_cve-2020-0452
Cライブラリで、EXIFデータの解析・編集・保存を行い、AOSP10におけるCVE-2020-0452への対応に焦点を当てています。メタデータの抽出と操作のためのAPIを提供します。
 redyank/cve-2026-29780
公式のeml-parserサンプルスクリプトにおけるパストラバーサル脆弱性を実証し、細工された添付ファイル名を介して任意のファイル書き込みを可能にします。PoCと修正を含みます。
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
Cライブラリで、XMLの解析用であり、特にCVE-2022-23990向けにパッチが適用されており、脆弱性分析とセキュアコーディング実践のためのリファレンス実装を提供します。
 rootd4ddy/cve-2023-31584
CVE-2023-31584 の公開開示。
 fevar54/cve-2024-42461
ECDSAおよびEDDSA署名検証におけるWycheproofプロジェクトの修正。署名デコード中にゼロバイト操作を許容していた欠落した長さチェックに対処します。
 j0lama/dnstracer-1.9-fix
CVE-2017-9430のスタックベースのバッファオーバーフローをargv[0]の長さ検証で修正したdnstracerのパッチ版です。ホスト名解決のためのDNSサーバーチェーンをトレースします。
 davidholiday/cve-2007-4559
CVE-2007-4559 Python tarfile シンボリックリンク攻撃の教育用デモンストレーション。os.path.realpath() が意図したディレクトリ外への展開を防げない理由を示すスクリプト付き。








