#1
 quandqn/cve-2018-14667
CVE-2018-14667の概念実証エクスプロイト。JavaデシリアライゼーションとELインジェクションを組み合わせてRichFacesアプリケーションでリモートコード実行を達成することを実証。
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS における YAML デシリアライゼーション
 fysac/cve-2019-20326
GNOME gThumb および Linux Mint Pix におけるヒープバッファオーバーフロー
 sumitshah00/cve-2025-66628
CVE-2025-66628 の技術分析。ImageMagick の TIM パーサーにおける整数オーバーフローが範囲外読み取りを引き起こします。根本原因、悪用手順、是正ガイダンスを含みます。
 raptor-audit/raptor
ブロックチェーンエコシステムの監査、スマートコントラクトの脆弱性の特定、およびセキュリティ監査人向けのマルチプラットフォームレポートテンプレートを使用した構造化された調査結果の生成のためのフレームワーク。
 oneton429/cve-2016-3627
CVE-2016-3627 の PoC
 andalik/log4j-filescan
Python 3で開発された再帰的ファイルスキャナ。Log4j2の脆弱性のあるバージョンの検出とスキャンを行い、JARファイルの内部解析にも対応しています(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105、CVE-2021-44832)。
 d0rb/cve-2024-4323
Fluent Bit HTTPサーバーのhandle_trace_request関数およびparse_trace_request関数における重大なヒープバッファオーバーフローの脆弱性。
 ashizzz/cve-2026-22610
Angularプロジェクトをスキャンして、SVG要素や安全でないバインディングにおけるXSS脆弱性を検出し、行番号と推奨事項を含む脆弱性レポートを生成します。
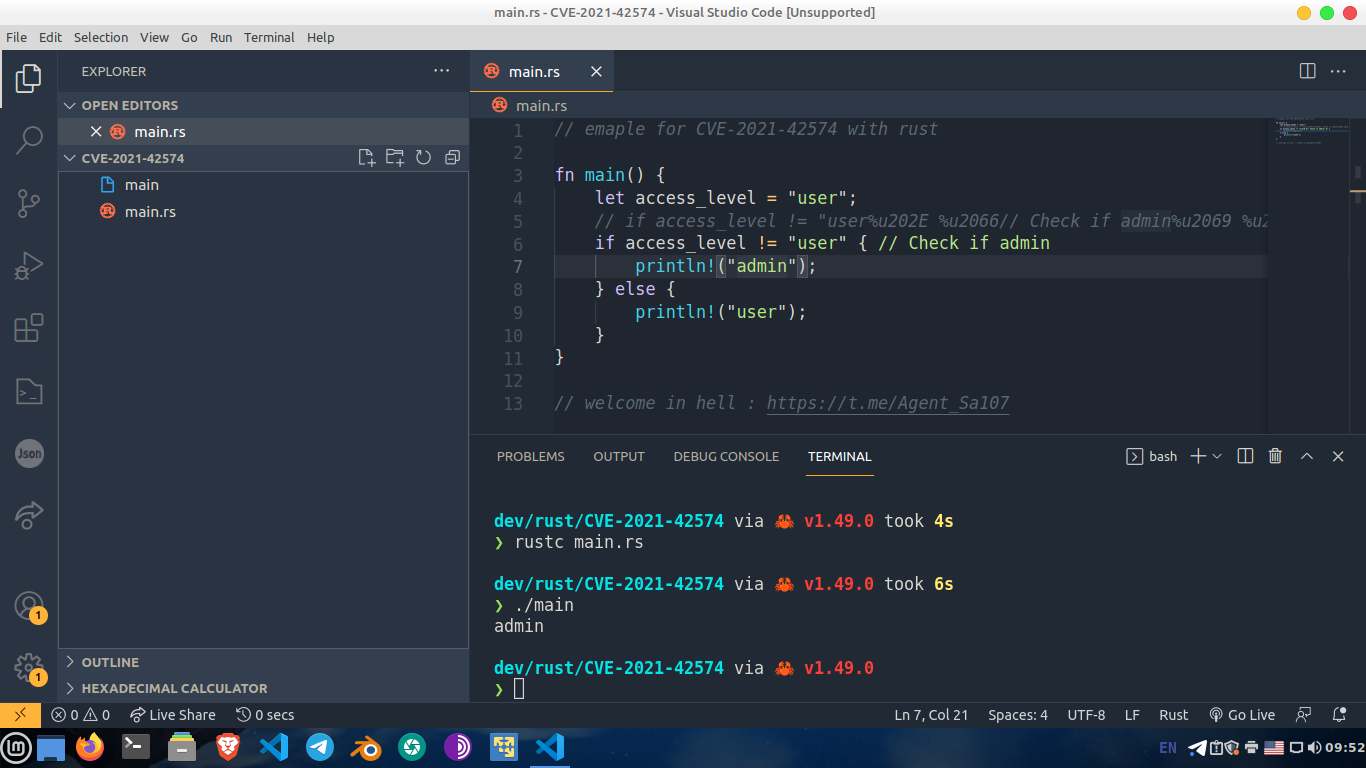 waseeld/cve-2021-42574
コンパイラのロジックを変更する不可視のUnicode制御文字を含むソースコードを生成することで、Trojan Source脆弱性(CVE-2021-42574)を実証し、サプライチェーン攻撃を可能にします。
 aquibpro/forensix-studio
ファイルを分析し、脅威インディケーターを相関付け、動作をMITRE ATT&CKにマッピングし、実用的なセキュリティインサイトを生成するフォレンジックインテリジェンスプラットフォーム。
 otakuliu/expression-sandbox-escape-simulation-lab
教育用ラボ。複数の脆弱なサンドボックスバージョンを通じて、JavaScript式サンドボックスのエスケープ手法とパッチの進化を実演し、ペイロードとAST解析を備えています。
 arzaan789/keyguard
コードベースとGCPプロジェクトをスキャンして、公開されたAPI認証情報を検出します。
 snorlyd/https-nj.gov---cve-2018-14040
ニュージャージー州公式サイトの脆弱性レポート
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC と可能な緩和策
 alberto-galindo/cve-2025-5548
CVE-2025-5548 のセキュリティ調査と再現: FreeFloat FTP Server 1.0 におけるスタックベースのバッファオーバーフロー。バイナリ解析、クラッシュ再現、脆弱性調査のための環境構築を含みます。
 rashedhasan090/aegisjava
私はAegisJavaを作成しました。これはCVE-2025-30749を修正(検出および緩和)するためのツールです。