#1
 unknownhl/deepguard
ACL 2026(本会議)論文「DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation」のコード
 trixsec/cve-2025-55182-scanner
Next.jsおよびWakuアプリケーションにおけるCVE-2025-55182を検出するためのハイブリッドセキュリティスキャナー。DevSecOpsワークフロー向けに静的コード分析と安全な動的検証を組み合わせた機能を備えています。
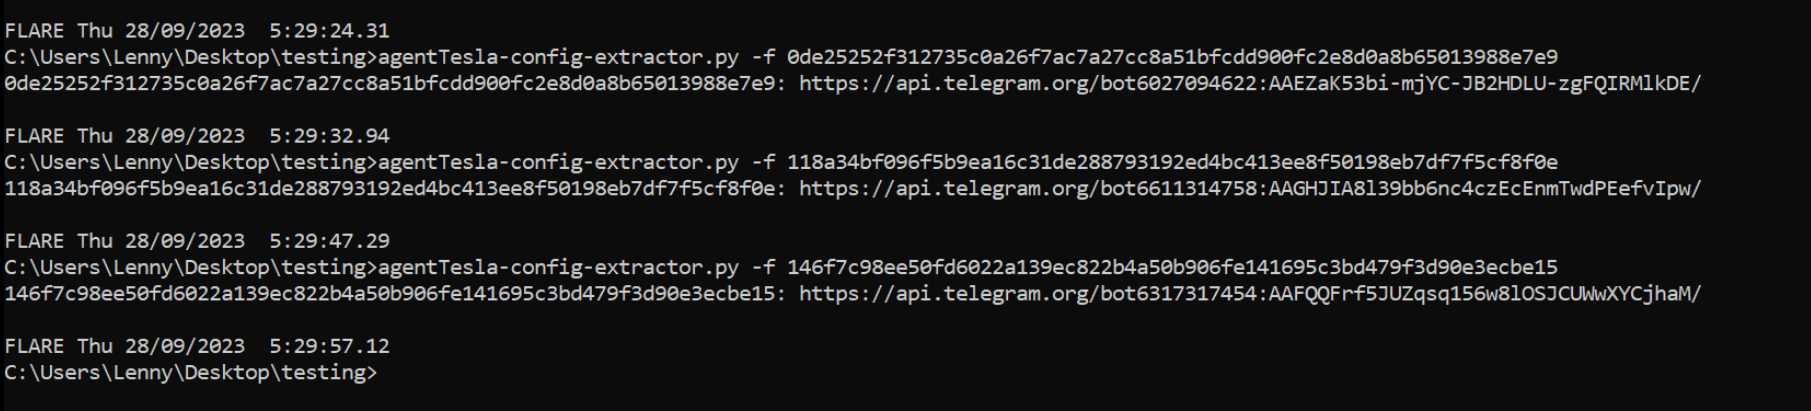 embee-research/agenttesla-config-extractor
AgentTesla(Discord/Telegram亜種)の設定抽出ツール
 pravin761/cve-2026-54107
CVE-2026-54107の根本原因分析:Windows win32kfull.sysのuse-after-free。競合状態のデバッグ、静的解析、MSRCトリアージの洞察、実践的なカーネルエクスプロイト研究を含む。
 eqstlab/cve-2026-30951
Sequelize JSONキャストSQLインジェクション
 trustedsec/ts_llmlib
ローカルLLMによるセキュリティ分析、Ghidraバイナリ分析、C/C++脆弱性スキャン、そしてMCPツール統合による自動リバースエンジニアリングとレポート生成のためのPythonライブラリ。
 vinsontang1/dcvd
「DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization」のコード
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Pythonサンドボックスエスケープチェーン監査ツール (CVE-2026-32128関連、v4.14.8 inspectチェーン)
 shcesama/cve-2023-4863-analysis
CVE-2023-4863 (libwebpヒープバッファオーバーフロー) の教育的分析。ブルーチーム検出ツール、静的WebPスキャナー、防御的Javaバリデーター、Valgrindメモリ分析を備えた分離Dockerラボが含まれます。
 trustedsec/lazzzy_dump
laZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl ファイル形式
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS イメージの静的リバースエンジニアリング: PI-spec SMM Core メモリアロケータの完全な UEFI ファームウェアボリューム抽出分析と、GIGABYTE/Binarly が2025年に開示した4つの…
 lazarus0x1337/cve-2026-25632
CVE-2026-25632 — リモートコード実行につながる安全でないJSONデシリアライゼーションの修正
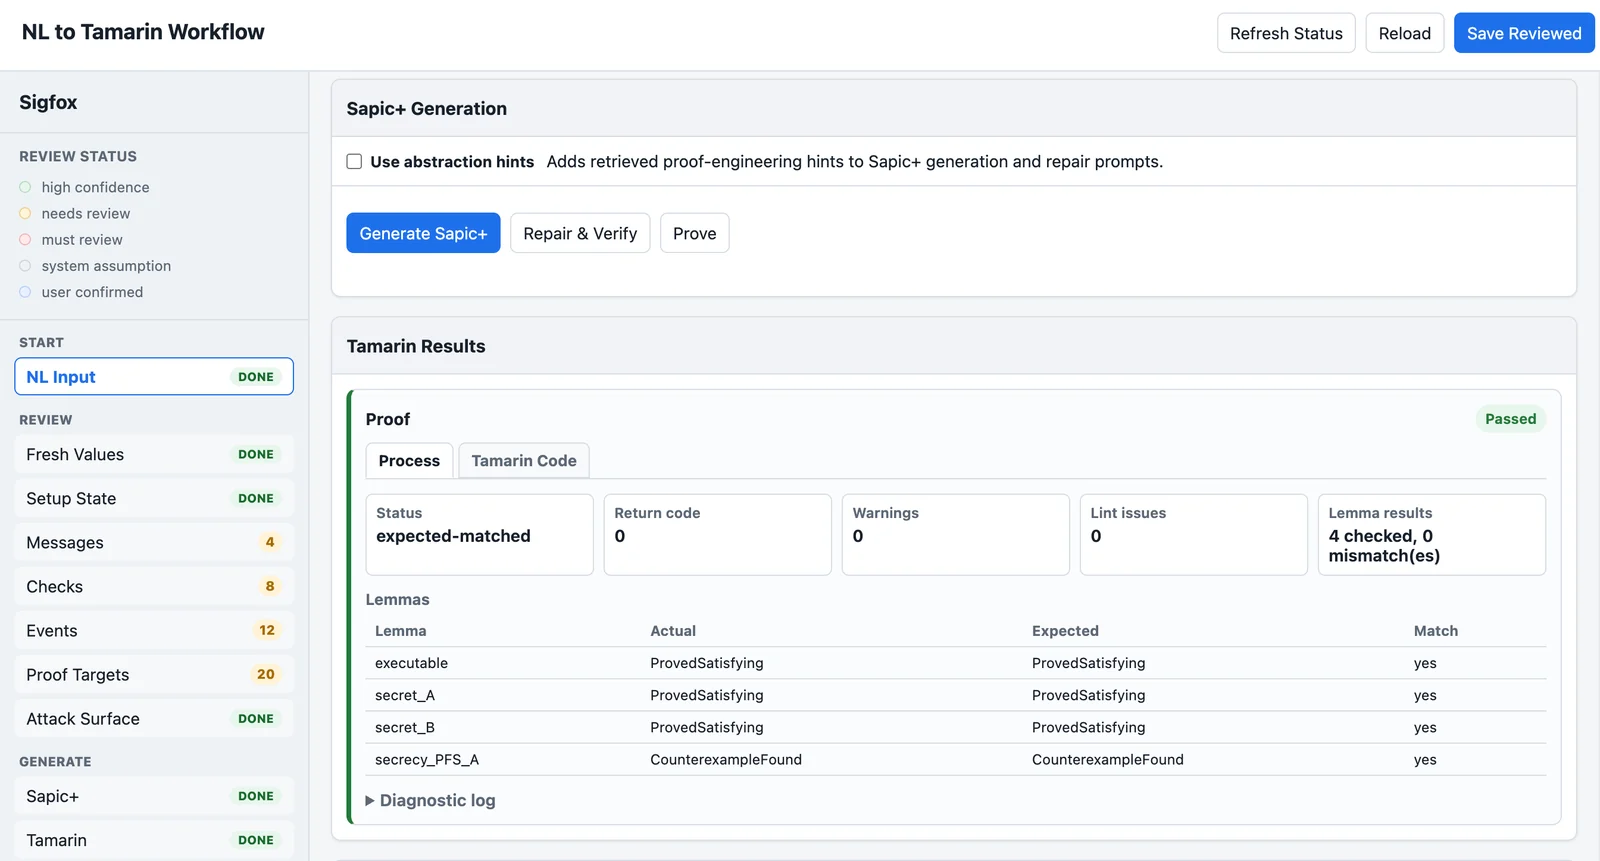 laplace1002/tamarinagent
自然言語またはC/C++プロトコル記述をレビュー可能なProtocol IRに変換し、形式セキュリティ検証用のSapic+/Tamarinモデルを生成するHuman-in-the-loop UI。
 asama7706r-ui/strilight
ストライド区間解析によりx86-64バイナリのループを閉形式のSMT制約へリフトし、O(1)のシンボリック実行とcrackmeのキー回復を可能にします。
 daanixpl/nureaper
Nuget スキャナー
 vardhan0257/upb-any-recursion-audit
CVE-2026-0994のAny-unwrapping再帰バグクラスが、RubyおよびPHPのprotobufバインディングにおけるupbのCコアに影響を与えるかどうかを、ASan/UBSanペイロードを用いてテストする監査ハーネス。