#1
 boratanrikulu/gobee
BPFプログラムをCではなくGoで書きましょう。gobeeはGoのサブセットをBPF Cにトランスパイルし、型付きcilium/ebpfバインディングを生成します。
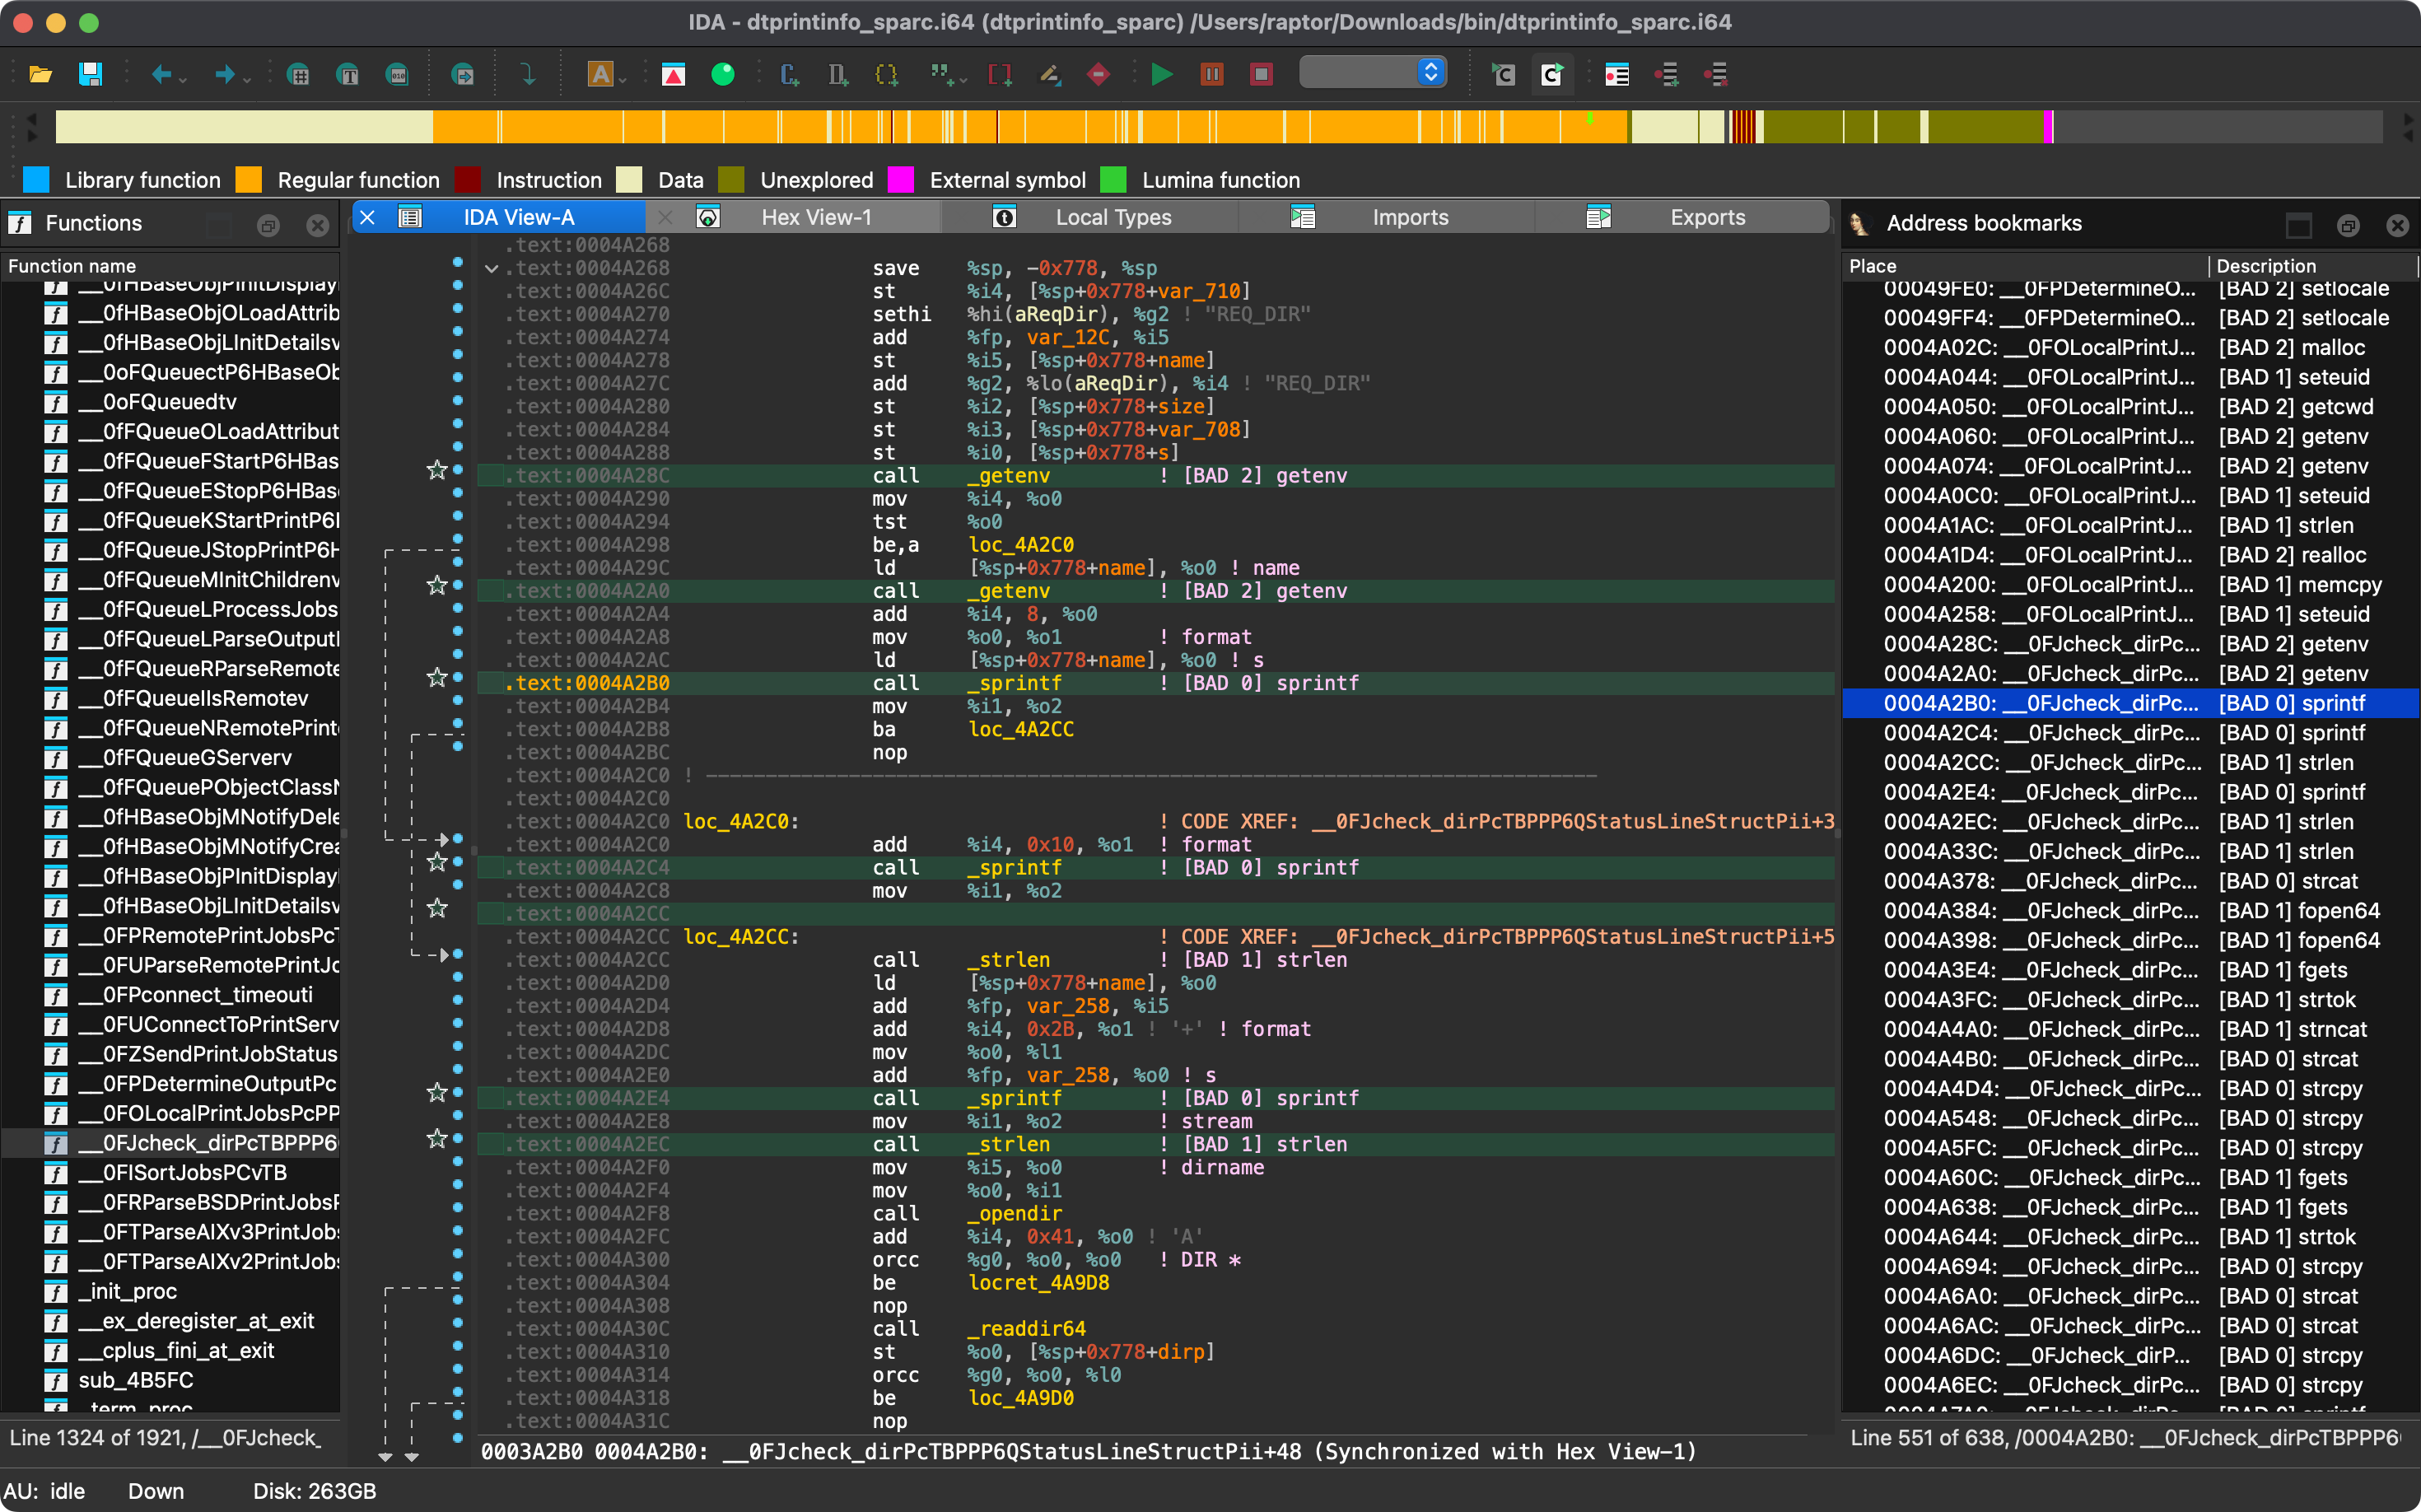 0xdea/rhabdomancer
バイナリファイル内の潜在的に安全でないAPI関数への呼び出しを特定する脆弱性調査アシスタント。
 mrphrazer/obfuscation_analysis
バイナリ解析プラグイン。難読化されたコードを解析・簡略化する。
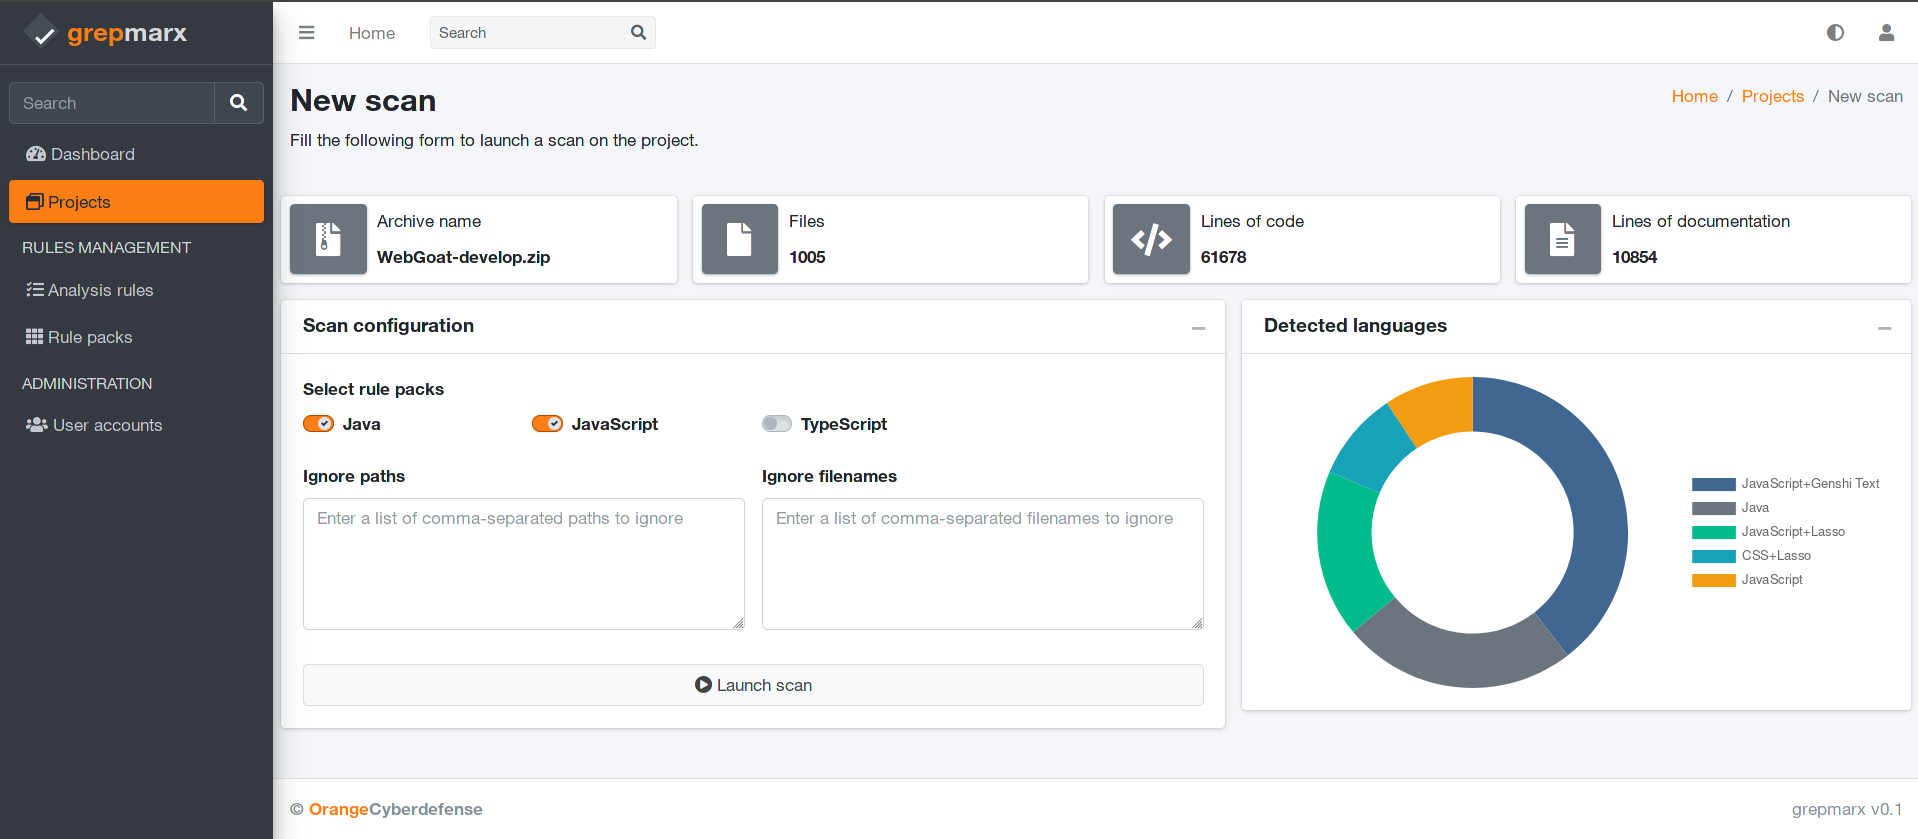 orange-cyberdefense/grepmarx
AppSec愛好家のためのソースコード静的解析プラットフォーム。
 galoisinc/mate
インタラクティブなプログラム解析スイート。Code Property Graphsを使用してCおよびC++コードのバグを検出し、アプリケーション固有の脆弱性解析と低レベルの脆弱性解析を統合します。
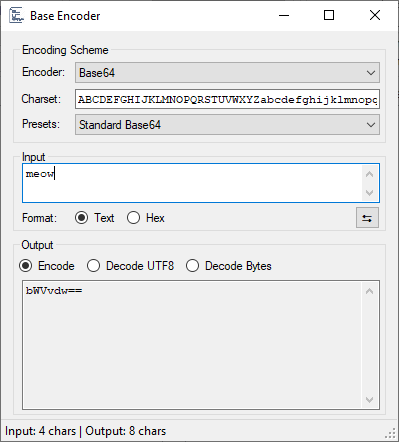 demonslay335/cryptotester
暗号を扱うためのユーティリティ、ランサムウェア分析向け。
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight ヘックスエディターのマルウェア解析用デコードツールボックス
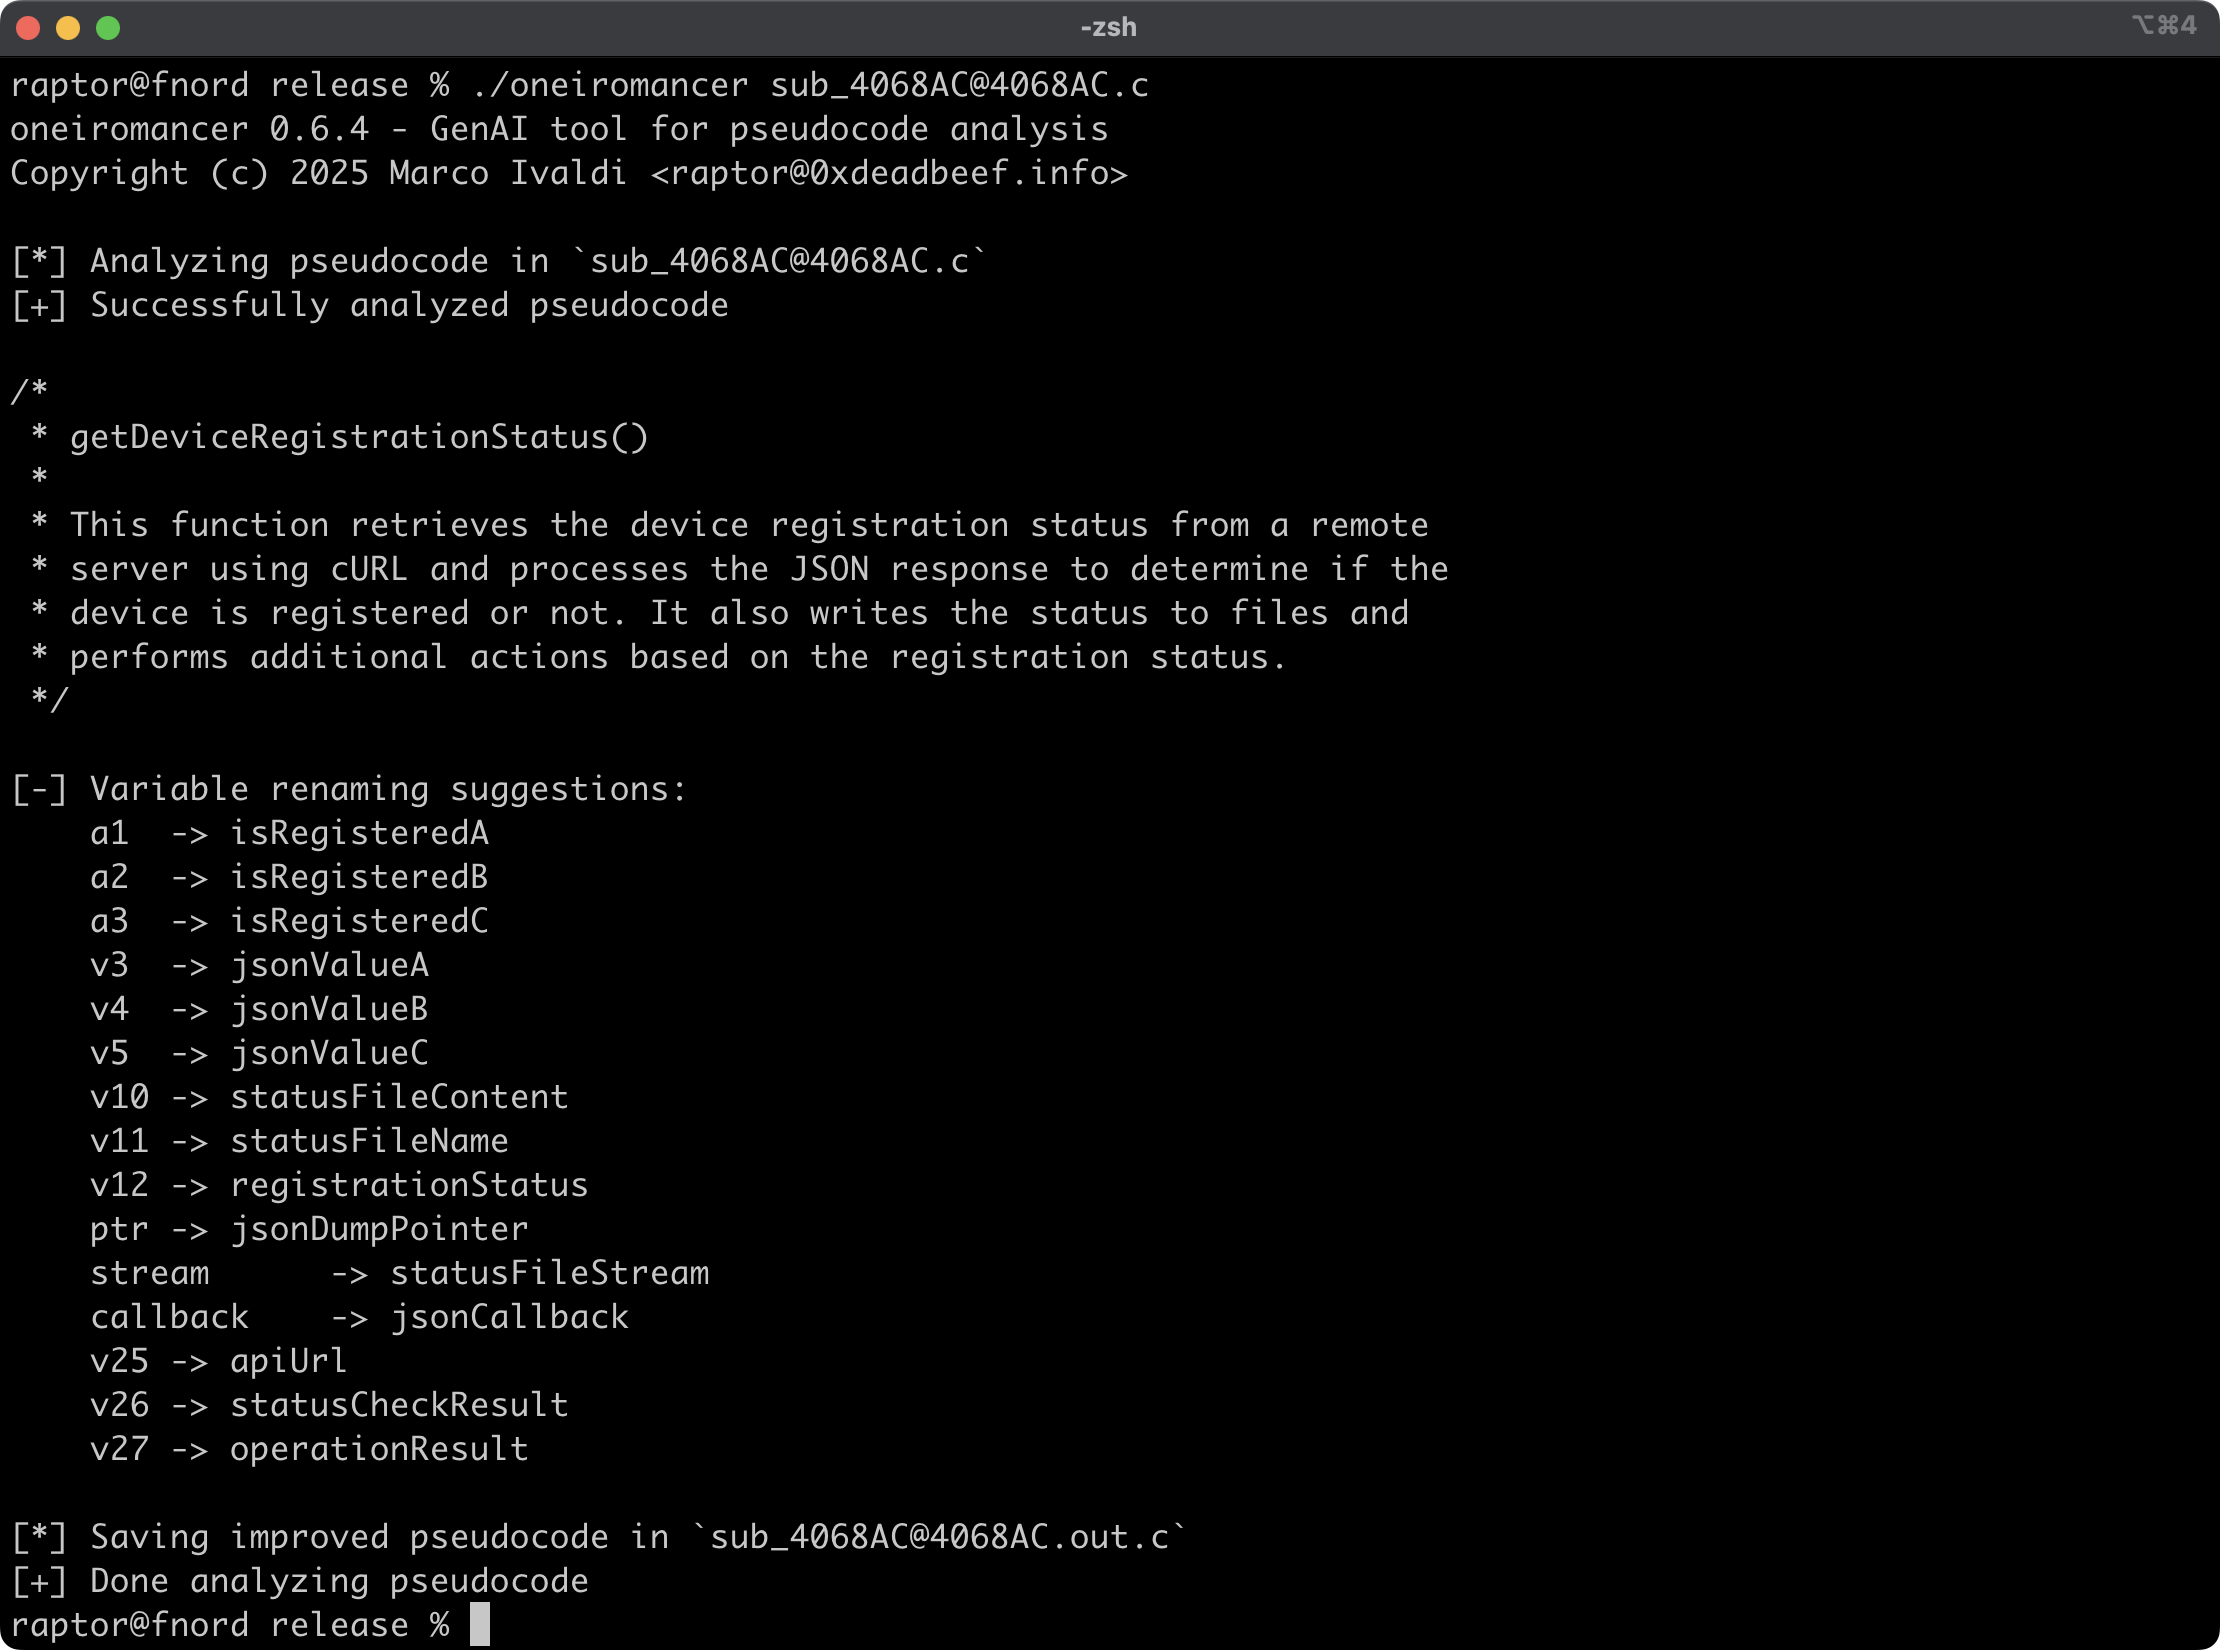 0xdea/oneiromancer
ローカルで動作するLLMを利用して擬似コード解析を支援するリバースエンジニアリング支援ツール。
 cmu-sei/kaiju
CERT Kaijuは、Ghidraソフトウェアリバースエンジニアリングスイート向けのバイナリ解析フレームワーク拡張機能です。このリポジトリは「ミラー」です -- チケット、バグ報告、プルリクエストは@CERTCCの上流ホームページ(https://github.com/certcc/kaiju)に…
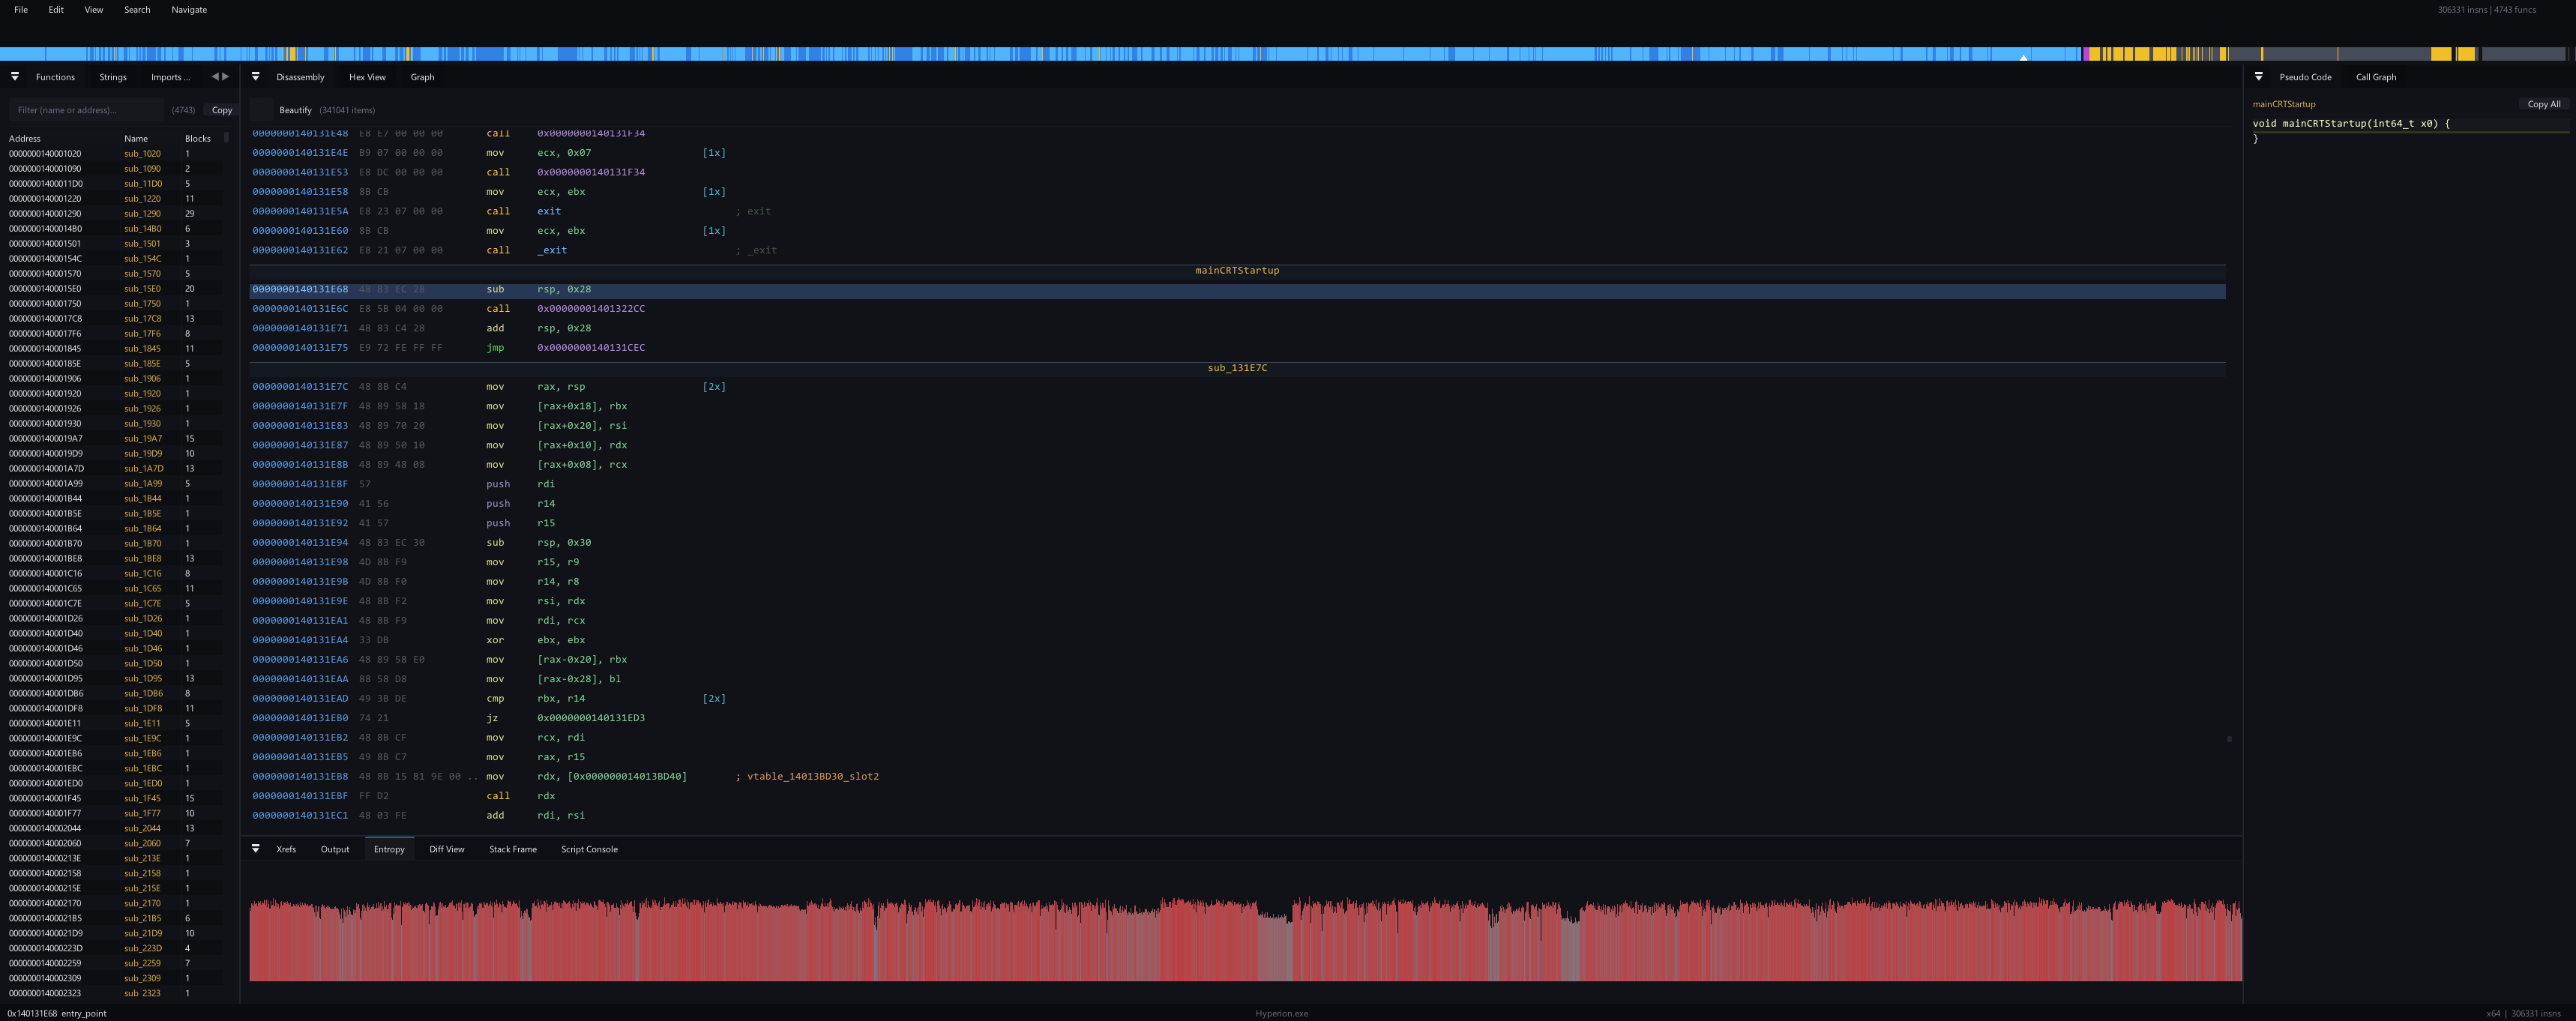 sidenai/hyperion-disassembler
ネイティブ マルチアーキテクチャ逆アセンブラ&逆コンパイラ - PE/ELF/Mach-O, x86/x64/ARM64, Luaスクリプティング, RTTI復元
 promptfoo/modelaudit
AI/MLモデルファイル向けセキュリティスキャナー。デプロイ前に悪意のあるコード、バックドア、脆弱性を検出します。
 denuvosoftwaresolutions/simba
線形混合ブール算術式の効率的な難読化解除
 dimareverse/nuitka-static-unpacker
Nuitkaでコンパイルされたバイナリをアンパックするための静的解析優先の研究ツール:定数、モジュールの抽出、.pycファイルの復元、および分析レポートの生成を行います。
 jhftss/ida2obj
実行可能ファイルからCOFFオブジェクトファイルをダンプする静的バイナリ計装ツール。IDA Proを介したブラックボックスファジングやバイナリパッチのために、任意の場所にコード/データを挿入できます。
 ngwg/ceasta
PE/ELFバイナリ向けの逆アセンブラ、デコンパイラ、x64dbgスタイルのデバッガ。IDAスタイルのリスティング、関数グラフ、Luaプラグイン、CLI、そしてAI駆動分析のための組み込みMCPサーバーを備えています。