
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 intelowlproject/intelowl
200以上のアナライザを使用して観測可能データやファイルを強化する、拡張可能な脅威インテリジェンスプラットフォーム。内部GUI、REST API、SOCアナリストおよびDFIRチーム向けの自動化ワークフローを備えています。

 roxanne_ardary/emailxpose
EmailXposeは、フィッシング、スパム、詐欺、マルウェア、ソーシャルエンジニアリング攻撃を検出するオープンソースのAI搭載メールセキュリティシステムです。自然言語処理、行動分析、マルチモーダルインテリジェンスを組み合わせてテキスト、画像、動画コンテンツを分析することで、従来のメールフィルターを…
 maty156/telegram-phish-simulator
サイバーセキュリティトレーニングと啓発のための教育用 Telegram フィッシングシミュレーションです。隔離されたラボ環境で、偽のログインページを用いた認証情報収集を実演します。
 redbyte1337/graphspy
Entra ID と M365 向けの、ブラウザベースの GUI を備えた初期アクセスおよびポストエクスプロイテーションツール


 trustedsec/reel
ノードベースのキャンペーン、認証情報の取得、SMTP配信、CAPTCHA、およびオプションのブラウザ認証情報リプレイに対応したフィッシングシミュレーションとセキュリティ意識向上フレームワーク。
 shredzwho/ig-detective
IGハンドルを追跡するために研究・設計されたOSINTツール
 vincentkaufmann/noapi-google-search-mcp
ヘッドレスChromiumを使用したGoogle検索とページ取得のためのMCPサーバー
 drk1wi/modlishka
Modlishka. リバースプロキシ.
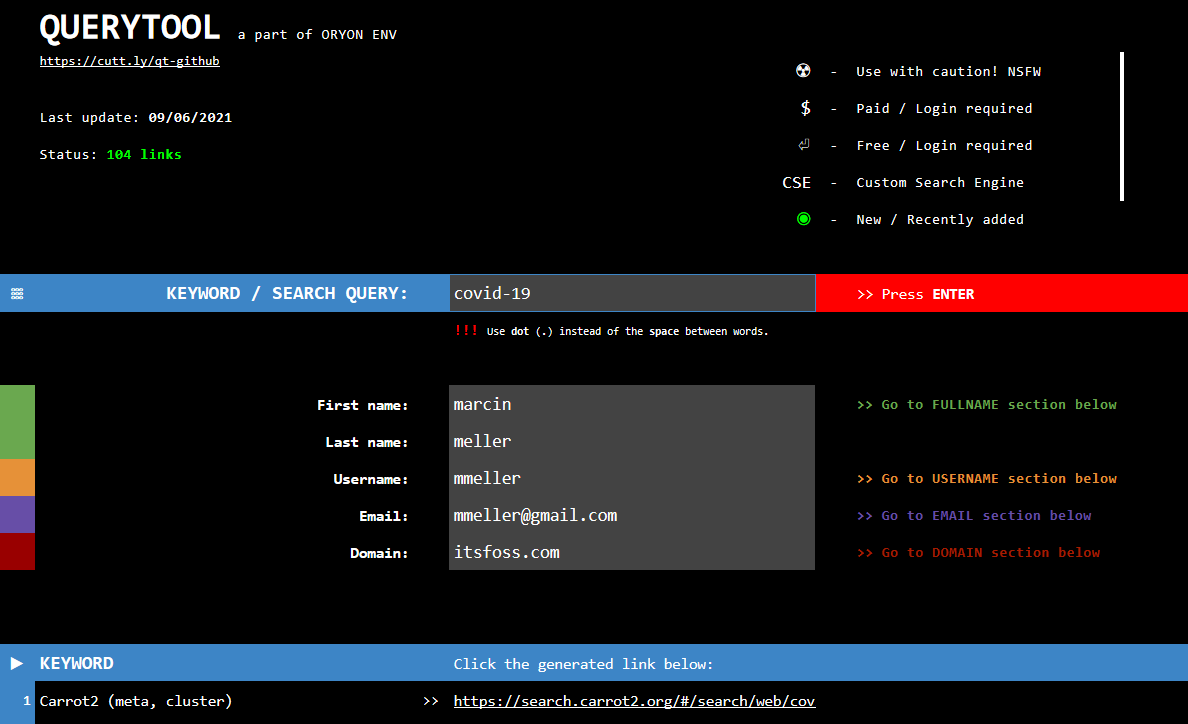 oryon-osint/querytool
Querytoolは、GoogleスプレッドシートをベースにしたOSINTフレームワークです。このツールを使用すると、用語、人物、メールアドレス、ファイルなどに関する複雑な検索を行うことができます。
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
 asset-group/ghostsplice
ゴーストスプライスリポジトリ:クロスチャネル信頼断片化攻撃のPoC
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。
 doctoreww/evilfonttool
レッドチーム、セキュリティ研究、その他あらゆる用途のためのフォントベースの欺瞞ツール。
 dungsocool/cve-2026-64638
CVE-2026-64638 の概念実証(PoC)エクスプロイト:WordPress ログインにおける反射型 XSS を DOM clobbering と連鎖させ、管理者アカウントの乗っ取りとリモートコード実行を達成します。
 mohwahyudi/poc-cve-2026-64638-
DOM clobbering、REST JSONP/SOME、プラグインのアップロードを介したWordPress pre-auth XSSからRCEへのPoCエクスプロイトチェーン。Dockerラボでの検証と対話型シェルを備えています。
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 用エクスプロイトツールキット: 低権限のドメインユーザーがドメインコントローラーを偽装し、証明書を偽造して、DCSync/ゴールデンチケットによりドメインを侵害します。







