
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 monst3rsec/linkedin-profile-scraper
LinkedInプロファイルから対象のメールアドレスを抽出するために認証済みセッションを使用した、メールアドレスの非匿名化およびOSINTデータ収集のための自動化されたLinkedInプロファイルスクレイパー。
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE ゼロデイ MS Office RCE 別名 msdt follina
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina ワンクリック
 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash を named pipe に渡し、token Impersonation を行う

 jenyraval/phishing-simulation
フィッシングシミュレーションは、直感的なチュートリアルとカスタマイズされた評価を提供することで、主にフィッシング認識を高めることを目的としています。
 s3cur3th1ssh1t/sharpimpersonation
ユーザー偽装ツール - トークンまたはシェルコードインジェクション経由
 v35hr4j/cve-2022-1597
DiscyおよびHimerテーマのコンパニオンとして使用されるこのプラグインは、パスワードリセットフォーム上のパラメータをサニタイズおよびエスケープしないため、反射型クロスサイトスクリプティング攻撃を実行することが可能です。
 chrismaddalena/goreport
Gophishからキャンペーンデータを収集し、レポートを生成するPythonスクリプト
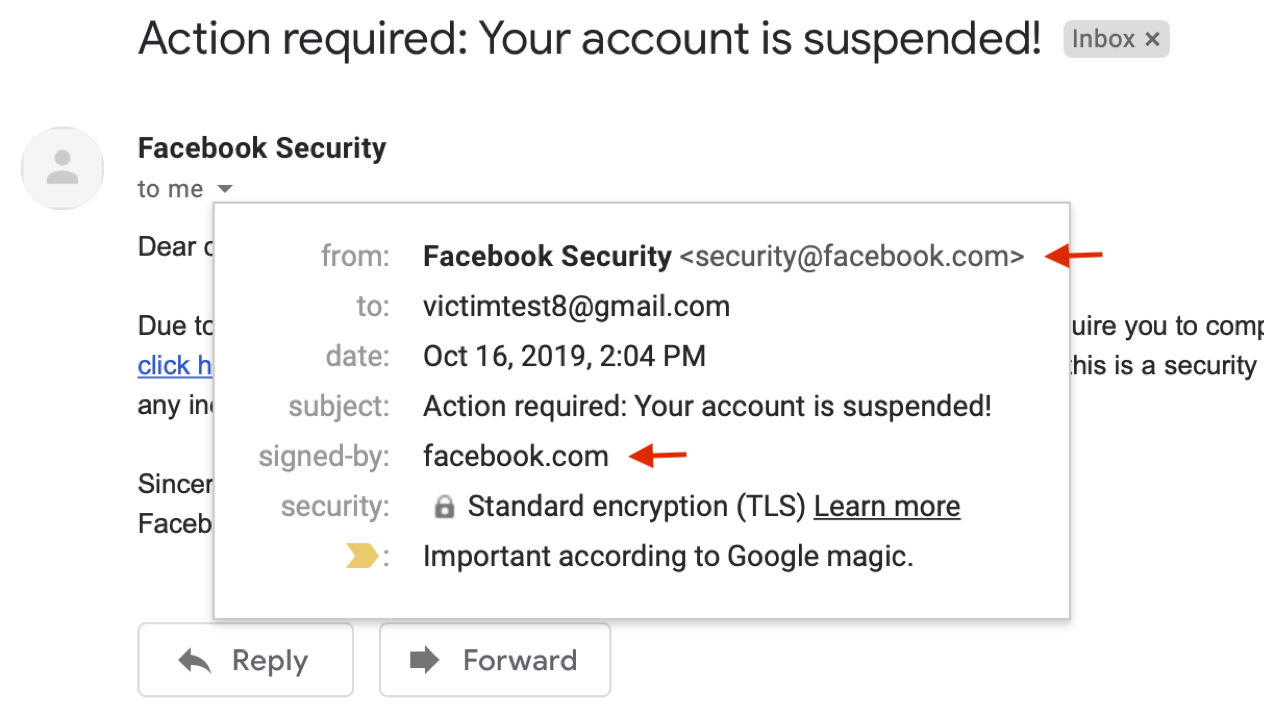 chenjj/espoofer
SPF/DKIM/DMARCをバイパスし、DKIM署名を偽造することを目的としたメールなりすましテストツール。🍻
 lunarca/simpleemailspoofer
メールをスプーフィングするためのシンプルなPython CLI。
 mrd0x/bitb
HTML/CSS/JSテンプレート(Browser-In-The-Browserフィッシング攻撃用)。偽のログインウィンドウを埋め込み、タイトル、ドメイン、フィッシングリンクをカスタマイズ可能で、ソーシャルエンジニアリングシミュレーションに使用します。
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 sowdust/tafferugli
ツイートをフィルタリング、収集、分析して、調整された行動、自動投稿、プロパガンダ活動を検出するためのウェブベースのフレームワーク。カスタマイズ可能なメトリクスを備えています。
 mrd0x/evilselenium
Seleniumを武器化し、Chromiumブラウザからの資格情報窃取、クッキーダンプ、電子メール流出、ファイル抽出を自動化し、レッドチーム作戦に活用します。
 sakurasamuraii/ez-irz
CVE-2022-27226 のエクスプロイト
 them4hd1/swiftyinsta
Instagram Private API Swift
 paranoidninja/o365-doppelganger
Red Teamの活動中にユーザーから認証情報を収集し、ユーザーにファイルを実行させるための便利なスクリプト。








