
 #1

 skyler-ferrante/cve-2024-28085
util-linux における WallEscape 脆弱性
 jfmaes/lazysign
Windowsバイナリとbatファイルの力を利用して、バイナリ用の偽の証明書を作成します。
 soufianetahiri/teamsntlmleak
MS Officeを介してTeamsのWebsiteタブからNTLMを漏えいさせる
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831の脆弱性悪用およびソーシャルエンジニアリング攻撃フレームワーク (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack…
 d0rb/cve-2024-21378
このリポジトリには、Exchange Online を介して Microsoft Outlook を標的とするエクスプロイトが含まれており、COM DLL を介して任意のコードを実行する脆弱性を悪用します。このエクスプロイトは、改変版の Ruler…
 r00t-3xp10it/meterpeter
C2 Powershell コマンド&コントロールフレームワーク(内蔵コマンド付き)

 edu0x01/hack-tools
複数のペンテストツールを統合したプロジェクト
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
このスクリプトは、Microsoft Outlookで発見され、CVSS値9.8の重要なセキュリティ脆弱性であるCVE-2024-21413に対する概念実証(PoC)を提供します。MonikerLinkの欠陥と呼ばれるこの脆弱性は、ローカルNTLM情報の潜在的な漏えいやリモートコード実行の可能性など…
 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-concept exploit for CVE-2024-21413、Microsoft Outlookのリモートコード実行脆弱性。細工されたメールリンクを介したNTLM認証情報漏洩とRCEを実証し、Office Protected Viewをバイパスします。
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
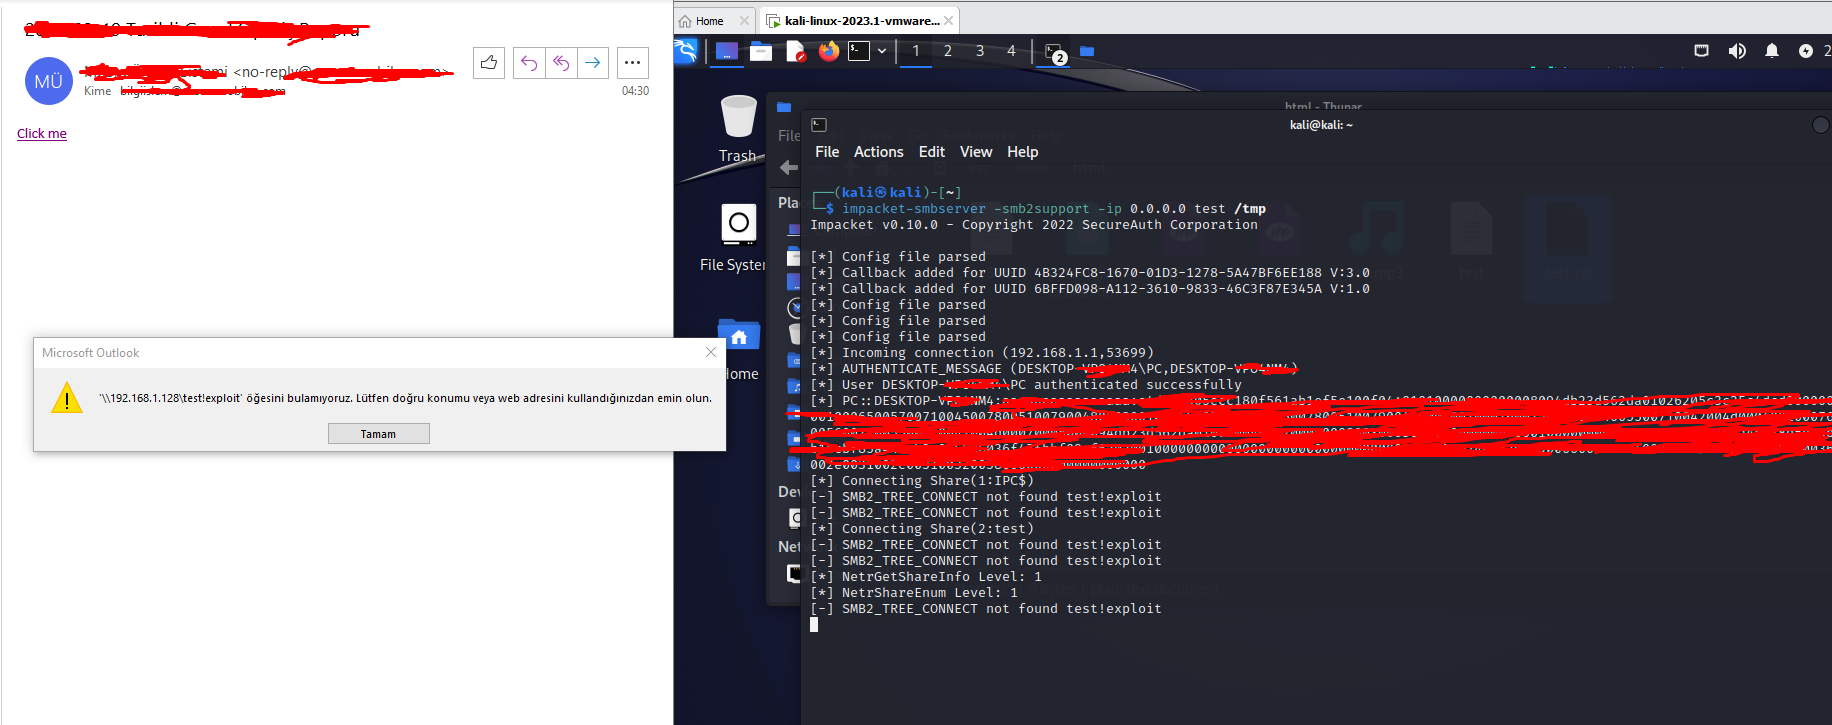 mseymend/cve-2024-21413
CVE-2024-21413 の脆弱性を利用してログイン情報を取得
 spiralbl0ck/ios-safari-mallicous-extension-example
キーロガーjsをSafari拡張機能(その部分は完了済み)経由でインジェクションする方法の例(現在作業中)
 duy-31/cve-2024-21413
Microsoft Outlook 情報漏洩脆弱性(パスワードハッシュ漏洩) - Expect Script POC
 nu11secur1ty/vulnerable-pdf
クライアントサイドの悪用技術(電卓の実行やディレクトリ閲覧など)を実演する教育用PDFファイル。セキュリティテストとセキュリティ意識向上トレーニングを目的としています。
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMSにおけるCSRF + Open Redirectを介した認証情報のブルートフォース攻撃
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - Reflected XSS









