#1
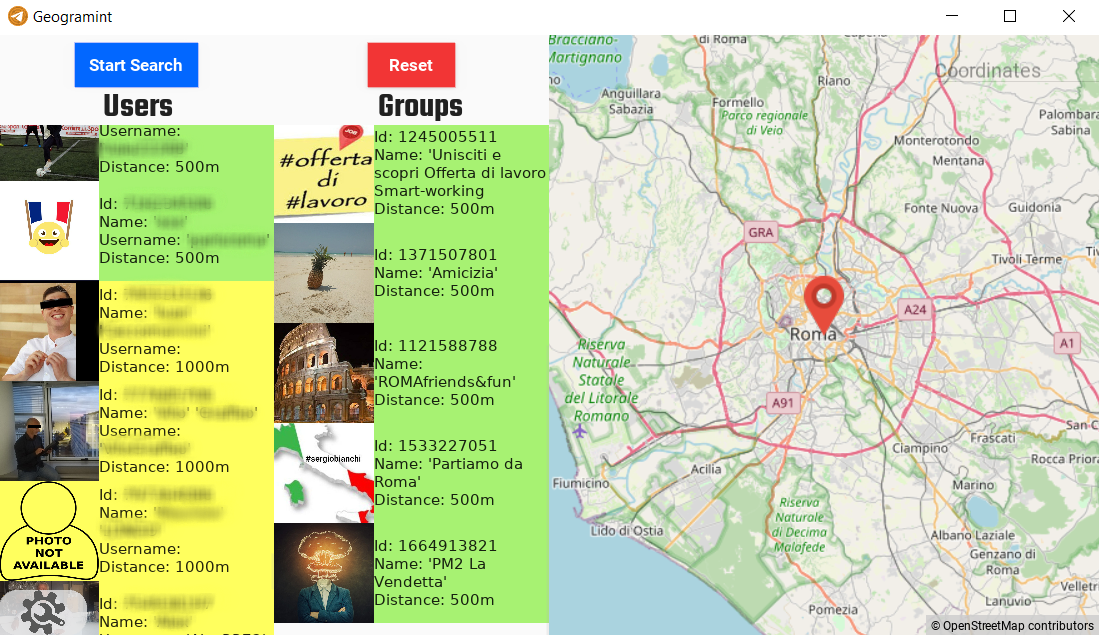
 alb-310/geogramint
Telegram向けのOSINT地理位置情報ツール。近くのユーザーやグループを検索します 📡🌍🔍
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCEエクスプロイト
 raffli-dev/cve-2023-41425
Wonder CMSのXSSからRCEへのエクスプロイト(CVE-2023-41425)。テーマアップロードとリバースシェルペイロードを使用します。
 abdurahmon3236/cve-2022-4539
CVE-2022-4539のエクスプロイトで、X-Forwarded-Forヘッダーを偽装してWordPress WAFのIPベースのログイン制限およびログ記録制限をバイパスします。スケーラブルなペイロードと、対象を絞ったセキュリティテストのためのIP生成ロジックを含みます。
 3v4si0n/http-revshell
HTTP/Sプロトコルを使用したPowerShellリバースシェル(AMSIバイパス、プロキシ対応)
 anupam2808/spy-masker
フィッシングURLを正常なURL(google.comやfacebook.comなど)の下に隠すためのシンプルなPythonスクリプトです。フィッシングツールに統合して、URLを正当に見せかけることができます。
 htr-tech/zphisher
30以上のテンプレートを備えた自動フィッシングツール。このツールは教育目的のみで作成されています ! 作者はこのツールキットの誤用について一切の責任を負いません !
 sevagas/macro_pack
macro_packは、@EmericNasi氏によるツールで、ペンテスト、デモ、ソーシャルエンジニアリング評価用のOffice文書、VBスクリプト、ショートカット、その他の形式の難読化と生成を自動化するために使用されます。macro_packの目標は、エクスプロイトとマルウェア対策バイパスを簡素化…

 abdurahmon3236/cve-2024-6529
Ultimate Classified Listings WordPressプラグインにおける反射型XSSと、細工したペイロードおよびロギングサーバーを介した管理者Cookie窃取を実証する概念実証スクリプト。


 montysecurity/infrahunter
Shodanの結果をURLScanデータでフィルタリングし、攻撃者のインフラストラクチャを能動的にハントします。
 kennbroorg/iky
OSINTプロジェクト。メールから情報を収集する。収集。プロファイル。タイムライン。
 de3vil/stealing
The SteaLinG は、ソーシャルエンジニアリング向けに設計されたオープンソースのペネトレーションテストフレームワークです。
 mbadanoiu/mal-008
ケーススタディ: Cisco SD-WAN における SSHtranger Things (CVE-2019-6111、CVE-2019-6110)
 leocottret/cve-2024-30956
(DOM-based XSS) TOWeb v.12.05以前のHTMLインジェクション脆弱性により、攻撃者は_message.htmlコンポーネントを介してHTML/JSコードを注入できる可能性があります。