
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 elamani-drawing/cve-2024-4367-poc-pdfjs
CVE-2024-4367のPoC(Proof of Concept) - libwebpにおけるRCE脆弱性。完全なデモンストレーションを含む:ペイロード作成、攻撃シナリオ、リスク分析、テスト用Express.jsサーバー。
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responderを介したNTLMハッシュのキャプチャと、CVE-2024-21413を悪用したフィッシングメールの実行を実証し、システムを侵害します。
 absholi7ly/poc-for-cve-2024-7014-exploit
CVE-2024-7014 (EvilVideo) エクスプロイトの概念実証 (PoC)
 thecyb3ralpha/bobthesmuggler
「Bob the Smuggler」は、HTMLスムグリング攻撃を利用し、7z/zipアーカイブを埋め込んだHTMLファイルを作成できるツールです。このツールは、バイナリ(EXE/DLL)を7z/zipファイル形式に圧縮し、そのアーカイブをXOR暗号化した後、PNG/GIF画像ファイル形式(画像ポリ…
 stmcyber/boobsnail
難読化されたExcel 4.0 XLMマクロを生成し、レッドチーム運用とブルーチーム分析を支援します。複数の感染テクニック、数式の翻訳、ライブラリベースのカスタムジェネレータをサポートします。
 bhanunamikaze/cve-2024-42009
この概念実証(PoC)は、CVE-2024-42009のエクスプロイトを実証し、クロスサイトスクリプティング(XSS)脆弱性を利用して対象のWebメールアプリケーションからメールを抽出します。この攻撃は、メールの内容を攻撃者管理のリスナーに流出させる悪意のあるペイロードを注入します。
 eth0izzle/the-endorser
LinkedIn上の推薦/スキルを介して人々の関係性を抽出できるOSINTツール。
 frozenka/cve-2025-26318
PoC CVE-2025-26318
 ronixxcybsec0101/cve-2025-25461
SeedDMS 保存型クロスサイトスクリプティング(XSS)
 trouble-1/vajra
Vajraは、対象のAzureおよびAWS環境に対する攻撃と列挙を行うための複数の手法を備えたUIベースのツールです。より良いユーザー体験のために、Python Flaskモジュールで構築された直感的なWebベースのユーザーインターフェースを特徴としています。このツールの主な焦点は、さまざまな攻撃手…
 rasta-mouse/spawnwith
Cobalt Strike BOFであり、別ユーザーのトークンを用いてプロセスを生成し、Beaconシェルコードを注入することで、偽装によるポストエクスプロイテーションとラテラルムーブメントを可能にします。
 gt0day/anongt
Kali Linux向けに全トラフィックをTorネットワーク経由でリダイレクト
 k9-modz/cve-2023-38873-g1
G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。
 r3m0t3nu11/cve-2025-1015
攻撃者が、フィールドに悪意のあるペイロードを含むアドレス帳を作成してエクスポートする。例えば、インスタントメッセージセクションの「その他」フィールドなど。別のユーザーがそのアドレス帳をインポートした場合、リンクをクリックするとThunderbird内でウェブページが開かれ、そのページが(非特権の)J…
 gabrieledattile/cve-2025-23040
CVE-2025-23041の概念実証エクスプロイト。悪意のあるリポジトリクローンURLを介してGitHub Desktop(<3.4.12)から資格情報を流出させ、OAuthトークンを漏洩させます。
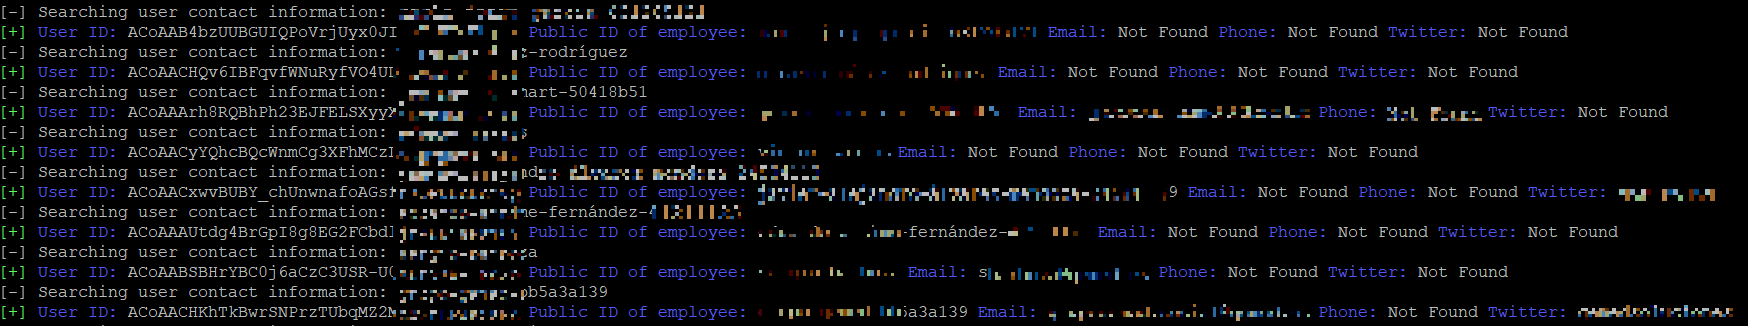 mrtuxx/socialpwned
SocialPwnedは、ターゲットのメールアドレスをInstagram、Linkedin、Twitterなどのソーシャルネットワークに公開された情報から取得し、PwnDBやDehashedで可能性のある認証情報の漏洩を発見し、GHuntを介してGoogleアカウント情報を取得できるOSINTツール…
 utkusen/socialhunter
ウェブサイトをクロールし、乗っ取り可能な壊れたソーシャルメディアリンクを検出します。
 d0rb/eclipse-chatgpt-4o-jailbreak
Eclipse をご紹介します。ChatGPT 4o をムーンウォークで回避する唯一のジェイルブレイクです。








