
 #1

 r00t-3xp10it/fakeimageexploiter
偽の image.jpg を使用してターゲットを悪用する(既知のファイル拡張子を隠す)
 simplerhacking/evilginx3-phishlets
このリポジトリは、ペネトレーションテスターやレッドチーム向けに、Evilginx3での使用に特化して設計された動的フィッシングテンプレートの大規模なコレクションを提供します。定期的に更新される場合があります。
 d419h/iconjector
アイコンを使用してエクスプローラープロセスにDLLを注入する
 olivsec/loboguara
サイバー脅威インテリジェンスプラットフォーム。SSL証明書の発見、ドメイン/URLスキャン、データ漏洩監視、追跡リンク生成、脅威フィードの集約を通じて、悪意のあるインフラストラクチャを特定・分析します。
 joelgmsec/evilnovnc
ライブnoVNCブラウザセッションを介して2FAをバイパスし、クッキー、保存されたパスワード、ブラウジング履歴、ダウンロードファイルをキャプチャする、レッドチーム運用向けのリアルタイムフィッシングプラットフォーム。
 techchipnet/camphish
ターゲットの電話のフロントカメラやPCのウェブカメラから、リンクを送信するだけでカメラショットとGPS位置情報を取得します。
 mgeeky/decode-spam-headers
メールがスパムに振り分けられた理由を理解するのに役立つスクリプト
 shellkraft/cve-2025-3568
Krayin CRM <=2.1.0 において、低権限ユーザーが管理者を騙して悪意のあるSVGファイルを開かせることで権限を昇格できるセキュリティ脆弱性が特定されました。
 gmh5225/pcileech-asus-xg-c100c
ASUS XG C100Cネットワークカードに偽装し、偽のトラフィック通信機能を実装
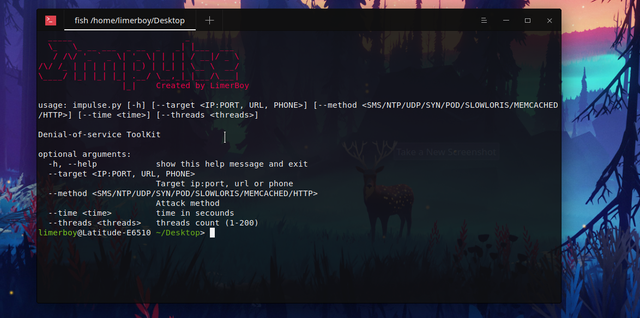 limerboy/impulse
💣 Impulse サービス拒否攻撃ツールキット
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。
 syss-research/clone-cert
X.509証明書を"クローン"するシンプルなシェルスクリプト
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - クロスサイトリクエストフォージェリによる任意のファイルアップロード
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - CSRF による任意のプラグインインストールの脆弱性
 cesarbtakeda/7-zip-cve-2025-0411-poc
CVE-2025-0411の概念実証エクスプロイト。7-ZipにおけるMark-of-the-Webバイパスを実証し、フィッシングを通じて配布される細工されたアーカイブを介して任意のコード実行を可能にします。
 xepor/xepor
mitmproxy用のFlaskライクなルーティングフレームワーク。HTTPリクエスト/レスポンスの傍受、改変、なりすましを可能にします。リバースエンジニアリング、フィッシング、ライセンスクラッキングのためのMITMスクリプトを迅速に開発できます。
 natasaka/cve-2025-30349
Horde IMP(6.2.27まで)の脆弱性 – HTMLエンコーディングによる難読化 – XSSペイロード









