
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 aniket2912/all-cehv13-module-wise-pdf-reports
CEH v13モジュール向けの実践的なラボ、ノート、レポート — Webハッキング、ネットワークペネトレーションテスト、マルウェア解析、ソーシャルエンジニアリング、セキュリティツールの使用法をカバー。

 shacode/olyx
🔗 URI検証のための軽量セキュリティオーケストレーターモバイルアプリケーション。統合されたマルチエンジンインターフェースを提供し、リンクの安全性をリアルタイムで集約・検証します。
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - クロスサイトスクリプティング (XSS)
 dionissh/cve-2024-21413
Microsoft Outlook RCE(CVE-2024-21413)の概念実証エクスプロイト。SMTPベースのフィッシングメール配信、悪意のあるRTF添付ファイル生成、およびNTLMハッシュキャプチャのためのImpacket SMBサーバー統合を備えています。

 preludeorg/cua-kit
Computer Use Agentsを攻撃するためのツール
 narimangharib/irgc-whatsapp-phishkit
国家支援型WhatsAppフィッシングインフラの分析:リアルタイムQRハイジャックとデバイス監視機能
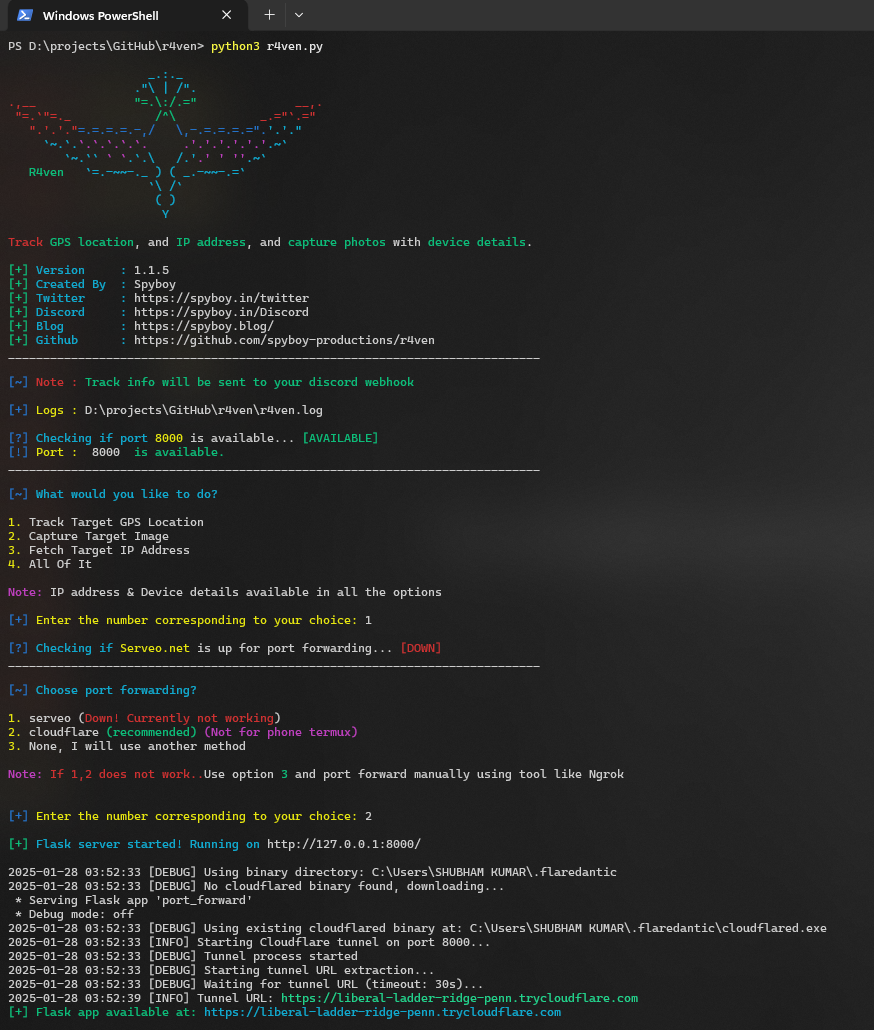 spyboy-productions/r4ven
ユーザーのスマートフォンまたはPCのGPS位置情報を追跡し、対象の写真をキャプチャします。さらに、IPおよび端末情報も取得します。
 spyboy-productions/facad1ng
セキュリティ研究、フィッシング対策、防御テストのためのオープンソースURLマスキング&分析ツール。悪意のあるリンクを偽装するために使用される攻撃者の手法を示します。
 ignitetch/advphishing
これは高度なフィッシングツールです!OTPフィッシング。
 matthewwiese/hinge-command-control-c2
HingeデートアプリをC2として使用する方法を示す概念実証。
 corvralabs/evilneko
Browser-in-the-Browser (BITB) フィッシング攻撃用の自動化コンテナオーケストレーションツール。Docker、NGINX、WebRTCブラウザコンテナを使用して、レッドチームがマルチターゲットインフラストラクチャをスケールできるようにします。
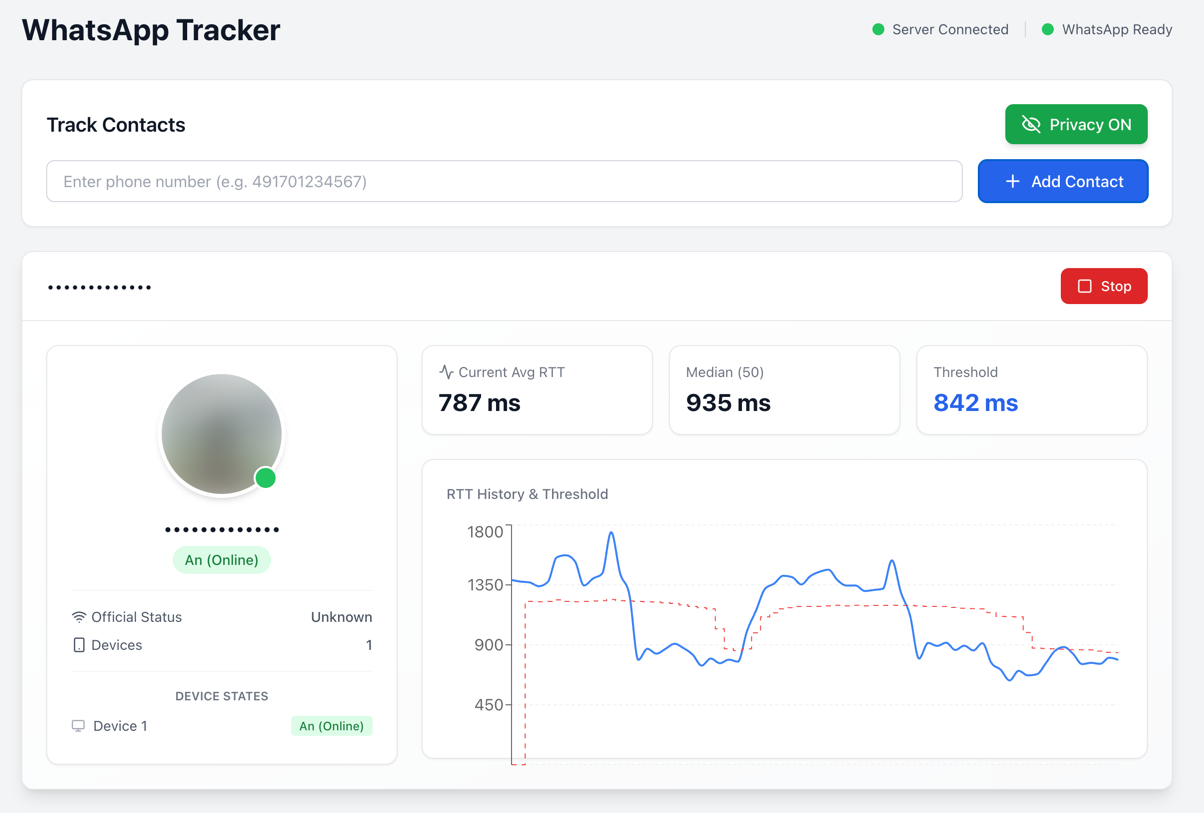 gommzystudio/device-activity-tracker
電話番号から、デバイスがアクティブ状態か、スタンバイ状態か、オフライン状態か(およびそれ以上の情報)を明らかにすることができます。このPoCは、配信レシートとRTTタイミングが、機密性の高いデバイスのアクティビティパターンを漏えいさせることを実証しています。(WhatsApp / Signal)
 jumpseclabs/tokenflare
Entra ID と M365 向けサーバーレス AITM シミュレーションフレームワーク
 andrewd-cg/cve-2024-52005-poc
CVE-2024-52005 の概念実証: Git における ANSI エスケープシーケンスインジェクション。強化されたコンテナイメージにおける誤った 'not_affected' VEX 主張を示します。
 mbrg/power-pwn
攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。
 ineesdv/tangled
オープンソースの攻撃的セキュリティプラットフォームで、フィッシングキャンペーンを実施するためにiCalendarの自動イベント処理を武器化します。
 elvonferen/osinton
Osinton は、SERP API と ollama mistral を使用して動作するオープンソースプロジェクトです。








