
 #1
人間ベースの攻撃(フィッシング、プリテクスティング、ベイト)をシミュレートし、セキュリティにおける人間的要因をテストするためのツール。
Kitploit おすすめ

 alperenugurlu/nac_bypass_agent
この関数は上記のすべての機能を組み合わせ、ユーザーから必要な情報を受け取り、IPアドレスとMACアドレスの変更、responderおよびtcpdumpツールの起動、そしてnbtscanツールの実行を行います。
 bishopfox/ca-clone
HTTPSクライアント攻撃に使用するCA証明書をクローンするためのスクリプト。
 nccgroup/whowasi
ログイン中のアカウントを偽装してコマンドを実行
 alchemist3dot14/cve-2025-2783
CVE-2025-2783 のシミュレートされた PoC — Chrome の Mojo IPC におけるサンドボックス脱出の脆弱性。フィッシング配信、メモリファジング、IPCシミュレーション、ログ記録を含みます。レッドチームのデモ、検知エンジニアリング、教育用途に安全です。
 zoutepopcorn/whatsfoto
電話番号のCSVリストからWhatsAppのプロフィール画像を一括ダウンロードし、OSINT偵察用にZIPアーカイブとして画像を出力するChrome拡張機能。
 exaction/007-thebond
このスクリプトは、あなたの被害者や友人に関する情報を収集するのに役立ちます。
 natasaka/cve-2025-30349
Horde IMP(6.2.27まで)の脆弱性 – HTMLエンコーディングによる難読化 – XSSペイロード
 cesarbtakeda/7-zip-cve-2025-0411-poc
CVE-2025-0411の概念実証エクスプロイト。7-ZipにおけるMark-of-the-Webバイパスを実証し、フィッシングを通じて配布される細工されたアーカイブを介して任意のコード実行を可能にします。
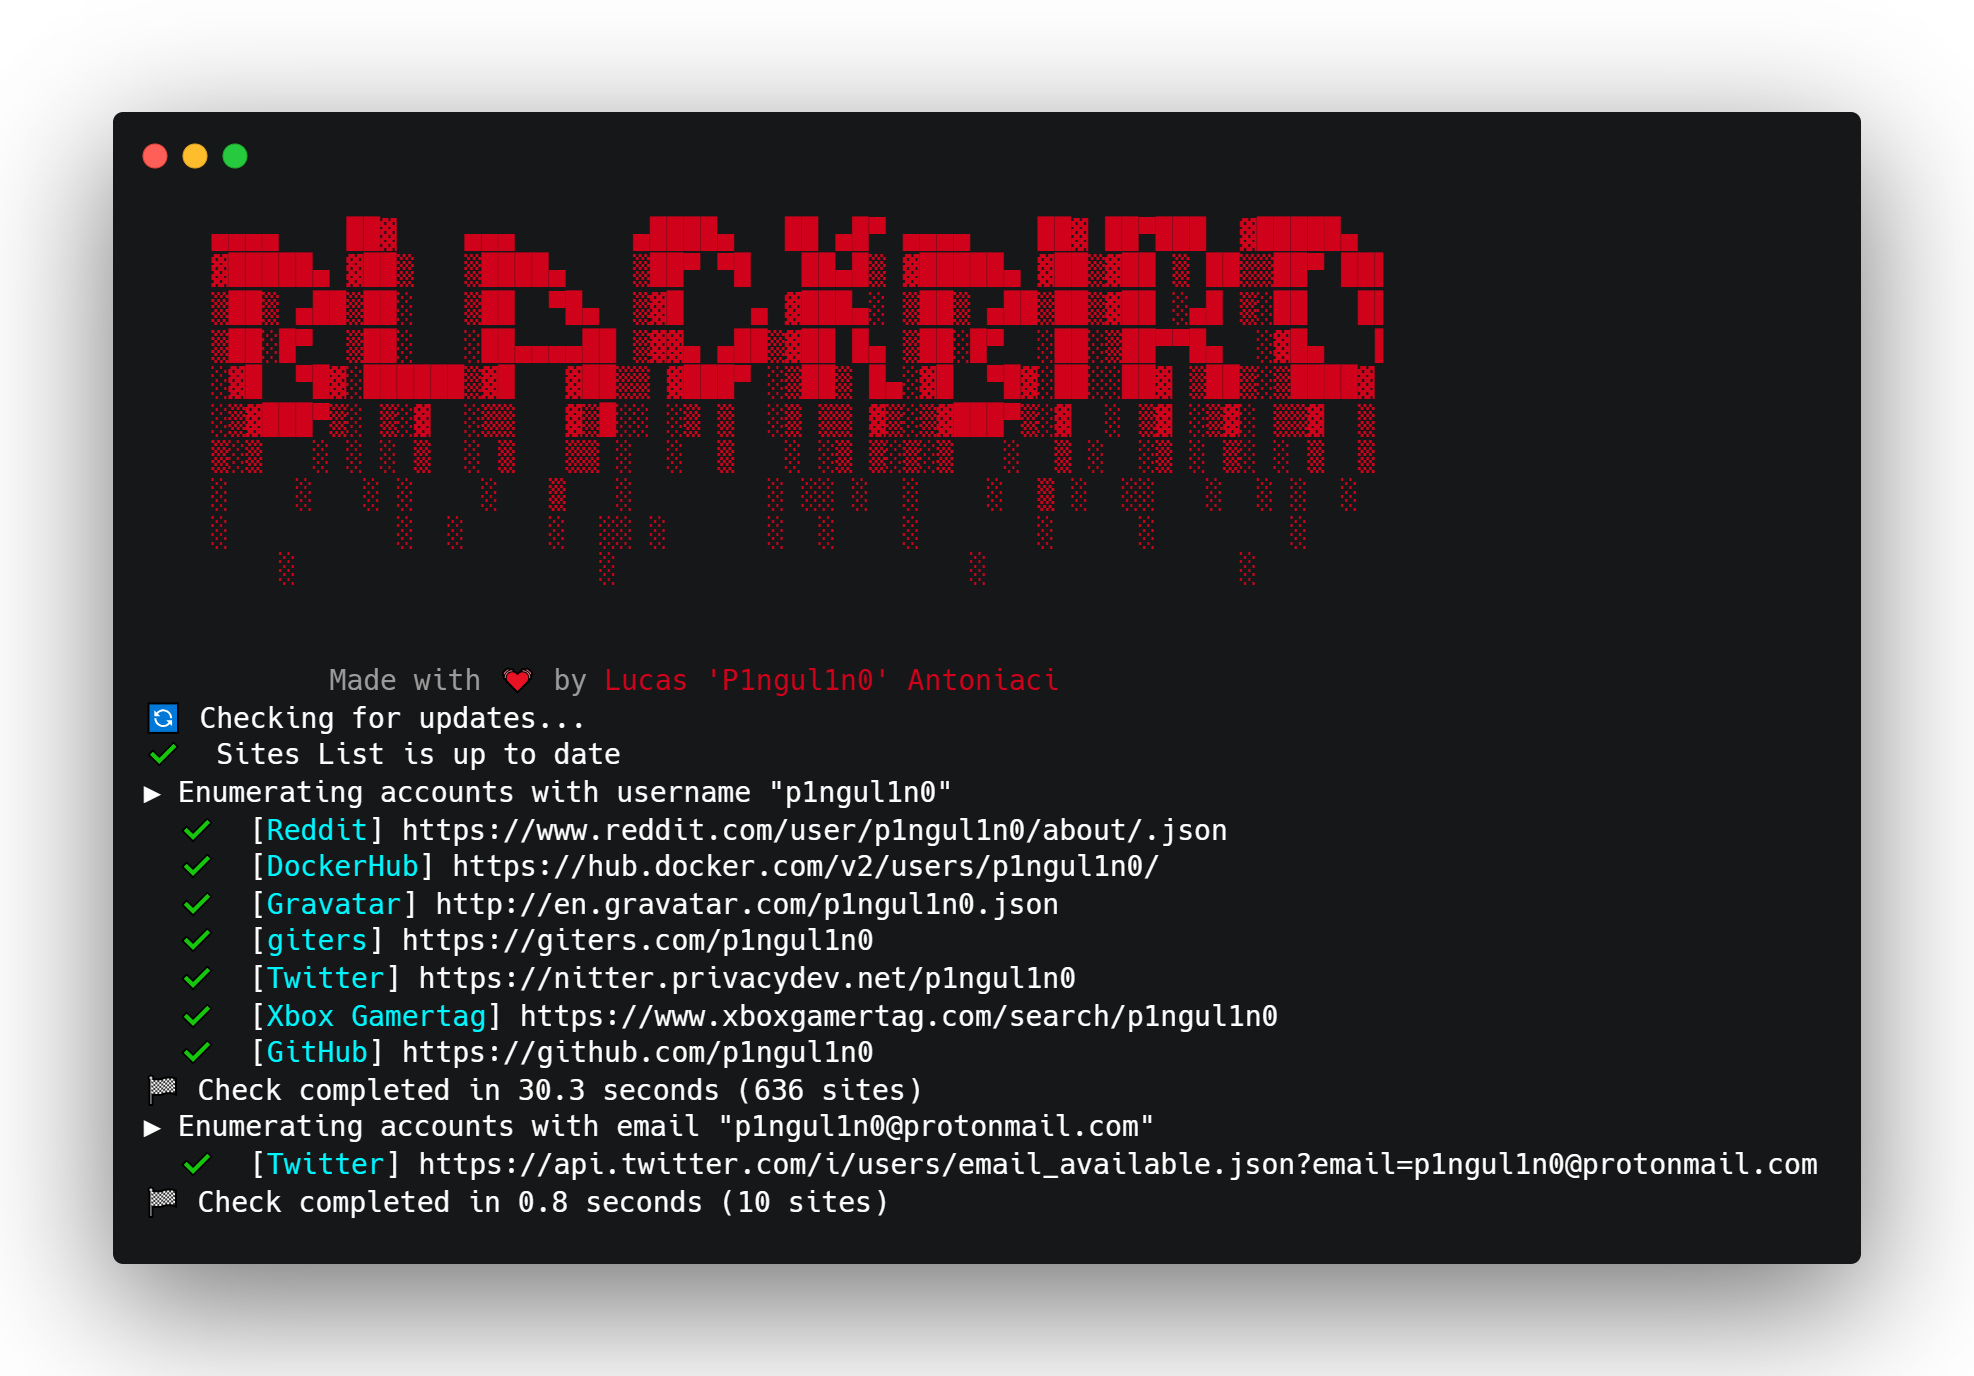
 gcabc123/blackbird
ソーシャルネットワーク上でユーザー名からアカウントを検索するOSINTツール。
 spiralbl0ck/ios-safari-mallicous-extension-example
キーロガーjsをSafari拡張機能(その部分は完了済み)経由でインジェクションする方法の例(現在作業中)
 cappricio-securities/socialengineering-templates
SETフレームワークテンプレート
 harshit-mashru/itop-cves-exploit
このリポジトリには、RCEを取得するためにCSRF+XSSチェーンを利用するiTOP CVE-2024-52002, 52000, 31998, 31448のエクスプロイトが含まれています。
 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 は、ファイルアップロード - XSS 脆弱性の影響を受けます。攻撃者は隠された XSS を含む PDF ファイルをアップロードでき、実行されると XSS ポップアップが表示されます。
 shellkraft/cve-2025-3568
Krayin CRM <=2.1.0 において、低権限ユーザーが管理者を騙して悪意のあるSVGファイルを開かせることで権限を昇格できるセキュリティ脆弱性が特定されました。

 b0marek/cve-2023-4279
CVE-2023-4279 脆弱性のリポジトリ。
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - クロスサイトスクリプティング (XSS)








