#1
 hvictor/shellcode-x64
Windows >= 11 x64 用シェルコード
 touhidshaikh/bin2shell
bin2shellは、バイナリファイルからシェルコードを抽出するための非常に小さなユーティリティです。
 justin-p/psforgot2keyxchange
PowerShell で書かれた Forgot2kEyXCHANGE (CVE-2020-0688) の PoC
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
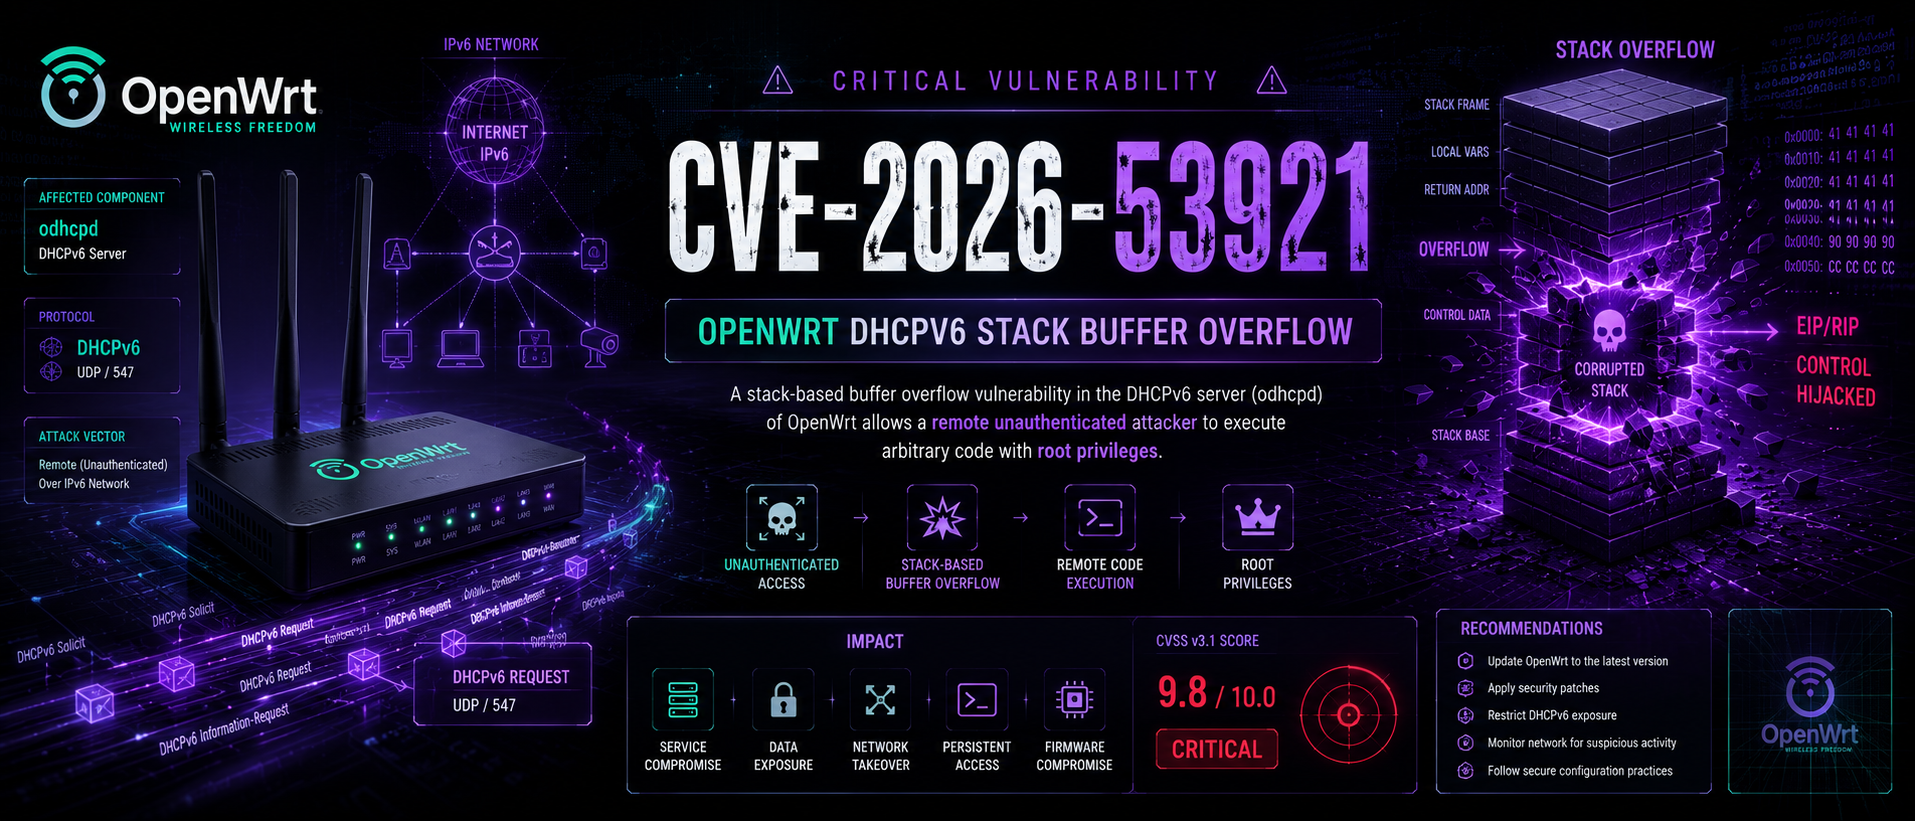 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd スタックオーバーフロー (CVSS 9.8) 🛡️ OpenWrt DHCPv6 RCE向けの詳細かつ包括的な脆弱性Write-Upと検証ツール & マルチエクスプロイト。デュアルベクター (IA_NA/IA_PD)…
 johnjohnsp1/cve-2014-4113
PowerShellベースのCVE-2014-4113エクスプロイトで、x64 Windowsシステムを対象とし、リモートペイロードのダウンロードと実行を行います。
 rburrito/payloadgenerator
MSFvenomのラッパーで、ペイロードを簡単に生成できます。
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526のKrayin CRM v2.2.x向けエクスプロイト - TinyMCEファイルアップロードバイパスを介した認証済みRCE。インタラクティブシェル、マルチタイプペイロード、自動シェル生成、および検証機能を備えています。作成者: Sudeepa…
 boydhacks/dameflare
CVE-2019-3980 向け Python 3 エクスプロイト。SolarWinds Dameware MRC のスマートカード認証バイパスを利用した SYSTEM 権限での未認証リモートコード実行(RCE)。
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
CVE-2009-3999のためのPythonで書かれた自動スクリプト
 whu-enjoy/cve-2012-1889
ここには、CVE-2012-1889脆弱性の悪用を学習するために使用したファイルが保存されています。
 sam00/poc-cve-2026-0300-exploit
Palo Alto - CVE-2026-0300 漏洞利用
 drac0nids/cve-2017-8570
## kaliでCVE-2017-8570の悪意のあるppsxファイルを自動生成し、msfのリスナーを設定する
 flabbergastedbd/cve-2019-11707
https://bugs.chromium.org/p/project-zero/issues/detail?id=1820
 mracumen/cve-2021-40444
Microsoft-Office-Word-MSHTML-Remote-Code-Execution-Exploit