
 #1

 beelzebub-labs/beelzebub
AIを活用したシステム仮想化のための、セキュアなローコードデセプションランタイムフレームワーク。
 didierstevens/didierstevenssuite
マルウェア解析、ファイル形式のパース、ハッシュ計算、フォレンジックトリアージ向けのPythonスクリプト集で、PDF、OLE、XOR解析ユーティリティを含みます。
 mandiant/commando-vm
カスタマイズ可能なWindowsベースの仮想マシン配布で、ペネトレーションテストやレッドチーム運用のための攻撃的セキュリティツールがプリパッケージされています。
 patriksimek/vm2
Node.js向けの隔離されたJavaScriptサンドボックス。Proxyベースのインターセプトにより、組み込みモジュールやホストリソースへのアクセスを制限しながら、信頼できないコードを実行します。
 chefkissinc/inferno
Apple Silicon デバイスエミュレータ。
 project-oak/oak
分散システムにおけるデータの有意義な制御。
 sandboxec/sandboxec
Linux向けの軽量なコマンドサンドボックスで、デフォルトでセキュア、Landlock上に構築されています。
 dylan-chainguard/cve-2026-22732-poc
CVE-2026-22732 を実証する概念実証。Spring Security の脆弱性で、setIntHeader("Content-Length") がすべてのセキュリティヘッダーを削除してしまう問題を、脆弱なビルドと修正済みビルドで示す。
 spensercai/copy_fail
Rust製のLinuxカーネルLPE CVE-2026-31431(AF_ALGページキャッシュ書き込み)向けエクスプロイトPoC。さらに、再起動不要でLSMまたはkprobeを介してAF_ALGソケット作成をブロックするeBPFランタイム防御も含む。
 dockersecurityplayground/dsp
ネットワークセキュリティとペネトレーションテスト技術の研究のためのマイクロサービスベースのフレームワーク
 trustsig-eu/wasm2c-tableflip
wasm2c サンドボックスエスケープ。信頼されていない WebAssembly モジュールが生成された C サンドボックスから脱出し、ホスト上で任意のシェルコマンドを実行します。
 qemu/qemu
QEMU公式ミラーです。変更を提出する方法については、https://www.qemu.org/contribute/ を参照してください。Pull Requestsは無効です。QEMUウェブサイトのリリースtarballsのみを使用してください。
 xen-project/xen
x86、ARM、RISC-V向けの安全な分離を提供するオープンソースのtype-1ハイパーバイザー兼仮想マシンモニター。Dom0/DomUアーキテクチャ、xenstore、Intel TXTトラステッドブートをサポート。
 tinfoilsh/cvmimage
AMD SEV-SNP および Intel TDX 上でのセキュアな推論とカスタムコンピュート向けに、監査可能なソースから測定値へのビルドを備えた、密閉型で再現可能な機密 VM イメージを構築します。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 microsoft/litebox
セキュリティに特化したライブラリOSで、カーネルモードとユーザーモードの実行をサポート
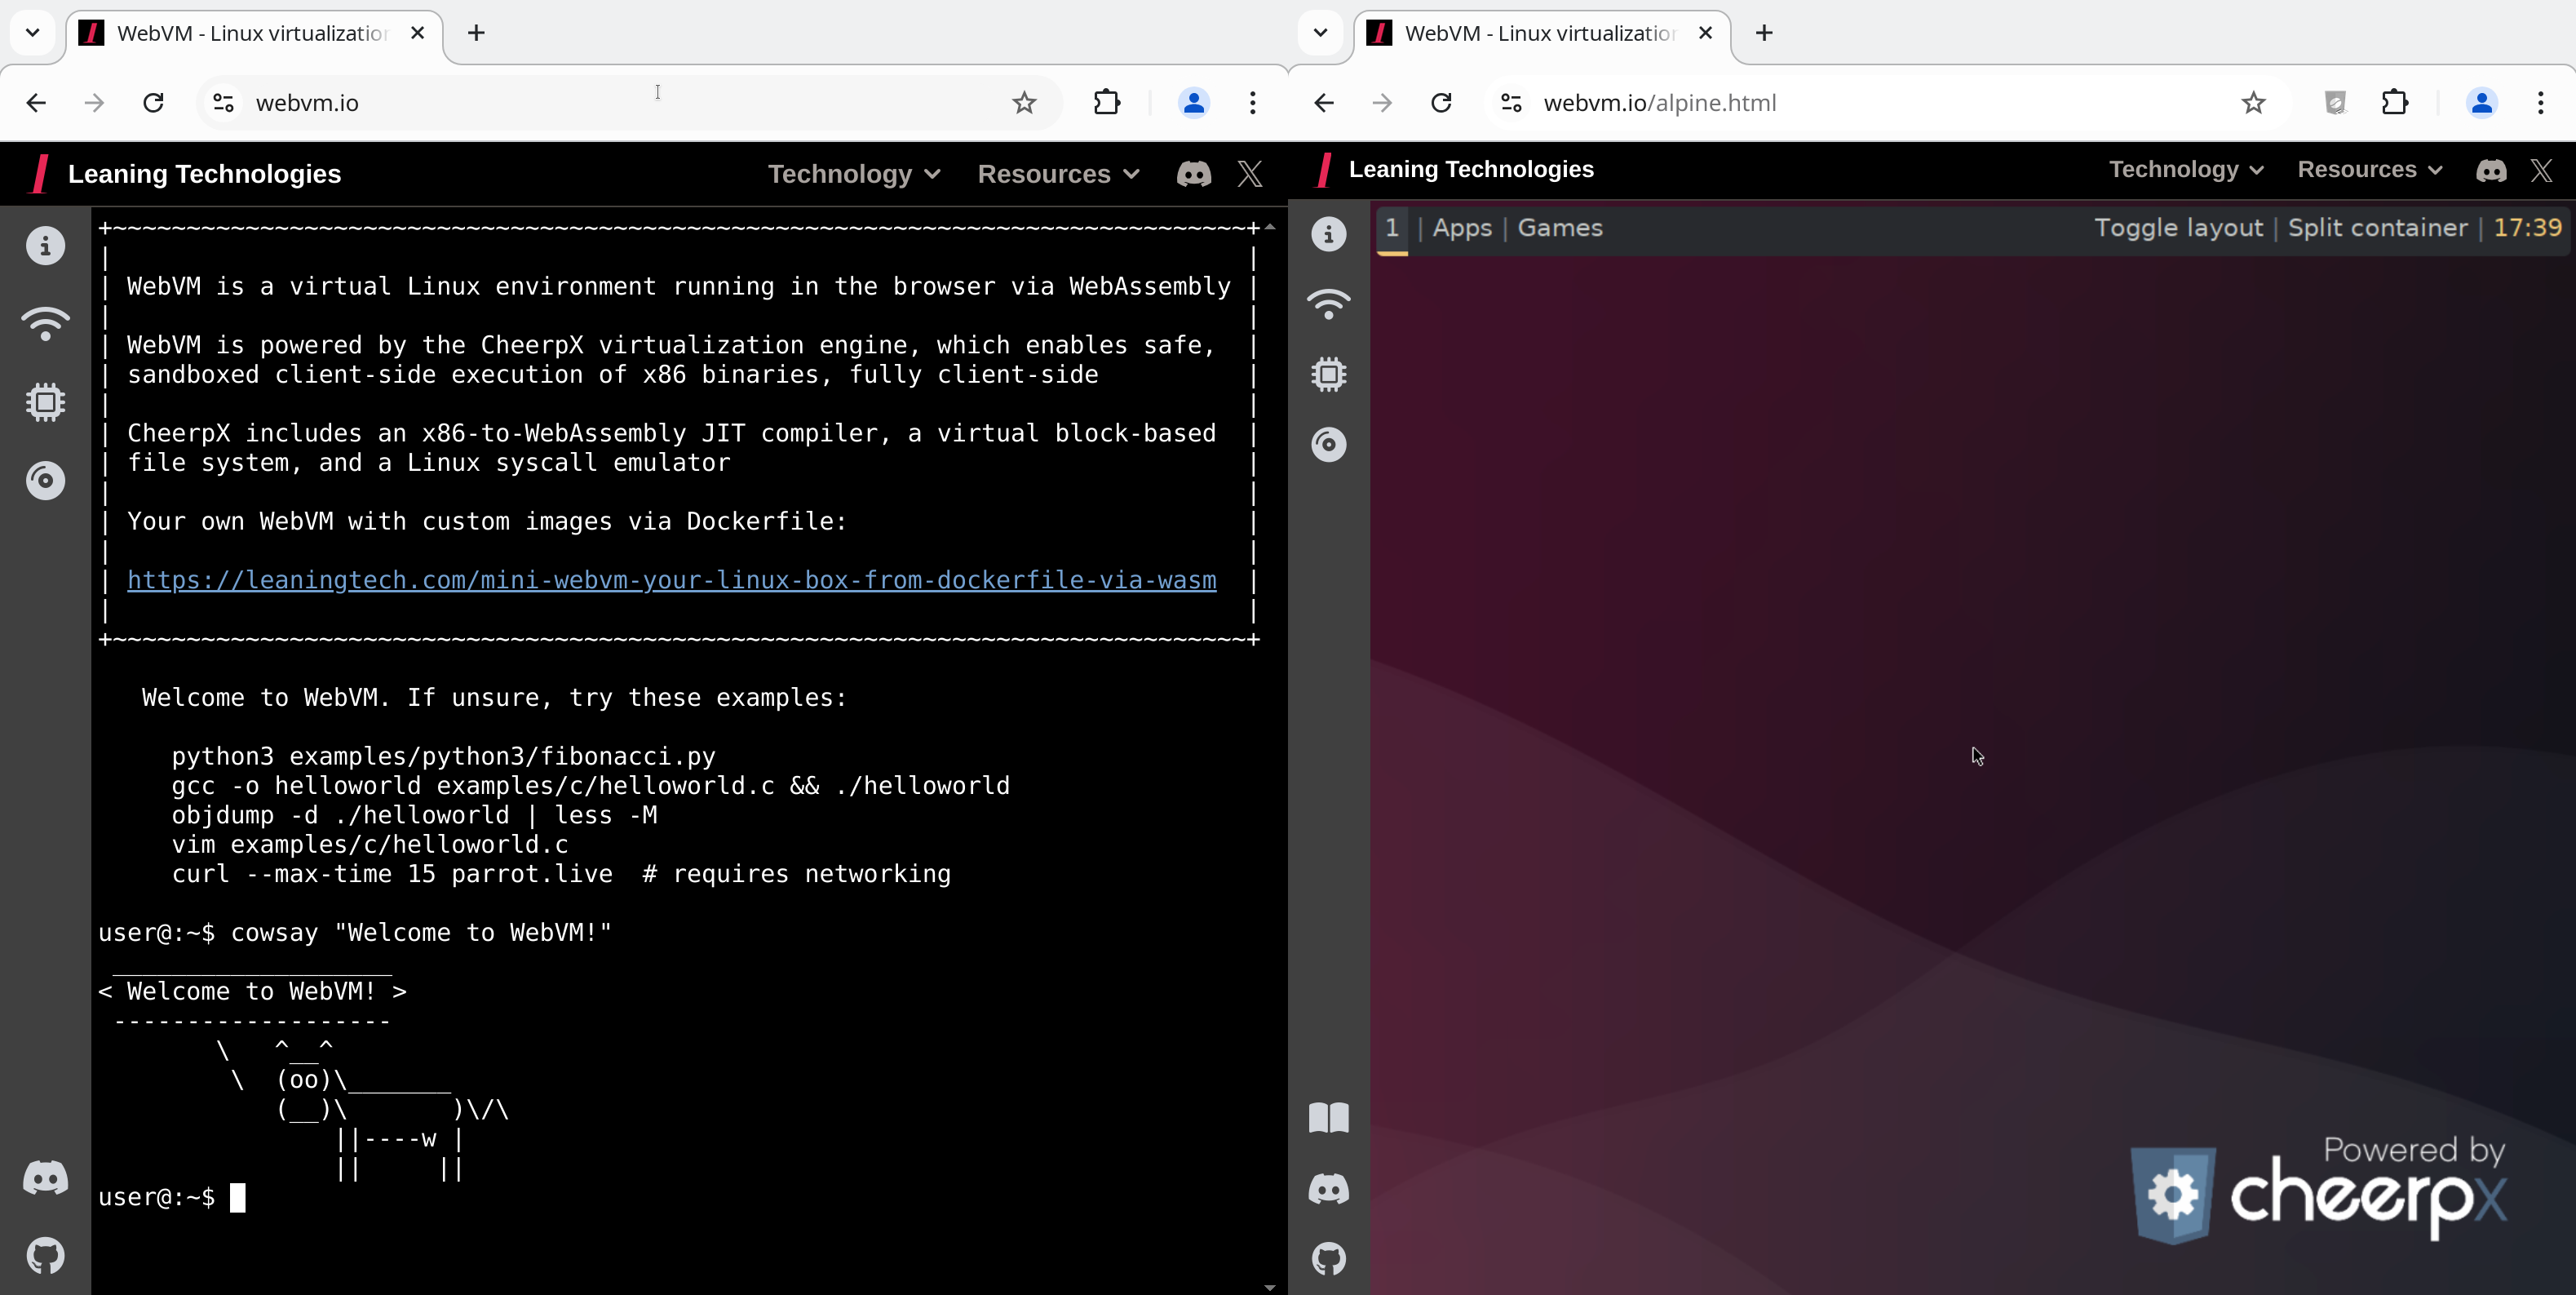 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。








