#1
 otsmane-ahmed/ci-supplychain-guard
CI/CDパイプライン内の悪意のある依存関係を、パターンマッチングとAST分析を用いて検出する静的解析ツール。信号機方式のリスクスコアリングシステムとオプションのDockerサンドボックス検証機能を備えています。
 ny1024/clawguard
自律エージェント向けのモジュール型セキュリティツールキットで、静的解析、構成監査、ランタイムモニタリング、サプライチェーン検証を提供し、LLM起因のリスクを低減します。
 mohamed--abdel-maksoud/pisiguard
AIチャット内のPIIおよび機密データを検出し、送信前にプレースホルダーでマスクし、返信内で元のデータを復元するブラウザ拡張機能—すべてローカルで実行されます。
 coinbase/salus
すべてのコントリビューターの皆様には、9月21日のメンテナンス以降、このリポジトリの*新しいコピー*をクローンしていただくようお願いいたします。
 xtuc/airgap
現代AI時代のセキュリティ:悪意のあるAIエージェントと悪質なnpmパッケージから防御する
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 stuxctf/slythestx
モバイルアプリのセキュリティ監査ツールで、SAST分析の自動化、基盤技術(React Native、Flutter、Xamarin、ネイティブ)の特定、そしてroot化または脱獄済みデバイスでのより深いテストを可能にすることに焦点を当てています。
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
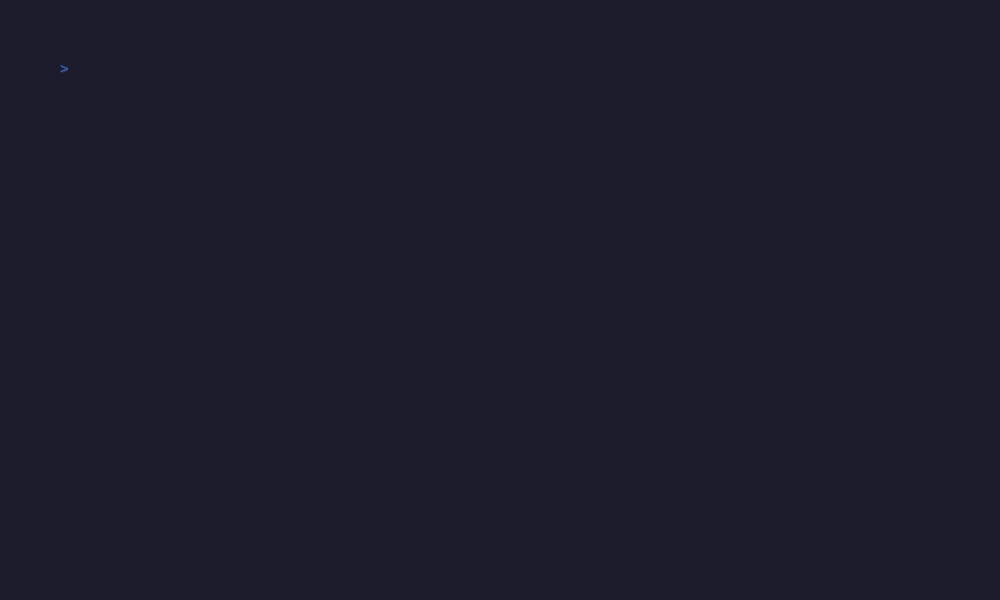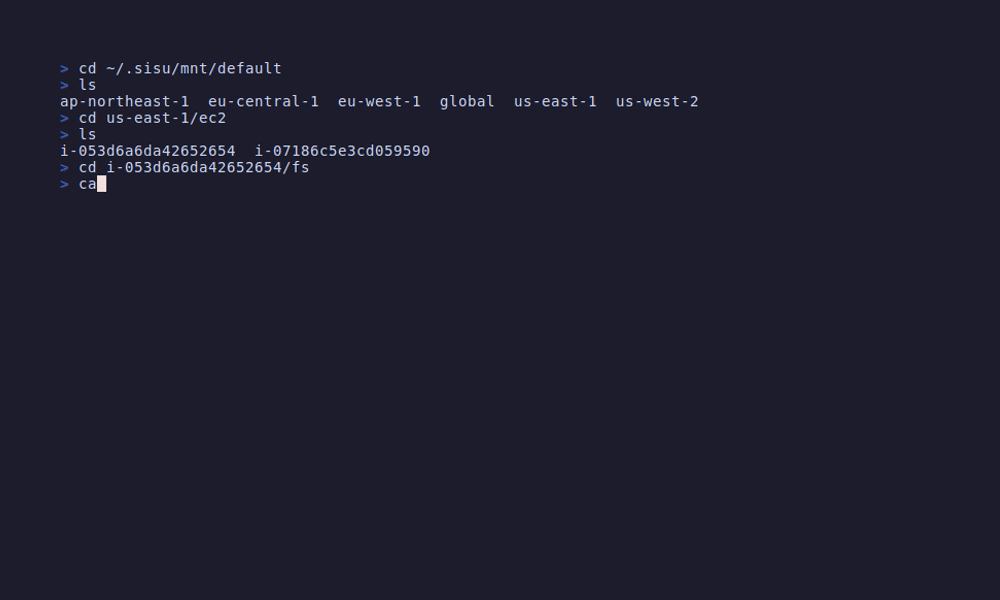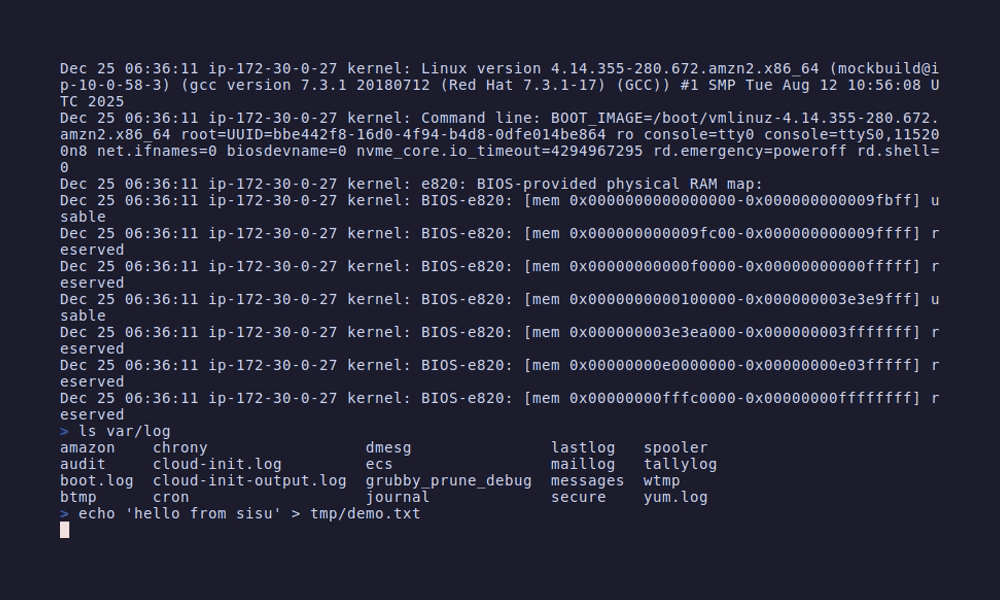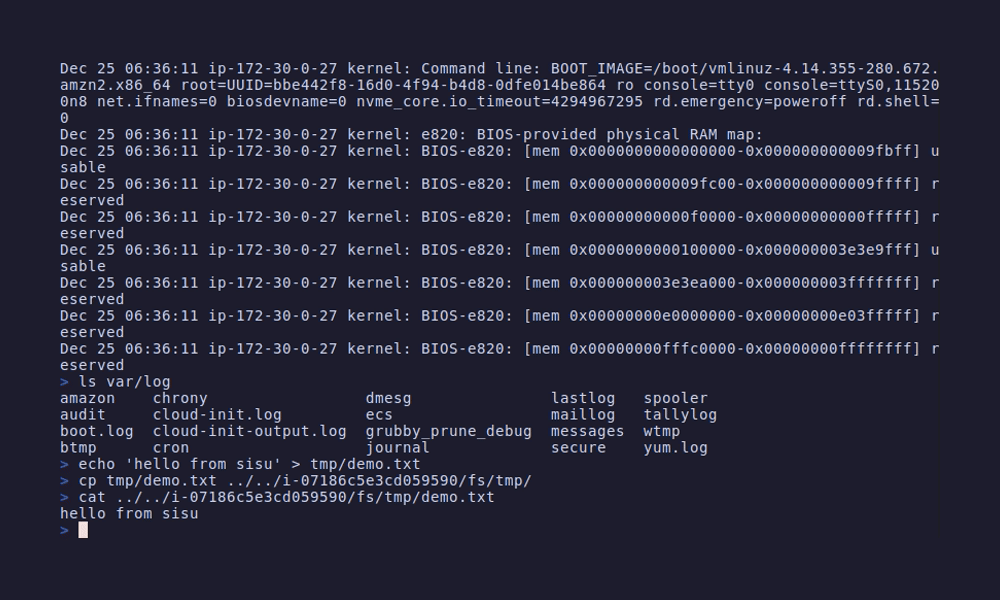 semonte/sisu
AWSリソースをローカルファイルシステムとしてマウントし、grep、diff、catなどの標準的なUnixツールを使用してインフラストラクチャの探索、セキュリティ監査、設定分析を行うことができます。
 gautamvarmadatla/mcpsafetywarden
MCPサーバーをラップするプロキシサーバーで、行動プロファイリング、セキュリティスキャン、リスクゲーティング、安全な実行を提供します。プロンプトインジェクション、悪意のあるツールメタデータ、引数インジェクション、ソースコードリスク、認証情報の露出を検出します。
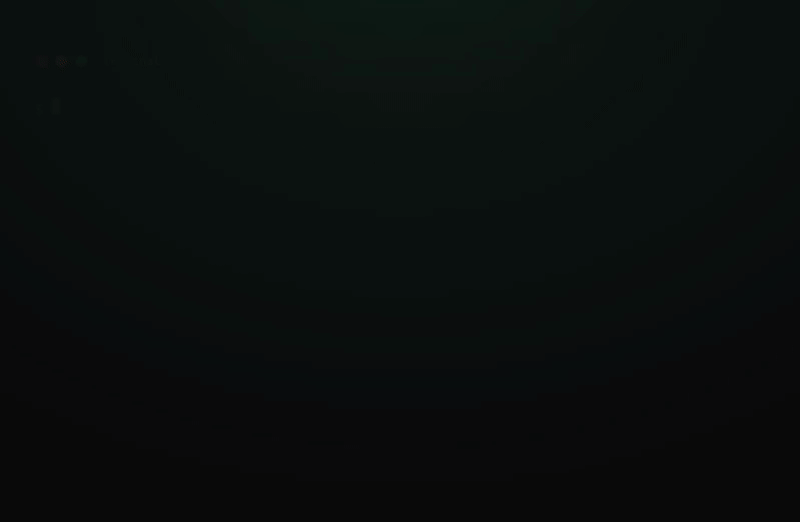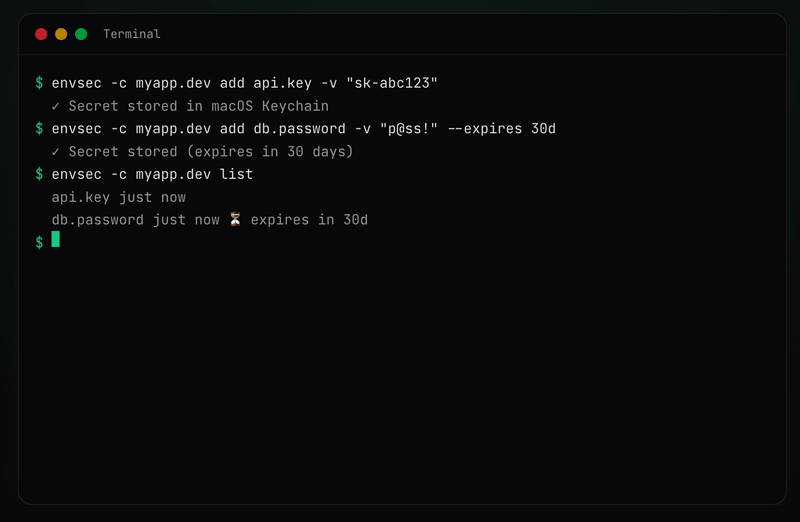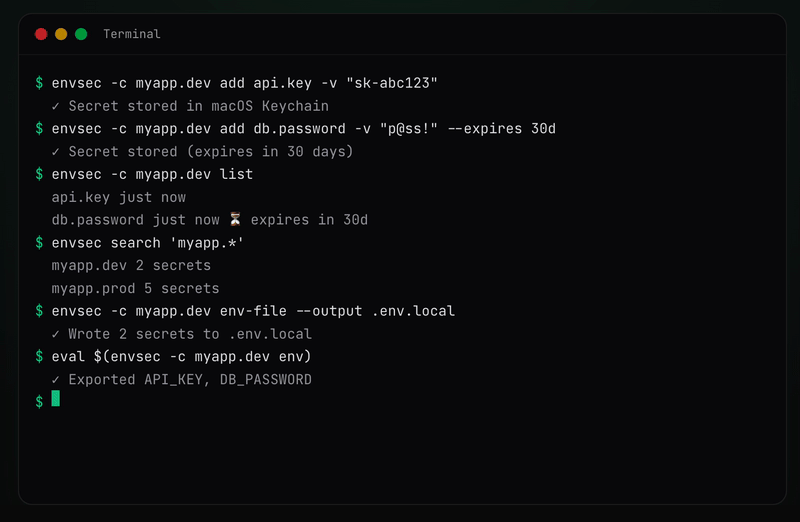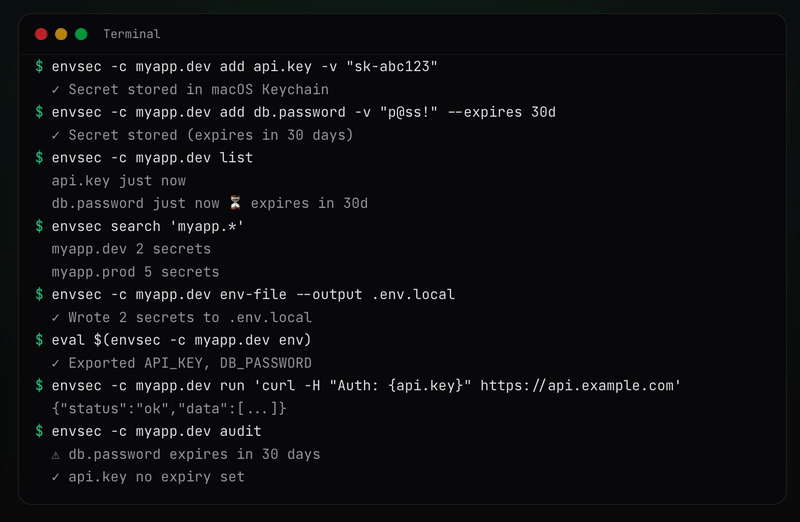 davidnussio/envsec
ネイティブOSの資格情報ストア(macOSキーチェーン、Linux Secret Service、Windows Credential Manager)を使用して環境シークレットを管理するためのセキュアなCLIツール
 brennhill/sloppy-joe
サプライチェーン攻撃、スロップスクワッティング、タイポスクワッティングから依存関係やコードを防御します。
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
これはフォークされたリポジトリのミラーです。GitLabサポート、コミット内容の検索、インメモリリポジトリのクローン作成など、gitrobにいくつかの機能を追加します。
 koblers/np-audit
npm パッケージ向けの静的セキュリティ解析。インストール前に難読化コード、悪意のあるパターン、既知の脆弱性を検出します。
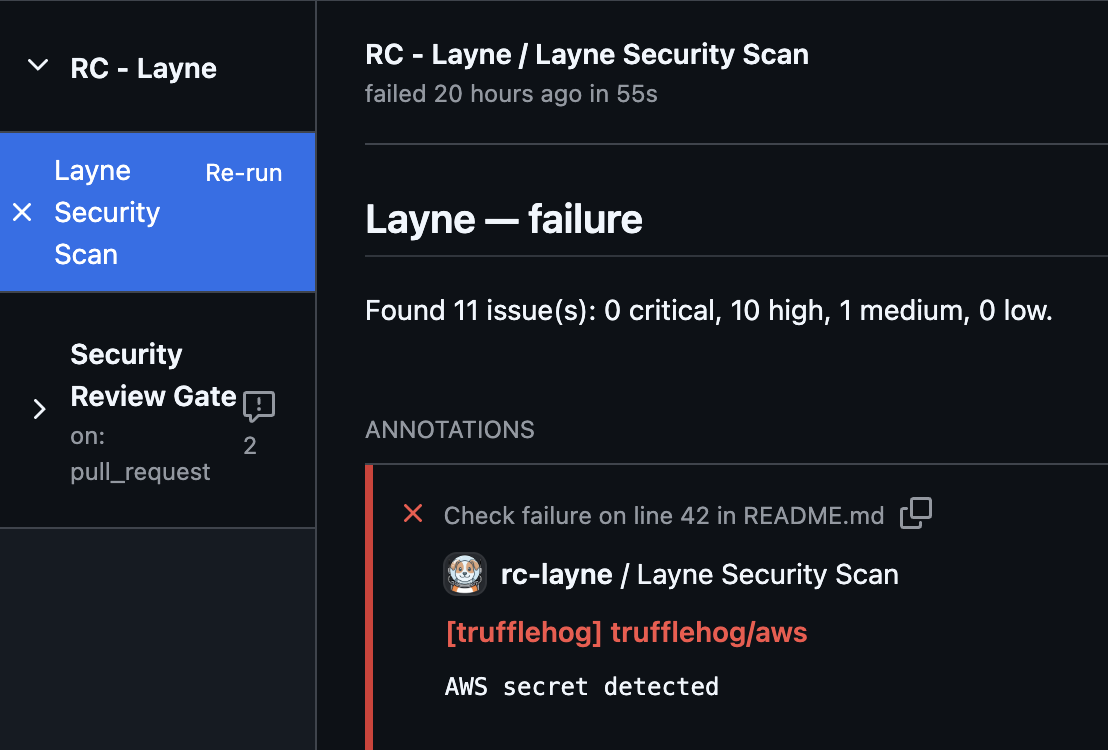 rocketchat/layne
リポジトリ内のセキュリティ問題を探すのを手助けするわんこです。
 ntanwir10/guardscan
100%無料 & オープンソース • プライバシー最優先のセキュリティスキャンとAIコードレビューCLI