#1
 codiobert/log4j-scanner
Log4jのCVE-2021-44228の脆弱性をワンライナーコマンドで迅速にスキャンするための軽量なbashスクリプト。
 elbee-cyber/cve-2021-3156-patcher
このシンプルなbashスクリプトは、最近発見されたsudoのヒープオーバーフローの脆弱性を修正します。
 joda32/adit
GoによるADWS(net.tcp/9389)経由のActive Directory偵察および読み取り専用セキュリティ監査
 alecasg555/safe-expr-eval
安全な式評価器 - CVE-2025-12735脆弱性のないexpr-evalのドロップイン置換
 kr0no/bloodhound-shell
BloodHound API用のインタラクティブなコマンドラインシェル。
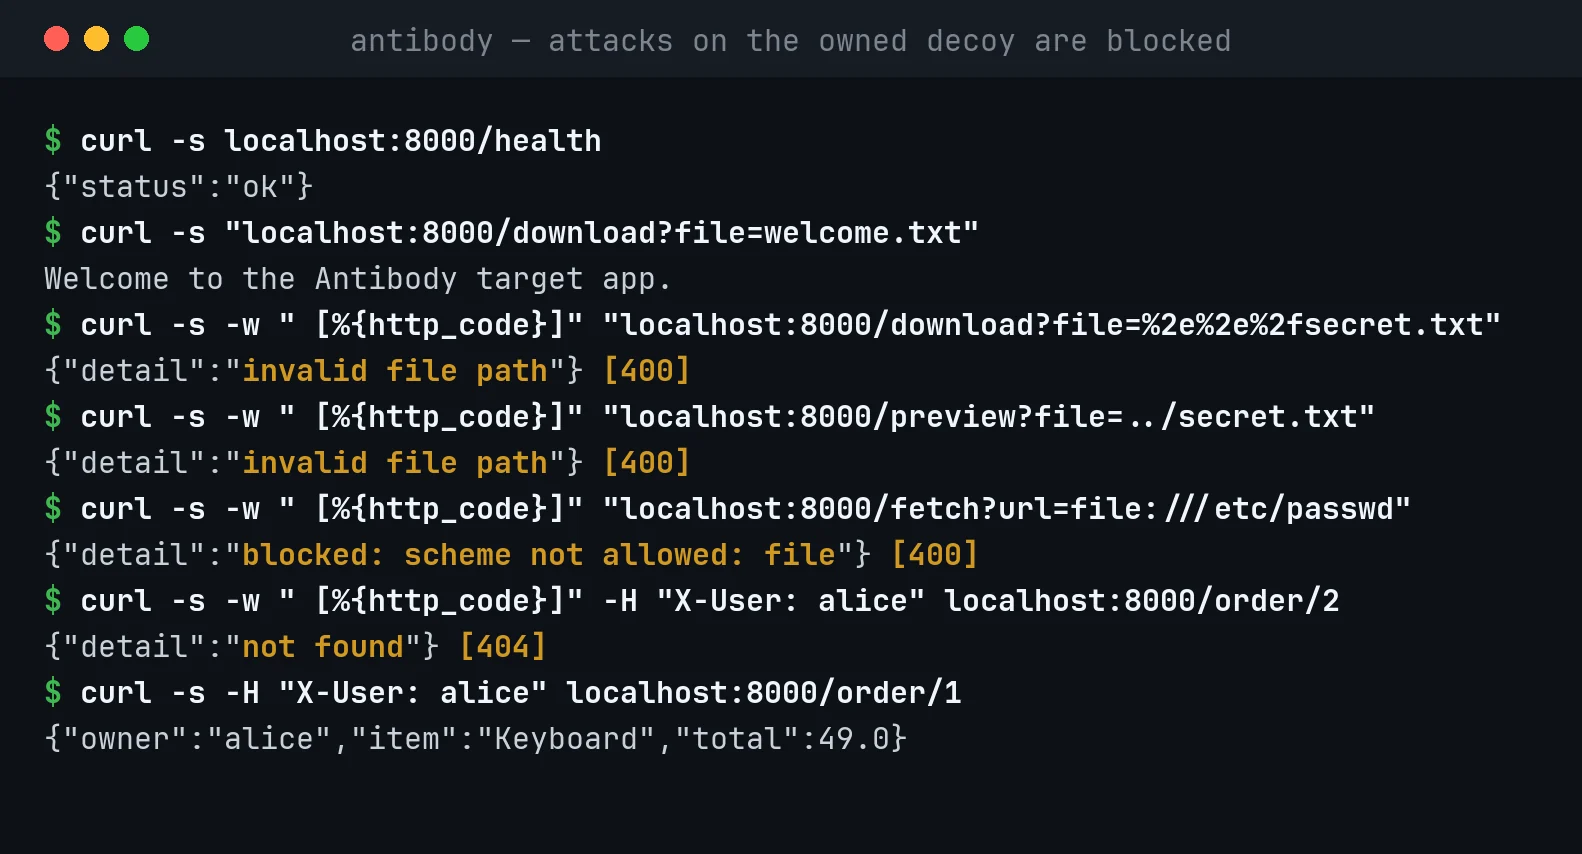
 lsudoko/antibody
GitLab Duo DevSecOpsループ。2つ目のAIがAIの書いた修正すべてに再攻撃を仕掛け、成功したバイパスをそれぞれ恒久的な抗体として保存し、CIと本番環境で再生する。
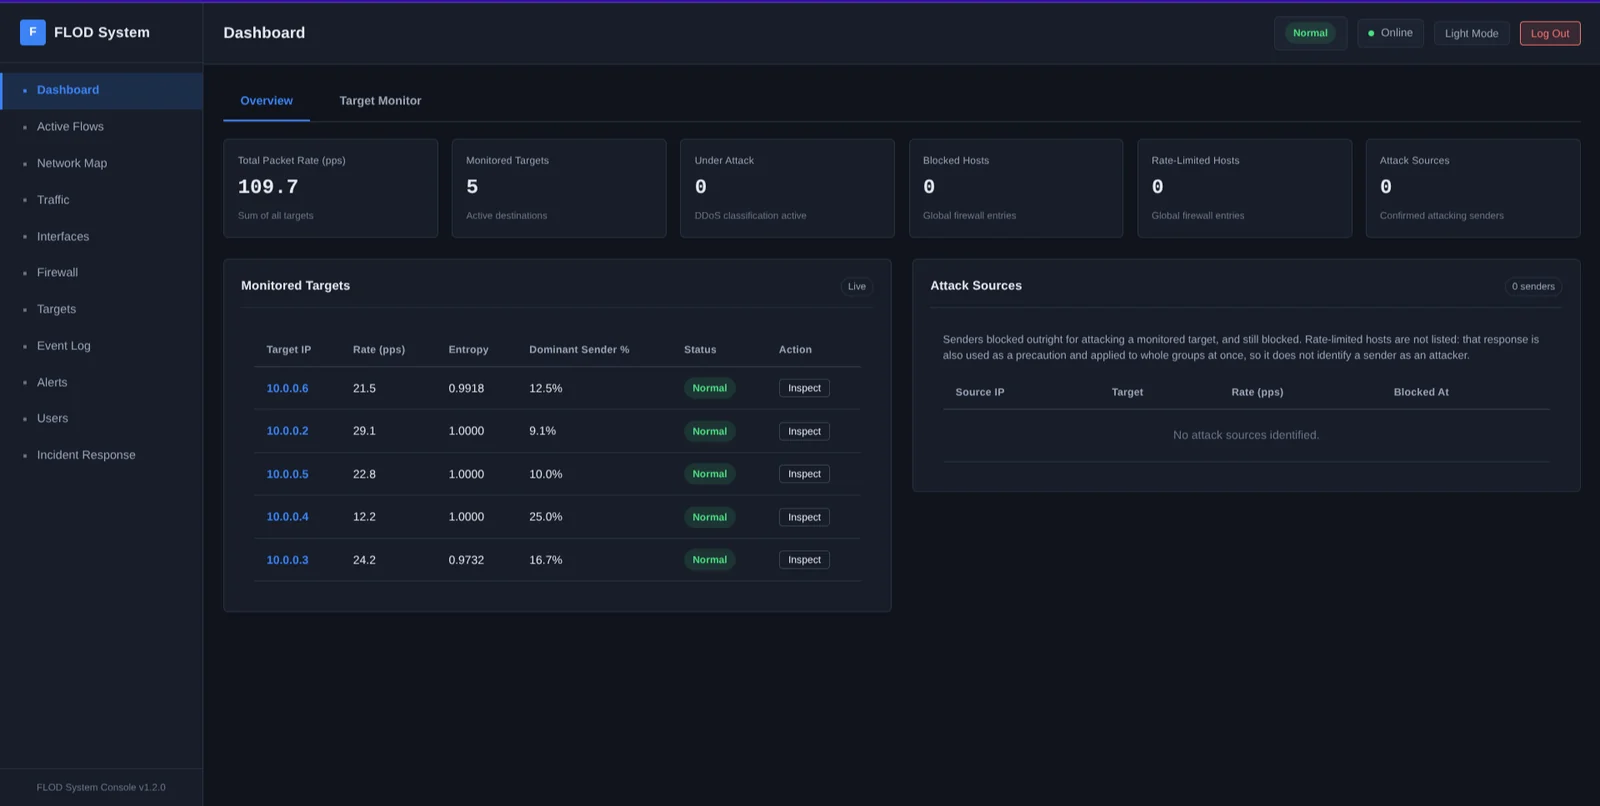 devinblack001/ddos-reduction-system
行動ベースのトラフィック分析、Random Forest分類、およびカーネルレベルのipset/iptables適用を使用した適応型2段階Layer 4 DDoS緩和ゲートウェイ。
 praetorian-inc/capability-sdk
セキュリティスキャナ向けの標準ケイパビリティインターフェースを定義する共有 Go SDK。マルチフォーマットの検出結果出力(terminal、JSON、NDJSON、Markdown、SARIF)と CLI ドキュメントのドリフトチェックを備える。
 unclesocks/cyberresponders
CyberRespondersは、プレイヤーがさまざまなサイバーインシデントシナリオに対応できるようにするターミナルベースのサイバーセキュリティトレーニングゲームです。ここでは、システムが完全に侵害されてゲームオーバーになる前に、正しいコマンドを入力できるチャンスが5回与えられます。
 jheeree/simple-cve-2021-41773-checker
bassで作成されたシンプルなスクリプト、CVE-2021-41773(Apache)に関する複数ホストの確認用
 aa22396584/synology-nas-cli
nas: a zero-dependency Python CLI + MCP server for Synology DSM 7. One-command audit and fix for the C3RB3R / .L0CK3D ransomware campaign; hand it to…
 roccoammon/active-directory-health-check
Active Directoryに対して54のベストプラクティスに基づくヘルスチェックとセキュリティチェックを実行し、Kerberoasting、DCSync、委任、および堅牢化のギャップをバイリンガルのHTML/CSVレポートで指摘するPowerShell GUIツール。
 nu11secur1ty/burpsuite-grand-master-tools
ペンテスター向けのモジュラーツールキット。Burp SuiteでキャプチャしたHTTPリクエストをブラウズ可能なURLに変換し、監査可能なPythonスクリプトでワークフローアクションを自動化します。
 liamromanis101/dead.letter-cve-2026-45185
Exim MTAのCVE-2026-45185(Dead.Letter)用のシェルベースの脆弱性スキャナー。GnuTLSビルドのuse-after-freeを検出し、バージョン、TLSライブラリ、CHUNKING設定をチェックします。CI/CD統合用のJSON出力を生成します。
 cybercondor/fix-winverifytrustsignaturevalidationvuln
WinVerifyTrust の署名検証の脆弱性を修正、CVE-2013-3900、QID-378332
 murrez/cve-2026-84434
Python製のPoCスキャナーおよびエクスプロイト。CVE-2026-84434 は Gravity Forms <=3.1.0.4 における、非表示の File Upload フィールドを介した認証不要の任意ファイルアップロードです。check、exploit、mass scan…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
各倉庫の在庫アラート閾値(`seuil_stock_alerte`)を設定するアクションは、ユーザー制御の入力を受け取り、その後、適切な数値キャストやパラメータバインディングなしにSQLクエリへ組み込んでいます。 #dolibarr #exploit