#1

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) および DirtyFrag (CVE-2026-43284) の脆弱性を軽減するシンプルな Ansible Playbook
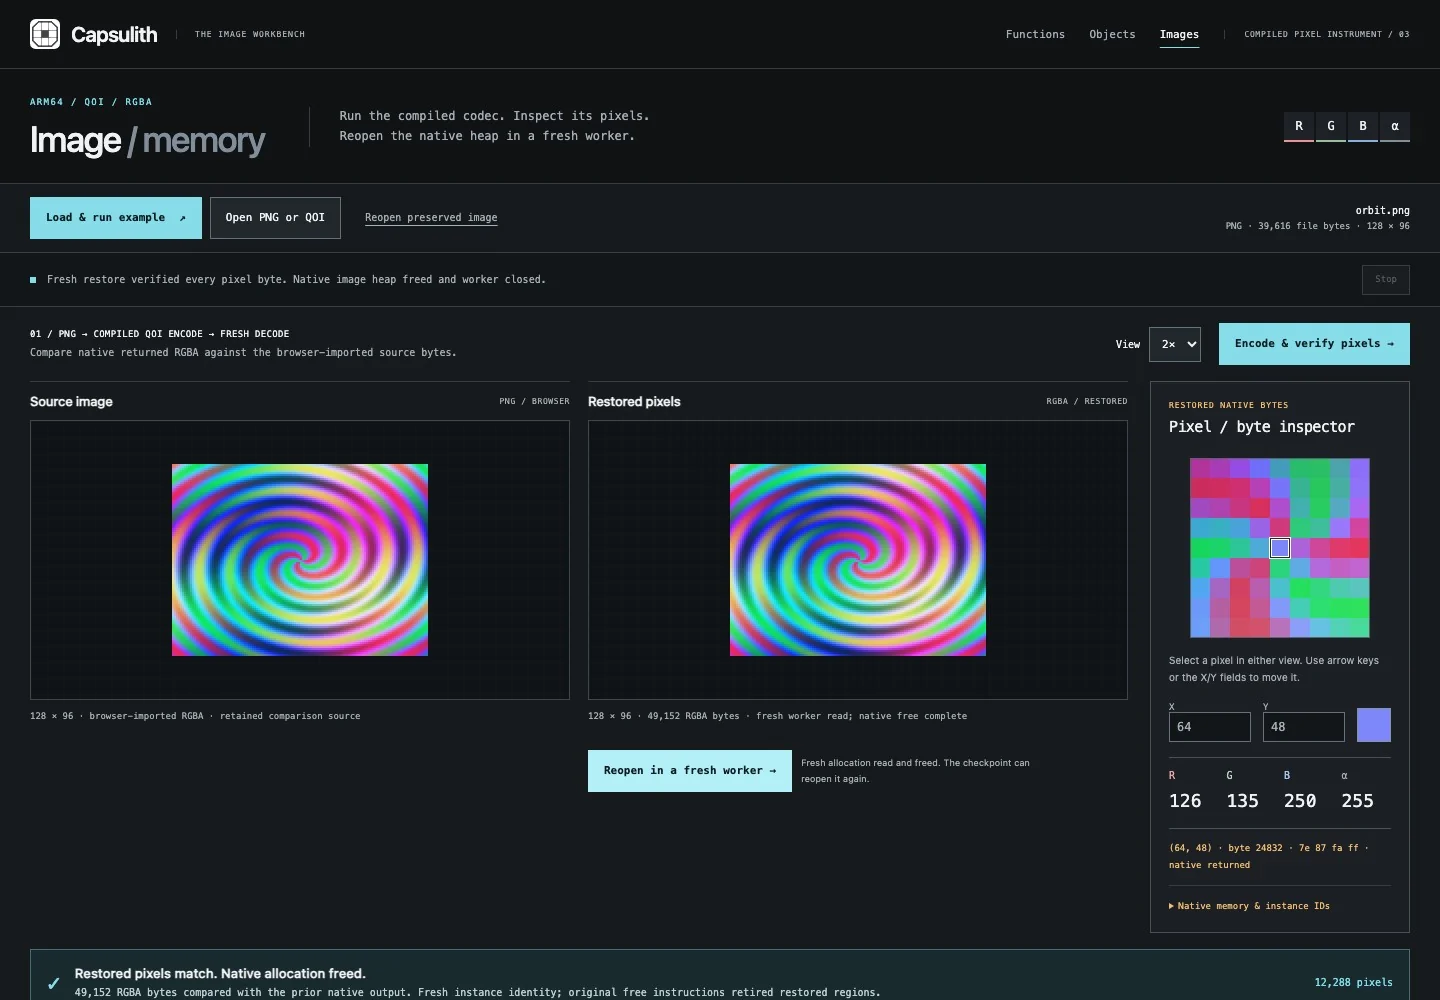 nazeeh111/capsulith
Nodeまたはブラウザで保存されたARM64コードを実行し、デコードされた画像ピクセルと初期化済みメモリを検査します。
 keysau/get-log4j-windows.ps1
すべてのWindowsサーバー、ドメイン全体、およびマルチドメインにわたるすべてのlog4jコンポーネントを特定します。CVE-2021-44228
 0xbartita/cookie-swapper
Burp Suite 拡張機能で、設定可能なルールを使用してリクエスト内のCookieとヘッダーを自動的に置き換えます。大量のリクエスト履歴にわたってバグを再テストする際に、セッショントークンの手動コピー&ペーストを排除します。
 jbnetwork-git/cve-2024-3094-xz-utils-check
CVE-2024-3094の影響を受けるXZ Utilsの脆弱なバージョンがシステムにあるかどうかを確認するシェルスクリプト。サプライチェーンバックドアの迅速な検出を可能にします。
 elevenpaths/diario-commandline-tools
バルクDIARIO API消費用のCLIクライアント:PDF/Officeドキュメントをアップロードし、ファイルハッシュを照会し、コマンドラインスクリプトでマルウェア解析ワークフローを自動化します。
 vvpoglazov/cve-2024-41110-checker
並列SSHベースのスキャナで、DockerインストールにおけるCVE-2024-41110を検出し、脆弱なバージョンとAuthZプラグインを特定して、修復計画を生成します。
 sunhuihi666/cve-2025-31125
Vite 任意ファイル読み取り脆弱性POC
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 セキュリティ監査 & クリーンアップスクリプト
 gtgalaxi/electronvulnerableversion
CVE-2023-4863 / CVE-2023-5129 に対して脆弱な Electron アプリを検出する
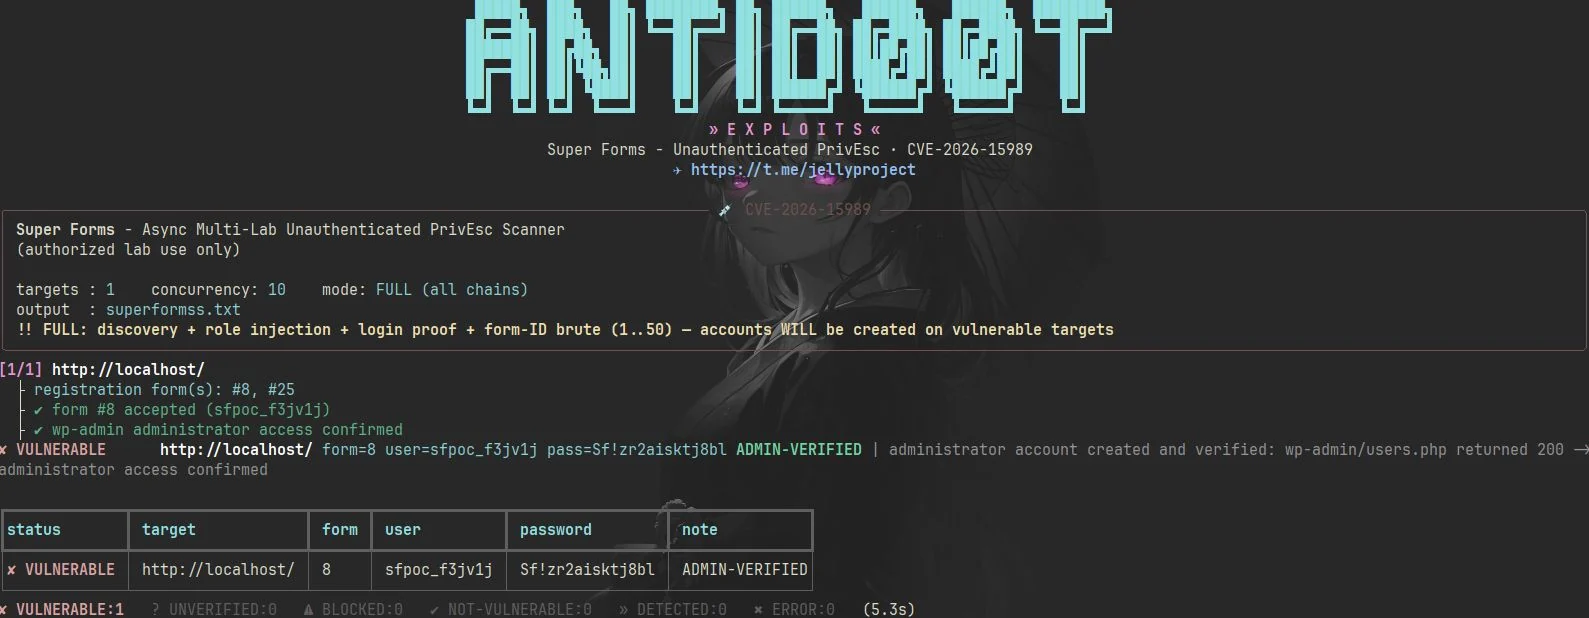 antid00t/cve-2026-15989
CVE-2026-15989 に対応する Python 製 PoC スキャナー。WordPress Super Forms の認証不要のロールインジェクションを悪用して管理者アカウントを作成し、アクセスを検証します。
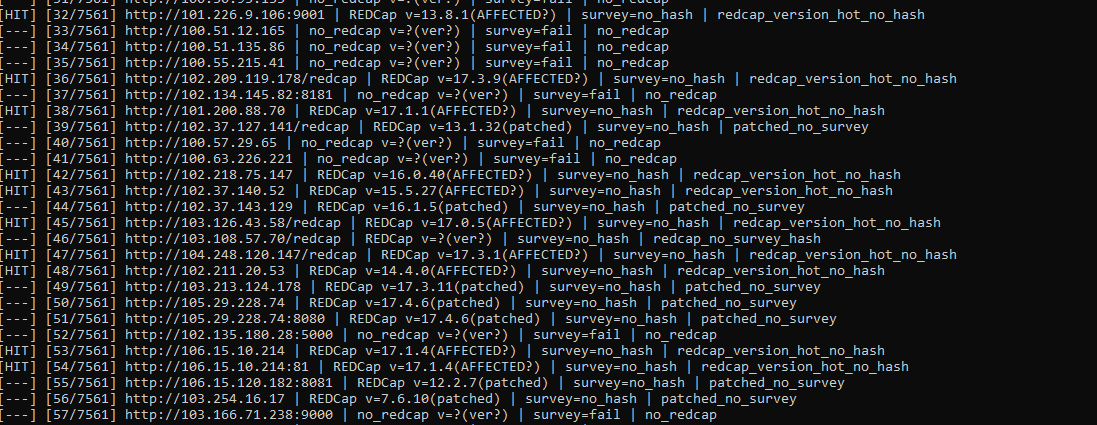 yulisec/cve-2026-90817
REDCapのsurvey passthruおよびデータインポートRCEであるCVE-2026-90817に対応するPythonチェッカーおよび設定可能なエクスプロイトフック。バージョンをフィンガープリントし、surveyハッシュを検証し、脆弱なチェーンをプローブします。
 murrez/cve-2026-101894
CVE-2026-101894 の Python PoC: @xhmikosr/decompress におけるシンボリックリンクチェーンによるパストラバーサル。ローカル Node ラボ、lockfile バージョンスキャン、および大量の evil.tar アップロードエクスプロイトを含みます。
 wgetnz/cve-2024-3094-check
LinuxおよびmacOSシステム上でCVE-2024-3094(xz-utils backdoor)を検出するシェルスクリプト。自動チェックと修正手順付き。
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - 未認証の任意ファイルアップロード