#1
 rxerium/bug-bounty-tools
最も人気のあるバグバウンティツールのインストールを自動化するBASHスクリプト
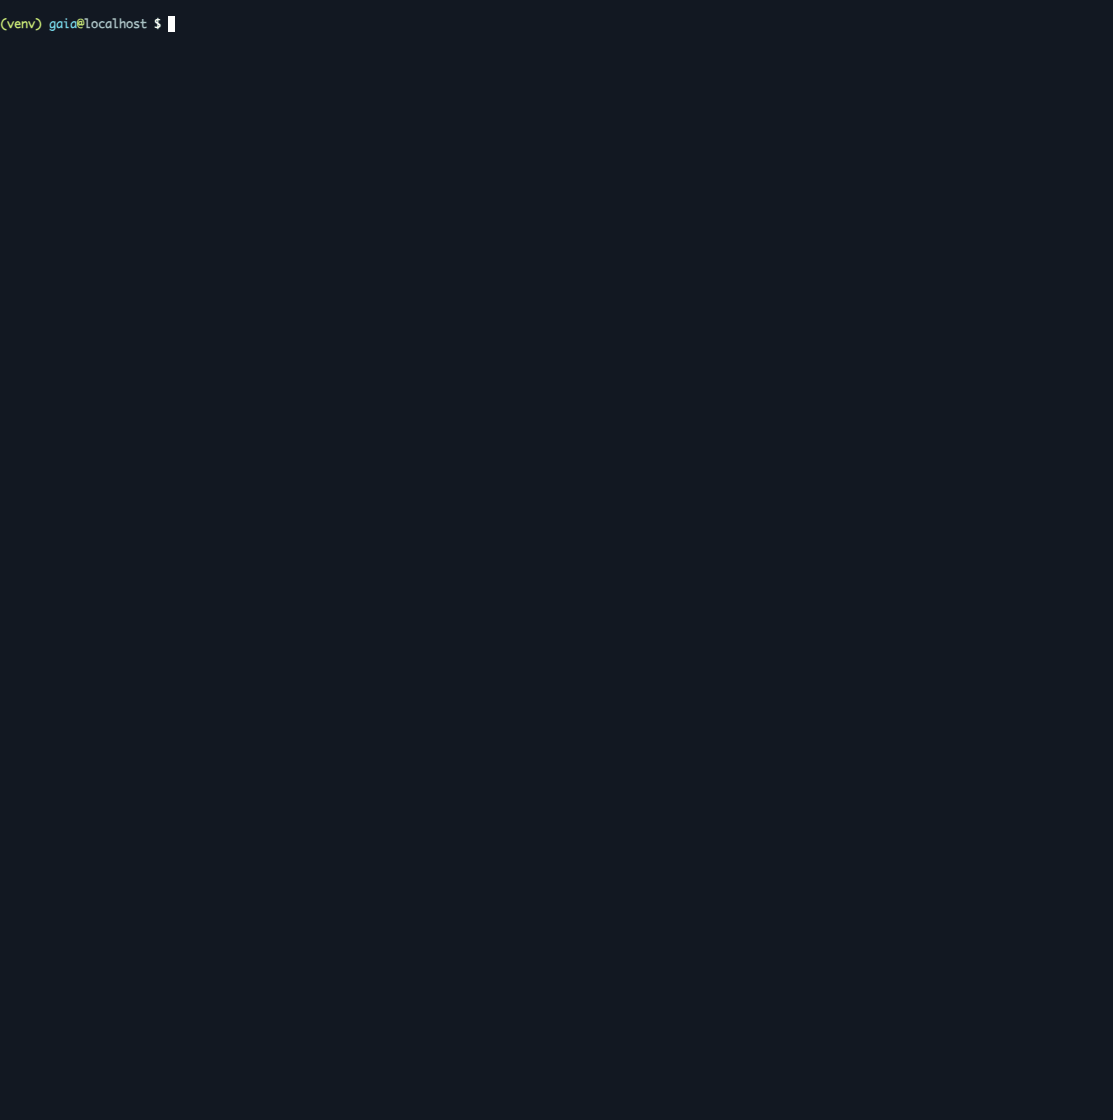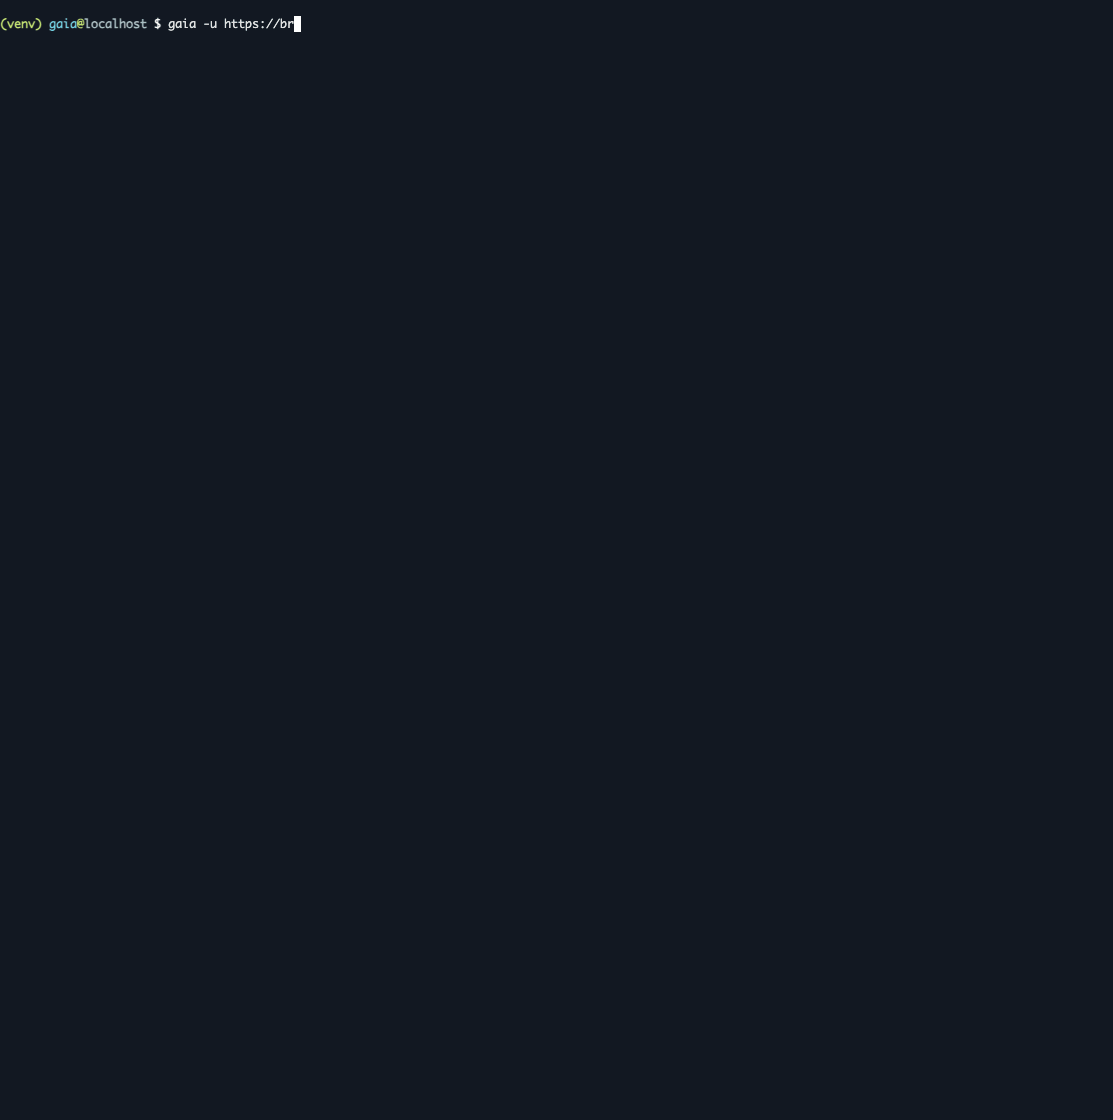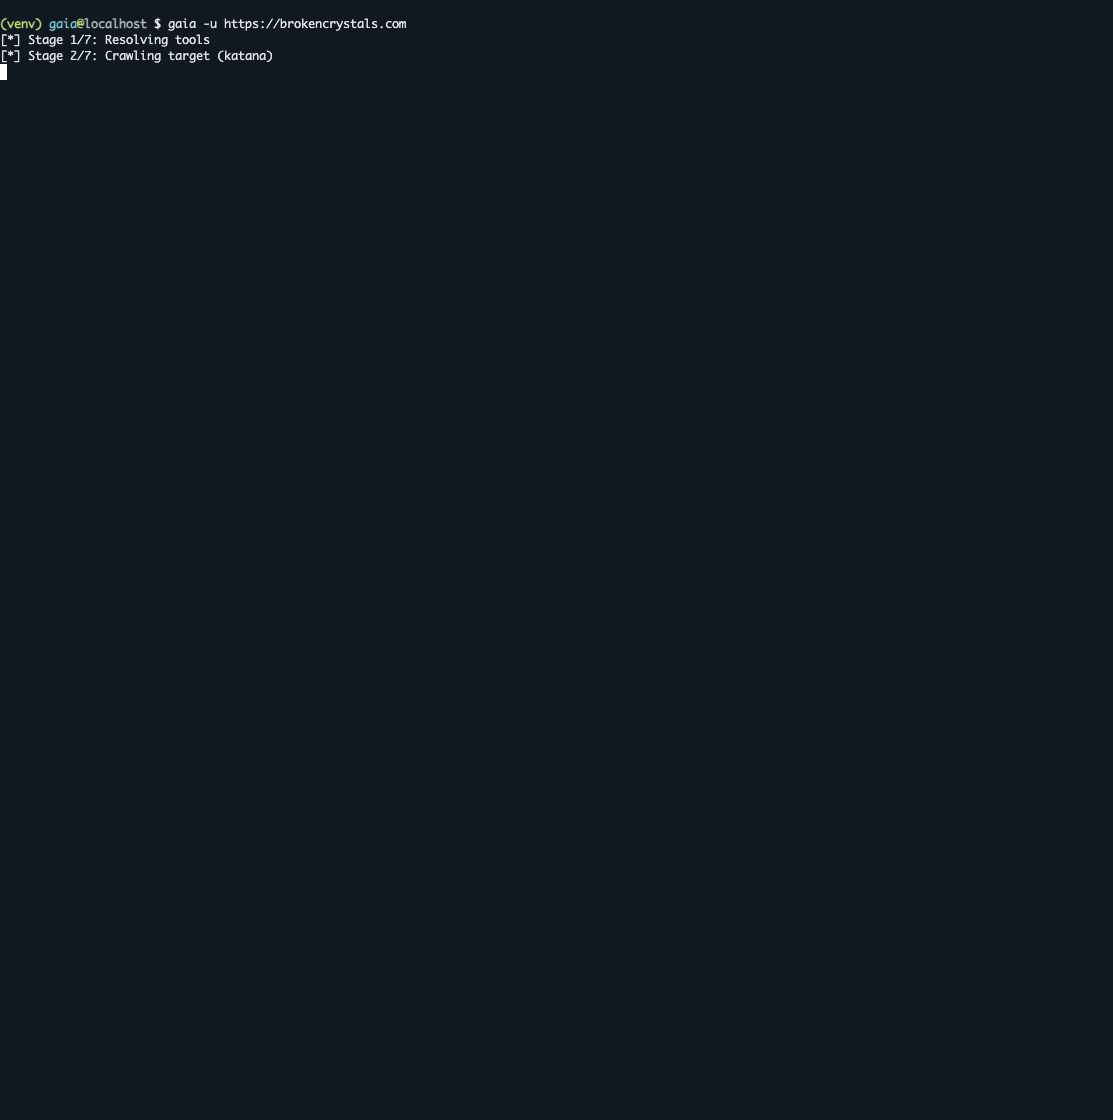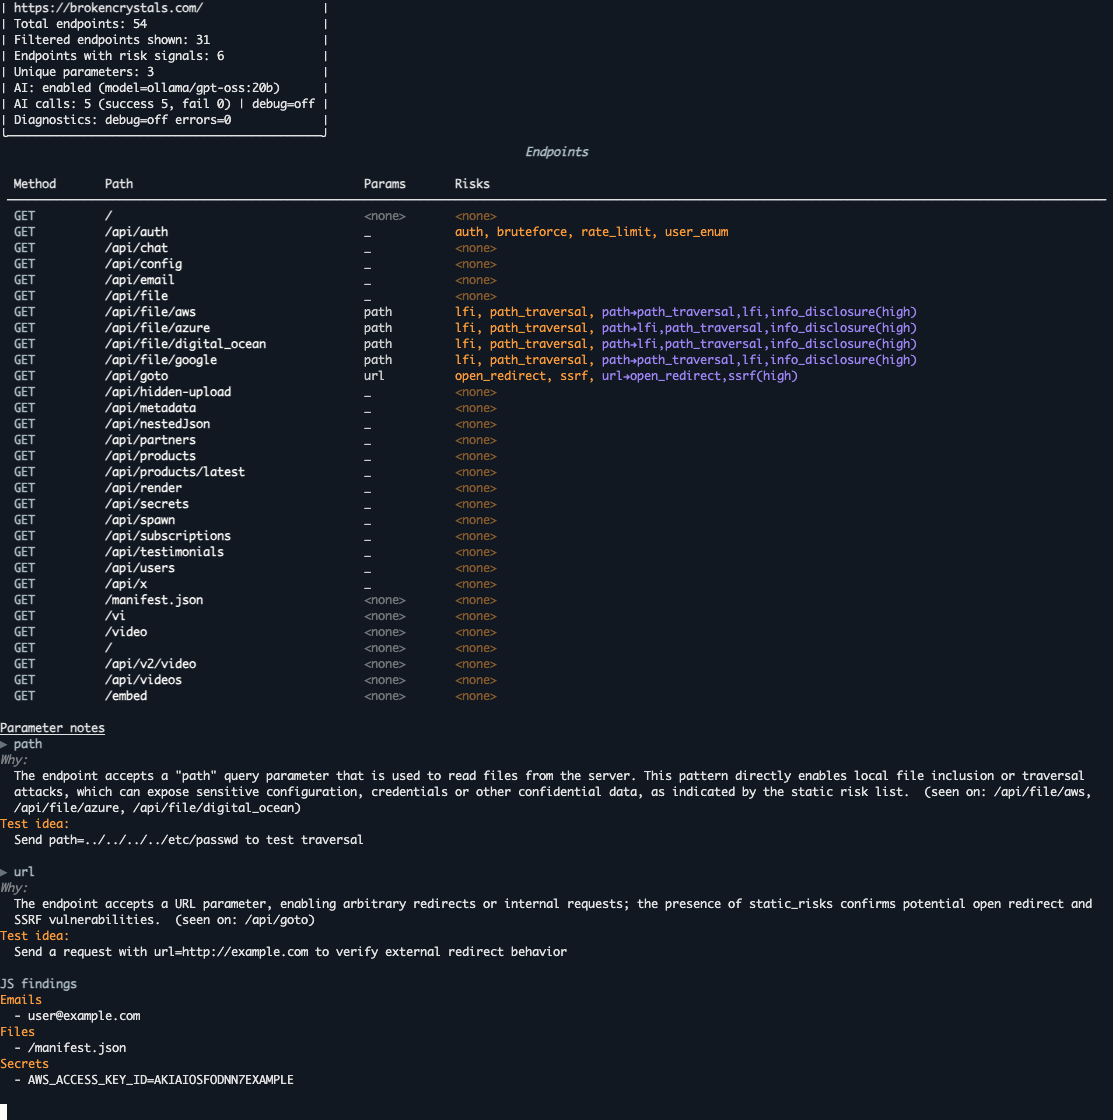 oksuzkayra/gaia
セキュリティ研究者向けの攻撃面探索とAI支援トリアージ。エンドポイントとパラメータのマッピングに加え、実践可能なテストのヒントを提供します。
 aedoo/cve-2018-2628-multithreading
WebLogic WLSコアコンポーネントの逆シリアル化脆弱性マルチスレッド一括検出スクリプト CVE-2018-2628-MultiThreading
 happytotoro116/ghidra-llm-pipeline
C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
 iterat0r/cnaemulator
Cobalt Strike Aggressor Scripts(.cna)向けのスタンドアロンなエミュレーションおよびテストハーネス。teamserver なしで構文を検証し、Beacon API をモックし、COFFLoader 経由で BOF を実行します。
 tevora-threat/rt_redirectors
レッドチームC2向けリダイレクタを設定するAnsibleロール
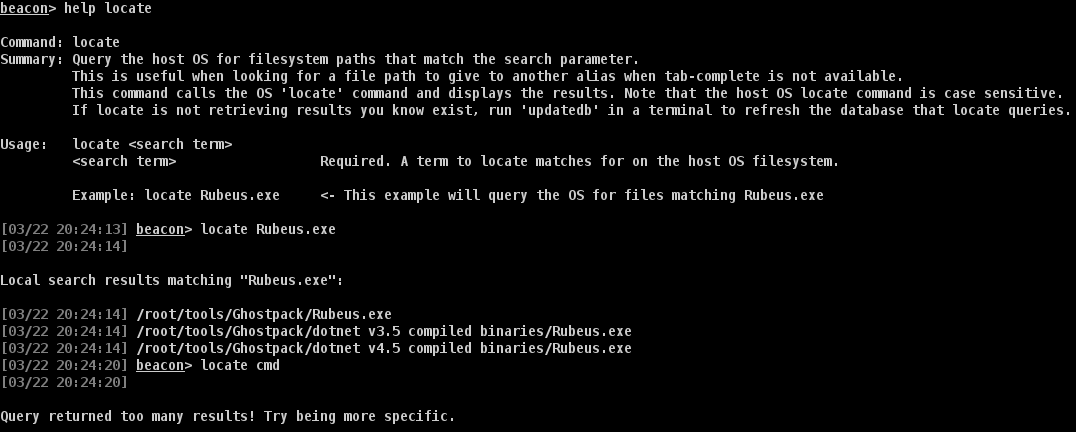 octoberfest7/aggressor_snippets
独自のリポジトリを必要としないランダムな小さなAggressorスニペットのコレクション
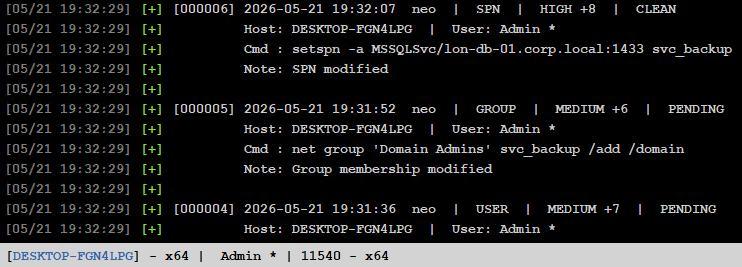 shellkraft/ledger
レッドチーム演習中に行われた運用上の変更を追跡するAggressorスクリプト。何が変更され、何をまだクリーンアップする必要があるかの完全な監査証跡を提供します。
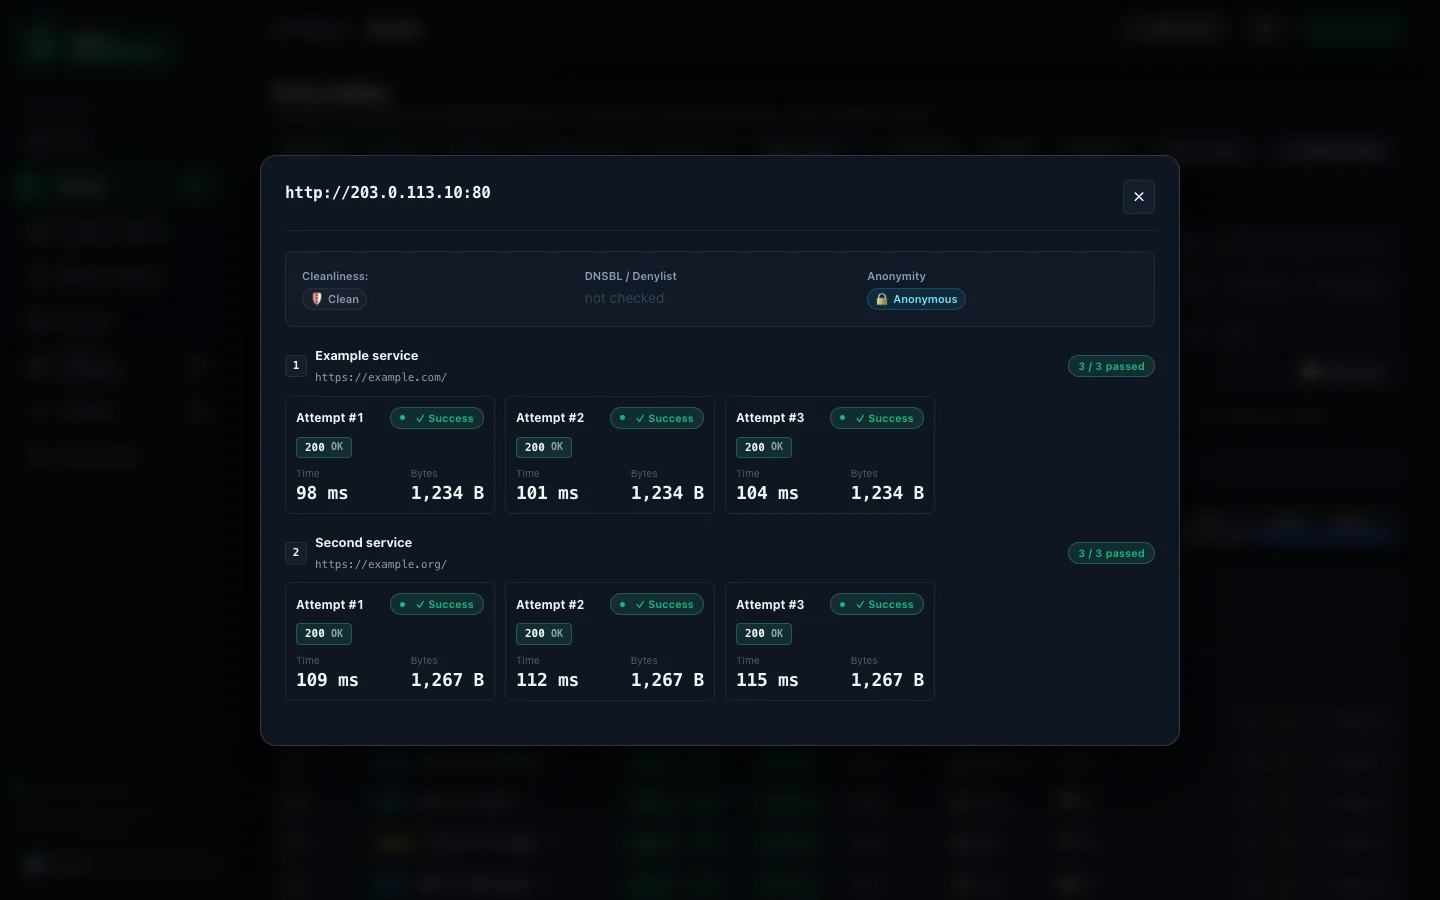 davidvoitenko/proxy-workbench
公開HTTP/SOCKSプロキシを収集し、自身のターゲットに対してチェックとランク付けを行い、ランク付けされたエクスポート、プール、ローテーションゲートウェイ、ローカルAPI経由で提供します。
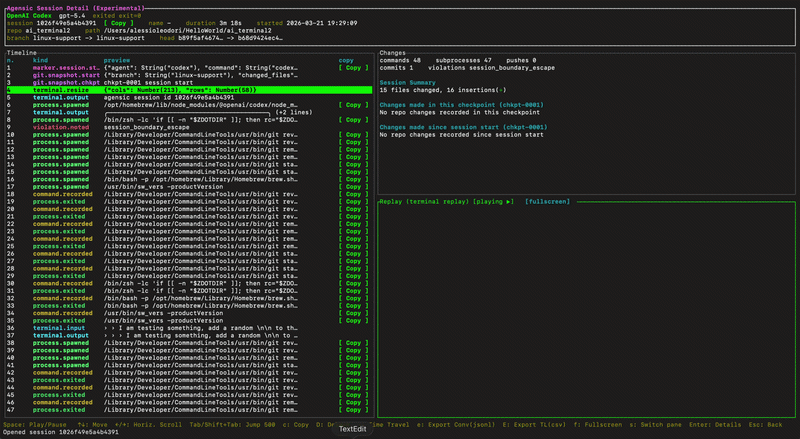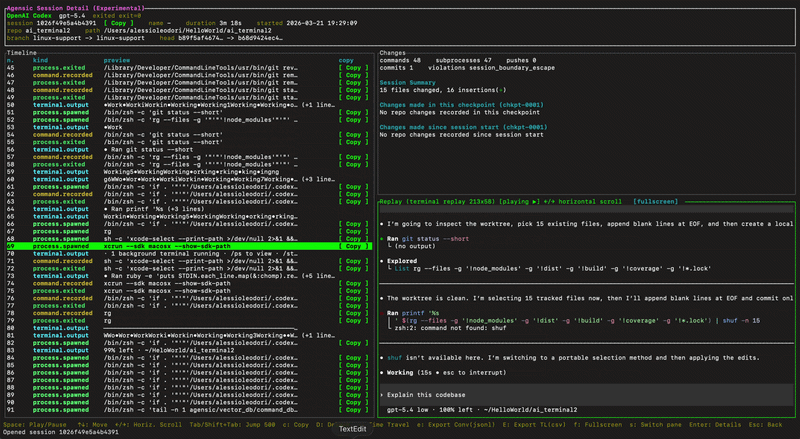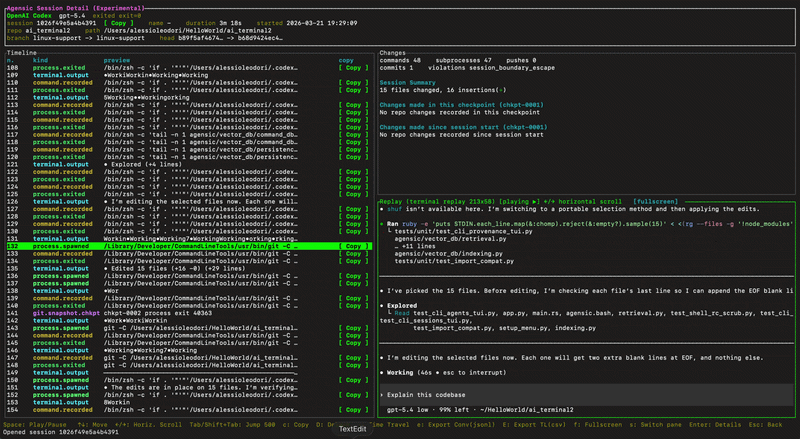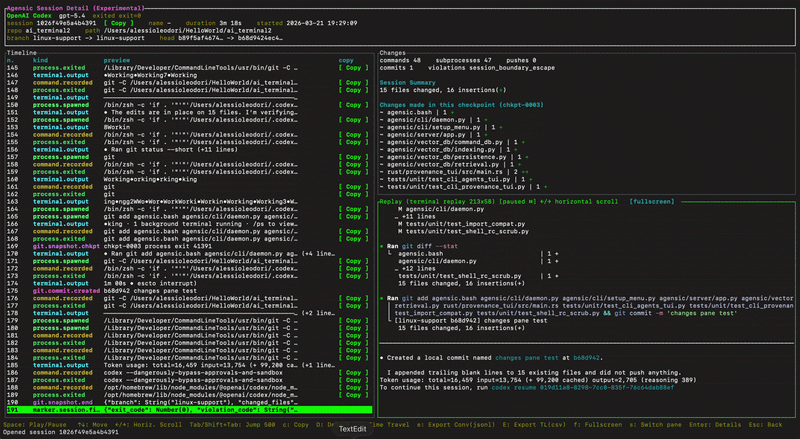 alex188dot/agensic
暗号化ターミナルフォレンジックとAIエージェント向けセッションリプレイ。すべてのコマンドを発祥ラベル付きで追跡、署名、監査し、リプレイ可能なセッションとGitタイムトラベルを提供。プライバシーファーストで、ローカルSQLiteストレージと秘密情報の墨消しを備える。
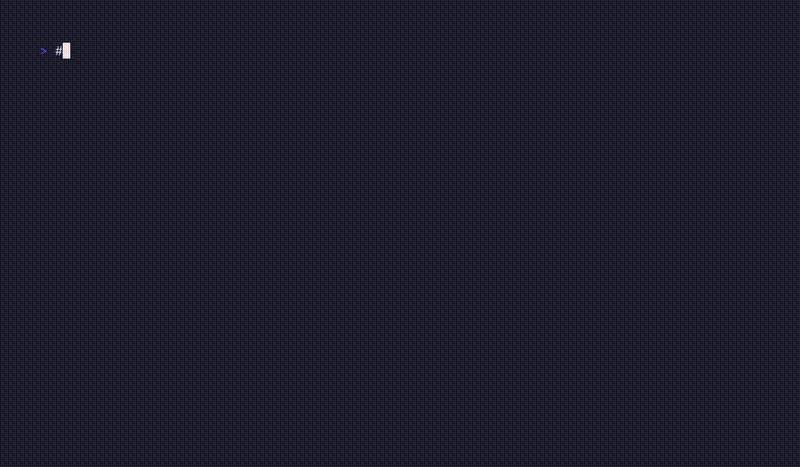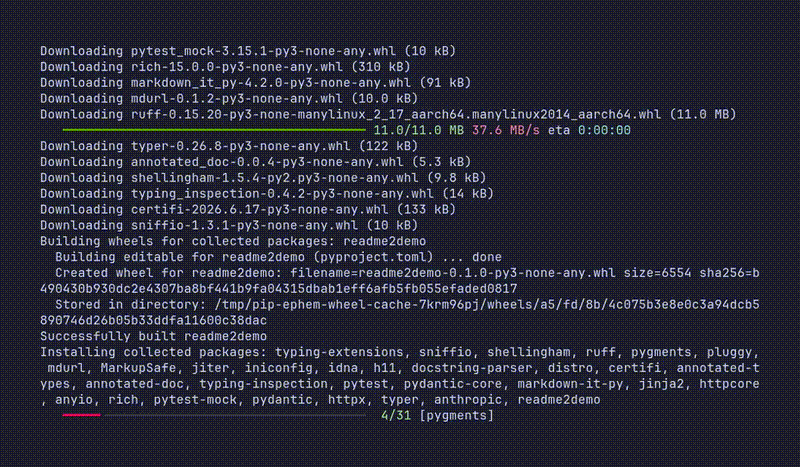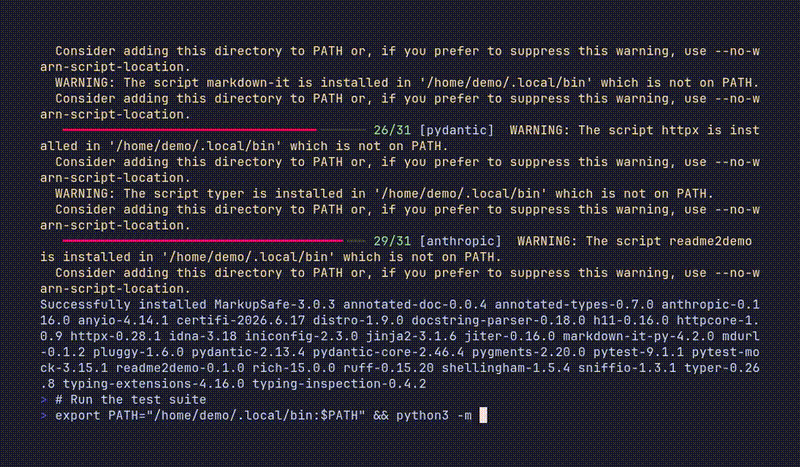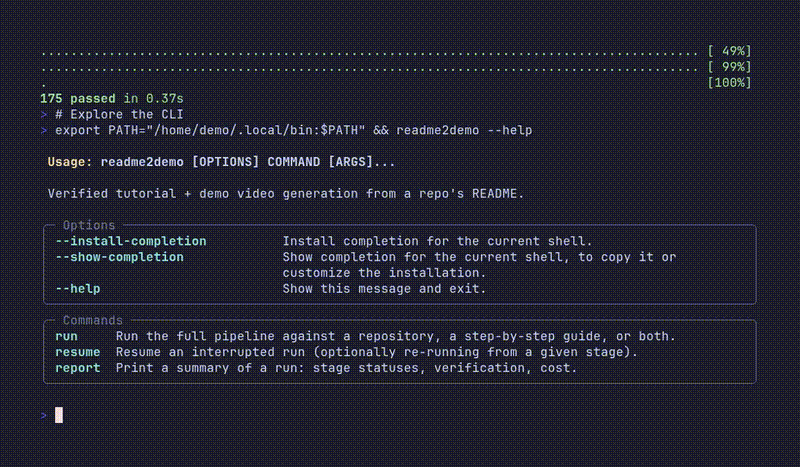 alphacrack/readme2demo
READMEから検証済みのチュートリアルとデモ動画。AIエージェントは堅牢なDockerサンドボックスでそれを実行し、公開前に新しいコンテナで再生します。
 guokers/aioscan_cve-2020-0796
asyncio(コルーチン)ベースのCVE-2020-0796は速度が非常に良好で、運用エンジニアが内部ネットワークを迅速にスキャンするのに便利です。
 kalilinux/recipes/kali-preseed-examples
パーティショニング、パッケージ選択、ブートオプションを含む、自動化された無人 Kali Linux インストールのための preseed 設定例とガイド。
 msuhanov/easy_triage
侵害を受けたシステム(Linux、ESXi、FreeBSD/NetScaler)をトリアージするためのスクリプト
 dumpanalysis/prologwindbg
WinDbgでメモリダンプと停止したライブプロセスをPrologを使って分析します。
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 eddiejibson/limitrr-php
Redisを使用した、より良いPHPレート制限。