#1
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 ドライブレコーダーのローカル WiFi 制御プロトコルにおける 3 件の未認証脆弱性: 任意ファイル書き込み、任意ファイル読み取り、および平文 WiFi 認証情報の漏洩。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 nccgroup/android_demystification_toolbox
ADTは、アプリケーションの動作をモデル化し、セキュリティ脆弱性の調査・テストを行い、悪意のあるコードのリバースエンジニアリングを容易にするために設計されたツールセットです。
 crussella0129/tricorne
Fedoraリミックス、ペネトレーションテストとパープルハットツールに特化したもの
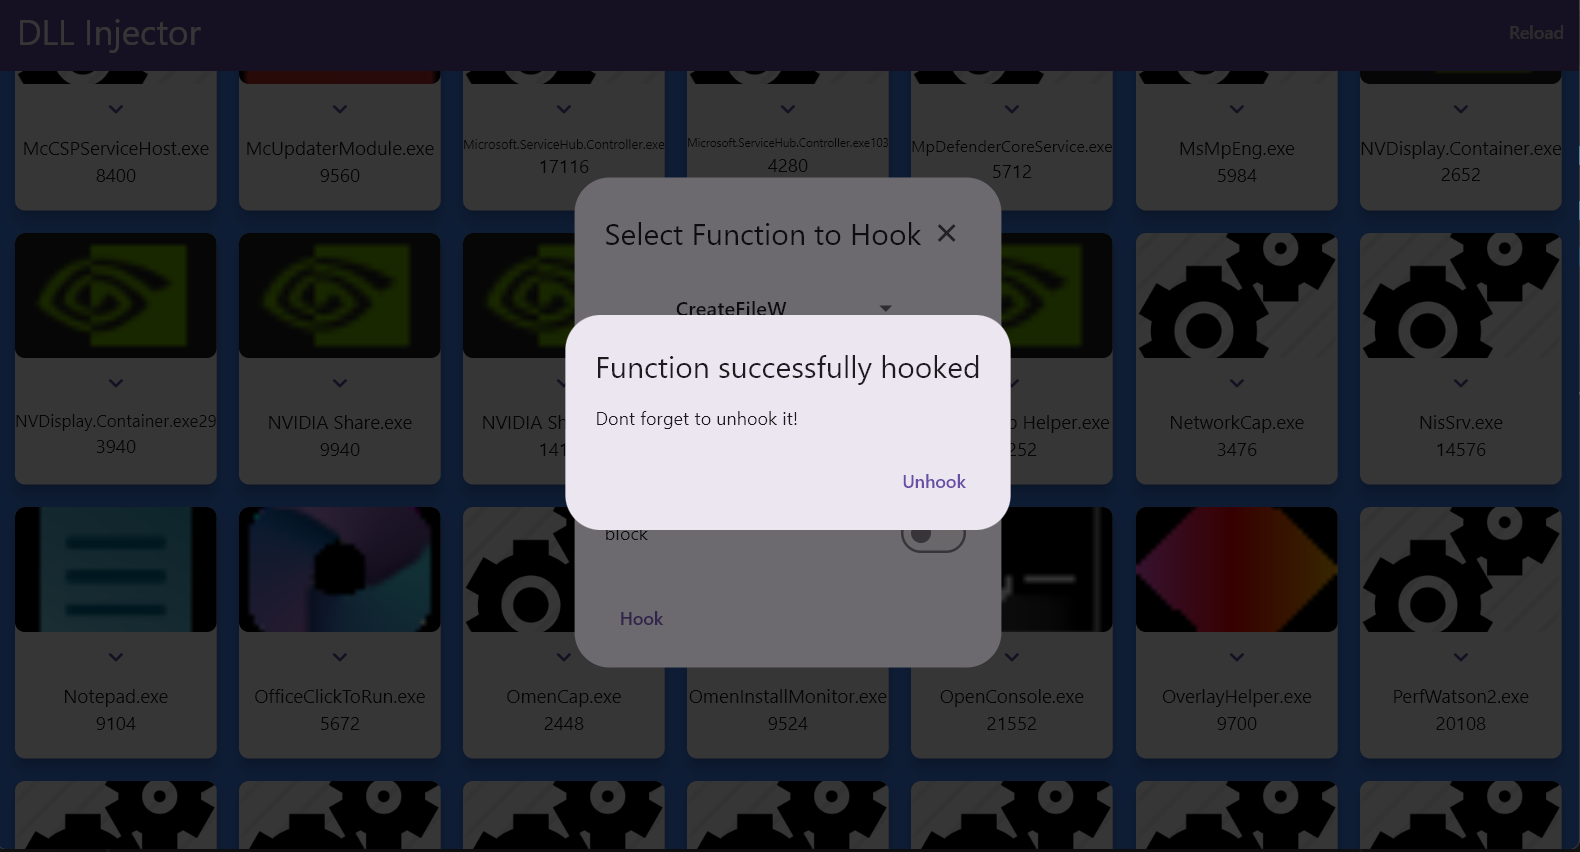 yasharote/dll-injector
デスクトップツール。DLLのインジェクションやCreateFileWなどのWinAPI関数のフック、実行時のプロセス動作の変更が可能。開発者、テスター、リバースエンジニア向けに設計されています。
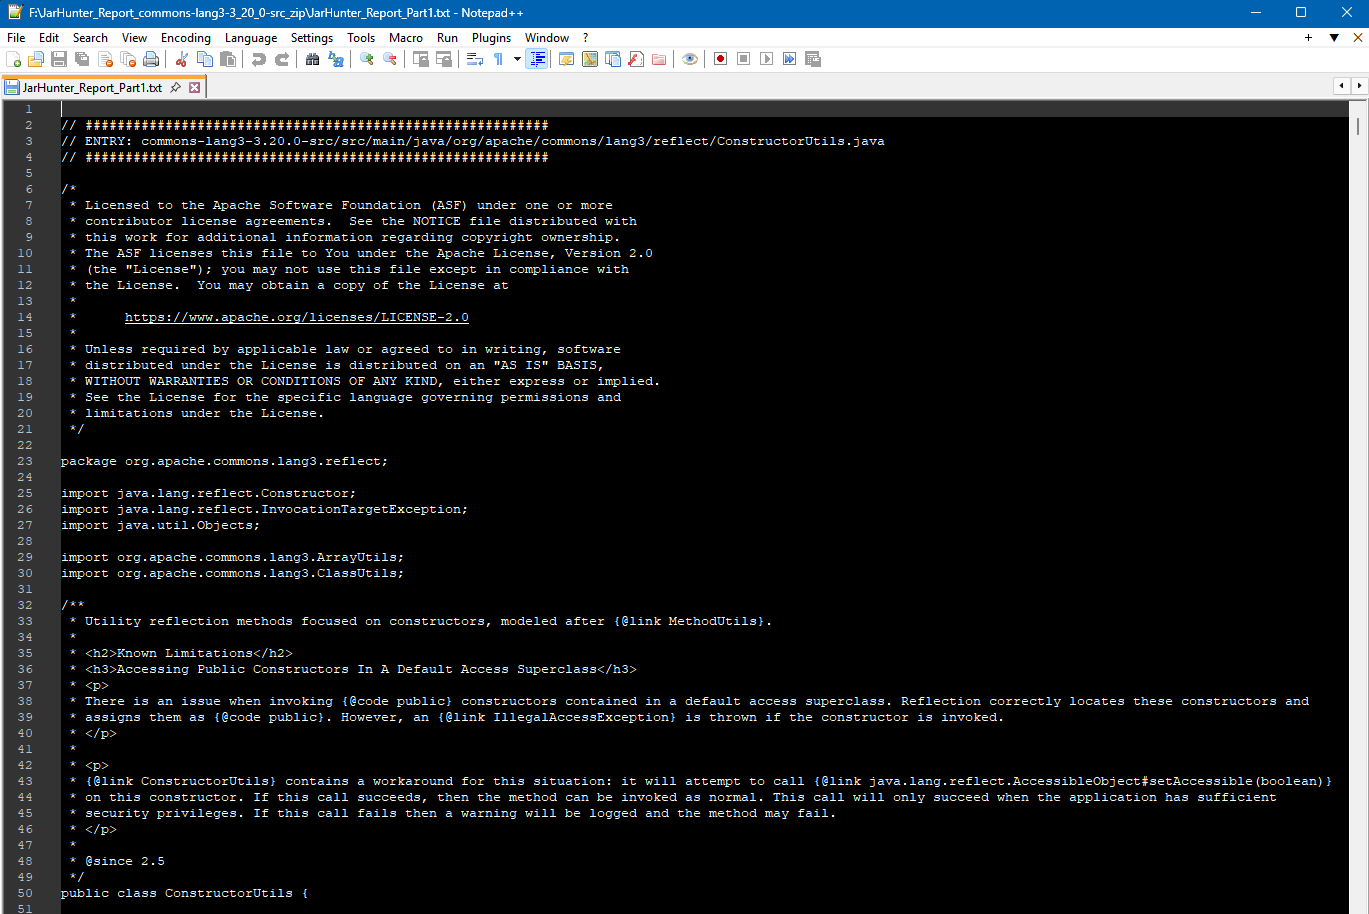 prophetcraft/jarhunter
JAR解析ツール:大規模JARファイルから特定のクラスを探索、検索、抽出するためのツール。バイトコード検索、複数選択抽出、逆コンパイルされたJavaソースのエクスポート機能を備えています。
 xernary/cve-2026-82539
TOTOLINK a720r バッファオーバーフロー脆弱性に関するセキュリティアドバイザリ
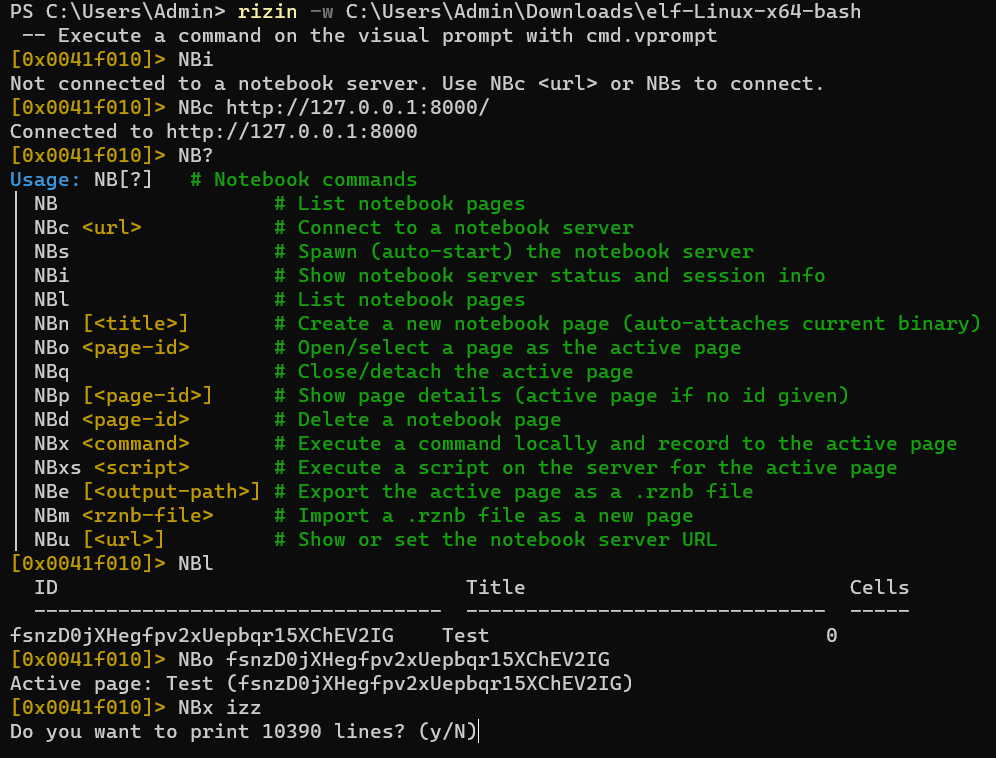 rizinorg/rizin-notebook
rizinを使用中にメモを書き留めるノートブック!
 cyber-defence-campus/netgear_r6700v3_circled
Morionのいくつかの機能を、CVE-2022-27646(Netgear R6700v3ルーター上のスタックバッファオーバーフロー)のエクスプロイトを生成することで実演します。
 novaek/cve-2026-0073-research
CVE-2026-0073 は CVSS 深刻度スコア 8.3 の RCE であり、ここではその仕組みについて説明します。
 boredpentester/abl_rop
Unicorn を使用して CVE-2022-20120(Pixel ブートローダー / ABL)を実験中。https://github.com/eshard/pixel6-boot/blob/main/run_abl_public.ipynb の eShard のエミュレータから派生
 tekkenbugattii/linusware-source-code-internal
Roblox/Luau用にリバースエンジニアリングされたランタイムエンジンで、VMフッキング、オペコード再マッピング、ケイパビリティ昇格、および任意のスクリプトを実行するためのUNCスクリプト環境を備えています。
 mutur4/unisocbootroms
これは、CVE-2022-38694 を利用してさまざまな Unisoc チップセットからダンプされた Unisoc BootROM のコレクションです
 spiralbl0ck/cve-2022-3653
CVE-2022-3653、Vulkanのc++コンポーネントのみ、後で研究するため
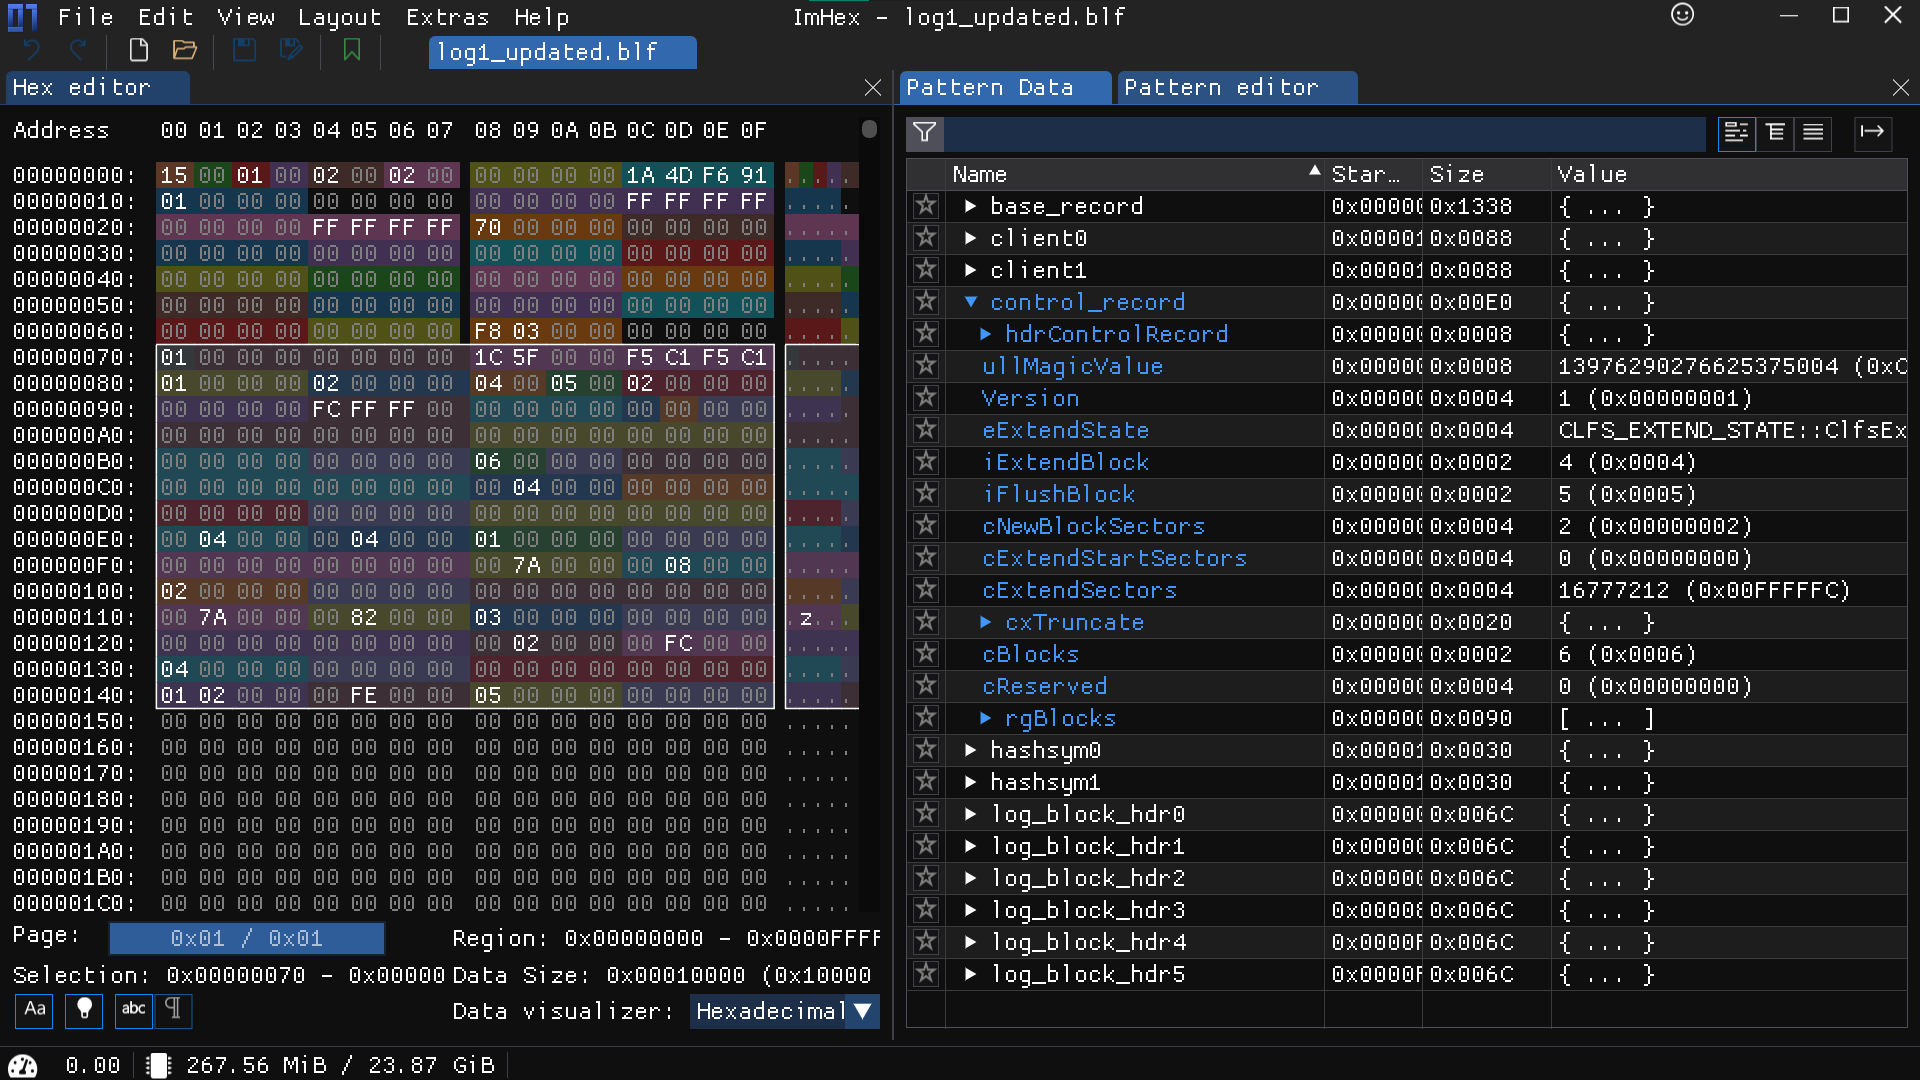 romanrybachek/cve-2023-36900
サービス拒否 PoC | 解説 | CLFS 構造体を含むヘッダー | .blf 拡張子用の Imhex パターン
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222を標的としたCoruna iOSエクスプロイトキットの包括的な難読化解除研究。WebKitの型混乱、PACバイパス、サンドボックス回避の分析。
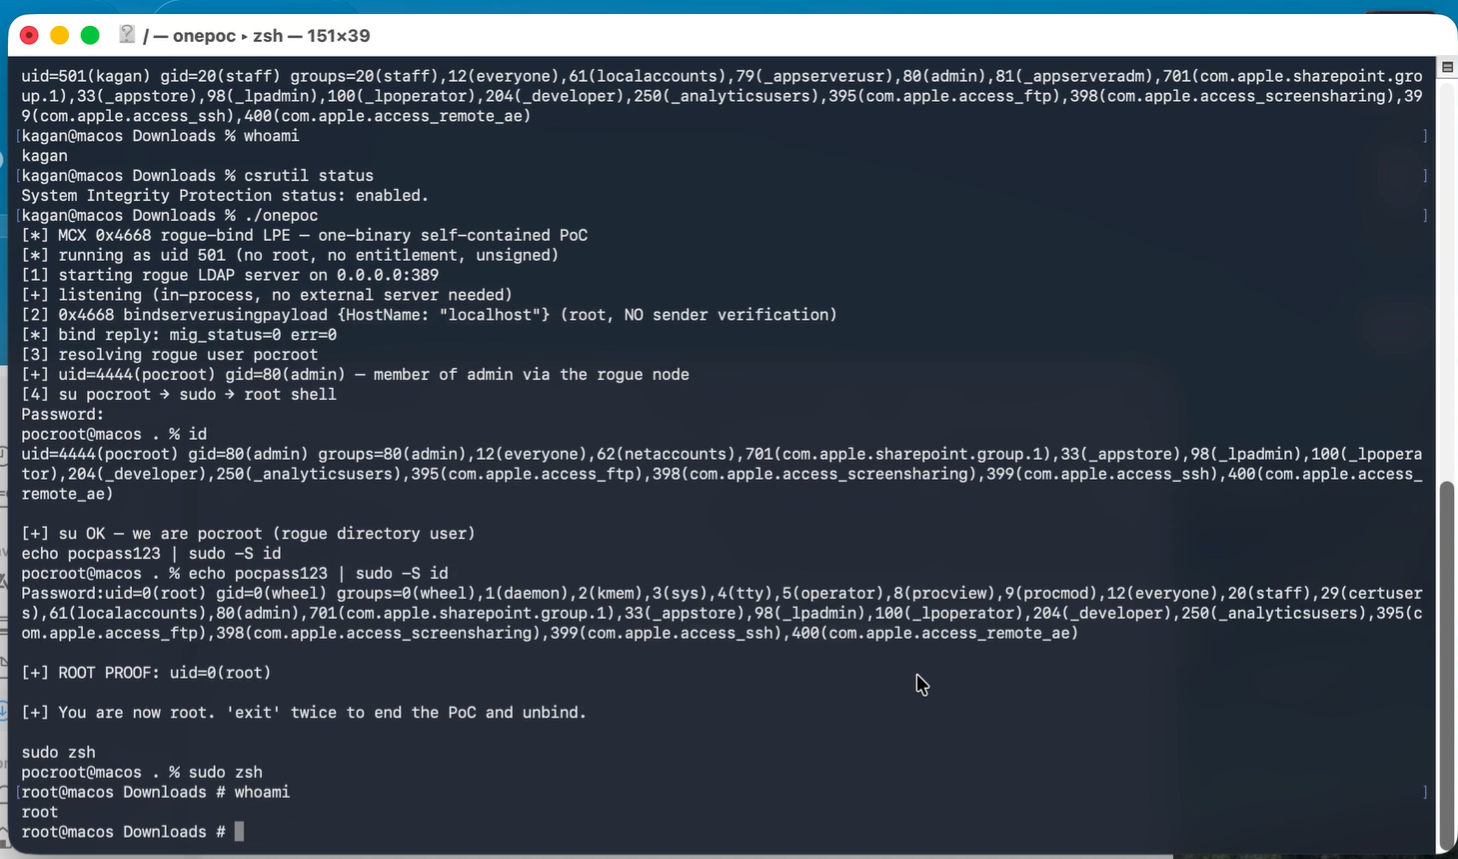 0xblackash/cve-2026-43786
CVE-2026-43786 のドキュメントおよび調査ノート。不適切なエンタイトルメント検証に起因する macOS のローカル権限昇格脆弱性であり、根本原因、影響、および緩和策を扱う。