
 #1
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 adamkadaban/ctfs
CTF チートシート + 私が参加したセキュリティCTFのいくつかのライトアップ / ファイル
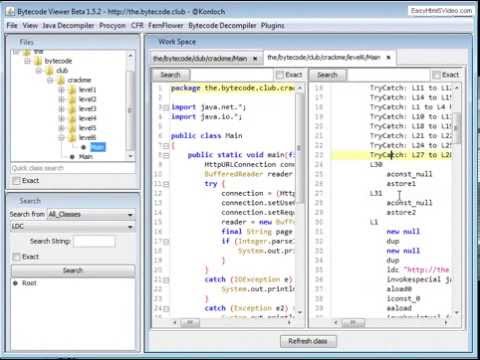 konloch/bytecode-viewer
Java 8+ の JAR および Android APK リバースエンジニアリングスイート (デコンパイラ、エディタ、デバッガなど)
 skylot/jadx
AndroidのDexファイルやAPKファイルを読み取り可能なJavaソースコードに逆コンパイルするためのコマンドラインおよびGUIツール。リソースデコード、難読化解除、Smaliデバッグ機能を備えています。
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 gmh5225/cheat-engine-undetectable
Academic Research Edition - T1: ユーザーモード回避(難読化 + システムコールゲートウェイ)、T2: BYOVD カーネルブリッジ、T3: DMA ハードウェア(今後の作業)。
 adam-atlassoftware/kraken
Ghidraのデコンパイラ上に構築されたリバースエンジニアリング用ワークベンチ。ネイティブでJava不要のエンジン、AI支援による関数解析、バイトパッチ、サンドボックス化されたエミュレーション、CLI/MCP自動化を備えています。
 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
 the-art-of-hacking/h4cker
サイバーセキュリティリソース、ラボ、トレーニング教材の厳選コレクション。倫理的ハッキング、ペネトレーションテスト、エクスプロイト開発、リバースエンジニアリング、DFIR、AIセキュリティをカバーしています。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
x64dbg を使用した Amadey Loader のリバースエンジニアリング: 動的 API 解決、トークン特権昇格、キーロガーフック、クリップボードキャプチャ、および窃取ツールのステージングのためのコマンドライン悪用。
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 ibotpeaches/apktool
Android apkファイルのリバースエンジニアリングツール
 aniketlab/poco-m7-plus-jailbreak
Poco M7 Plus (SM6375) における Qualcomm GBL エクスプロイト (CVE-2026-24088) を利用した一時的 root 取得調査 + GhostLock カーネル解析 (CVE-2026-43499)
 al3xtjames/ghidra-firmware-utils
Ghidra拡張機能で、PCファームウェアのリバースエンジニアリングを目的とし、PCIオプションROM、Intel Flash Descriptor、coreboot CBFS、UEFIファームウェアボリューム用のローダーを提供します。さらに、型回復とGUID識別のためのUEFIヘルパースクリプトも…
 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。








