
 #1
 ristbs/awesome-redteam-cheatsheet
常に拡張中のRed Teamチートシート
 lukechilds/reverse-shell
ペネトレーションテスト中にターゲット環境を自動検出し、適切なペイロードを実行してリモートアクセスを提供するオンデマンドリバースシェルサービス。

 redsiege/c2concealer
ランダム化され、lint検証済みのC2 malleableプロファイルを生成し、Cobalt Strike向けにHTTP/S、DNS、SMB、SSHビーコン設定を自動化し、カスタマイズ可能なIOCランダム化を提供します。
 safebuffer/sam-the-admin
CVE-2021-42278 および CVE-2021-42287 を悪用して、標準ドメインユーザーから DA になりすます
 cytopia/pwncat
pwncat - 強化版netcat、ファイアウォール・IDS/IPS回避、バインド/リバースシェル、自己注入シェル、ポート転送機能を備え、Python (PSE) で完全にスクリプト可能
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 uknowsec/sharpdecryptpwd
Windows システム上に保存されている一部プログラムのパスワードを解析します:Navicat、TeamViewer、FileZilla、WinSCP、Xmanager シリーズ製品(Xshell、Xftp)。ソースコード:https://github.com/RowTeam/SharpDecry…
 trustedsec/cs-remote-ops-bof
Beacon Object Filesを使用して実装されたリモート操作コマンド
 stormshadow07/hacktheworld
これまでに知られているすべてのアンチウイルスを回避するペイロードを生成するためのPythonスクリプト。
 insecurityofthings/jackit
MouseJack脆弱性を悪用して、nRF24L01ワイヤレスドングル経由でキーストロークインジェクションとマウスハイジャックを可能にするエクスプロイトツール。複数のMicrosoftおよびLogitechデバイスをサポートし、Duckyscriptペイロード統合に対応。
 sensepost/hostapd-mana
SensePostがWi-Fi攻撃用に改造したhostapd。
 luemmelsec/pentest-tools-collection
Active Directory攻撃、C2、権限昇格、難読化、およびWebペンテストのための攻撃的セキュリティツールとコマンドの厳選コレクション。
 carmaa/inception
Inceptionは、PCIベースのDMAを悪用する物理メモリ操作・ハッキングツールです。このツールは、FireWire、Thunderbolt、ExpressCard、PC Card、およびその他のPCI/PCIeインターフェースを介して攻撃できます。
 garrettfoster13/sccmhunter
Active Directoryドメイン内のMicrosoft SCCMアセットを特定、プロファイリング、攻撃し、資格情報の取得とサイト乗っ取りを効率化するポストエクスプロイテーションツール。
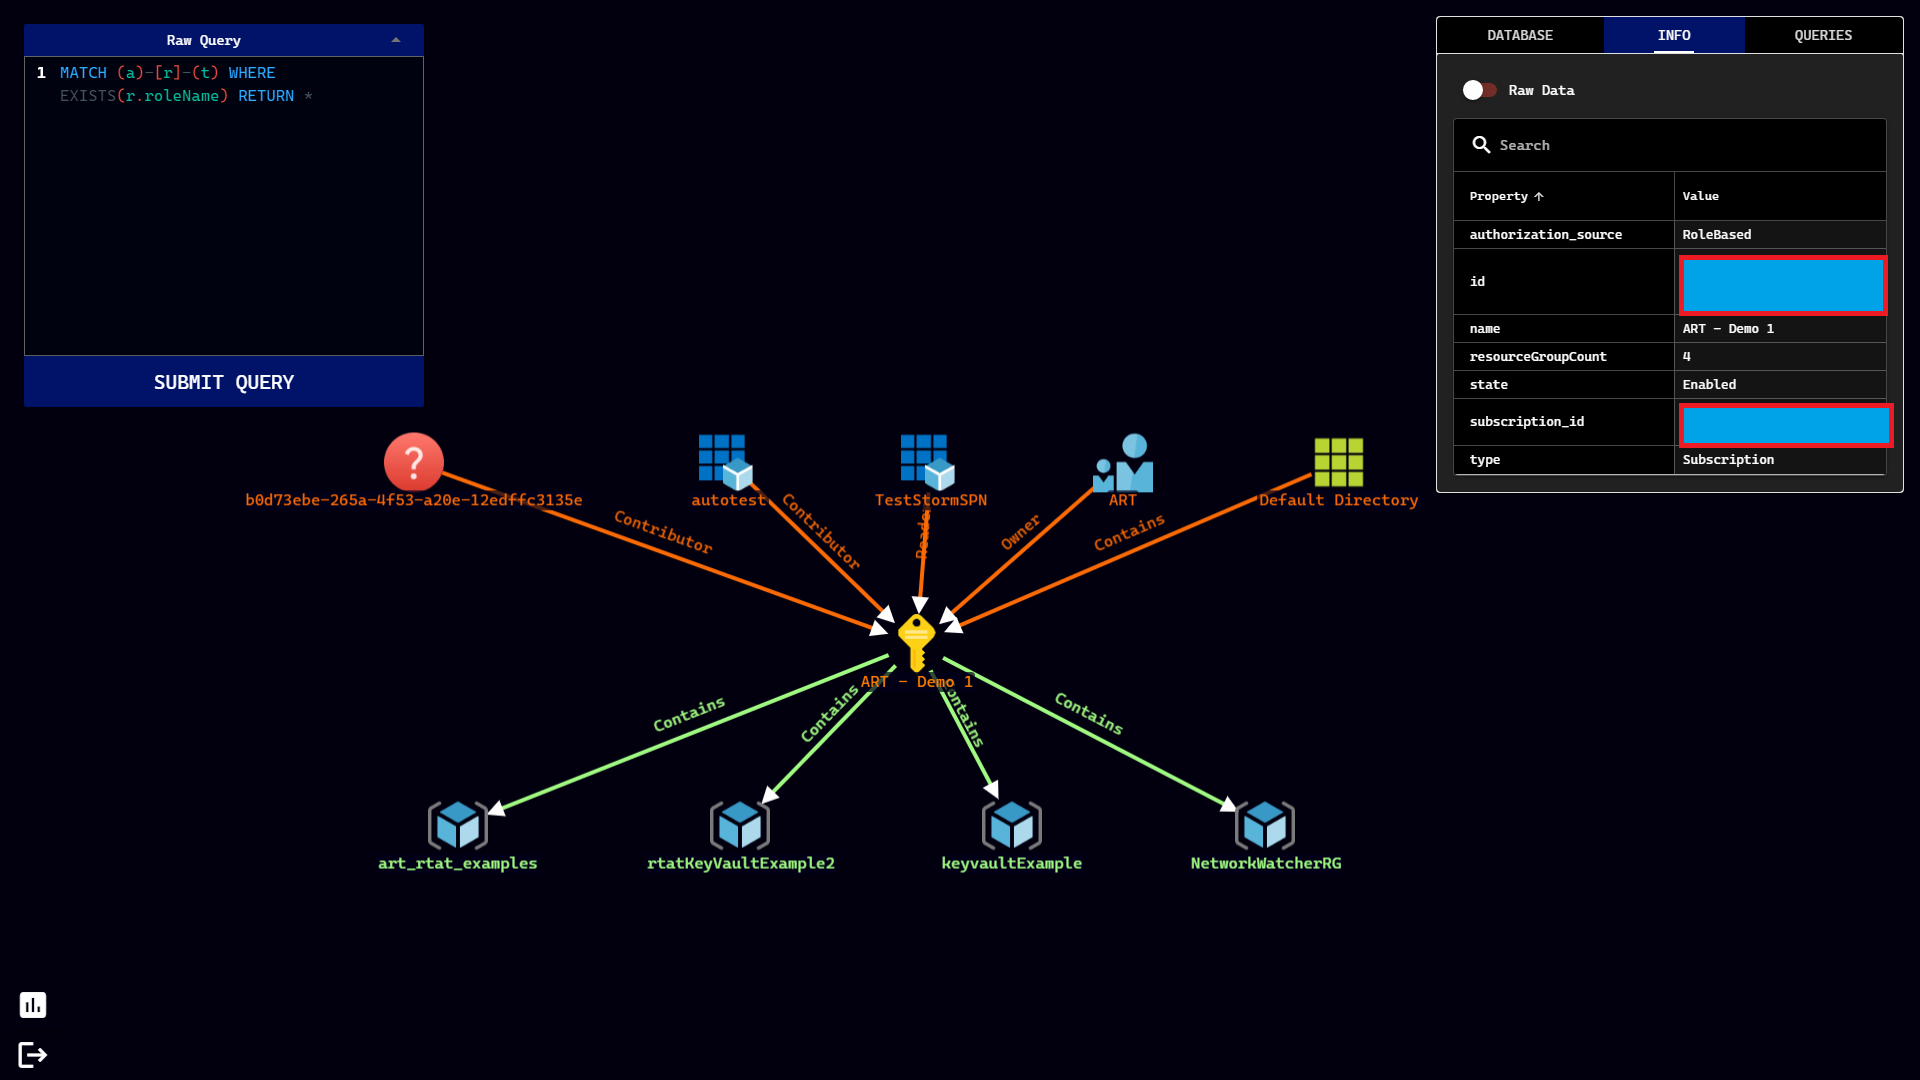 azure/stormspotter
Azure Red Teamツール:AzureおよびAzure Active Directoryオブジェクトをグラフ化するためのツール
 mgeeky/protectmytooling
Multi-Packerラッパー。さまざまなパッカー、難読化ツール、その他のレッドチーム向け兵器をデイジーチェーン接続できます。アーティファクトの透かし入れ、IOCの収集、PEバックドアリングを備えています。あなたのインプラントを投入すると、多くの陰湿な処理を行い、難読化された実行可能ファイルを出力…









