
 #1
ターゲットに関する情報を収集し、攻撃対象領域を特定するためのツール。
Kitploit おすすめ

 redhuntlabs/bucketloot
BucketLootは、自動化されたS3互換バケットインスペクターであり、プレーンテキストでデータを保存するファイルをスキャンすることで、ユーザーがアセットを抽出し、秘密情報の露出をフラグし、カスタムキーワードや正規表現を公開されたストレージバケットから検索するのに役立ちます。
 atomiczsec/adrenaline
C2非依存のBOFコレクション、攻撃チェーンフェーズごとに分類。小型でモジュール化されており、迅速な実行と自動化を可能にするように設計されています。
 josehelps/git-wild-hunt
GitHubの広大な領域で認証情報を探索するツール、別名git*hunt
 fnk0c/cangibrina
高速かつ強力なダッシュボード(管理者)ファインダー
 zeronetworks/bloodhound-tools
ネットワークの次元をBloodhoundのデータに反映させるツールコレクション
 assetnote/ghostbuster
すべてのAWSアカウント内のリソースを分析することで、ぶら下がっているElastic IPを排除します。
 owasp/d4n155
OWASP D4N155 - OSINTを利用したインテリジェントで動的なワードリスト
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome、Microsoft Edge、Opera - Maciej Pulikowski氏によって報告された脆弱性 - システム環境変数の漏洩 - CVE-2022-0337
 capture0x/lfi-space
Google Dork検索と対象URLスキャンモードを備えた、Webアプリケーションのセキュリティテスト用の自動ローカルファイルインクルージョン(LFI)脆弱性スキャナー。
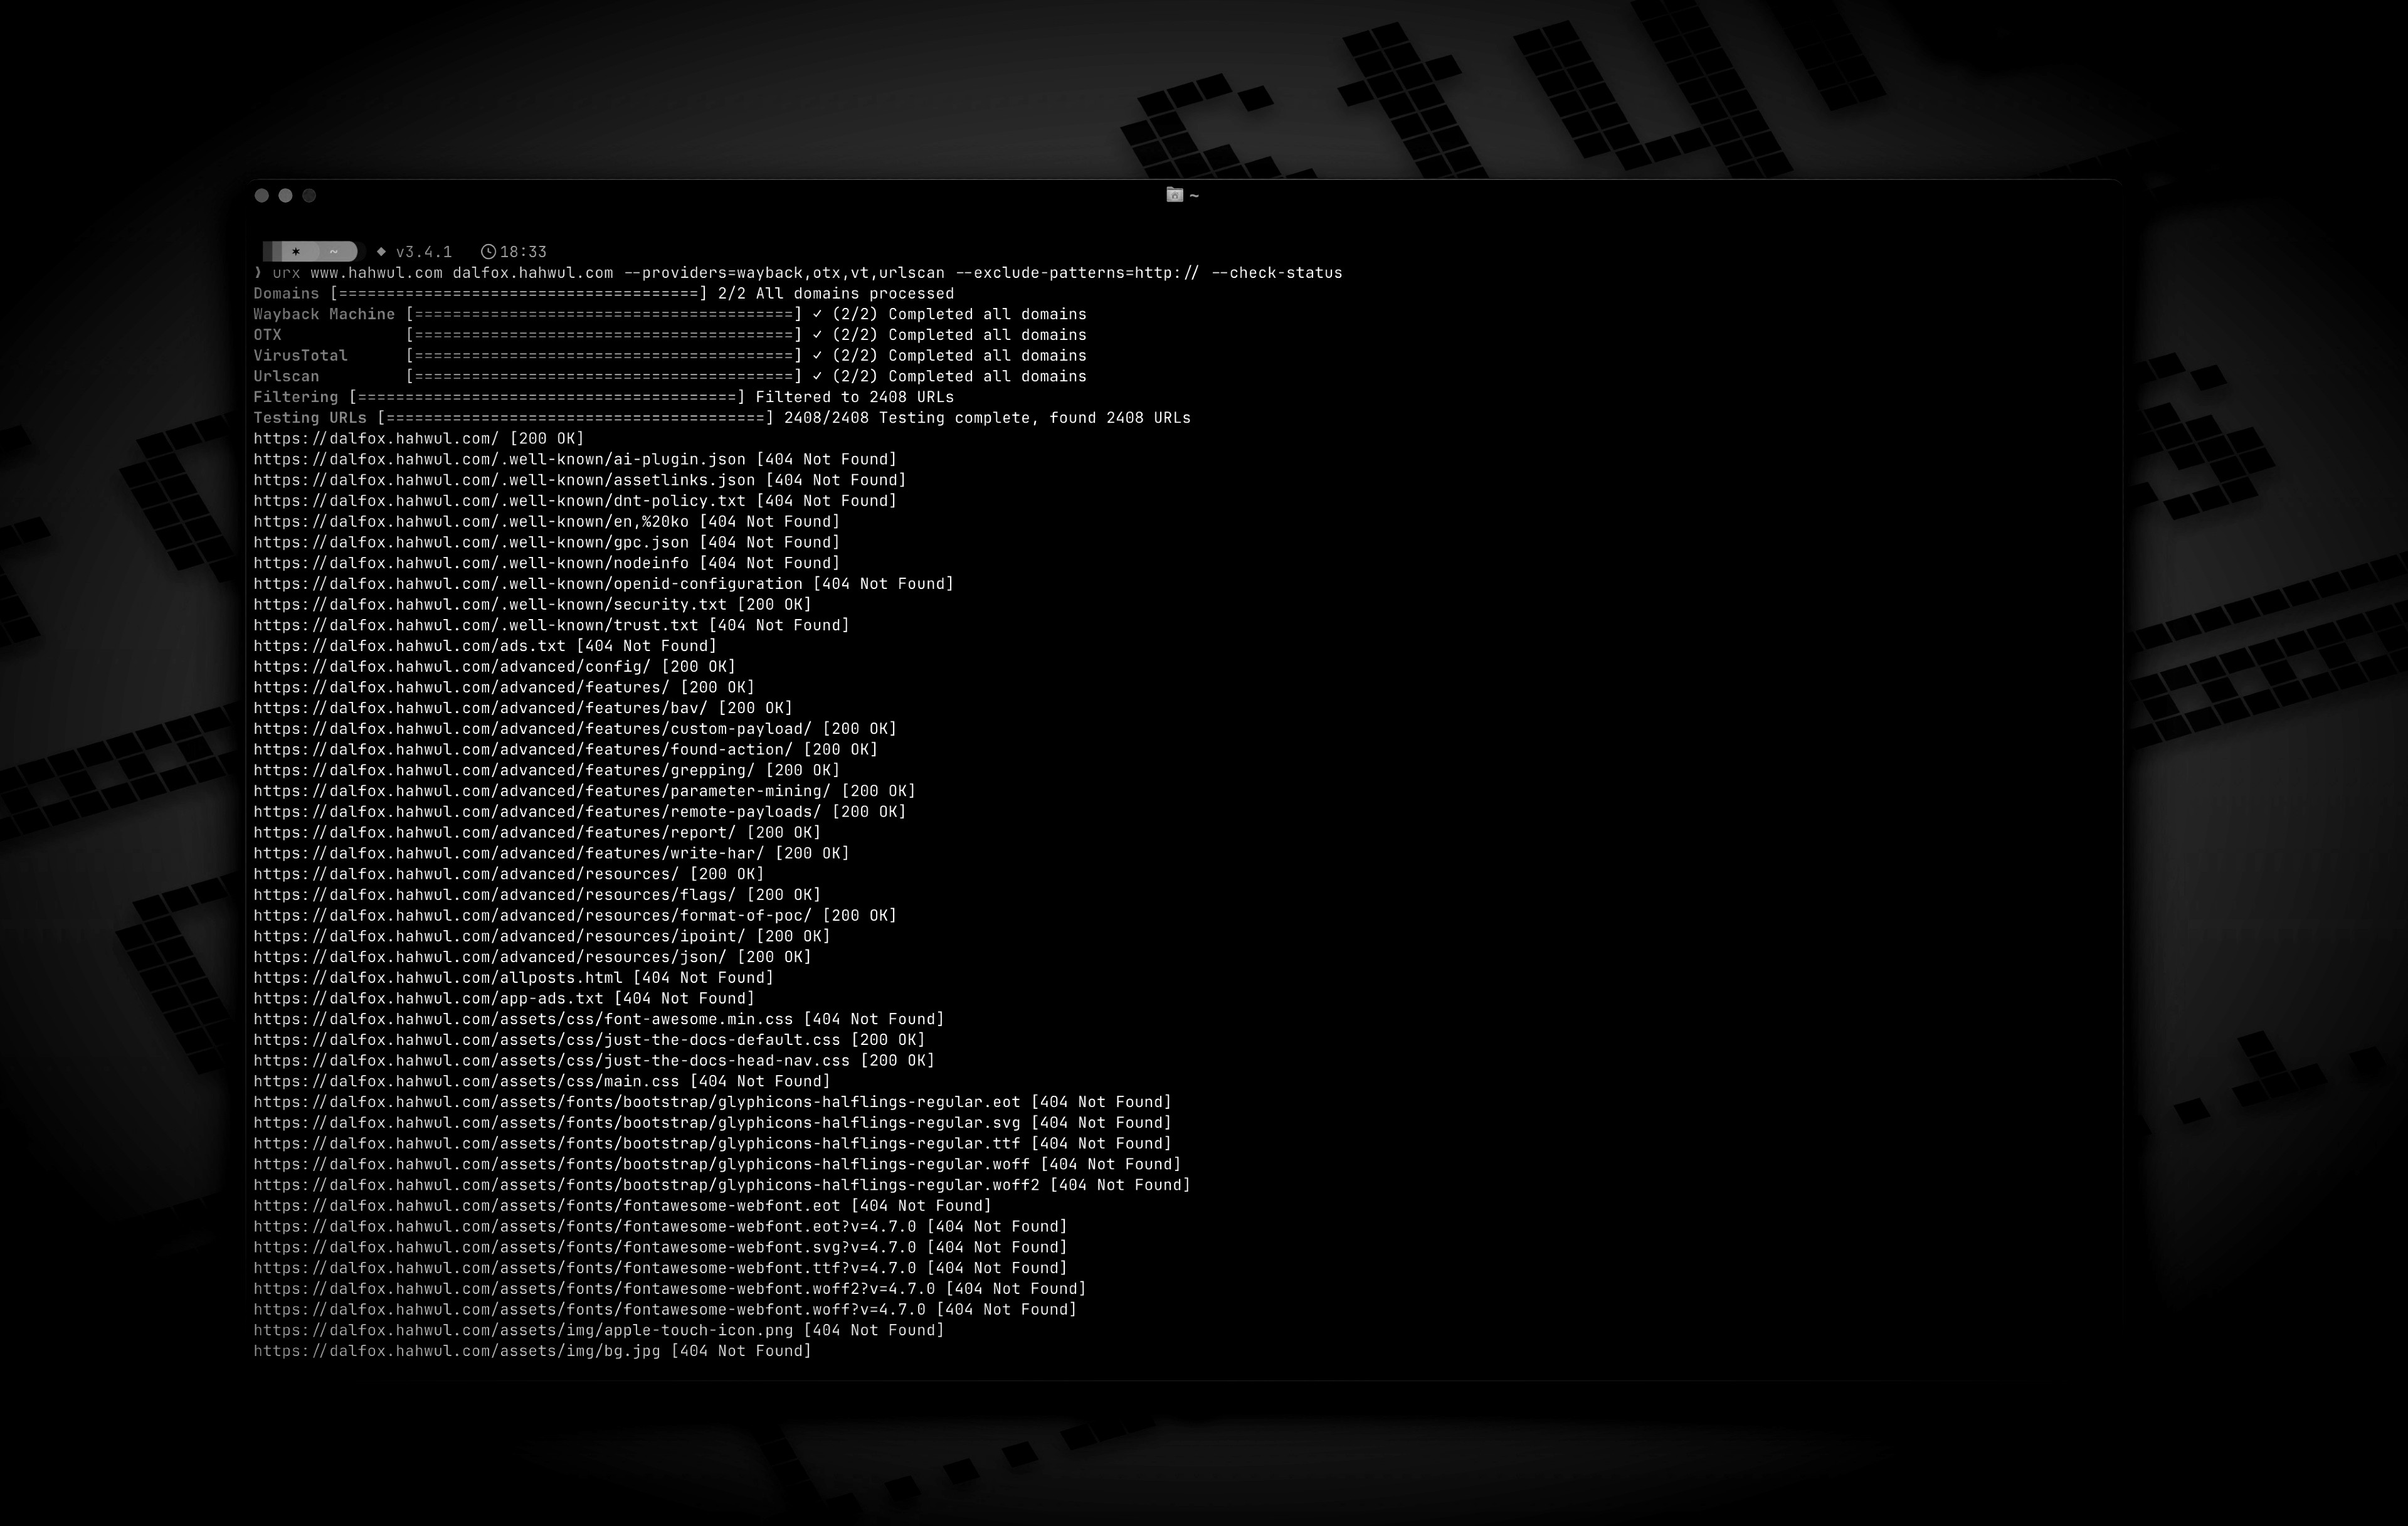

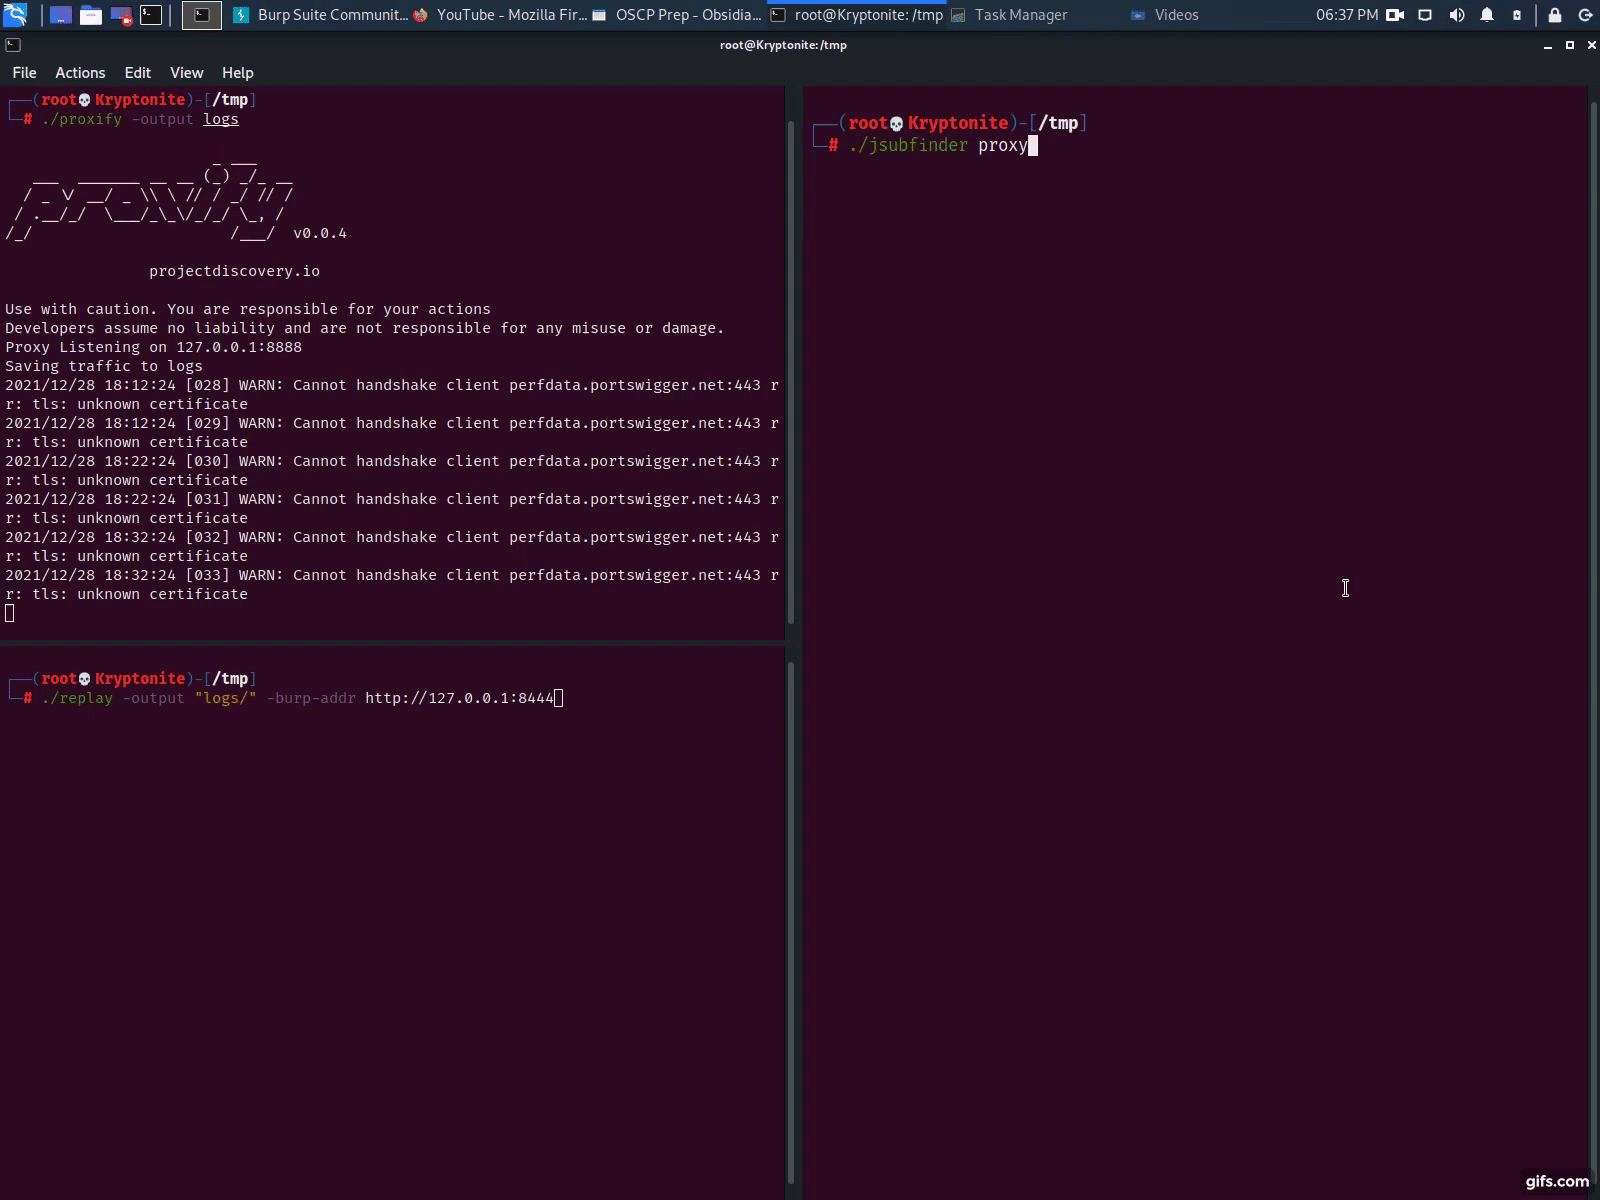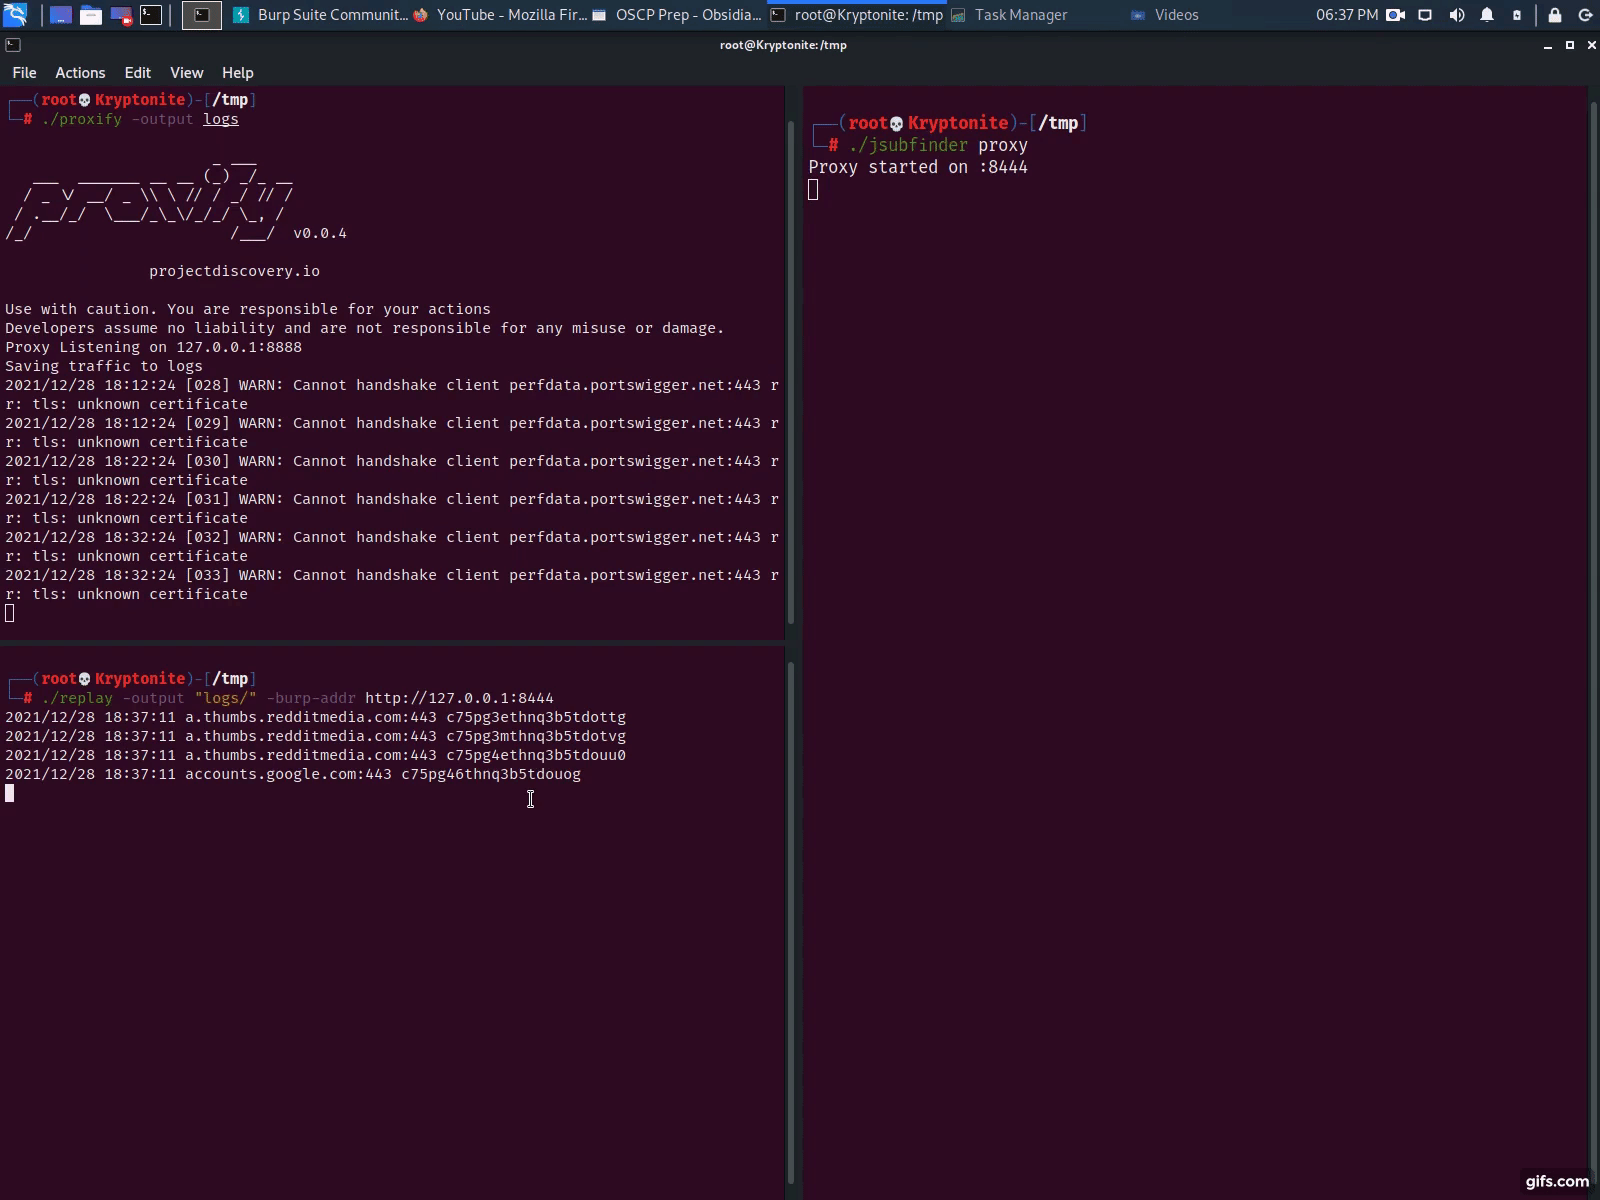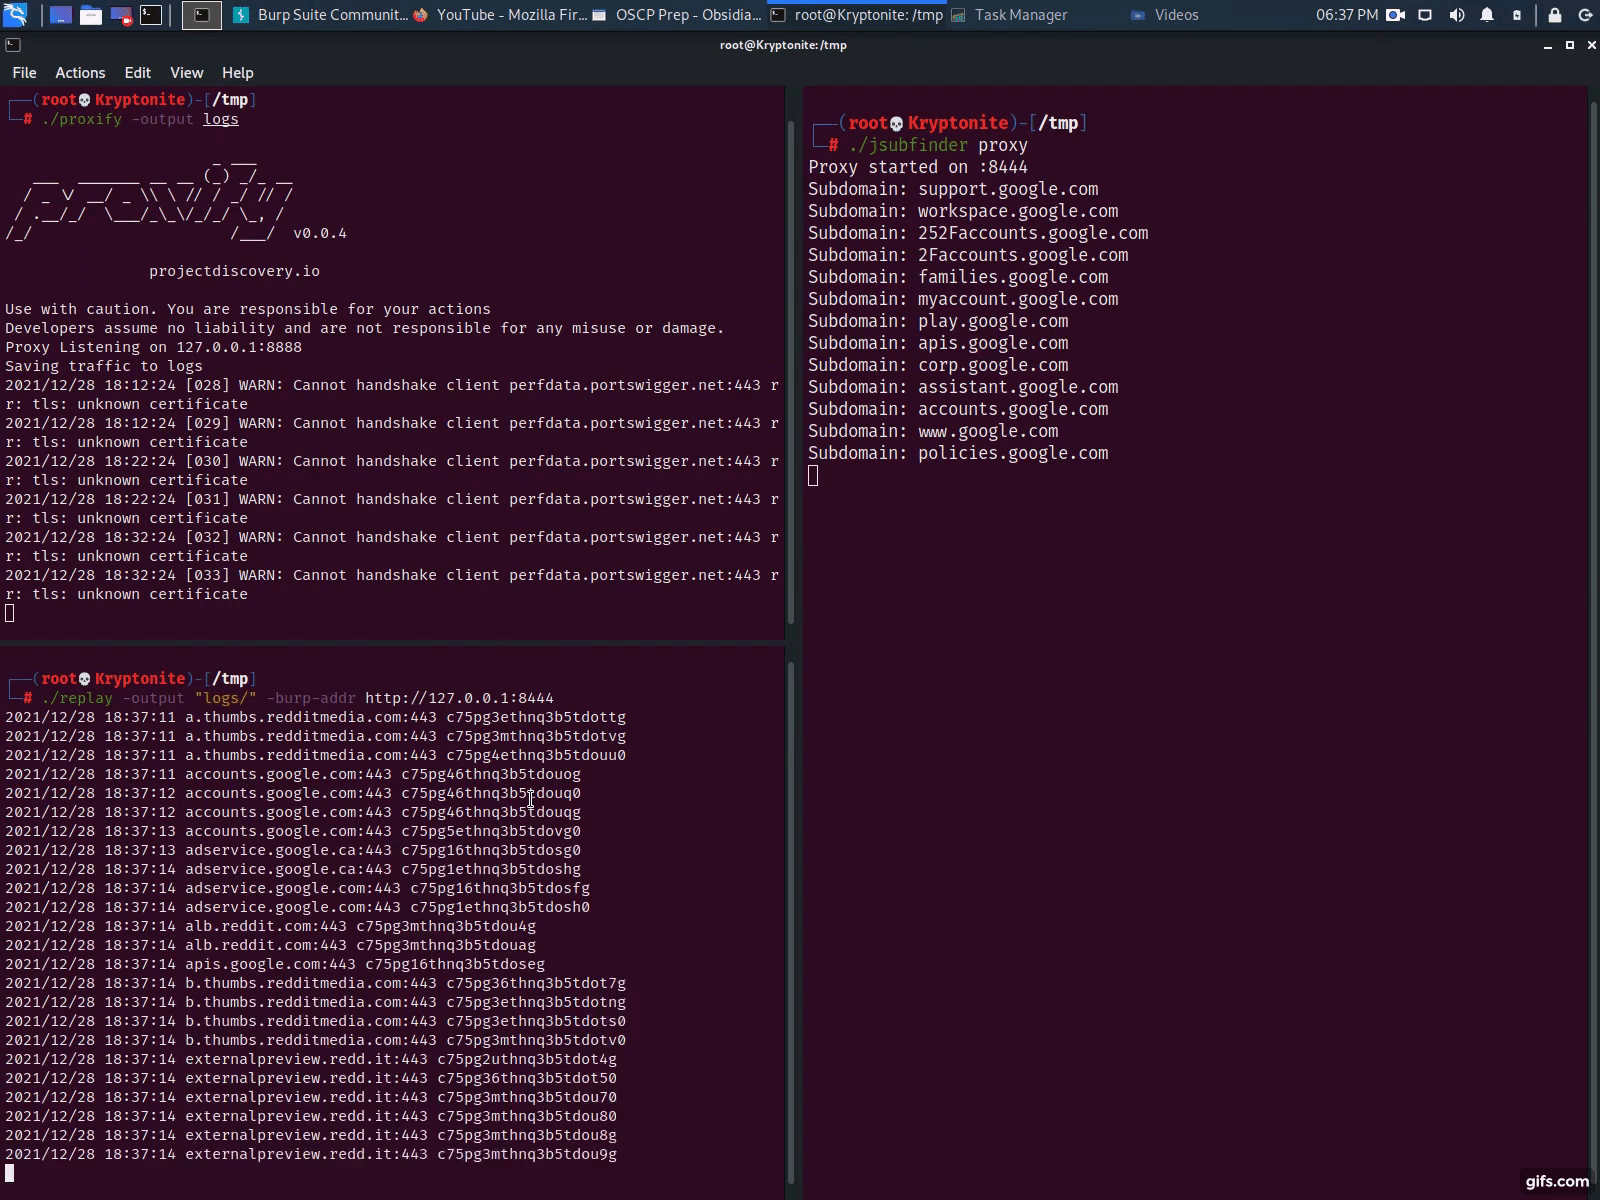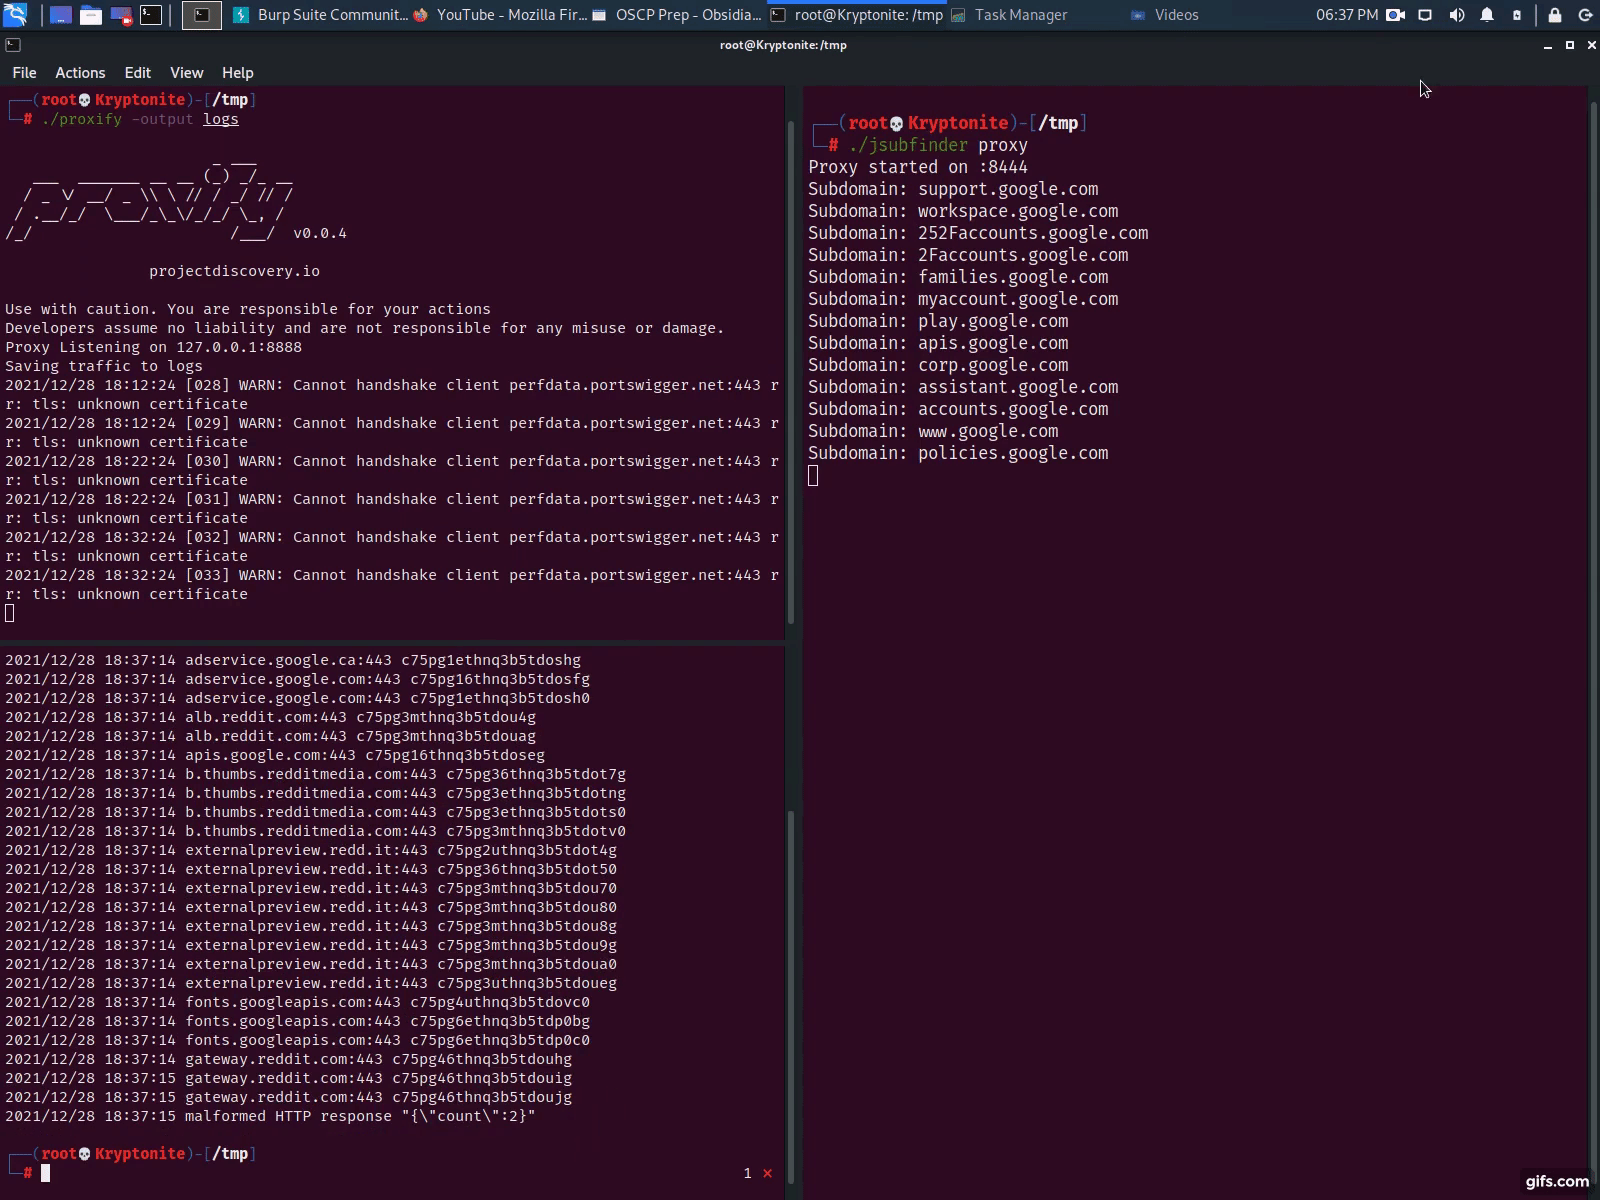 threatunknown/jsubfinder
Goベースのツールで、WebページやJavaScriptファイルをスキャンして隠されたサブドメインやシークレットを発見します。オプションのクローリングやリアルタイムプロキシ分析も備えており、バグバウンティやペネトレーションテストのワークフローに活用できます。
 aydinnyunus/exiflooter
画像URLやディレクトリから地理位置情報とEXIFメタデータを抽出し、GPS座標をマッピングするためのOpenStreetMap連携を備えています。
 researchanddestroy/dorxng
次世代のDorX。Dorksによって、Dorksのために作られました。🤓
 hakluke/haklistgen
あらゆるジャンクテキストをブルートフォース攻撃に使用可能なワードリストに変換します。

 0xdsm/pinkerton
🕵️ JavaScriptファイルをクロールし、APIキー、認証トークン、ハードコードされた認証情報などのシークレットを検索するPythonプロジェクト。








