
 #1
ターゲットに関する情報を収集し、攻撃対象領域を特定するためのツール。
Kitploit おすすめ

 owasp/honeypot-project
Webハニーポットを展開して新たな攻撃データを収集し、ELKでModSecurityの監査ログを分析、MISPで脅威インテリジェンスを共有し、コミュニティ主導のWebアプリケーション防御を実現します。
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 脅威リサーチツール + 公開共有されたインテルとドキュメント
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 エクスプロイト:Cisco RV320設定とデバッグデータのダンプ、およびリモートルートエクスプロイト!
 ignitetechnologies/mssql-pentest-cheatsheet
実践的なMSSQLペネトレーションテストのチートシート。列挙、リンクサーバーのピボット、権限昇格、永続化、そしてxp_cmdshell、CLR、OLEオートメーションを介したコマンド実行をカバーしています。
 skelsec/kerberoast
脆弱なActive Directoryアカウントを特定および悪用するための、ASREProast、SPNroast、LDAP列挙を含むKerberosベースの攻撃向け純Pythonツールキット。
 p0dalirius/sharehound
ネットワーク共有のアクセス権をBloodHound OpenGraphsへ簡単にマッピングするPythonツール
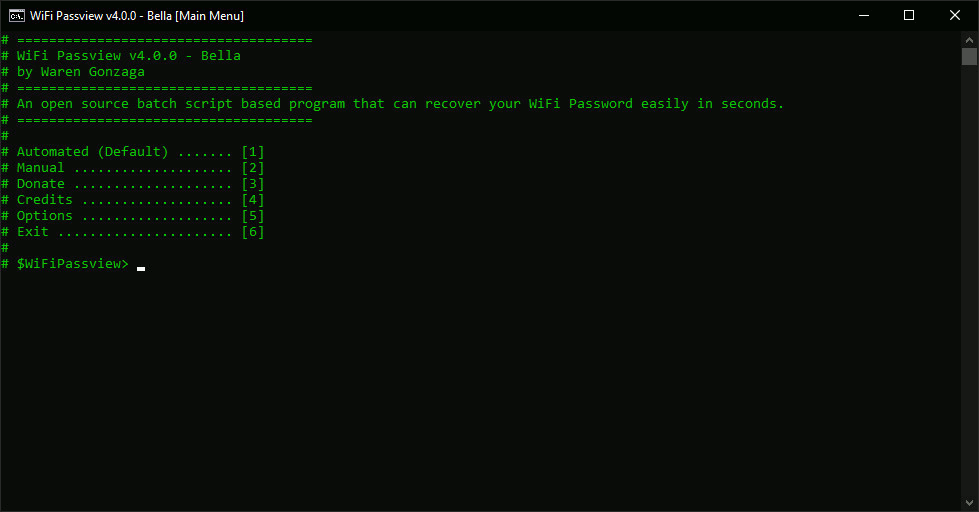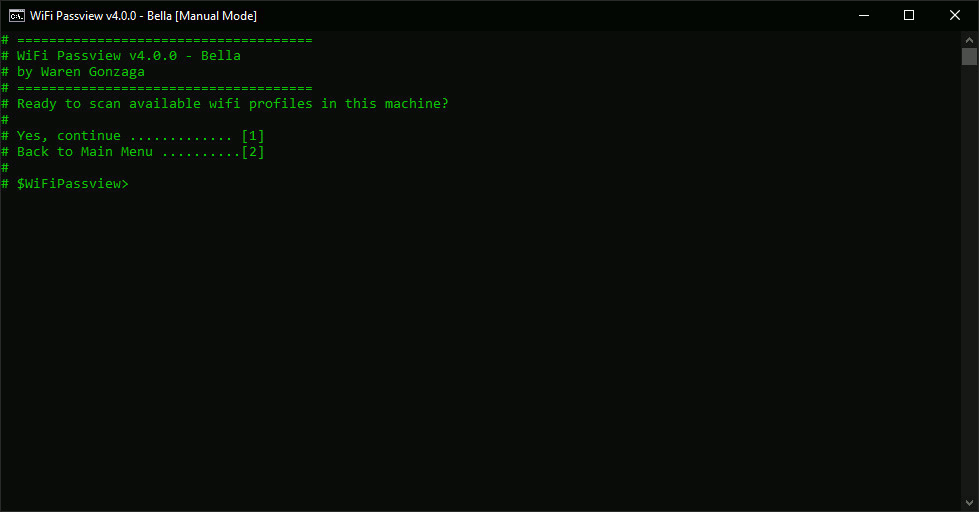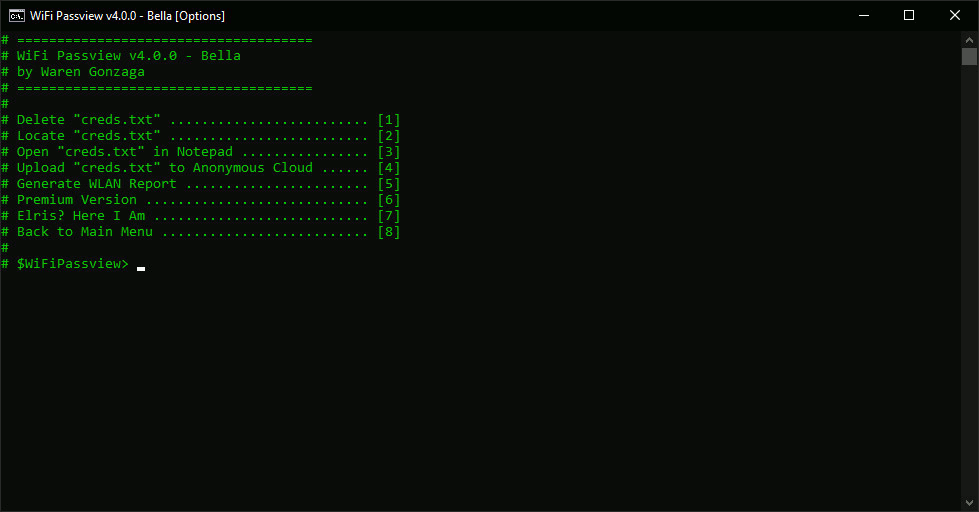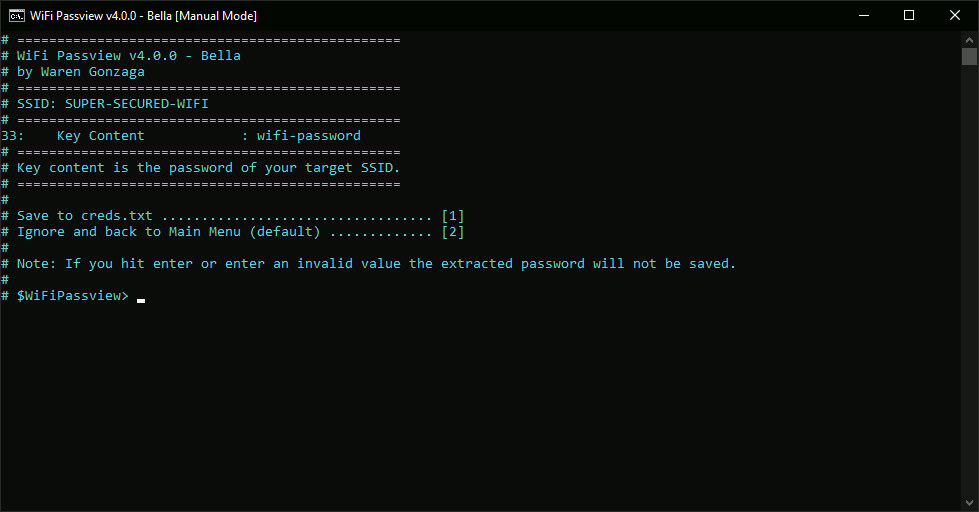 warengonzaga/wifi-passview
Windows向けのオープンソースバッチスクリプトベースのWiFi Passview!
 accentusoft/linkscope_client
LinkScope Clientソフトウェアのリポジトリ。
 grutz/h3c-pt-tools
Huawei/H3C/HPペネトレーションテストツール
 n00py/outpacket
このチートシートは、一般的な impacket ワークフローを、その現代的な代替手段に対応付けています。
 idnahacks/goodhound
Sharphound、Bloodhound、Neo4jを使用して、対象を絞った修復のための実用的な攻撃経路リストを生成します。
 madhavmehndiratta/dorkscanner
典型的な検索エンジンドークスキャナーは、あなたが提供するdorkを使用して検索エンジンをスクレイピングし、脆弱なURLを見つけます。
 offensive-hub/black-widow
GUIベースの攻撃的ペネトレーションテストツール(オープンソース)
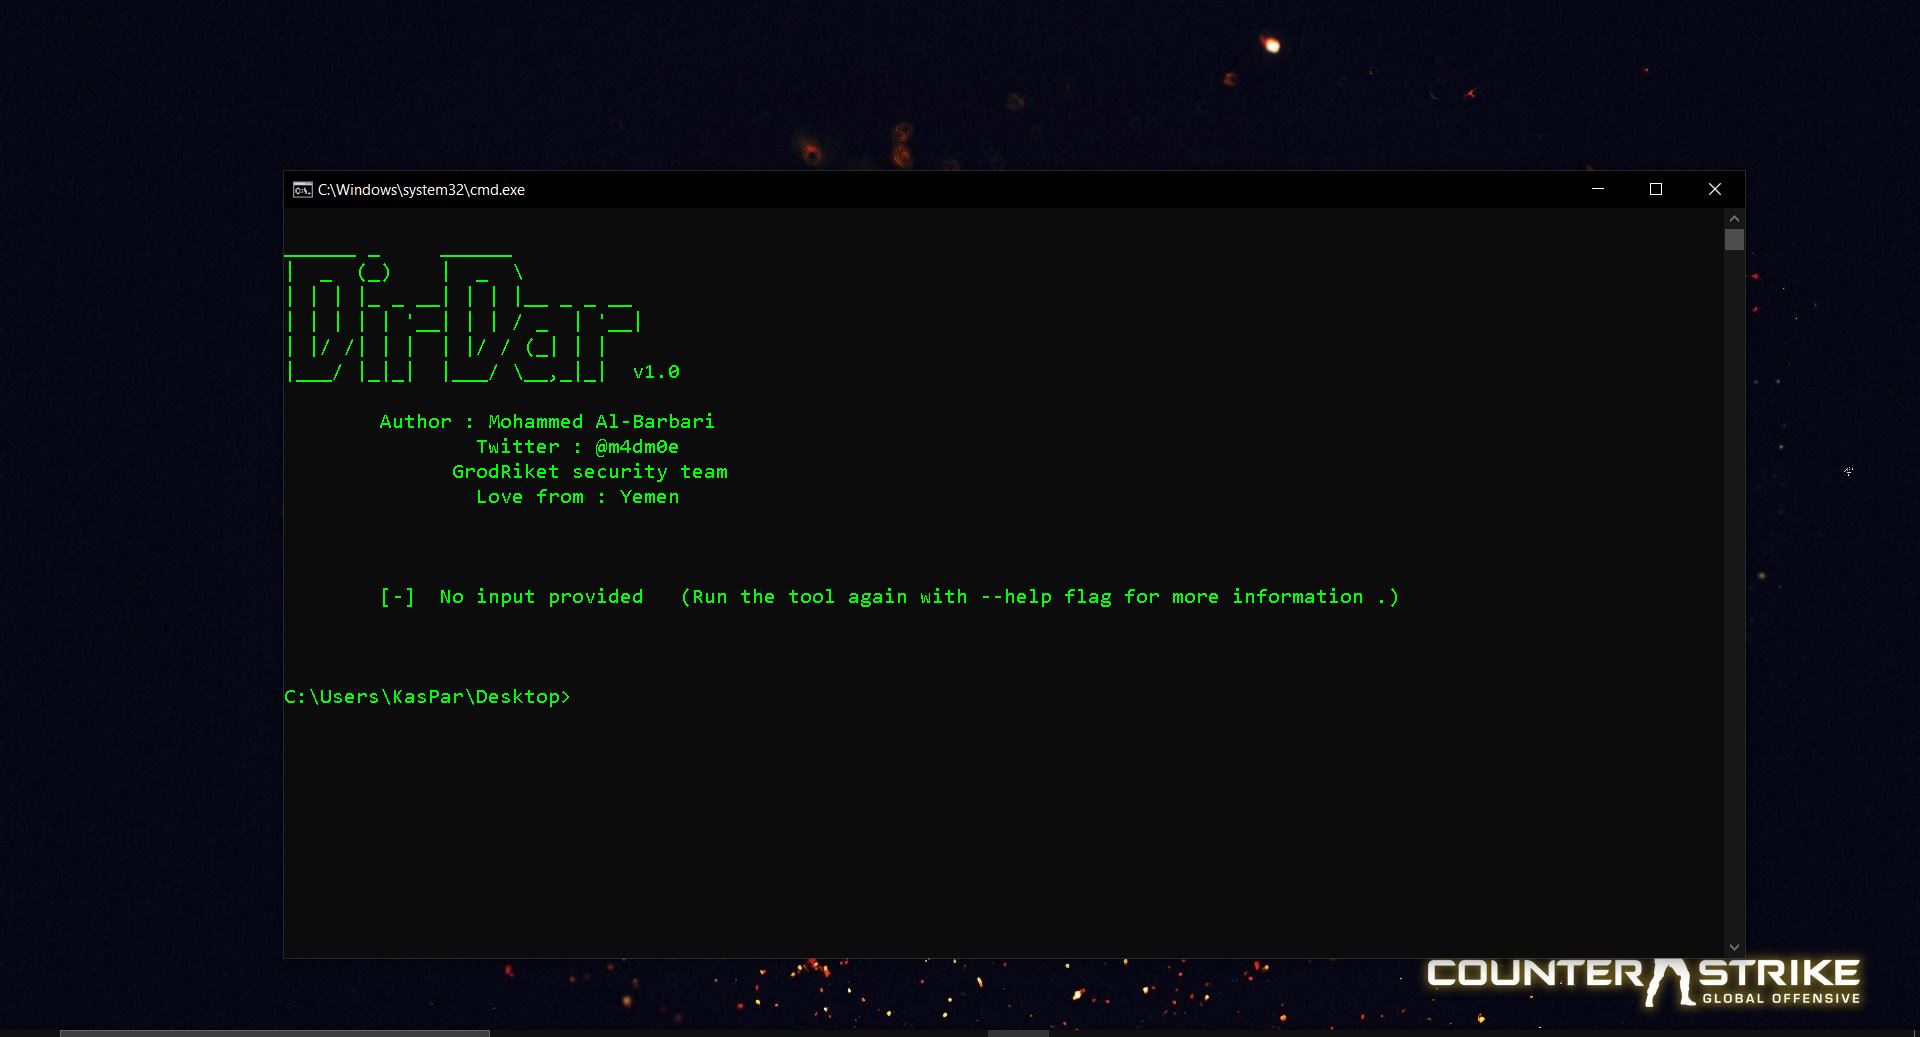 m4dm0e/dirdar
DirDarは、(403-Forbidden)ディレクトリを検索し、それを突破してディレクトリリストを取得するツールです。
 in3tinct/see-surf
潜在的に脆弱なSSRF(Server Side Request Forgery)パラメータを発見するセキュリティツール
 rosesecurity/scrappy
PDFをスクレイピングして、ブルートフォース攻撃、強制ブラウジング、辞書攻撃用のターゲットワードリストを生成するPythonユーティリティ。単語頻度、エントロピー、メタデータ分析モードを備えています。
 bo0om/parampampam
Webアプリケーションの隠れたGET/POSTパラメータを発見するためのブルートフォースツール。カスタムワードリストと並行リクエストをサポート。
 n0kovo/fb_friend_list_scraper
Facebookの大規模な友達リストから名前とユーザー名を、レート制限を受けずにスクレイピングするOSINTツール。








