#1


 zierax/grafana-final-scanner
公開されているすべてのCVEを1つのスクリプトにまとめたGrafanaスキャナで、Grafanaのテストをより簡単にするためのツールです。
 spiderlabs/scavenger
scavenger : は、マルチスレッドのポストエクスプロイテーションスキャンツールで、システムを探査し、最も頻繁に使用されるファイルやフォルダ、および機密情報を含む「興味深い」ファイルを検索します。
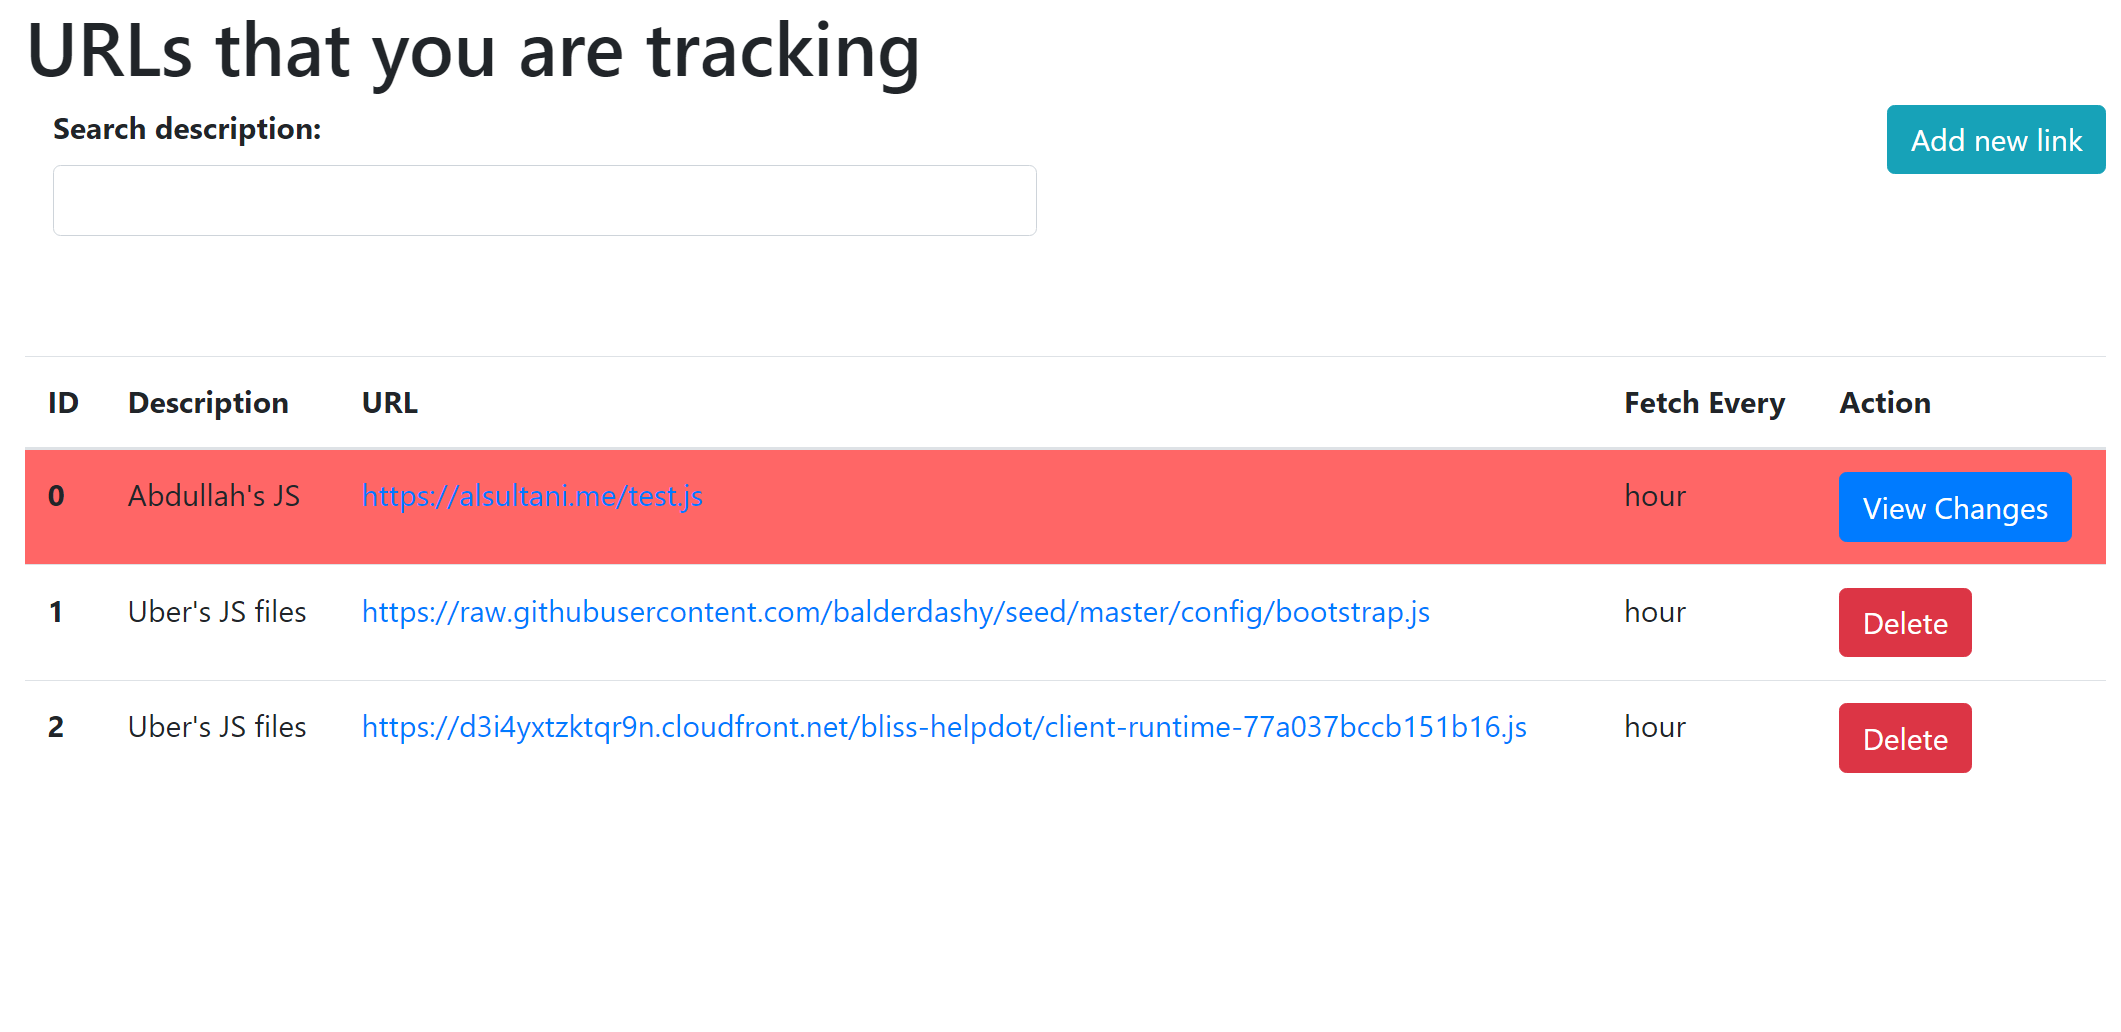 al-sultani/url-tracker
異なる期間におけるウェブページのコンテンツをチェックする変更監視アプリ。
 jiangsir404/poc-s
POC-Tの強化版であるPOC-Sは、レッドブルーチームの対抗戦においてWebアプリケーションの脆弱性を迅速に検証するために使用されます。機能の強化とスクリプトの分類追加が行われており、dnslogなどを内蔵しています。また、vulhubターゲットマシンやその他のオープンソースプロジェクトからの高可…
 cynative/cynative
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
 matamorphosis/scrummage
包括的なOSINTおよび脅威ハンティングプラットフォーム
 y0oshi/project-deep-focus
大規模なサービス発見とフィンガープリンティングのための非同期ネットワーク偵察エンジン。保護されていないサービス(RTSPカメラ、VNC、FTP)を識別し、認証ステータス検出を備えたリアルタイム端末ダッシュボードを提供します。
 arno0x/ntlmrelaytoews
Exchange Web ServicesへのNTLMリレー攻撃
 revoltsecurities/shodanx
ShodanXは、shodan dorksを使用してターゲットの情報を収集するツールです⚡。
 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 sleinen/samplicator
(UDP)データグラムのコピーを複数の受信者に送信し、オプションでサンプリングとスプーフィングが可能
 y0oshi/project-eyes-on
Project Eyes Onは、Y0oshi(@rde0)が開発した高速・マルチスレッドの監視ツールで、世界中のオープンIPカメラを特定します。Google Dorkingとディレクトリスクレイピングを単一のOSINTエンジンに統合します。
 trimstray/otseca
システム構成を検索およびダンプするためのオープンソースのセキュリティ監査ツールです。HTMLまたはRAW-HTML形式でレポートを生成できます。
 0liverflow/cve2poc
CVE2PoCは、ペネトレーションテスター、バグハンター、セキュリティ研究者が、CVE IDに関連する公開エクスプロイトやPoCを素早く見つけるのに役立つツールです。
 hood3drob1n/bingoo
BinGoo! は、Linux bash ベースの Bing および Google ダーキングツールです。