
 0liverflow/cve2poc
CVE2PoCは、ペネトレーションテスター、バグハンター、セキュリティ研究者が、CVE IDに関連する公開エクスプロイトやPoCを素早く見つけるのに役立つツールです。



CVE2PoC は、ペネトレーションテスター、バグハンター、セキュリティ研究者が、CVE ID に関連する公開エクスプロイト、Proof-of-Concept (PoC)、アドバイザリをすばやく見つけるためのツールです。
CVE2PoC は pipx または uv を使用してインストールできます。
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
CVE2PoCの使用方法は簡単です。CVE IDを指定するだけで使用できます。
ツールの機能をよりよく理解するには、ヘルプメニューと以下のデモンストレーションセクションを参照してください。
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
CVE ID に関連する公開エクスプロイトを検索するには、次のコマンドを実行します。
cve2poc <CVE ID>
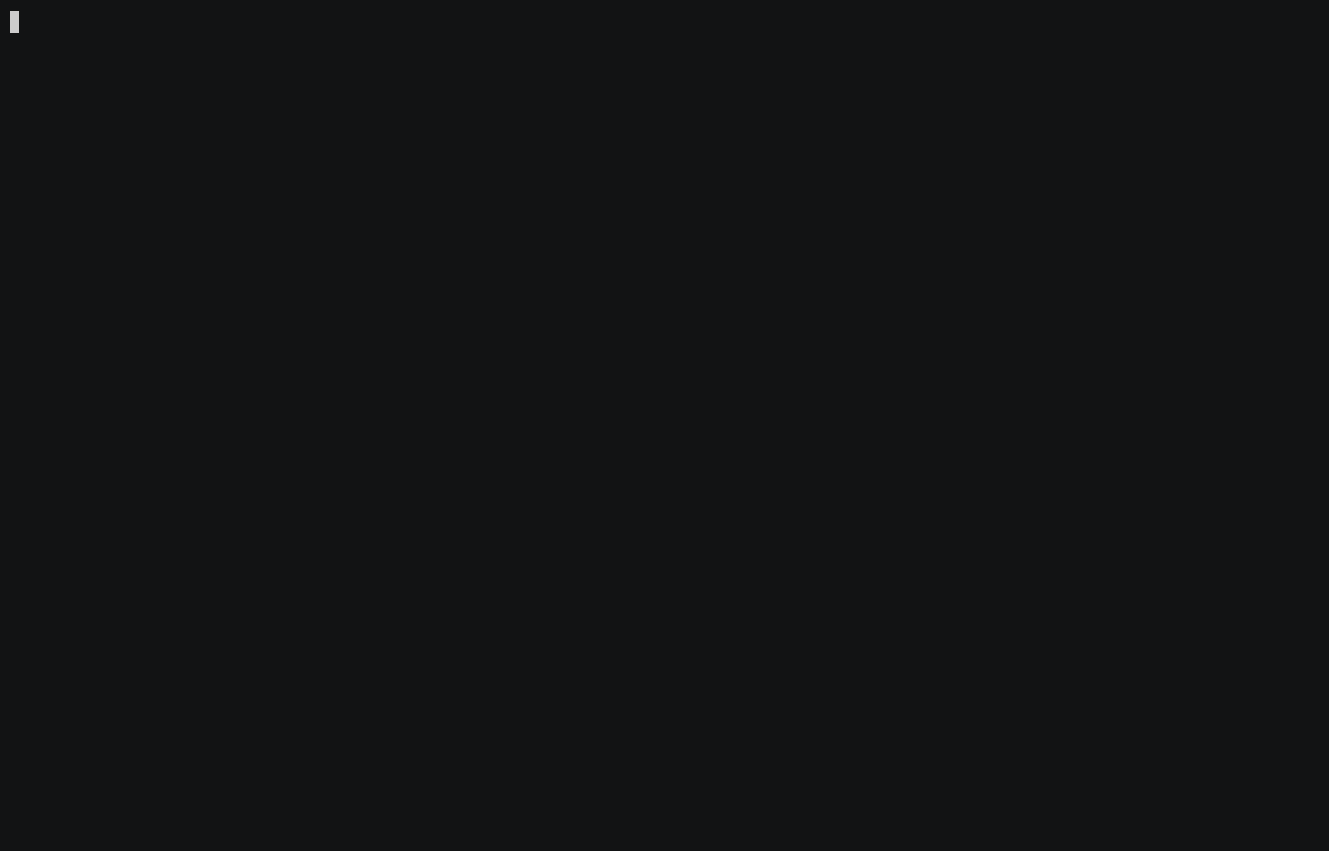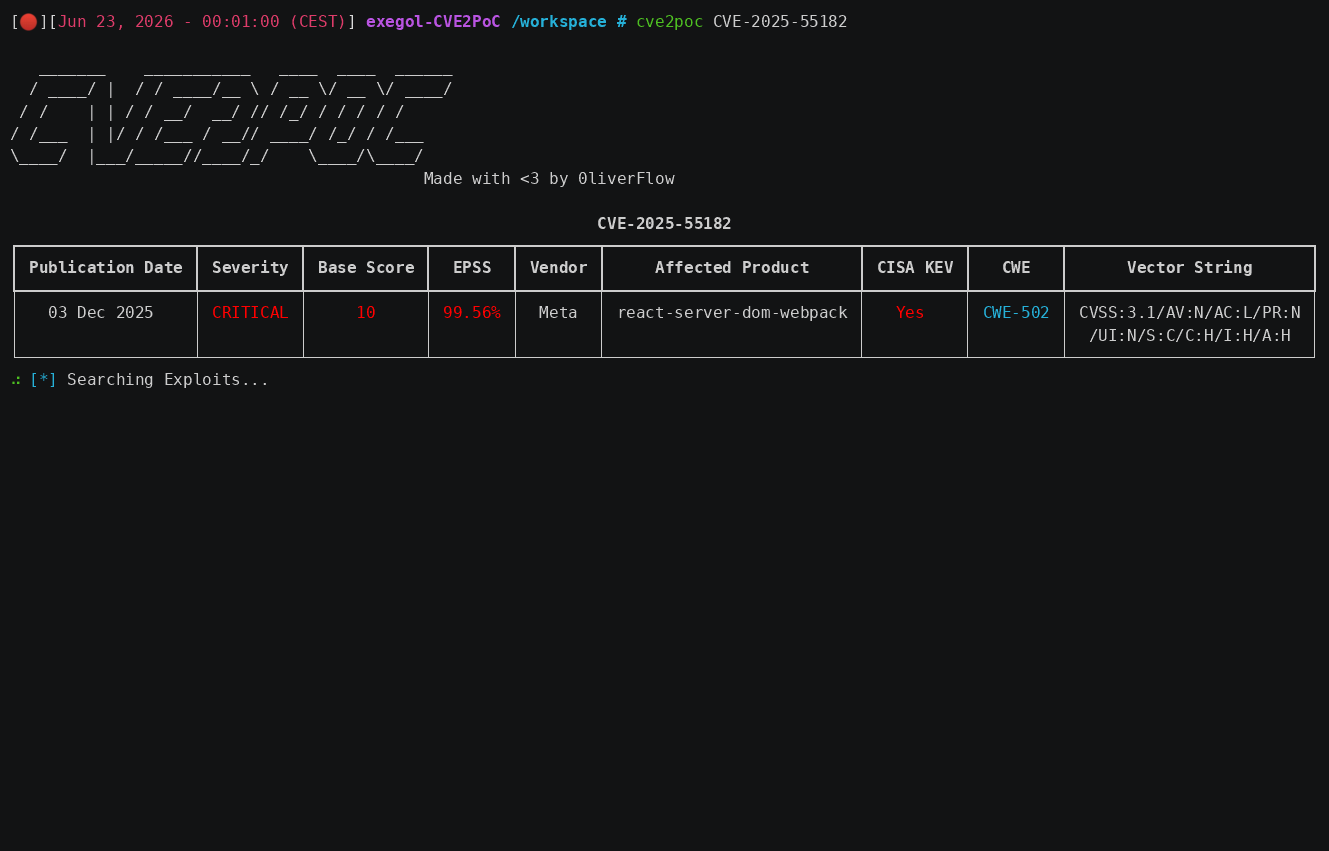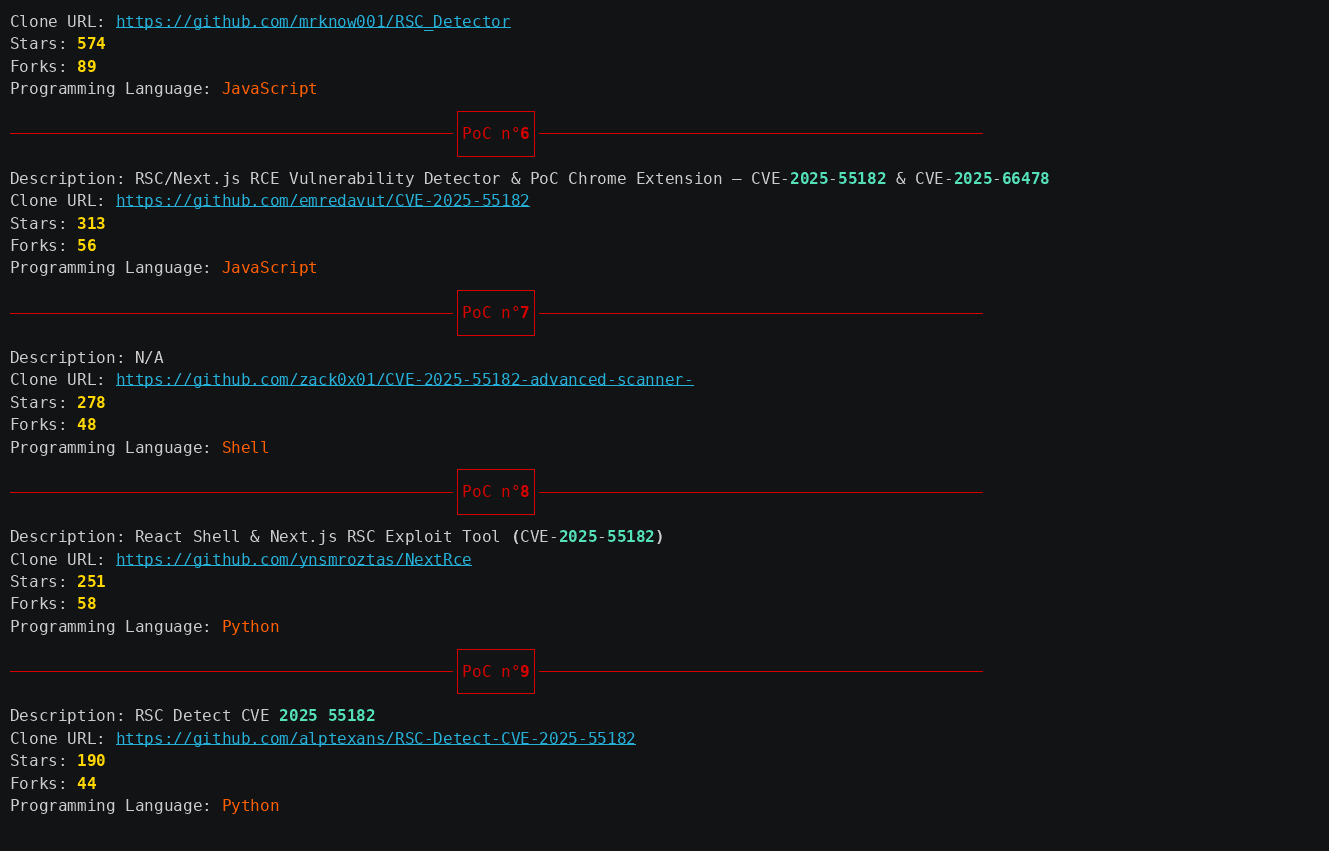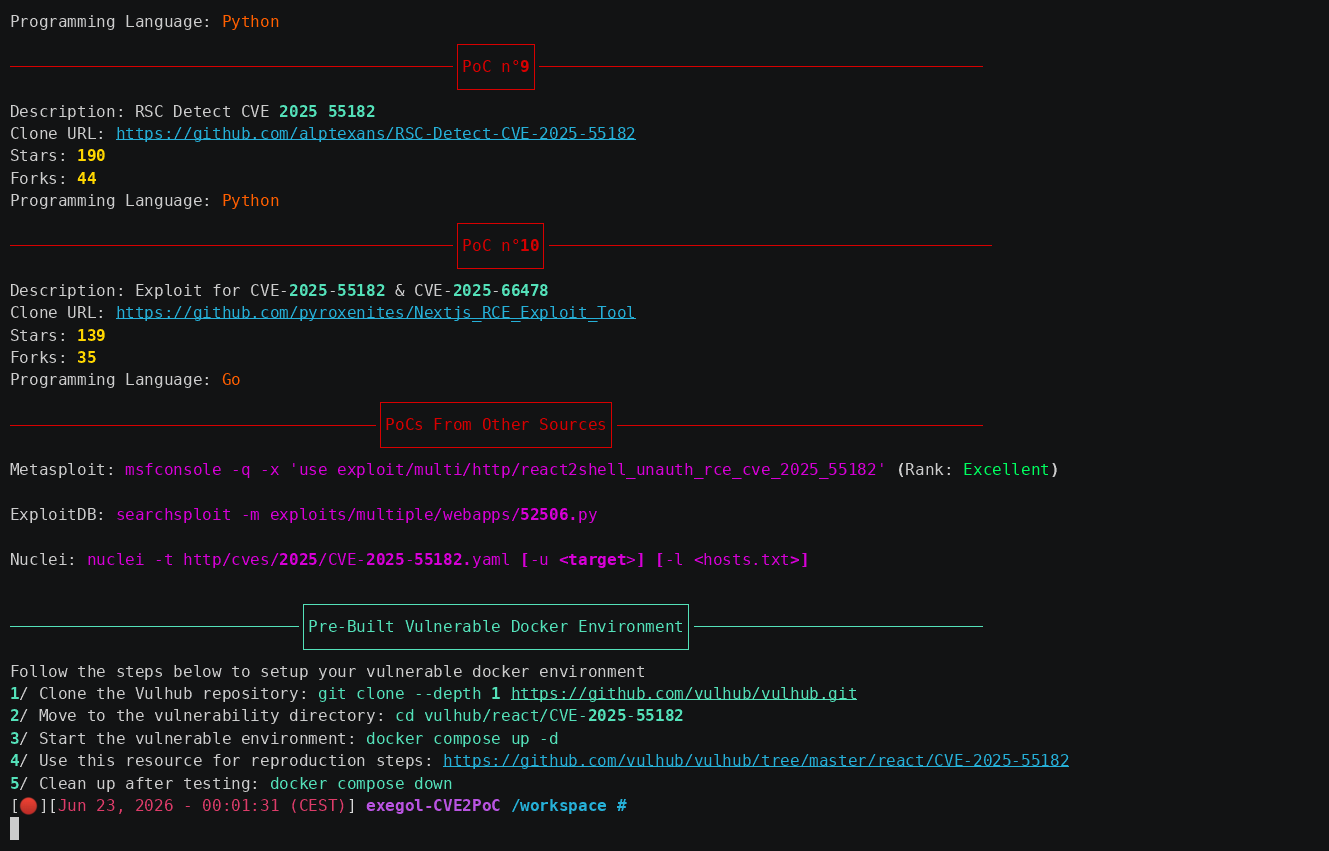
デフォルトでは、ツールは上位10件のエクスプロイトをスター数とフォーク数でソートして返します。
さらに、指定されたCVE IDに関連するMetasploitモジュール、Nucleiテンプレート、Exploit-DBエクスプロイトも検索します。
複数のCVEを検索するには、-fフラグを使用してCVE IDのリスト(1行に1つのCVE)を含むファイルを指定します:
cve2poc -f <file>
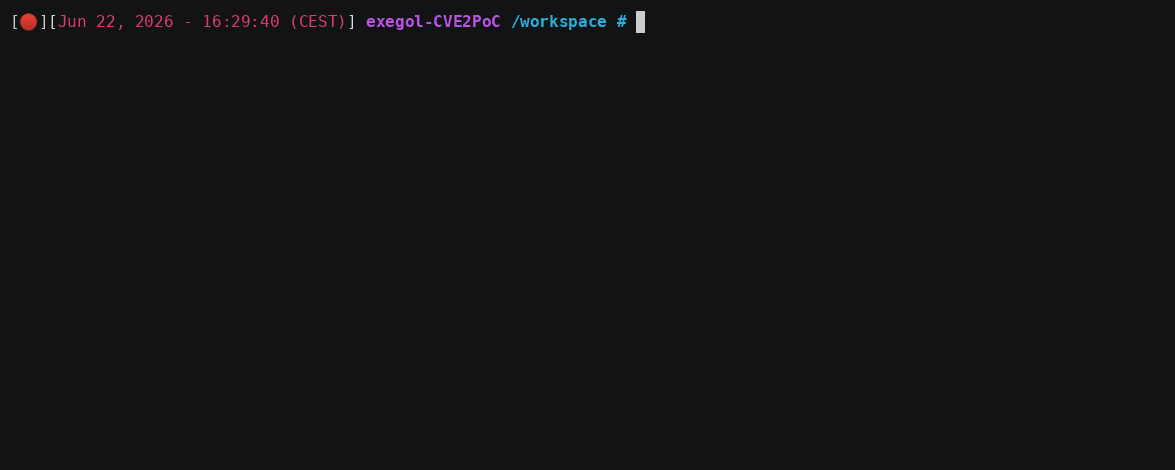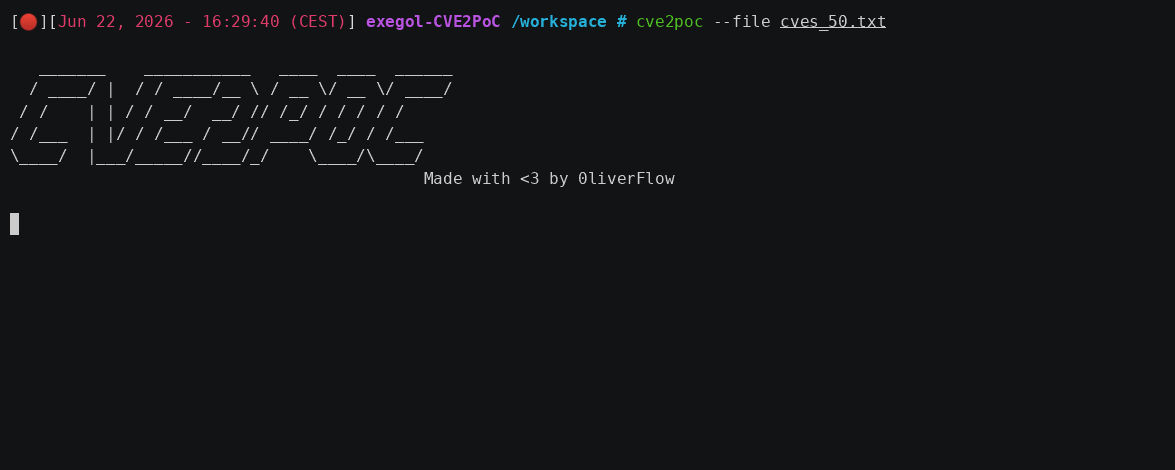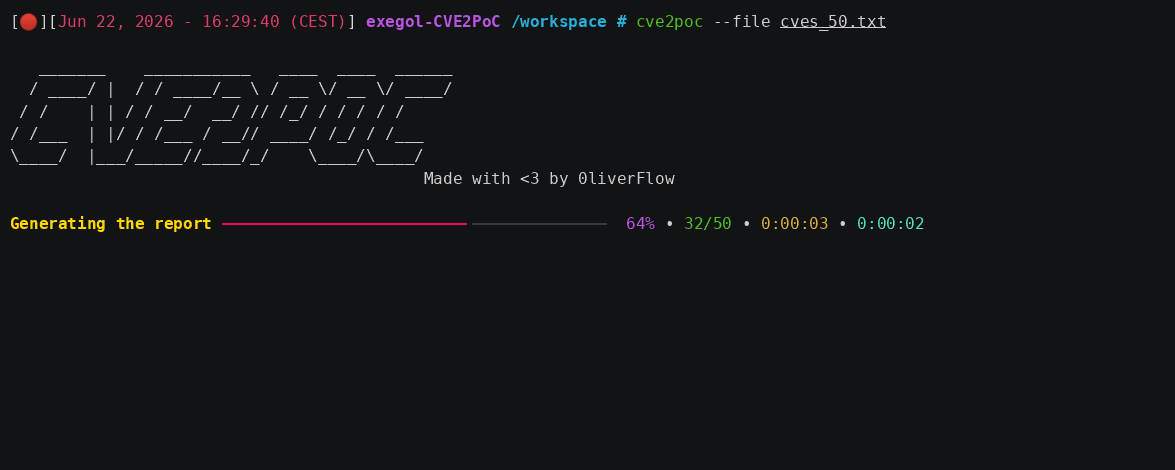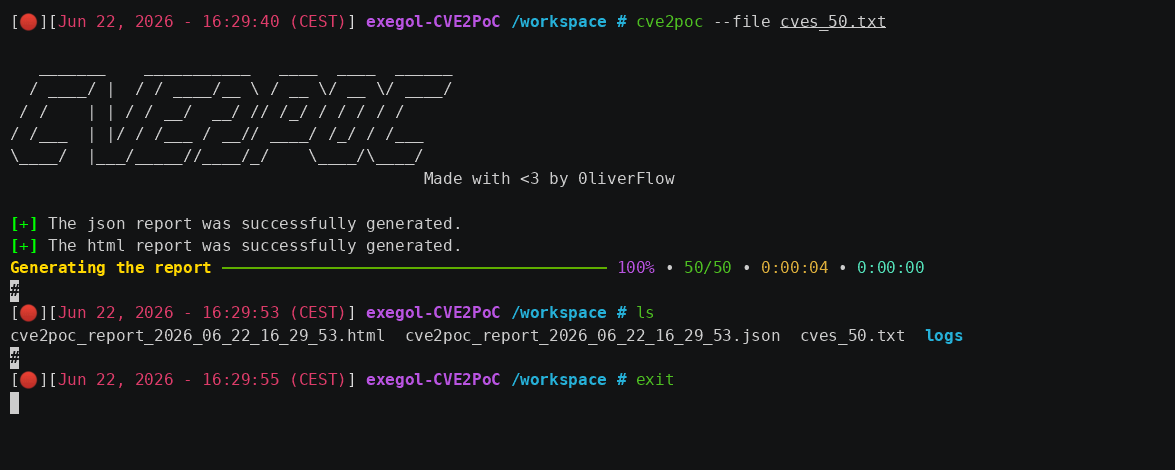
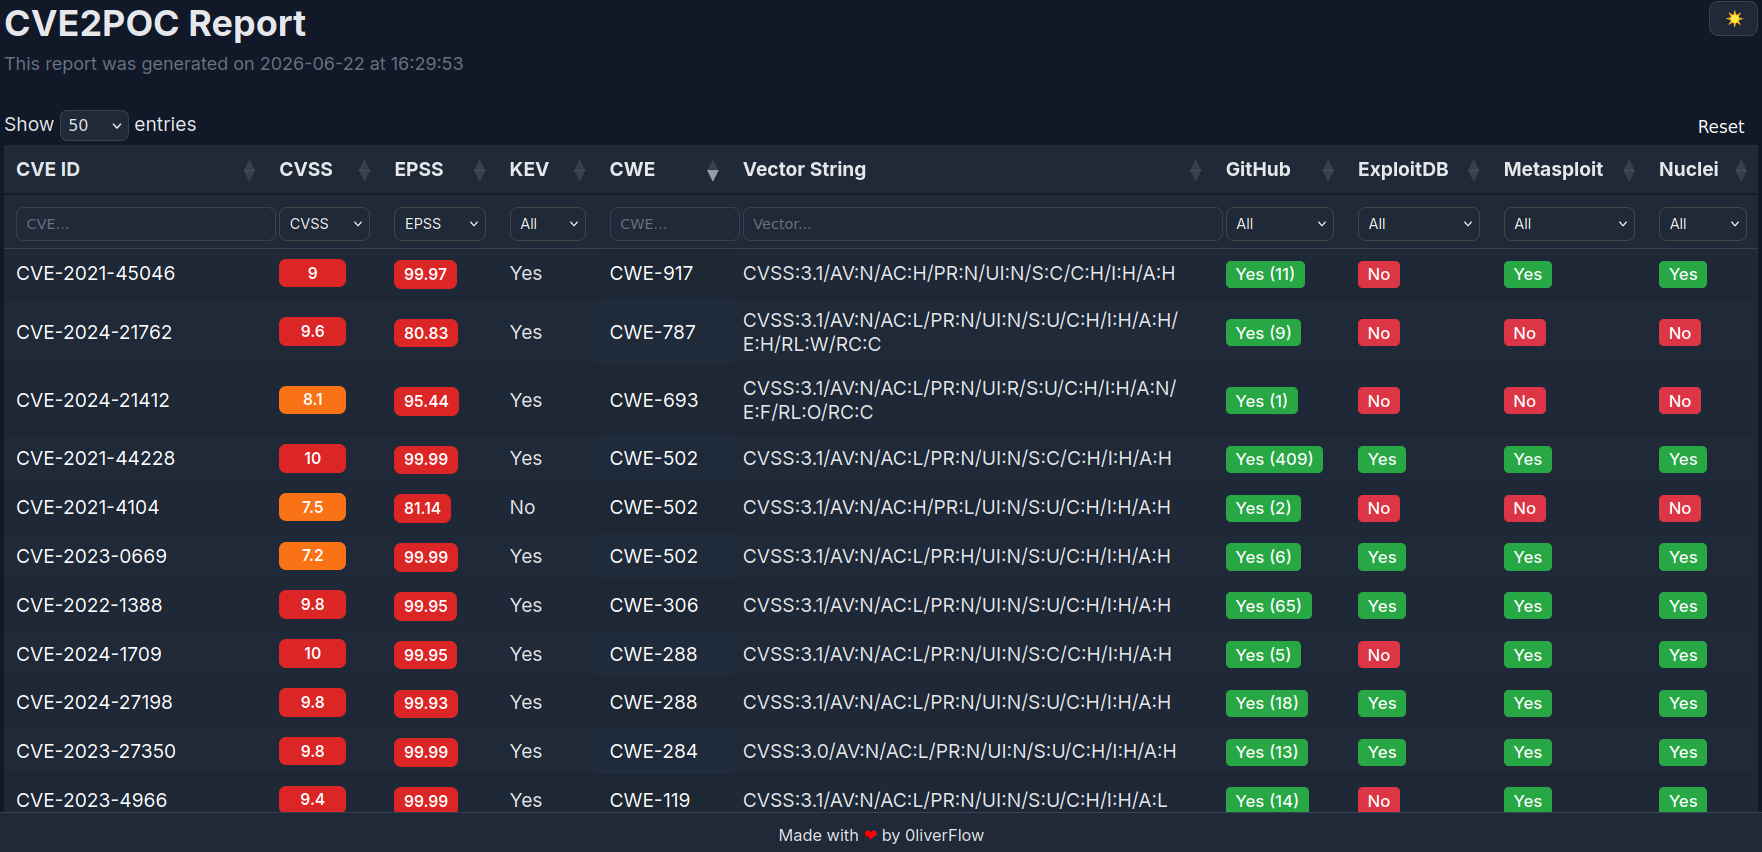
デフォルトでは、CVE2PoC はカレントディレクトリに詳細な JSON レポートと HTML レポートを自動的に生成します。
別の出力ディレクトリを使用するには、-oフラグを使用してください。
この機能をテストするには、提供されているサンプルファイルを使用してください。
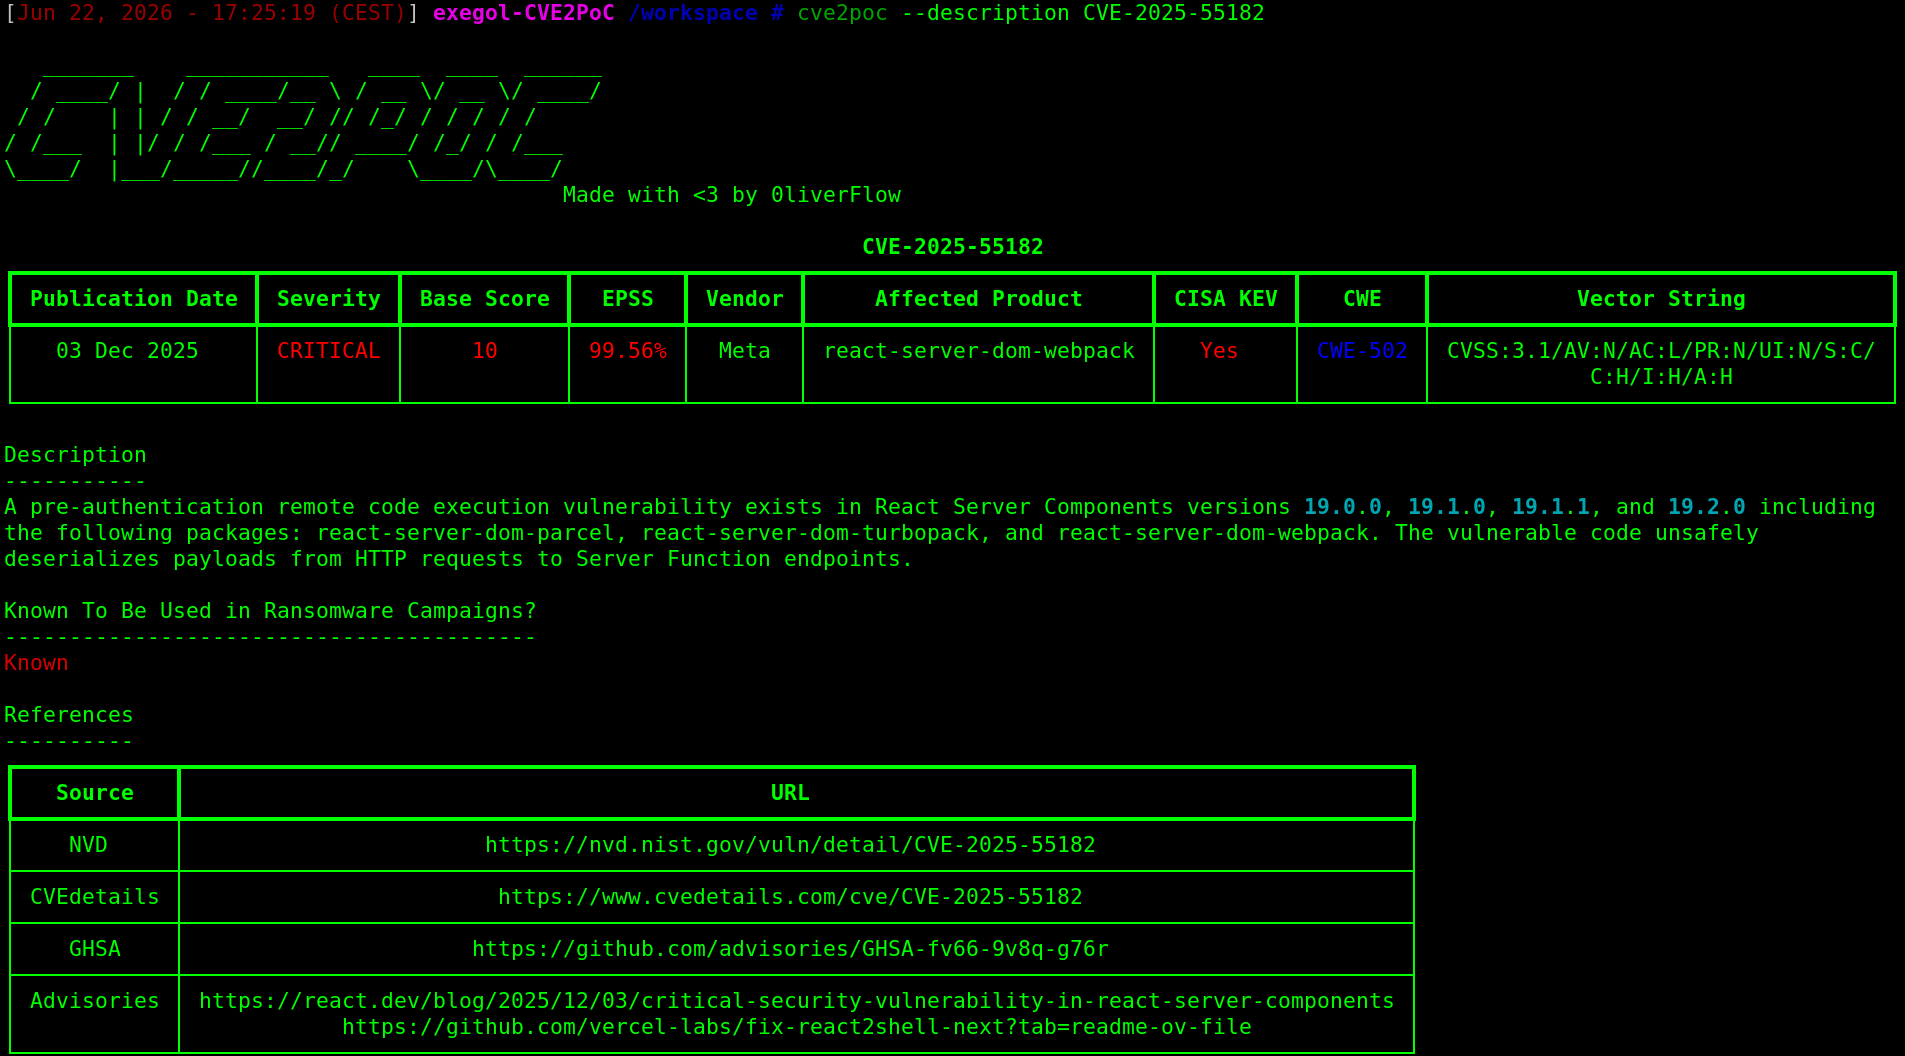
以下のコマンドは、CVE ID の説明と、脆弱性をより深く理解するための追加の参照情報を返します:
cve2poc --description <CVE ID>
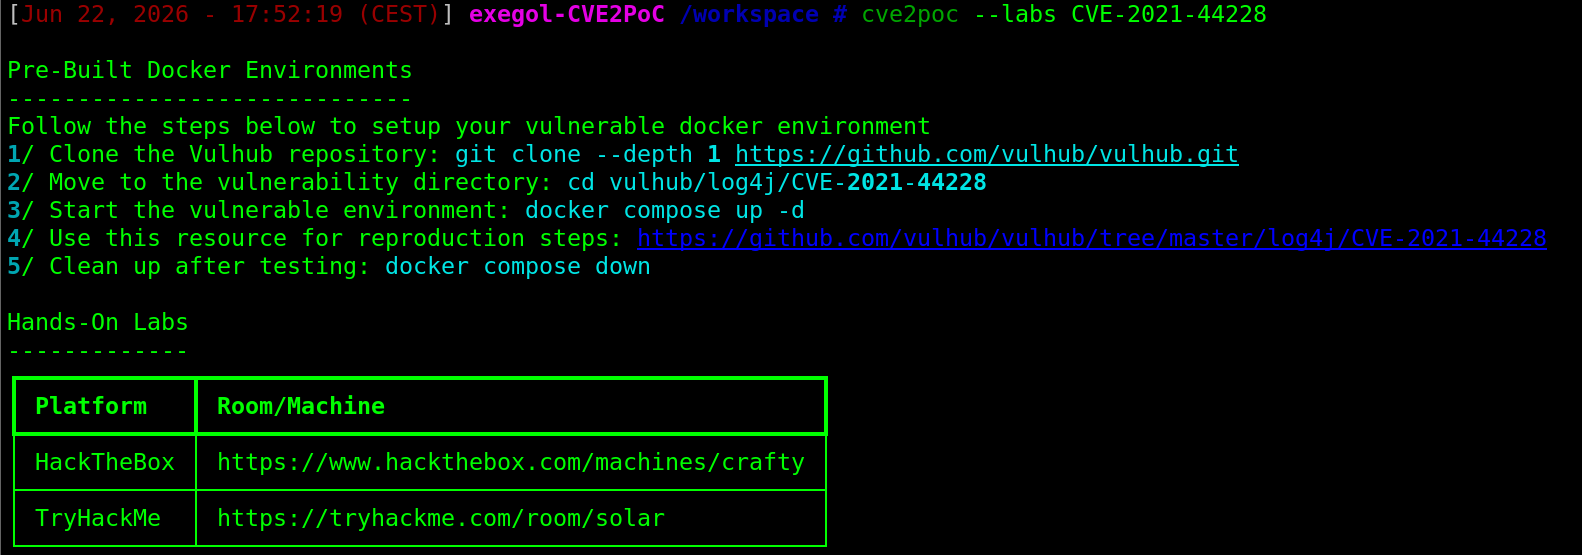
CVE2PoCは、実際の環境でエクスプロイトを使用する前に安全に理解しテストするための、すぐに使えるDocker環境やハンズオンラボを見つけるために使用でき、本番環境の中断リスクを軽減します。
cve2poc --labs <CVE ID>
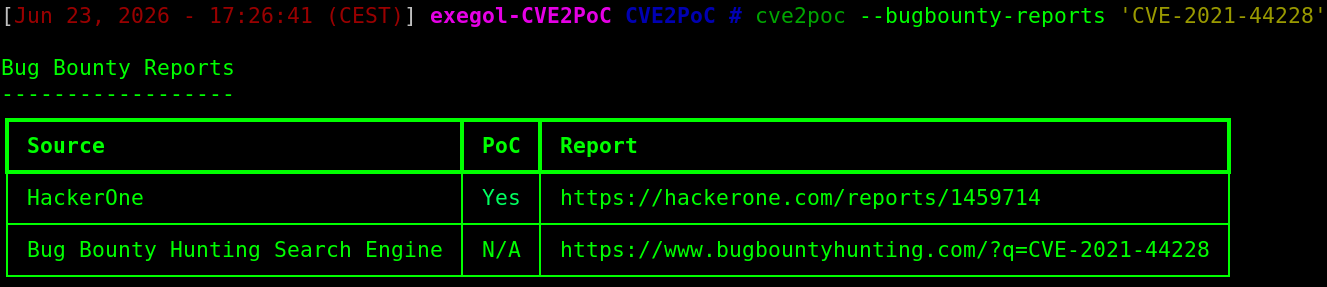
バグバウンティレポートは、CVEが実際のシナリオでどのように悪用されたかをより深く理解するのに役立ちます。また、脆弱性を再現するのに役立つPoCが含まれている場合もあります。
cve2poc --bugbounty-reports <CVE ID>
脆弱性の修復手順をすばやく特定するには、次のコマンドを使用します。
cve2poc --mitigations <CVE ID>
CVE2PoCには、特定のプログラミング言語で書かれたPoCを検索するのに役立つ機能があります。これを使用するには、次のコマンドを実行します:
cve2poc <CVE ID> --language <Programming Language>
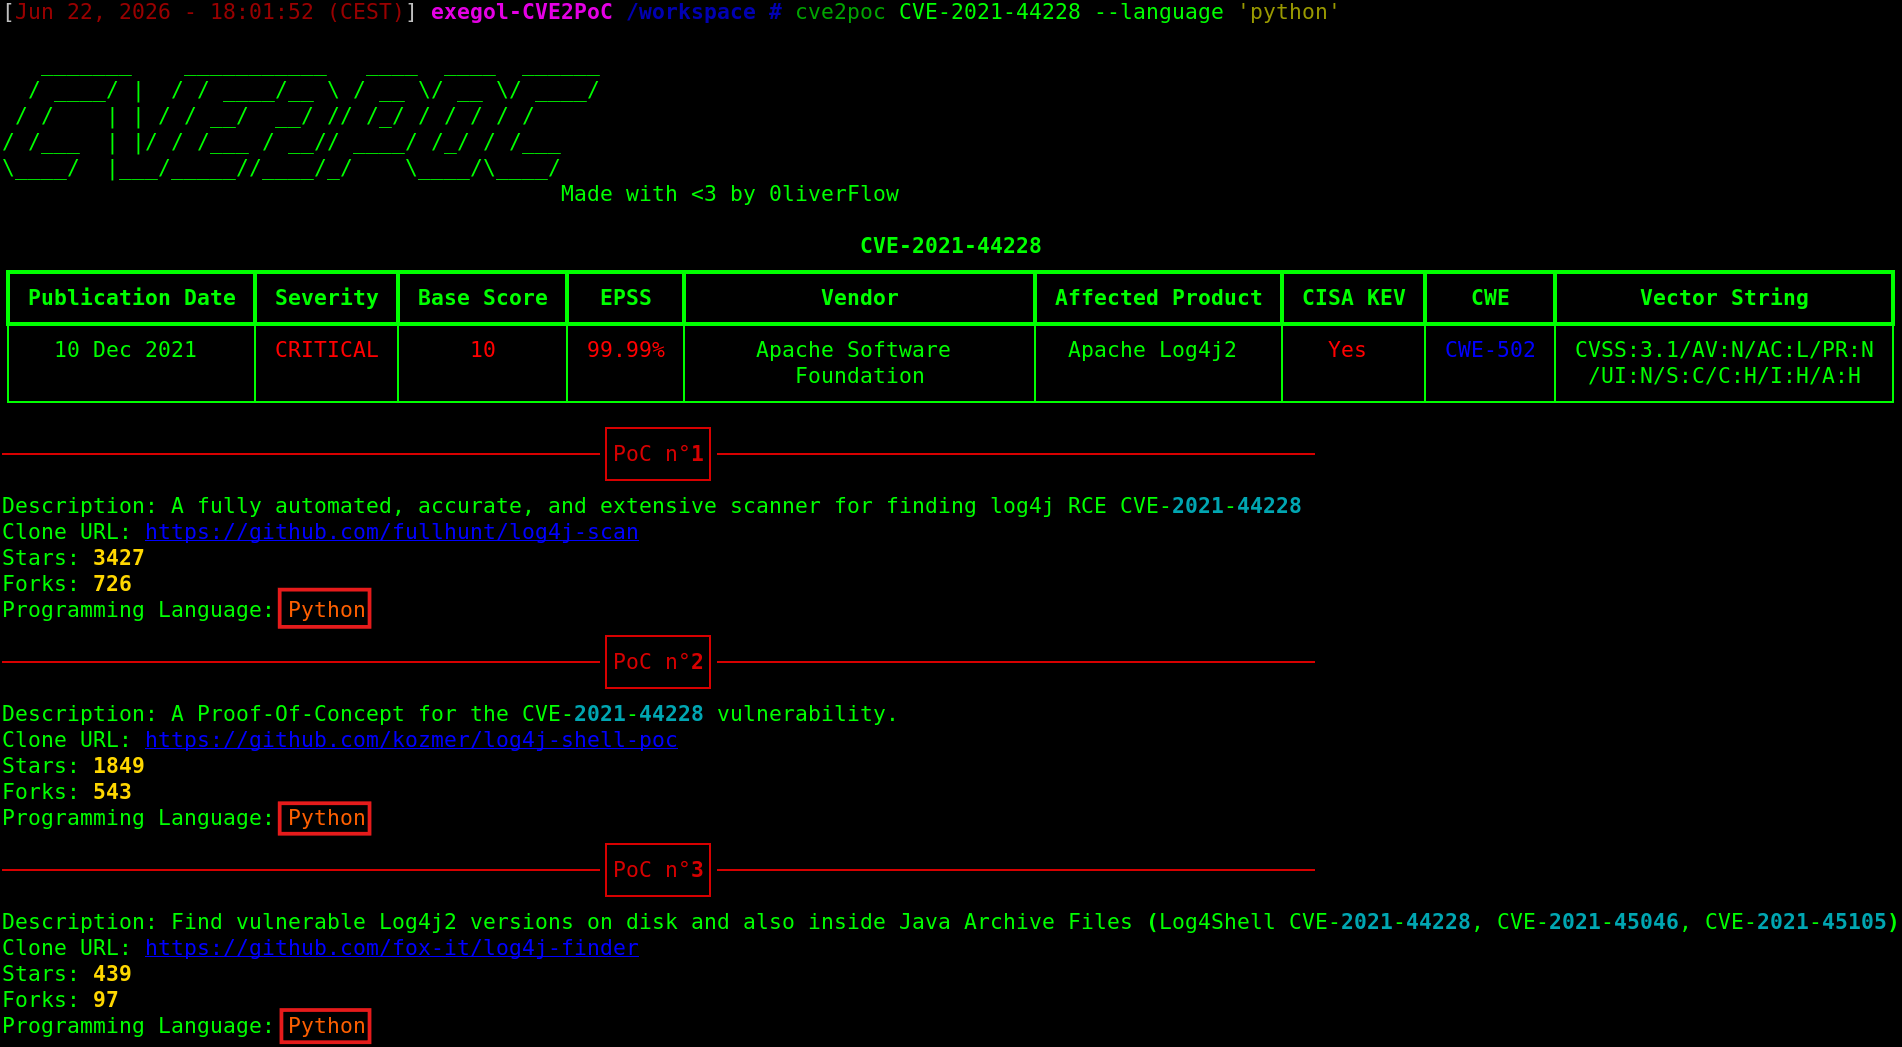
デフォルトでは、CVE2PoC は GitHub で見つかった上位 10 件のエクスプロイトを返します。ただし、--limit フラグを使用すると、表示するエクスプロイトの数を増やしたり減らしたりできます:
cve2poc <CVE ID> --limit <N>
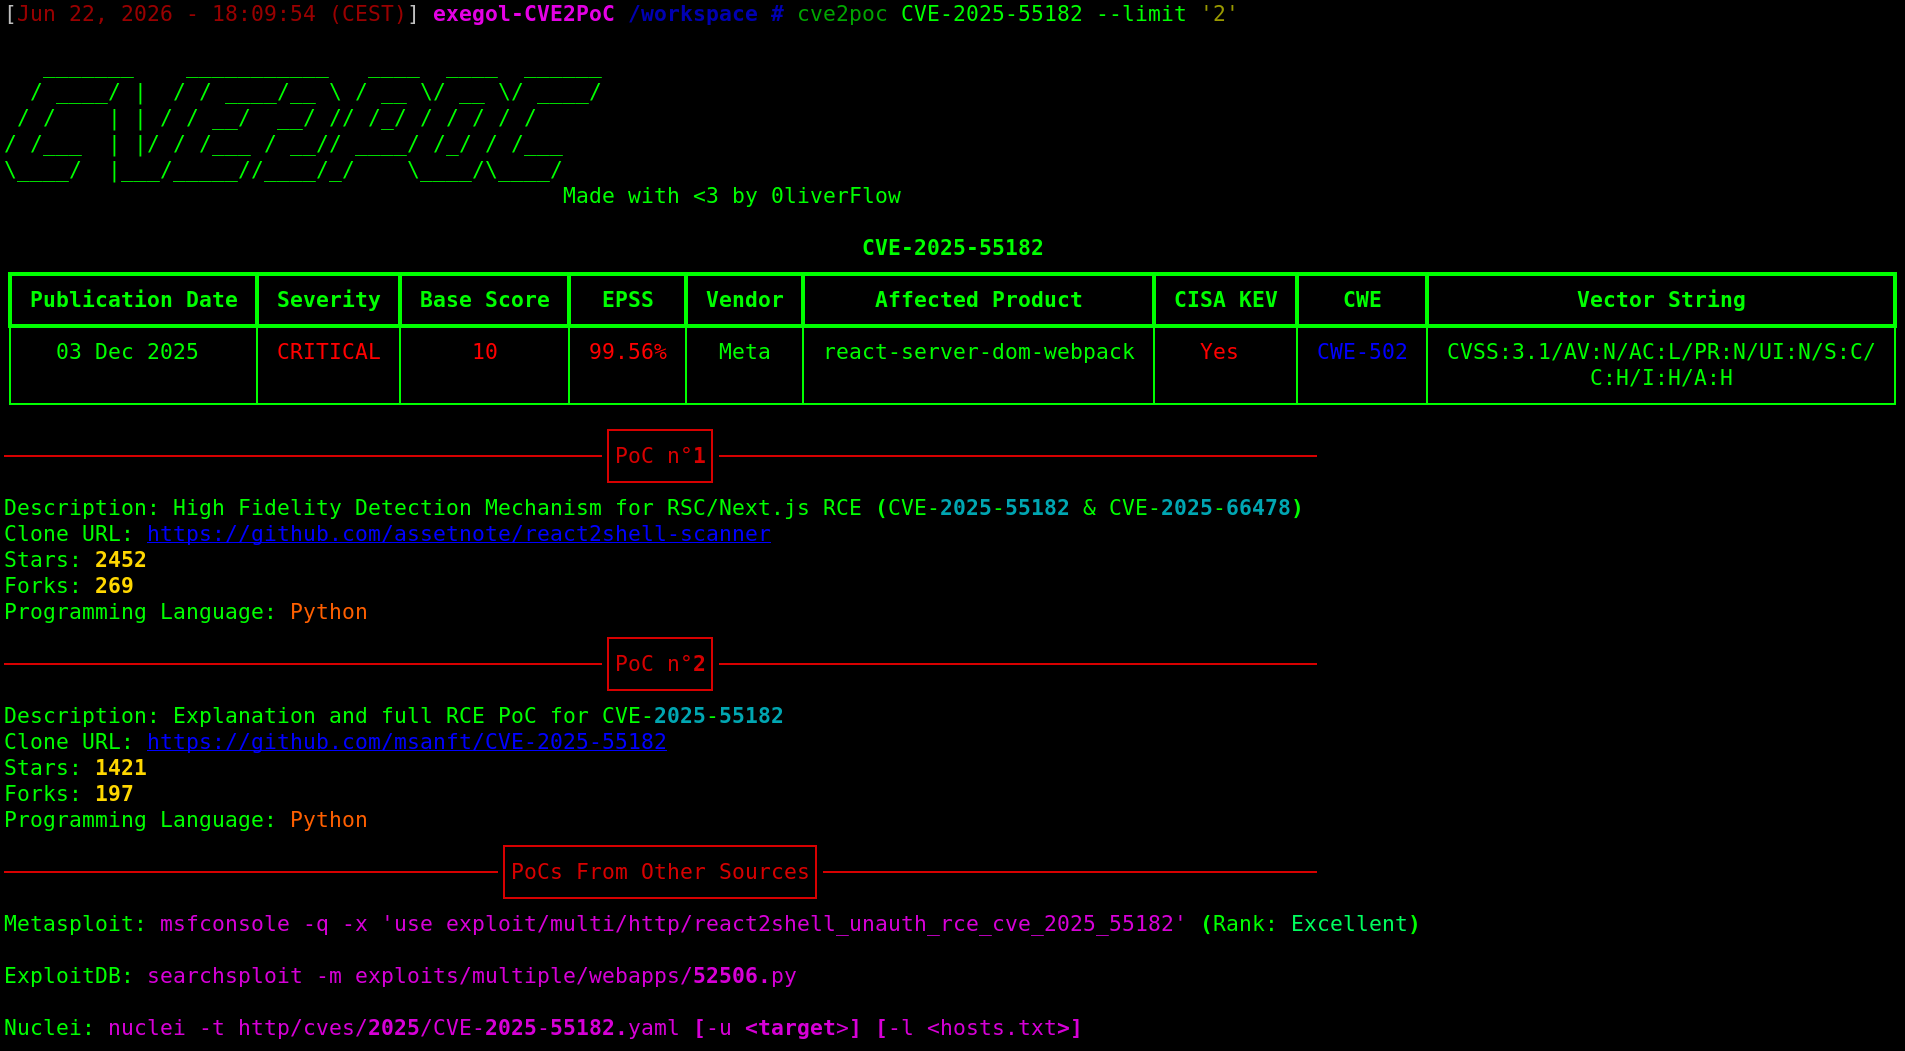
N は 1 以上である必要があります。

CVE2PoC には searchsploit -x に似た機能があり、ターミナルから直接 exploit の README ファイルを読むことができます。これは、ブラウザを使わずに exploit の動作を素早く把握したい場合に特に便利です。
exploit ドキュメントを確認するには、次のコマンドを使用します:
cve2poc --examine <GitHub Clone URL>
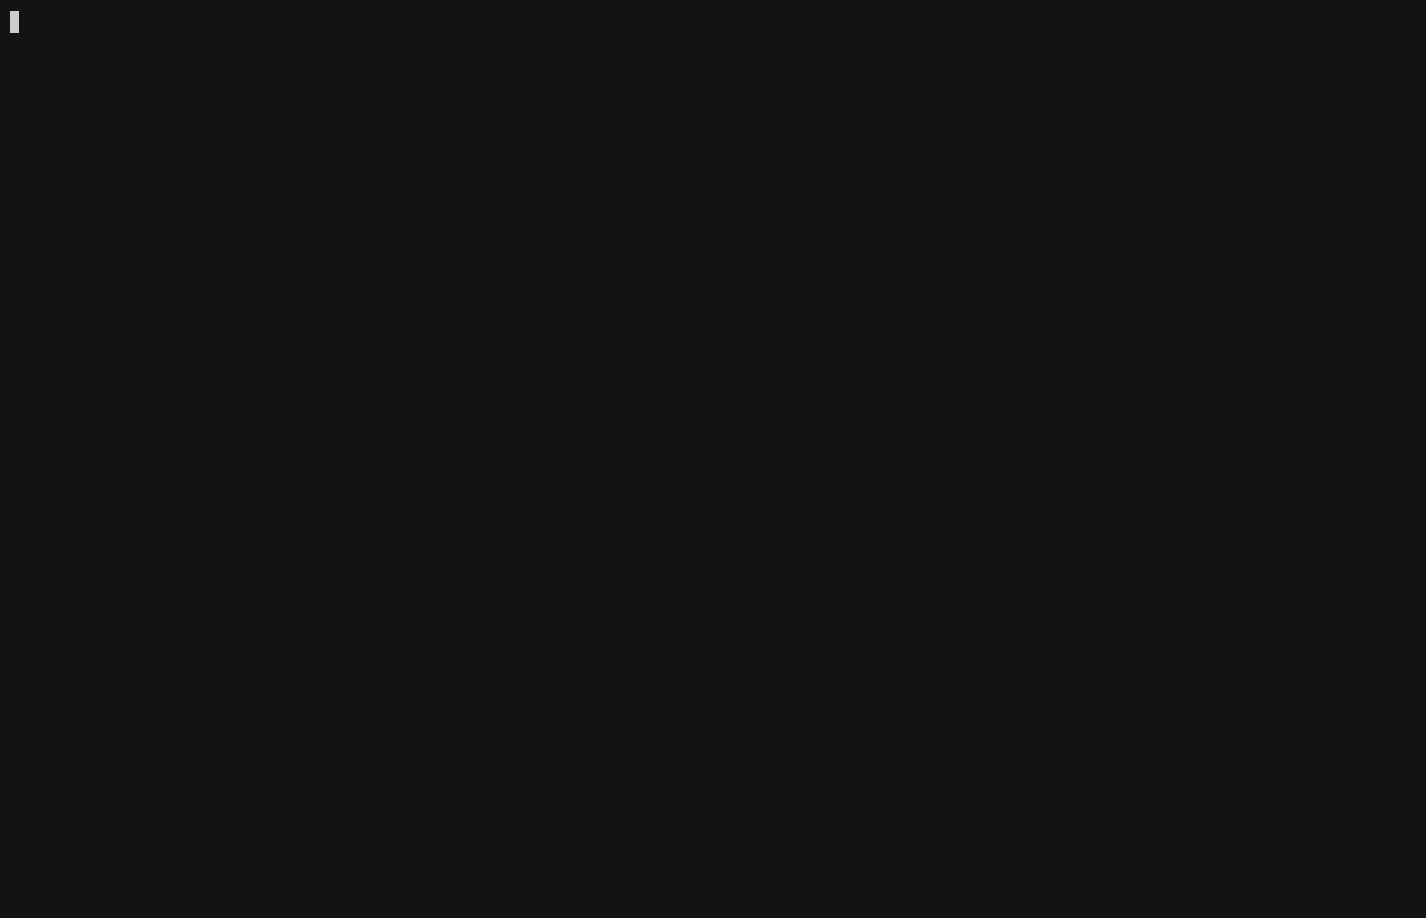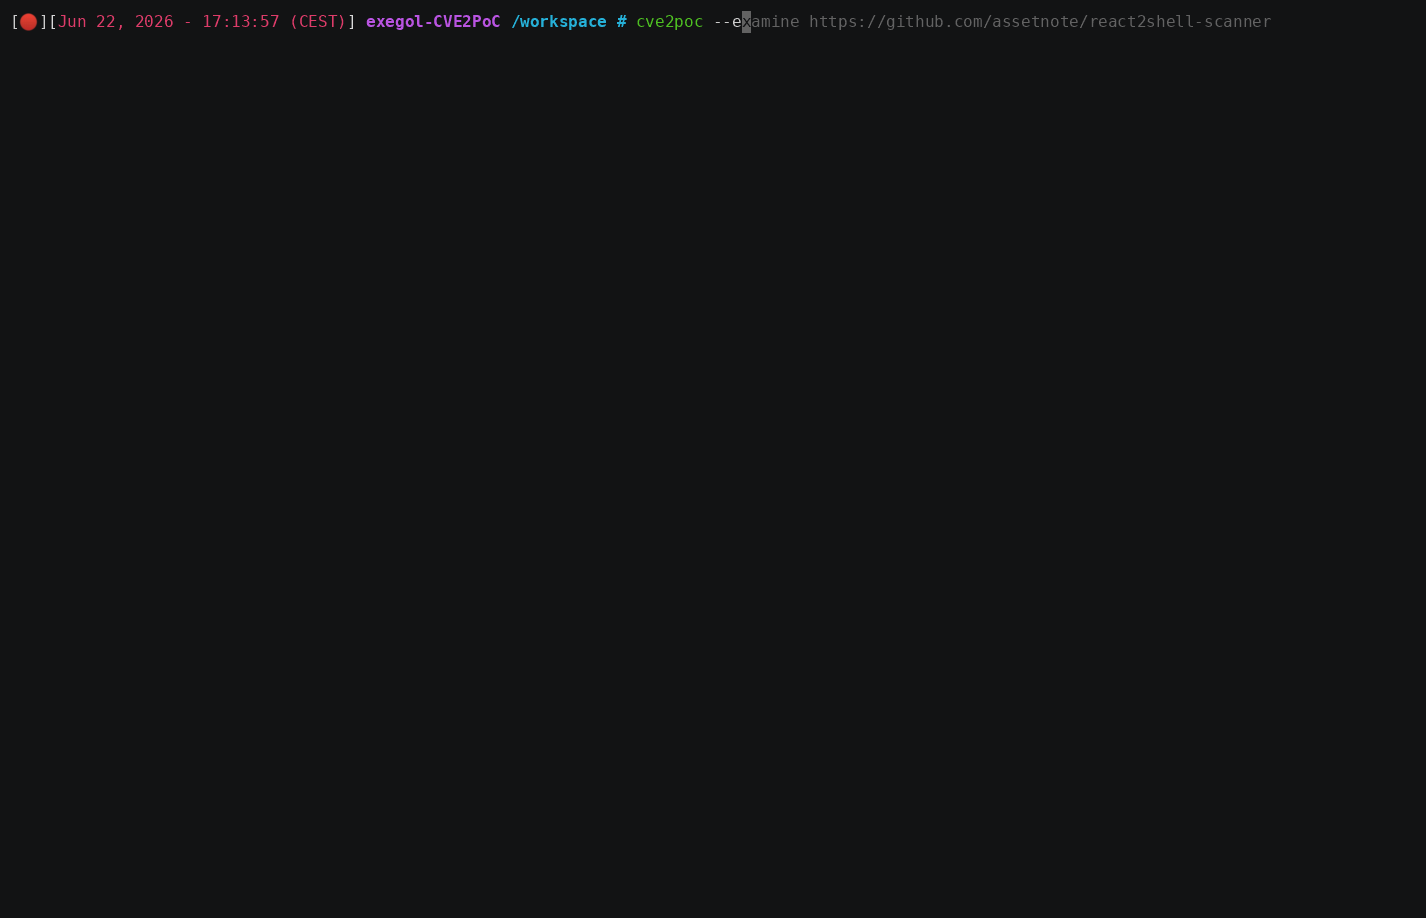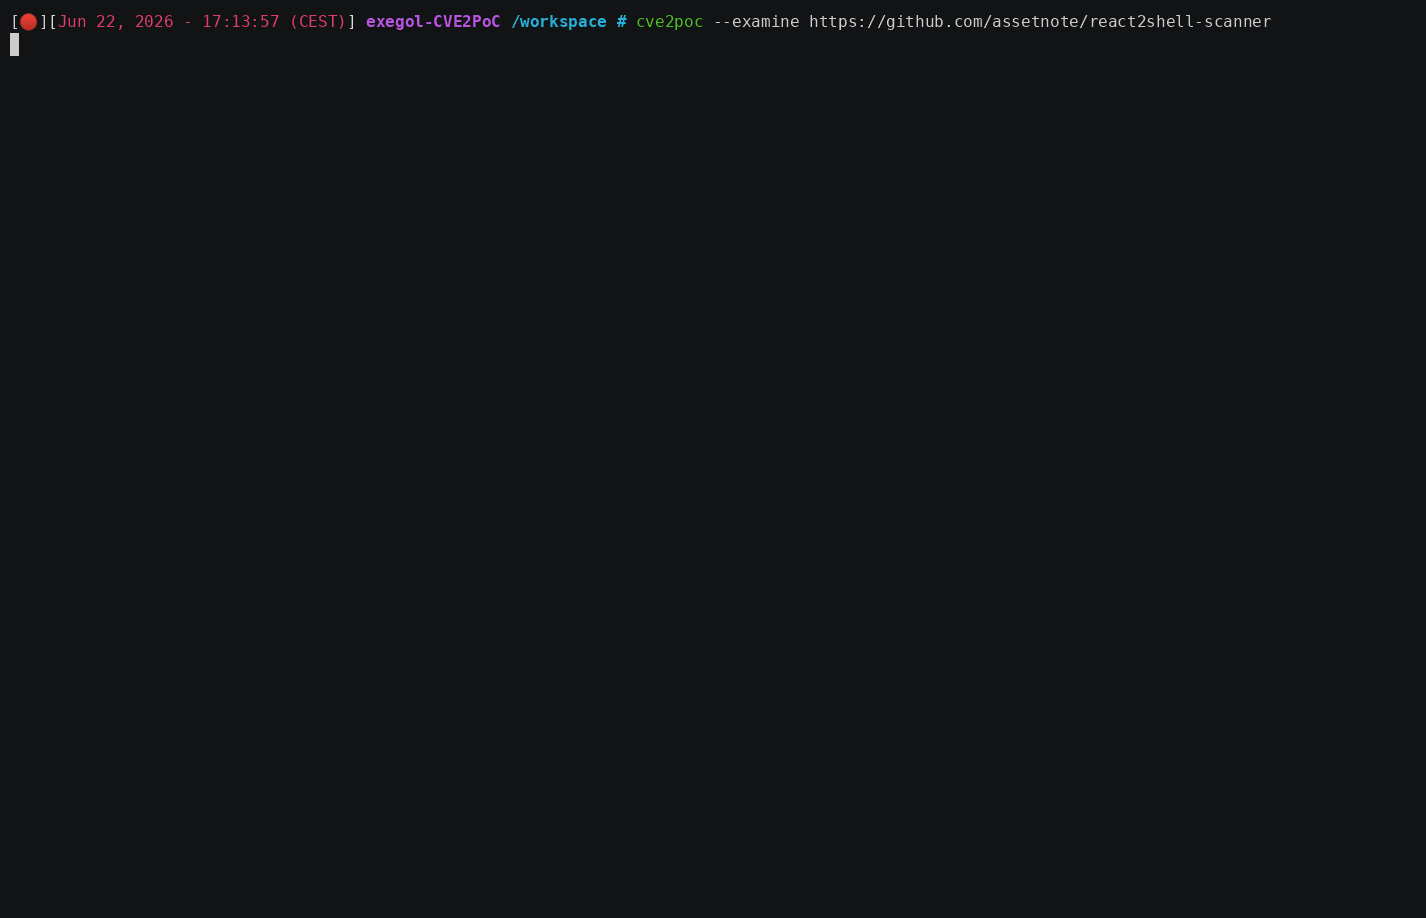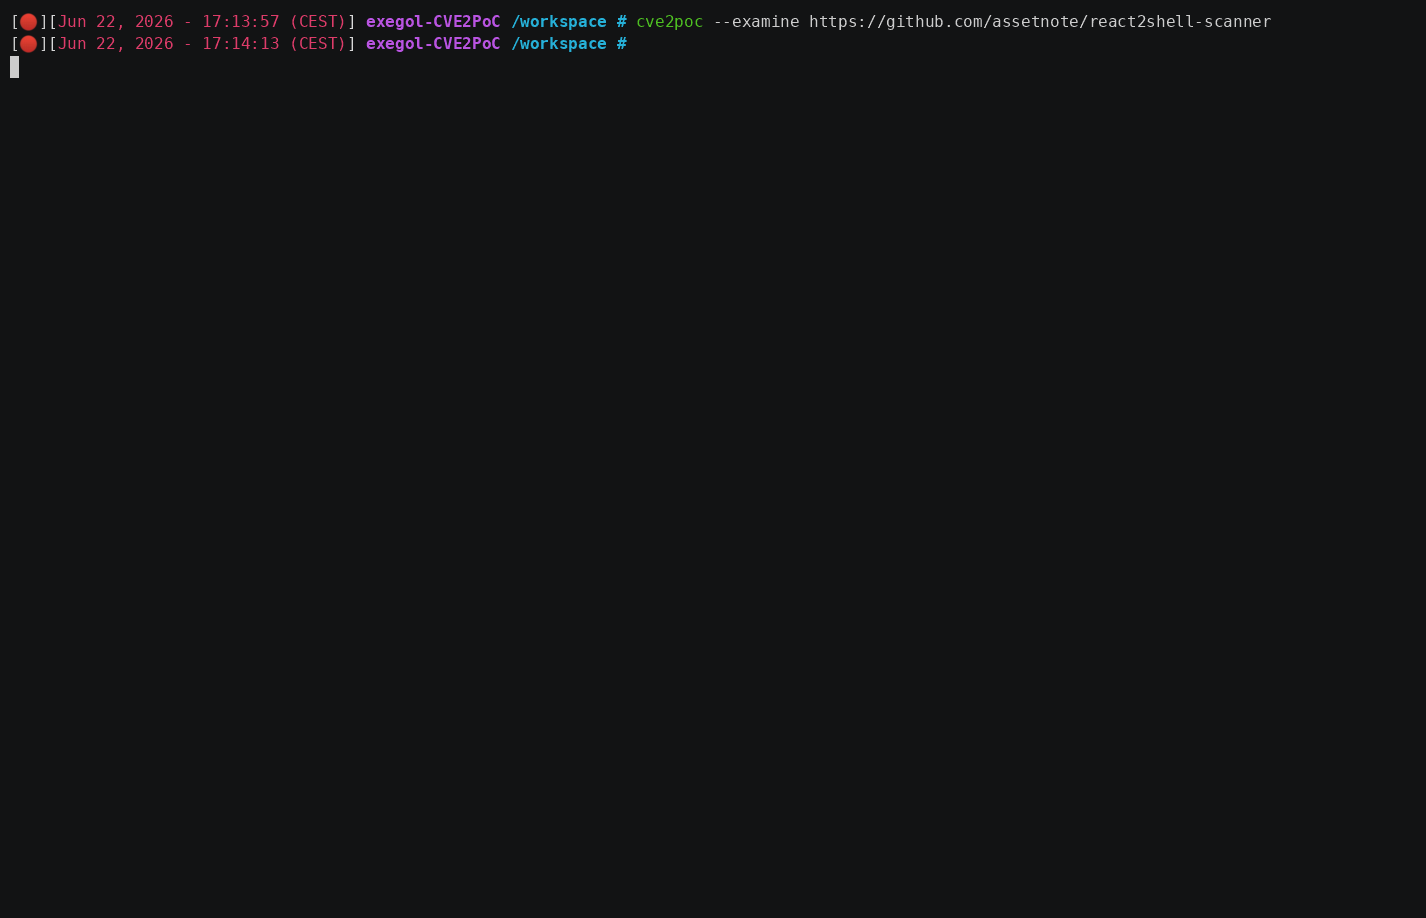
GitHub Clone URL は、各 PoC に対して CVE2PoC が返す URL です。
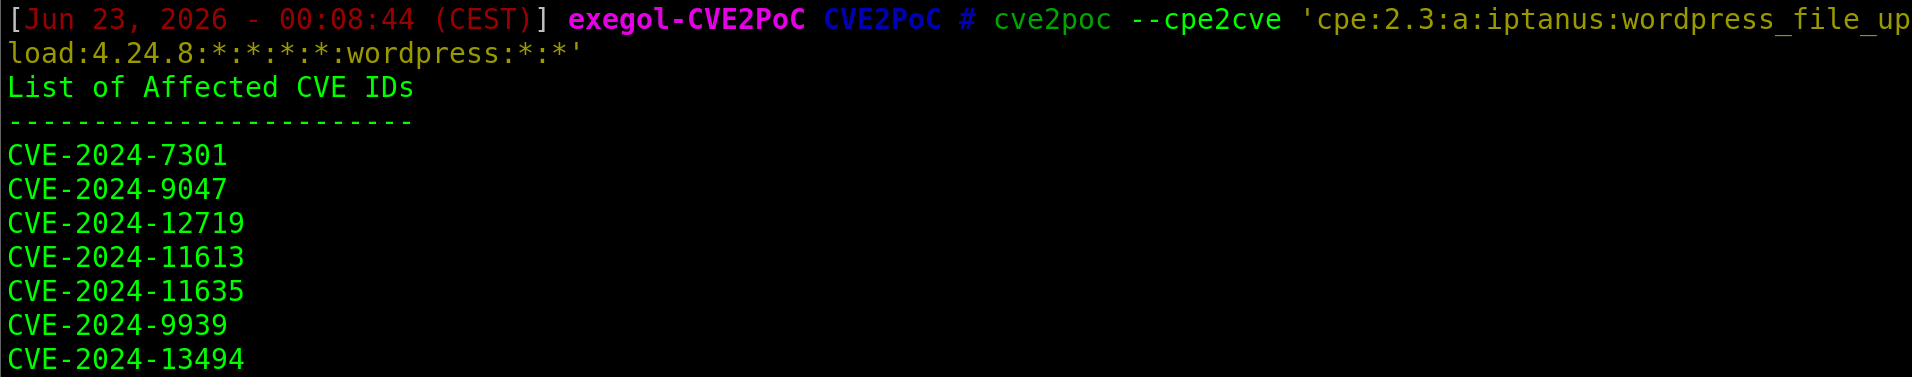
CPE に関連する CVE ID を取得するには、次のコマンドを実行します:
cve2poc --cpe2cve <CPE>
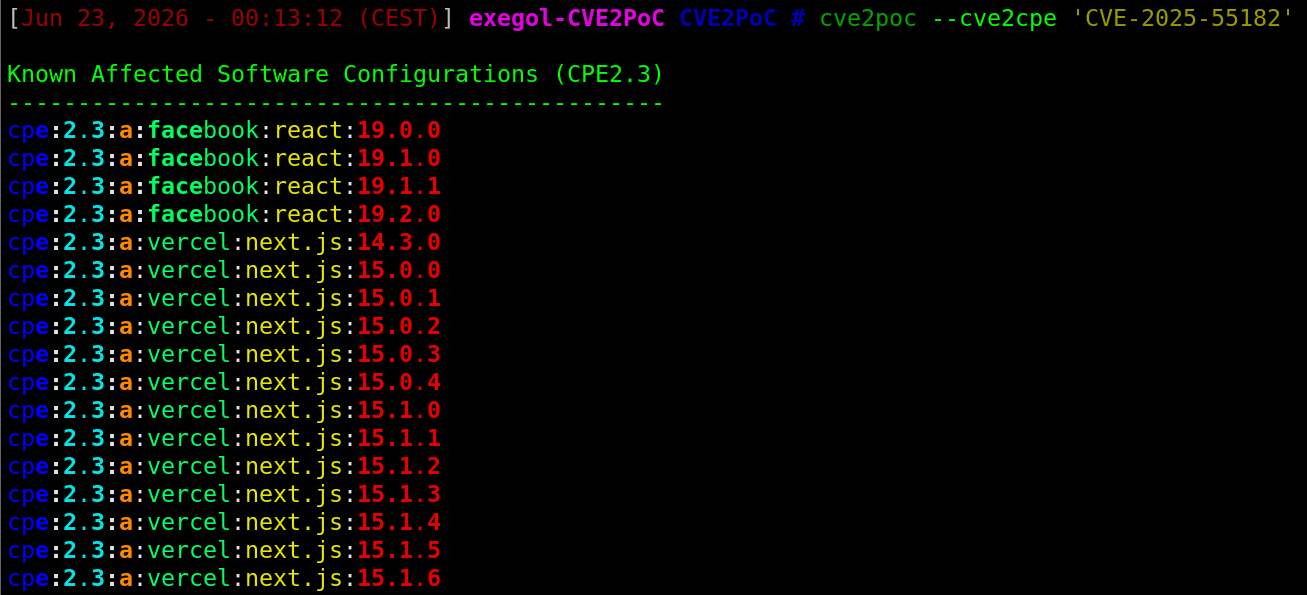
CVE ID に関連する CPE を取得するには、次のコマンドを実行します:
cve2poc --cve2cpe <CVE ID>
CVE2PoC は argcomplete を使用して、argparse 経由でタブ補完を自動的に実行します。
sudo apt install python3-argcomplete

# For Bash
register-python-argcomplete cve2poc >> ~/.bashrc
source ~/.bashrc

# For Zsh
register-python-argcomplete cve2poc >> ~/.zshrc
source ~/.zshrc
CVE2PoC はリンティングとフォーマットに ruff を使用しています。
# Run linter
uv run ruff check .

# Run linter with auto-fix
uv run ruff check --fix .

# Run formatter
uv run ruff format .

