
 #1

 signorrayan/redteam_toolkit
Red Team Toolkitは、レッドチームで使用される有用な攻撃ツールをひとまとめにしたオープンソースのDjango攻撃用Webアプリケーションです。
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 antisnatchor/phishlulz
専用のAWS EC2インスタンスを起動し、統合されたPhishingFrenzyとBeEF、さらにサブドメイン発見とWebメールデータ流出ユーティリティを備えた自動化フィッシングキャンペーンツールセット。
 dievus/powershellforpentesters
PowerShell for Pentesters コースのリポジトリ
 samhaxr/hackbox
HackBoxは、Webアプリケーションやネットワークセキュリティ評価のための多様な手法(XSSテスト、サブドメインスキャン、SSRFインジェクションなど)を組み合わせた強力かつ包括的なツールです。ユーザーフレンドリーなインターフェースと幅広い機能により、セキュリティ専門家にとって貴重なツールとなっ…
 khashashin/ogi
Open Source Link Analysis & OSINT Framework
 mwr-cybersec/pxethief
PXEThiefは、Microsoft Endpoint Configuration Managerのオペレーティングシステム展開機能からパスワードを抽出できるツールのセットです。
 sekoialab/fastir_collector
ライブWindowsフォレンジック取得ツール。システムアーティファクト(レジストリ、メモリ、ディスク、ファイル)をCSV/JSONに収集し、早期の侵害検出とインシデント対応を行います。
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 crocodyli/threatactors-ttps
脅威アクターが使用する戦術、技術、手順に関する情報を共有するために作成されたリポジトリ。最初はランサムウェアグループから始まり、他の種類の脅威へと進化している。
 mrprogrammer2938/black-tool
ツールをインストールして 攻撃 を開始 、black-tool v5.5.5 ! ⬛
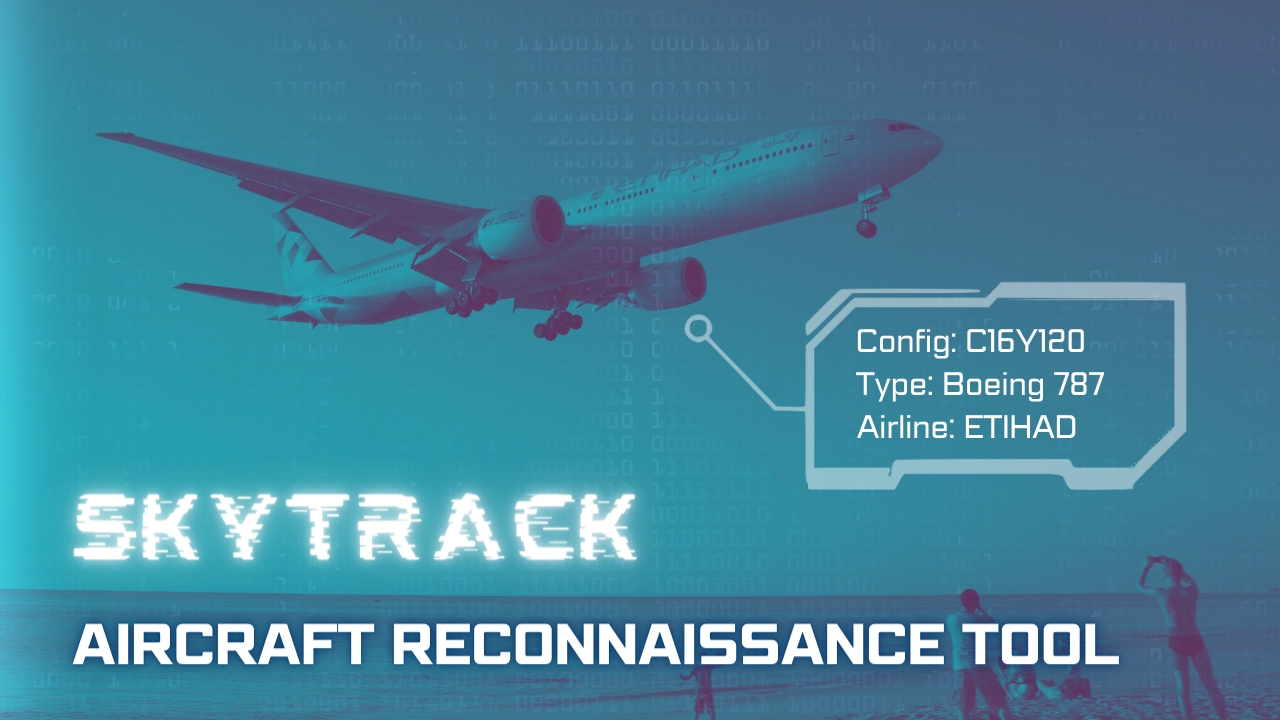 ang13t/skytrack
コマンドラインの航空機OSINTツール。公開航空データソースから機体番号、ICAOコード、飛行記録、所有者情報を収集し、PDFレポートを生成します。
 nullarray/dorknet
Seleniumを活用したPythonスクリプトで、脆弱なWebアプリケーションの検索を自動化します。
 vxunderground/threatintelligencediscordbot
さまざまなクリアネットドメインとランサムウェア脅威アクターのドメインから更新情報を取得します。

 justicerage/freedomfighting
自由戦闘活動中に役立つかもしれないスクリプト集。









