
 #1


 luemmelsec/pentest-tools-collection
Active Directory攻撃、C2、権限昇格、難読化、およびWebペンテストのための攻撃的セキュリティツールとコマンドの厳選コレクション。
 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 jenish-sojitra/jsanalyzer
JavaScript静的解析用のBurp Suite拡張機能:ノイズフィルタリングを備え、Webセキュリティテスト向けにAPIエンドポイント、URL、シークレット、メールアドレスを抽出します。
 garrettfoster13/sccmhunter
Active Directoryドメイン内のMicrosoft SCCMアセットを特定、プロファイリング、攻撃し、資格情報の取得とサイト乗っ取りを効率化するポストエクスプロイテーションツール。
 ciscocxsecurity/enum4linux
enum4Linuxは、WindowsおよびSambaホストからデータを列挙するためのenum.exeのLinux向け代替ツールです。
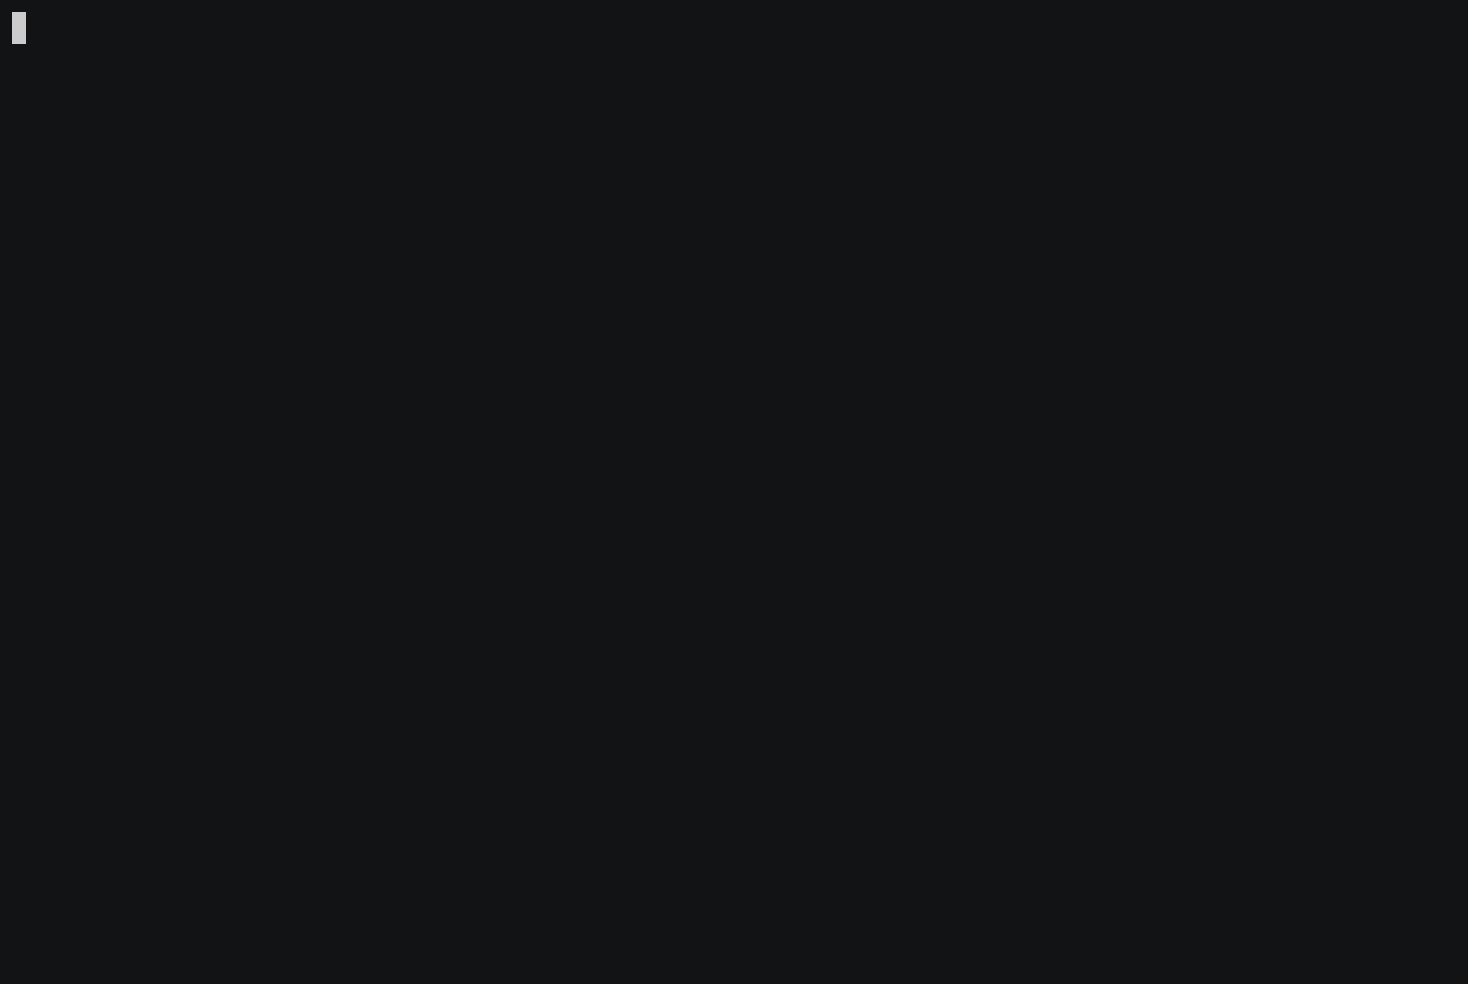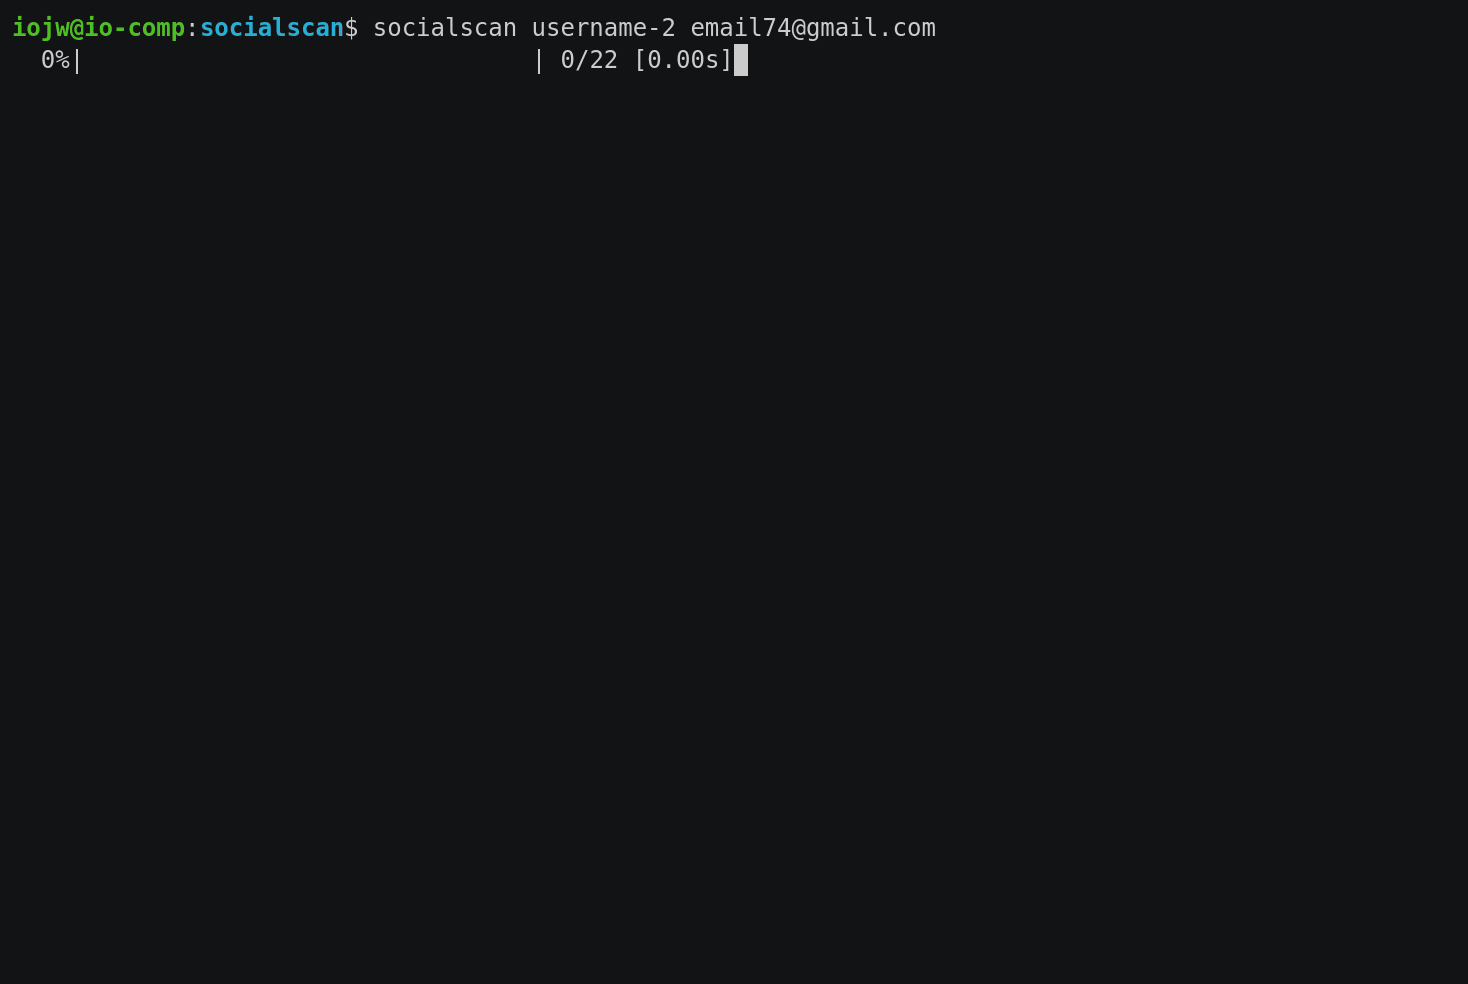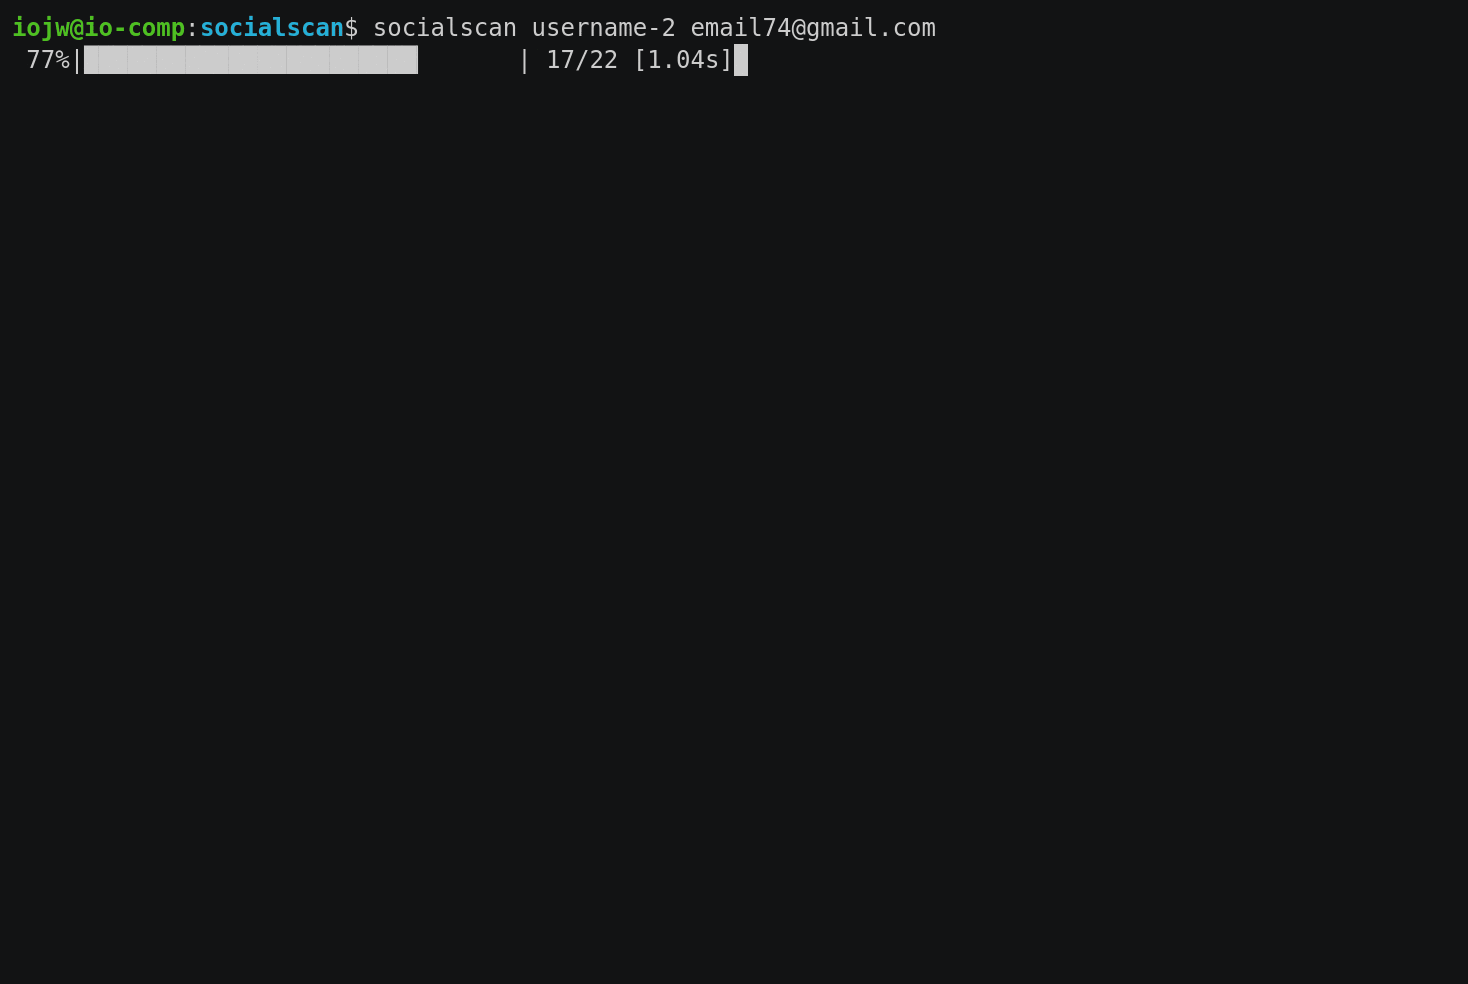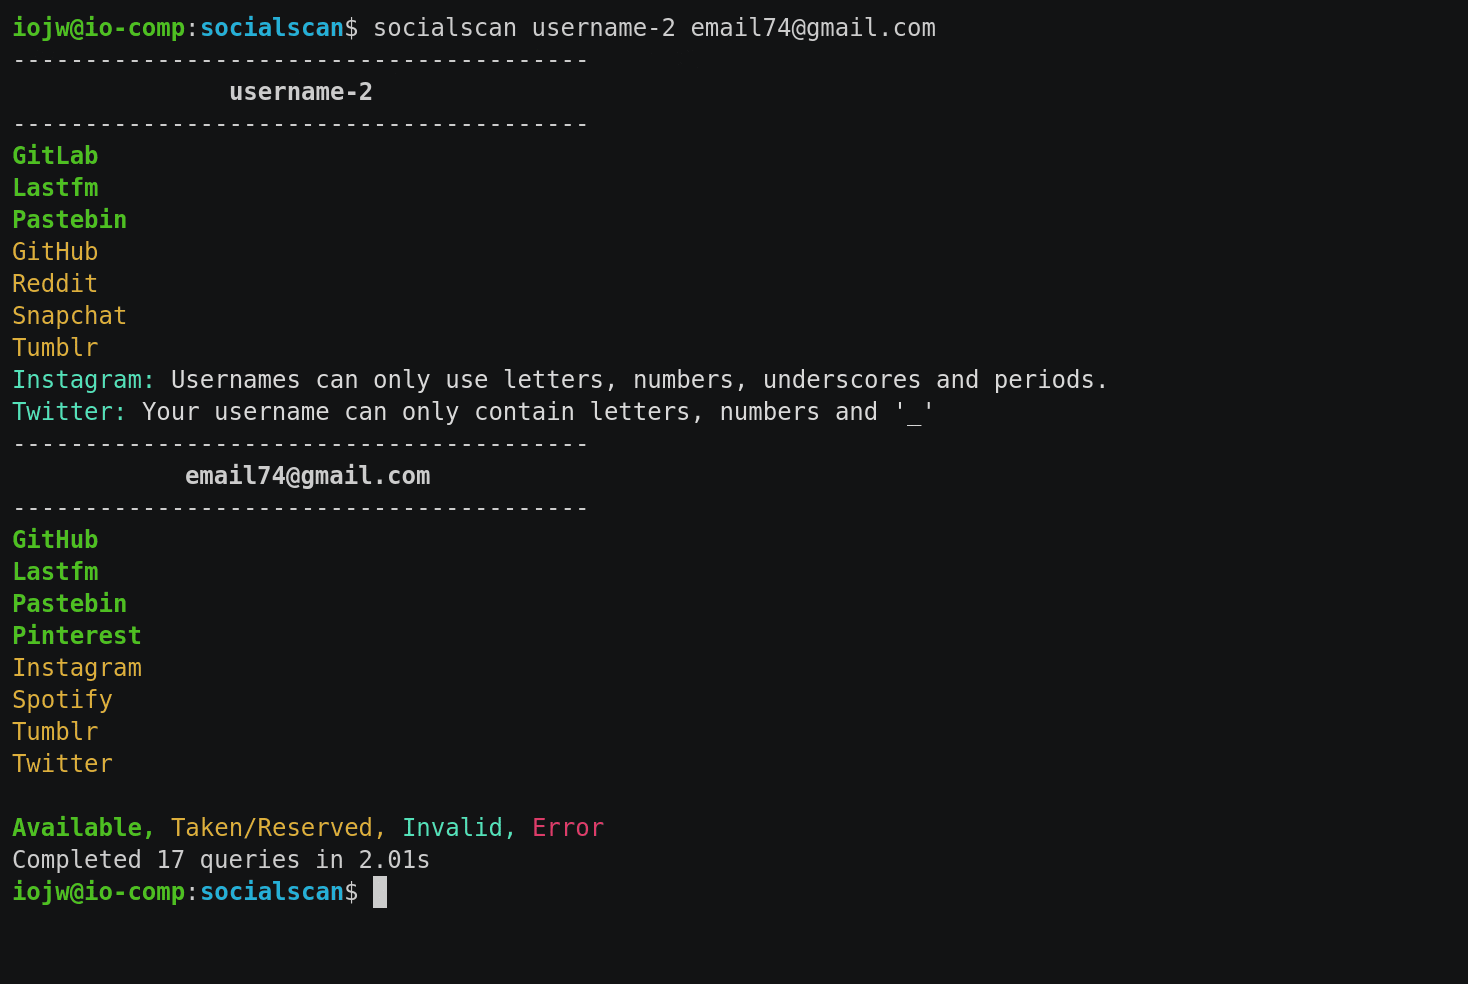 iojw/socialscan
オンラインプラットフォーム上でのユーザー名とメールアドレスの使用状況を正確に照会するためのPythonライブラリ
 t0pcyber/hawk
Powershellベースのツール、O365の侵入や潜在的な侵害に関する情報収集のための。
 samratashok/admodule
Microsoft 署名済みの ActiveDirectory PowerShell モジュール

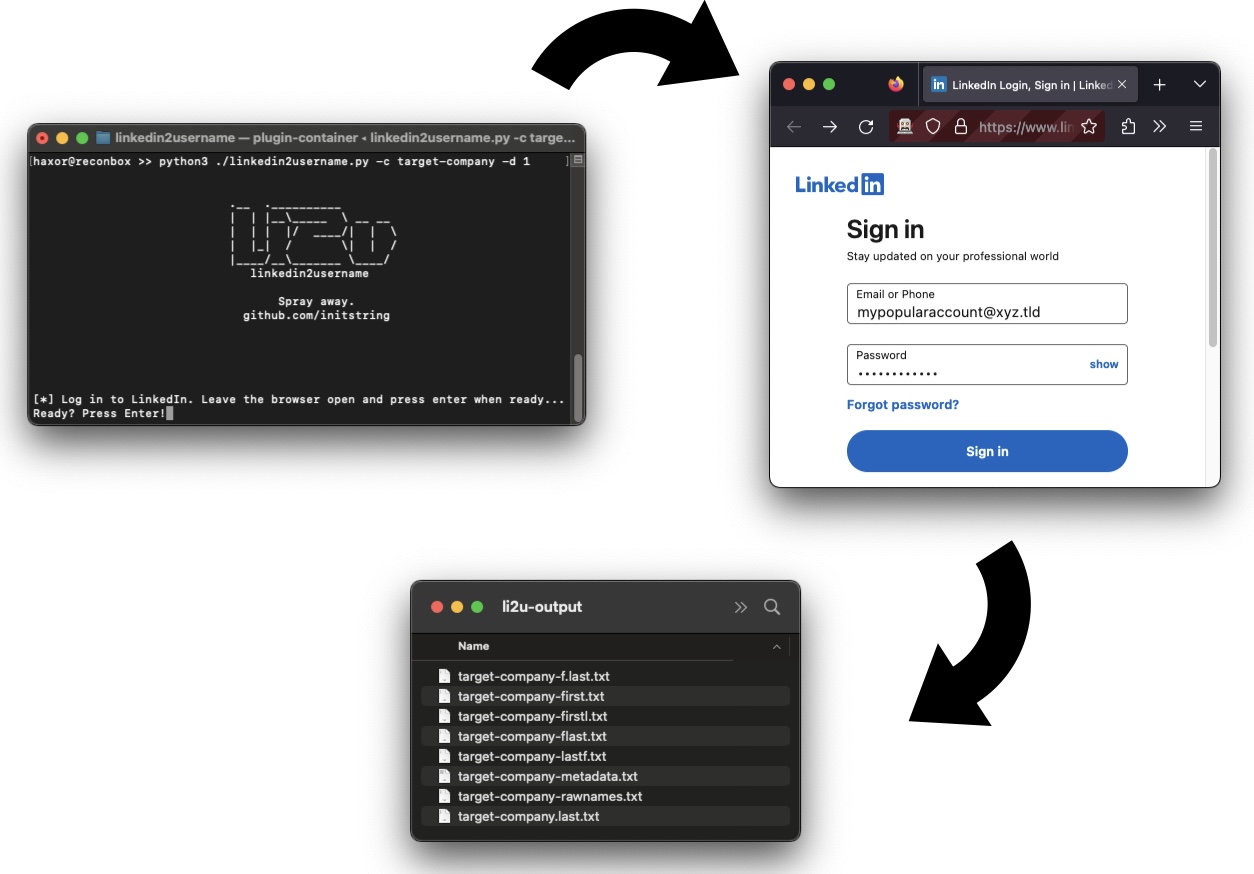 initstring/linkedin2username
OSINTツール: LinkedIn上の企業向けにユーザー名リストを生成
 dshield-isc/dshield
Raspberry Pi または Ubuntu 上に DShield ハニーポットセンサーをインストールして設定し、Cowrie SSH および HTTP ハニーポットを実行して、ファイアウォールログを DShield ポータルへ転送します。
 wireghoul/htshells
自己完結型のhtaccessシェルと攻撃
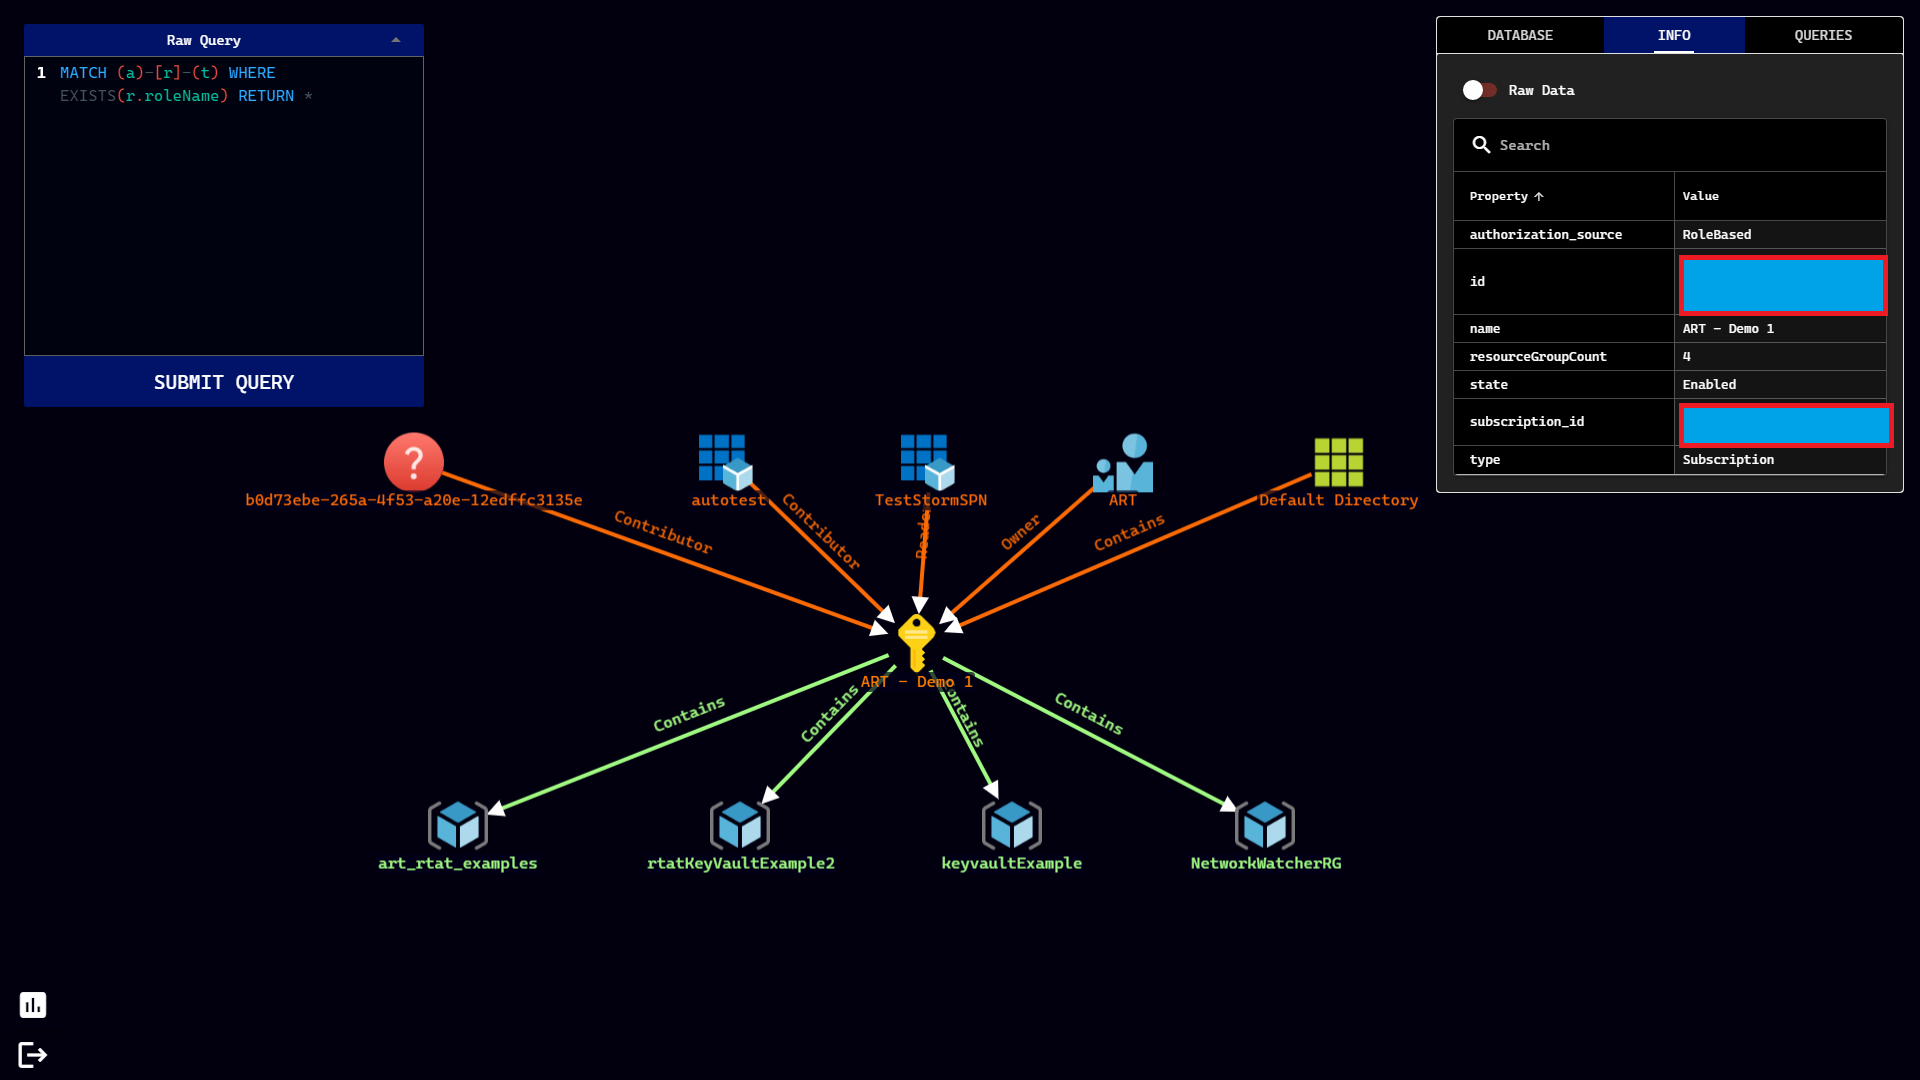 azure/stormspotter
Azure Red Teamツール:AzureおよびAzure Active Directoryオブジェクトをグラフ化するためのツール
 specterops/azurehound
Azureテナントデータ(ユーザー、グループ、ロール、リソース)を収集し、クラウドペネトレーションテストやレッドチーム運用におけるBloodHound攻撃経路分析のためにエクスポートします。
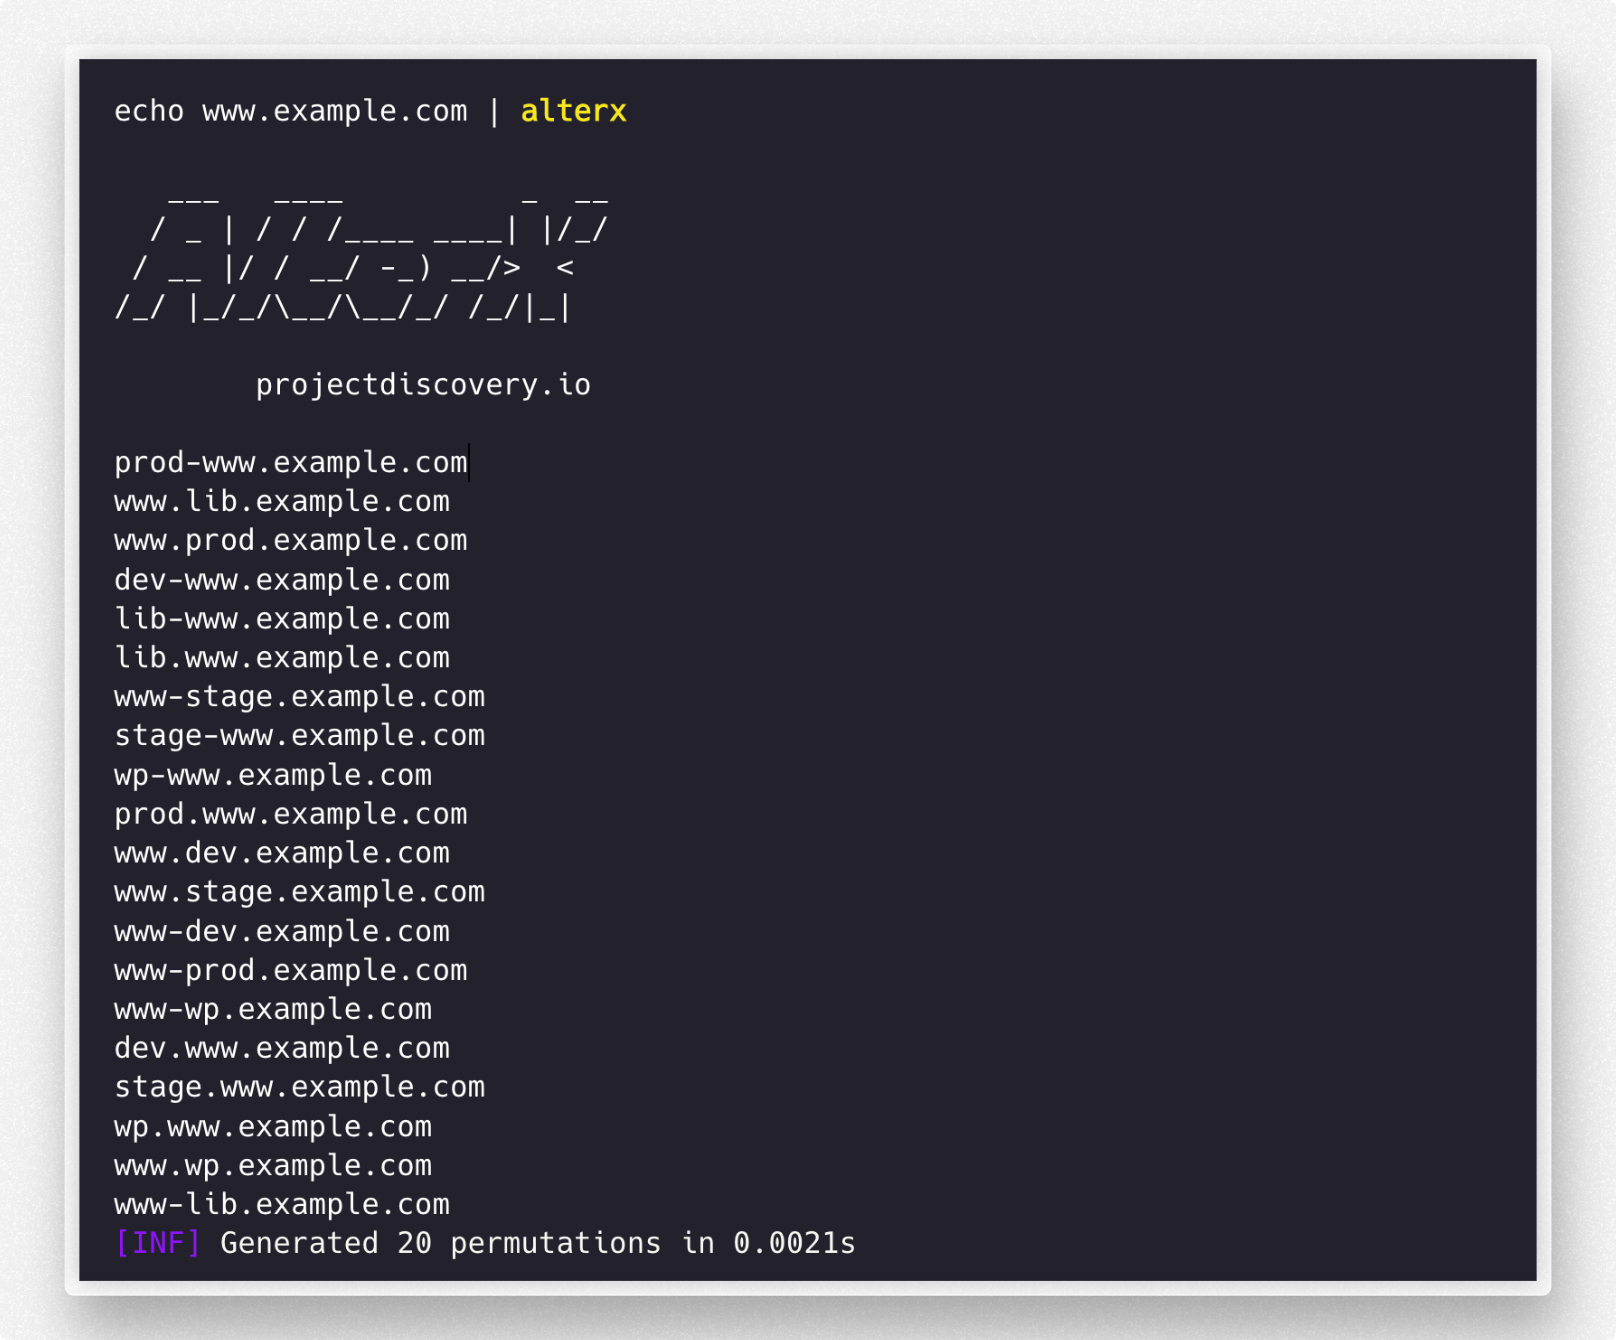 projectdiscovery/alterx
DSLを使用した高速かつカスタマイズ可能なサブドメインワードリストジェネレーター
 zishanadthandar/pentest
Jekyllベースのペネトレーションテスト用ナレッジベース。手法ガイド、チートシート、ツールインデックス、資格ロードマップ、厳選された演習ラボやCTFリソースを収録しています。









