
 chocapikk/wpprobe
高速なWordPressプラグイン列挙ツール

「WordPressが自らをさらけ出しているのに、なぜ盲目でスキャンするのか?」
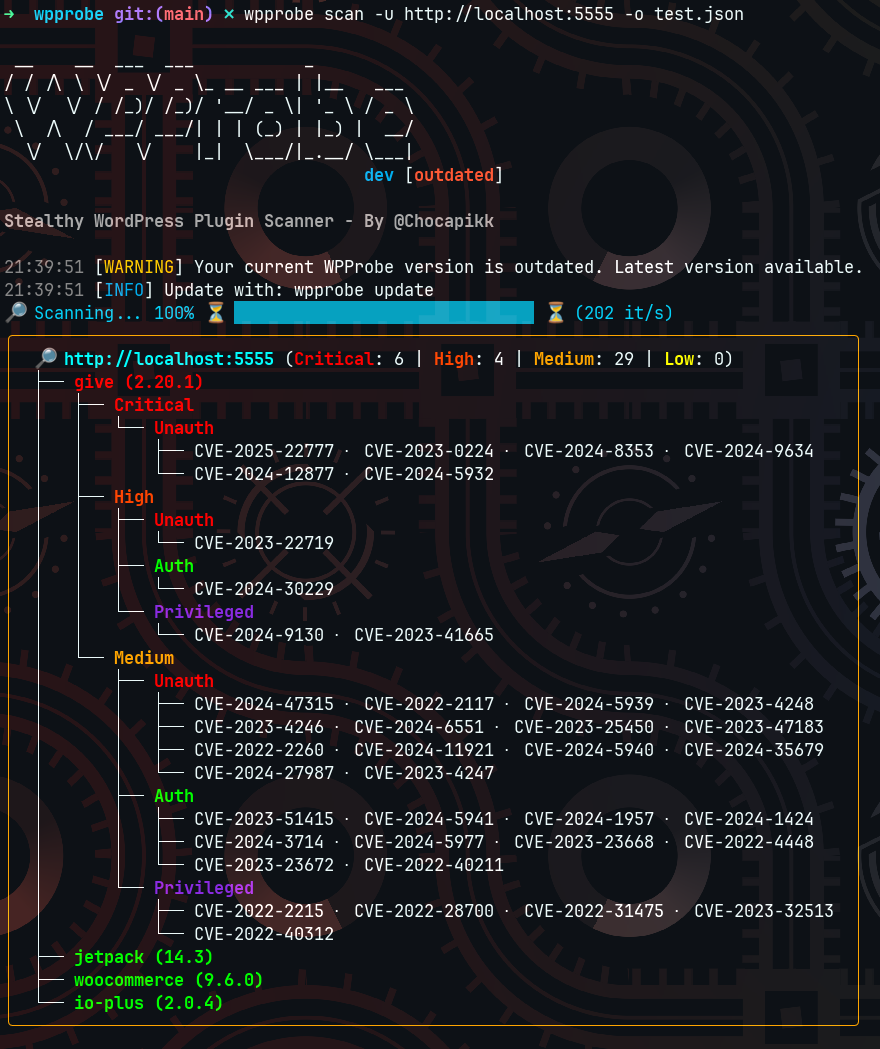


REST API列挙によってインストール済みプラグインを検出し、HTML探索からテーマを検出する高速なWordPressプラグイン・テーマスキャナーで、それらを既知の脆弱性にマッピングします。ブルートフォースなしで5000以上のプラグインを検出でき、ブルートフォースを使えばさらに数千のプラグインを検出できます。
2026年3月9日以降、Wordfenceはv2 APIを非推奨としました。v0.10.16より前のすべてのWPProbeバージョンでは、update-db機能が動作しません。WPProbeを更新する必要があります。
デフォルトでは、wpprobe update-dbはこのリポジトリから事前構築済みのデータベースを取得するため(CIによって2時間ごとに更新)、APIキーは不要です。Wordfenceから直接取得したい場合は、オプションで無料のAPIキーを設定できます:
--api-keyフラグで設定しますgo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| モード | 手法 | ステルス性 | カバレッジ |
|---|---|---|---|
stealthy(デフォルト) | REST API エンドポイント照合 + HTML テーマ検出 | 高 | 5000+ プラグイン + テーマ |
bruteforce | 直接ディレクトリチェック | 低 | 10k+ プラグイン |
hybrid | REST/HTML 候補とプラグインリストを併用し、ファイルチェックで検証 | 中 | 最大 |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
WORDFENCE_API_KEY を設定すると、Wordfence データベースの更新(無料)が可能になります。WPSCAN_API_TOKEN を設定すると、WPScan データベースの更新(Enterprise プランのみ)が可能になります。
wpprobe update
リリースからインストールされたバイナリのみが自己更新を行います。ソースからビルドしたものは通常、最後のリリースより新しいため、置き換えるとダウングレードになります。代わりにリポジトリから再ビルドするか、--force を渡してリリースバイナリを強制的にインストールしてください。
起動時に、WPProbe はバナーにラベルを付けるために最新の公開リリースを確認します。その結果は 24 時間キャッシュされ、この確認は完全に無効化できます:
export WPPROBE_NO_UPDATE_CHECK=1
ステルスモードは、公開されている REST API ルート(?rest_route=/)にクエリを送信し、発見されたエンドポイントを既知のプラグインシグネチャのプリコンパイル済みデータベースと照合します。また、ページ HTML から wp-content/themes/ への参照を解析してアクティブなテーマを発見し、style.css からそのバージョンを取得します。これにより生成されるリクエストは最小限となり、WAF による検出を回避します。
ブルートフォースモードは、GET リクエストでプラグインディレクトリを直接チェックします。403 レスポンスはプラグインが存在することを確認します(ディレクトリリスティングが禁止されている)。200 レスポンスは、ディレクトリリスティング内の readme.txt をチェックして検証し、すべてのパスに対して 200 を返す WordPress インスタンスによる誤検知を回避します。
ハイブリッドモードは、REST ルートと HTML から候補を収集し、設定されたプラグインリストを追加したうえで、すべての候補を直接プラグインファイルチェックで検証します。REST ルートだけでは複数のプラグインで共有される可能性があり、インストールを確認できません。テーマはモードに関係なく常に HTML 経由で発見されます。
検出されたプラグインとテーマは、Wordfence および WPScan データベースの既知の CVE と照合され、バージョン範囲のマッチングによって脆弱なインストールを特定します。
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
JSON 出力は常に配列であり、スキャンしたターゲットごとに 1 つのオブジェクトが含まれるため、-f で 1 つの URL をスキャンしても多数をスキャンしても、単一のファイルが有効なままです。
JSON:
[
  {
    "url": "http://example.com",
    "plugins": {
      "give": [
        {
          "version": "2.20.1",
          "severities": [
            {
              "critical": [
                {
                  "auth_type": "Unauth",
                  "vulnerabilities": [
                    {
                      "cve": "CVE-2025-22777",
                      "cve_link": "https://www.cve.org/CVERecord?id=CVE-2025-22777",
                      "title": "GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection",
                      "cvss_score": 9.8,
                      "cvss_vector": "CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H"
                    }
                  ]
                }
              ]
            }
          ]
        }
      ],
      "wordpress-seo": [
        {
          "version": "27.1.1"
        }
      ]
    }
  }
]
| 変数 | 説明 |
|---|---|
WORDFENCE_API_KEY | データベース更新用の Wordfence API キー(無料、こちらで取得) |
WPSCAN_API_TOKEN | データベース更新用の WPScan Enterprise API トークン |
HTTP_PROXY / HTTPS_PROXY / ALL_PROXY | プロキシ設定 |
NO_PROXY | プロキシバイパスルール |
コントリビューションを歓迎します。issue を作成するか、プルリクエストを送信してください。
MIT License - 詳細は LICENSE ファイルを参照してください。







