#1
 wack0/batondrop_armv7
baton drop (CVE-2022-21894) の armv7 (MSM8960) 向け実装
 imust6226/dirtcow
CVE-2016-5195 (Dirty COW) Linux ローカル権限昇格エクスプロイトの再現。コンパイル可能な C ソースと、教育用テストのためのステップバイステップの実行ガイドを提供します。
 crusoe112/dirtypipepython
PythonベースのDirtyPipe (CVE-2022-0847) PoC - ルートシェルを起動する
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 および 1.7.x <= 1.7.2p4 ローカル権限昇格と脆弱なコンテナ
 luan0ap/cve-2018-14634
Debian、CentOS、RedHatベースのLinuxディストリビューション向けの概念実証(PoC) - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 knowlily/cve-2026-43499-honor
CVE-2026-43499(GhostLock)Honor BVL-AN16(Magic6 Pro、SM8650、カーネル 6.1.128)における rt_mutex スタックUAF権限昇格の研究。分析ドキュメント、リバースエンジニアリングスクリプト、逆アセンブリ成果物、および…
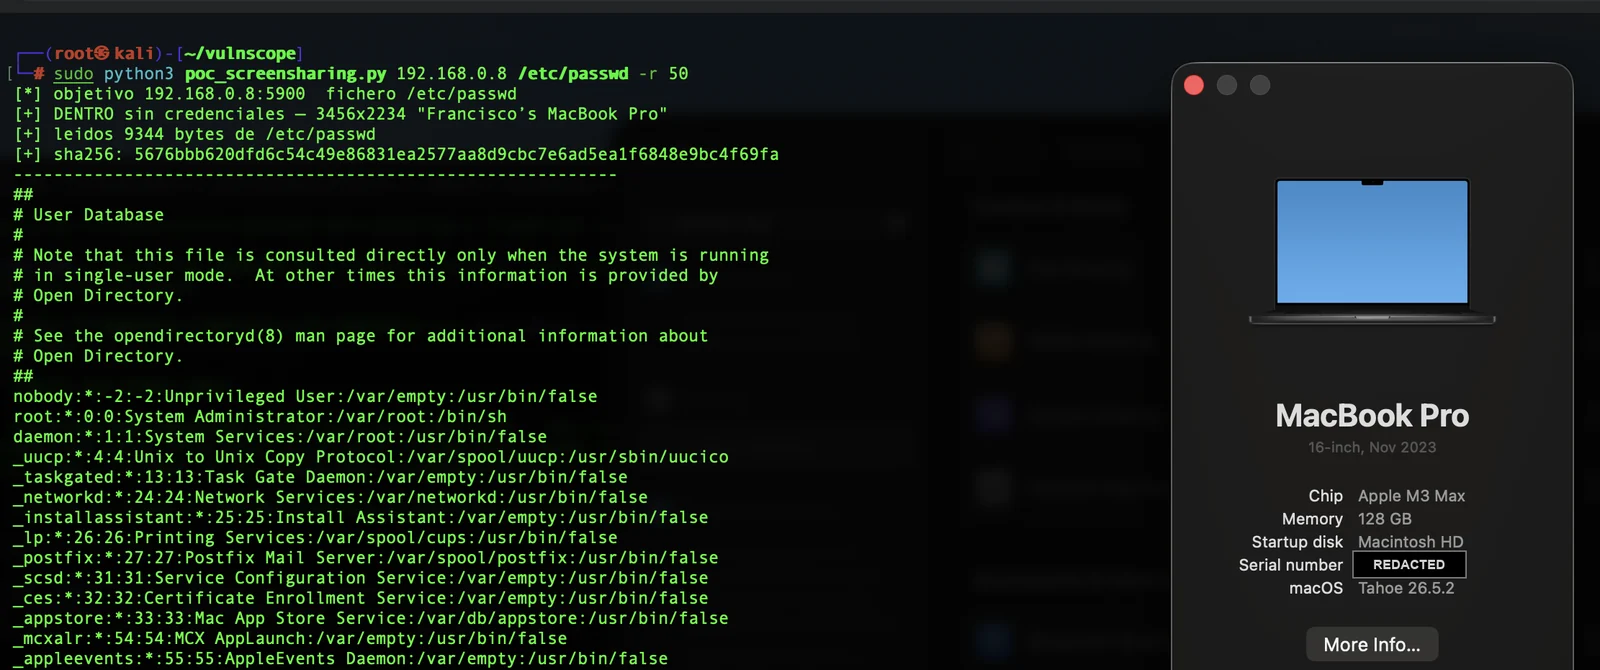 panchocosil/cve-2026-65400-poc
CVE-2026-65400 の読み取り専用 PoC — macOS スクリーン共有 (screensharingd) の事前認証 SRP バイパスにより root ファイル読み取りが可能。macOS 26.6.1 / 15.7.9 / 14.8.9 で修正済み。
 ethanolgolf/cve-2026-64564
Deb における LPE
 zinzloun/cve-2025-32463
# CVE-2025-32463 – Sudo EoP エクスプロイト (PoC)(プリコンパイル済み .so 付き)
 unicordev/exploit-cve-2021-3560
CVE-2021-3560 (Polkit) のエクスプロイト - ローカル権限昇格
 0x00jeff/cve-2025-27591
自己消去機能付きCVE-2025-27591 PoC - passwdファイルを変更する代わりにrootリバースシェルを提供
 hmnthabit/cve-2018-19320-lpe
CVE-2018-19320 のローカル権限昇格エクスプロイト。Windows 10 x64 の GIGABYTE ドライバー(gdrv.sys)を標的とします。カーネルメモリを割り当てて書き込み、SYSTEM に権限を昇格させます。
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
CVE-2023-3076 - MStore API < 3.9.9 における脆弱性をチェック・悪用するための自動マスツール(管理者一括追加 + PHPファイルアップロードによる認証なし特権昇格)
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 一時的root - 調査ノート
 flipphoneguy/root-sonim-xp3800
CVE-2019-2215 を arm32 に移植し、denylist + root app installer で /sbin に su バイナリをマウントするアプリ。firehose/Magisk ガイド含む