
 #1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 offensive-panda/nt-authority-system-context-rtcore
このエクスプロイトは、CVE-2019-16098を再構築して悪用するものです。この脆弱性は、Micro-Star MSI Afterburner 4.6.2.15658(別名RTCore64.sysおよびRTCore32.sys)のドライバに存在し、任意の認証ユーザーが任意のメモリ、I/Oポート、…
 j0wii/cve-2026-97798_lpe_windows
CVE-2026-97798 PoC — WERタイムトラベルデバッグの引数インジェクションによりSYSTEM権限を取得する(Windows 11 LPE)。適応型のfaultrep.dllリゾルバを備える。
 melardev/xeytanwin32-rat
作業中。Win32 APIを使用してC++で書かれたRAT。
 karollooool/cve-2026-83991-writeup-and-poc
Proof-of-conceptは、Windows Cloud Filesのアクセスチェックバイパス(CVE-2026-83991)を実証するもので、supersedeセマンティクスを介して読み取り専用ファイルをクラウドプレースホルダーに変換します。詳細な技術分析と再現手順が含まれています。
 mebeim/cve-2021-4034
CVE-2021-4034の概念実証エクスプロイト。polkitのpkexecにおけるローカル権限昇格の脆弱性で、シンプルなCヘルパーとシェルスクリプトを用いた悪用を実証します。
 petergottesman/pwnkit-exploit
pkexec の CVE-2021-4034 に対するローカル権限昇格エクスプロイトで、脆弱なシステム上で root シェルを取得する概念実証を提供します。
 synacktiv/sccmsqlclient
MSSQLクライアント for SCCM環境向けで、偵察、管理対象クライアントでのリモートPowerShell実行、NAA資格情報やAzure ADアプリ構成などの機密シークレットの抽出を可能にします。
 incredibleindishell/certi-bhai
AD CSの悪用関連のものはここに置く
 malwareman007/cve-2023-27326
Parallels Desktop <18.1.1 向け VM エスケープ
 rjt-gupta/cve-2021-29337
CVE-2021-29337 - MODAPI.sys (MSI Dragon Center) における権限昇格
 mbcrump/cve-2021-3156
CVE-2021-3156に関するメモ: sudo におけるヒープベースのバッファオーバーフロー
 fi01/libput_user_exploit
CVE-2013-6282のカーネルエクスプロイト。ptmx.fsyncハンドラとuevent_helper文字列を上書きして、脆弱なLinuxシステムでローカル権限昇格を実現します。
 josephtlucas/vger
認証されたJupyterインスタンスと対話するための対話型CLIアプリケーション。
 bazad/gsscred-race
CVE-2018-4331: iOS 11.2 の GSSCred システムサービスにおける競合状態のエクスプロイト
 zerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce
CVE-2026-20127の概念実証エクスプロイト。Cisco SD-WAN Manager/Controllerにおける認証前RCEであり、管理者アクセスとネットワーク構成の操作を可能にします。
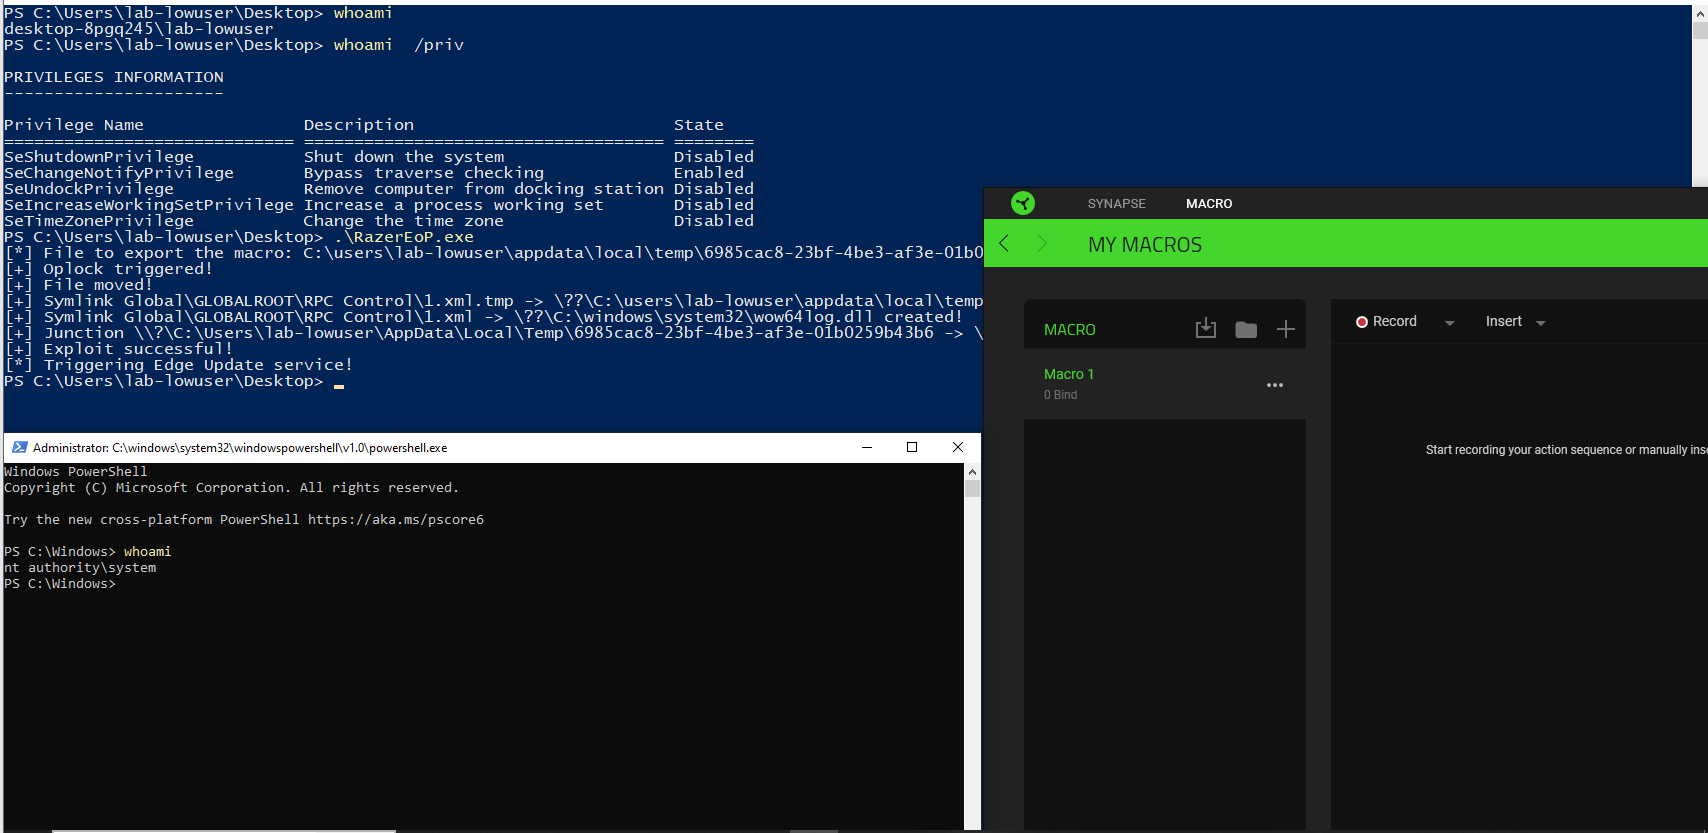 wh04m1001/razereop
Razer Synapse 3 Macro SYSTEMサービスを介した任意のファイル削除・移動のための概念実証エクスプロイトであり、影響を受けるバージョンにおけるローカル権限昇格を実証するものです。
 ankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock
iQOO Z9 5Gおよびvivo T3 5G向けのjailbreak/root CVE-2026-43499 Androidアプリケーションとペイロード。両デバイスともMediaTek Dimensity 7200…
 gmh5225/dse-patcher
Windowsツール。カーネル変数をパッチしてドライバー署名強制を無効化し、テストや研究のために未署名ドライバーの読み込みを可能にします。








