
 #1

 1ndevelopment/ghostlock-s26
GhostLock(CVE-2026-43499)Galaxy S26シリーズ向けアプリ
 wtrwx/smt878u-ionstack-poc
UNFINISHED/WIP - CVE-2026-43499 (IonStack/GhostLock) の Samsung SM-T878U / gts7l 向け研究用POC。トリガーとジオメトリは検証済みだが、root取得はまだ未成功。
 hessandrew/cve-2020-9442
OpenVPN Connect for Windows (MSI) - 3.1.0.361 - 権限昇格
 davidbuchanan314/wampage
WAMpage - WebOS root LPE エクスプロイトチェーン (CVE-2022-23731)
 chenaotian/cve-2022-0847
CVE-2022-0847(Dirty Pipe)Linuxカーネルの権限昇格の脆弱性に関するPoCエクスプロイトと詳細な分析。テストおよびデバッグ用のDocker環境も含む。
 danaepp/pwncat_pwnkit
pwncatモジュールで、CVE-2021-4034(pwnkit)を自動的に悪用します。
 1xpwn/cve-2025-32463
このCVEは、sudo バージョン 1.9.14 から 1.9.17 における脆弱性に対応し、root アクセスへの不正なローカル特権昇格を可能にするものです。
 chenaotian/cve-2022-0492
CVE-2022-0492 Linuxカーネルコンテナエスケープの詳細な技術分析と動作するエクスプロイト。cgroup release_agentを介したもので、ステップバイステップのラボセットアップと緩和ガイダンスが含まれています。
 entra1337/dirtyclone
CVE-2026-43503 用の Python 概念実証。クローンされたソケットバッファを使用したページキャッシュ破損による Linux カーネルのローカル権限昇格です。 /etc/passwd を上書きして root シェルを生成します。
 capture0x/aws-pentest
IAM権限昇格、S3の露出、コンピューティング、ネットワーク、ログ記録、設定不備のチェックを網羅する30のモジュールを備え、Markdown形式の監査レポートを生成する自動AWSセキュリティ評価CLI。
 illegal-instruction-co/processhacker-mcp
AIエージェント向けのランタイムプロセス解析およびメモリハッキングMCPサーバー。動的拡張ロード、読み取り専用モード、監査ログ、およびカスタムバイパス用のオンザフライCコードコンパイルをサポートします。
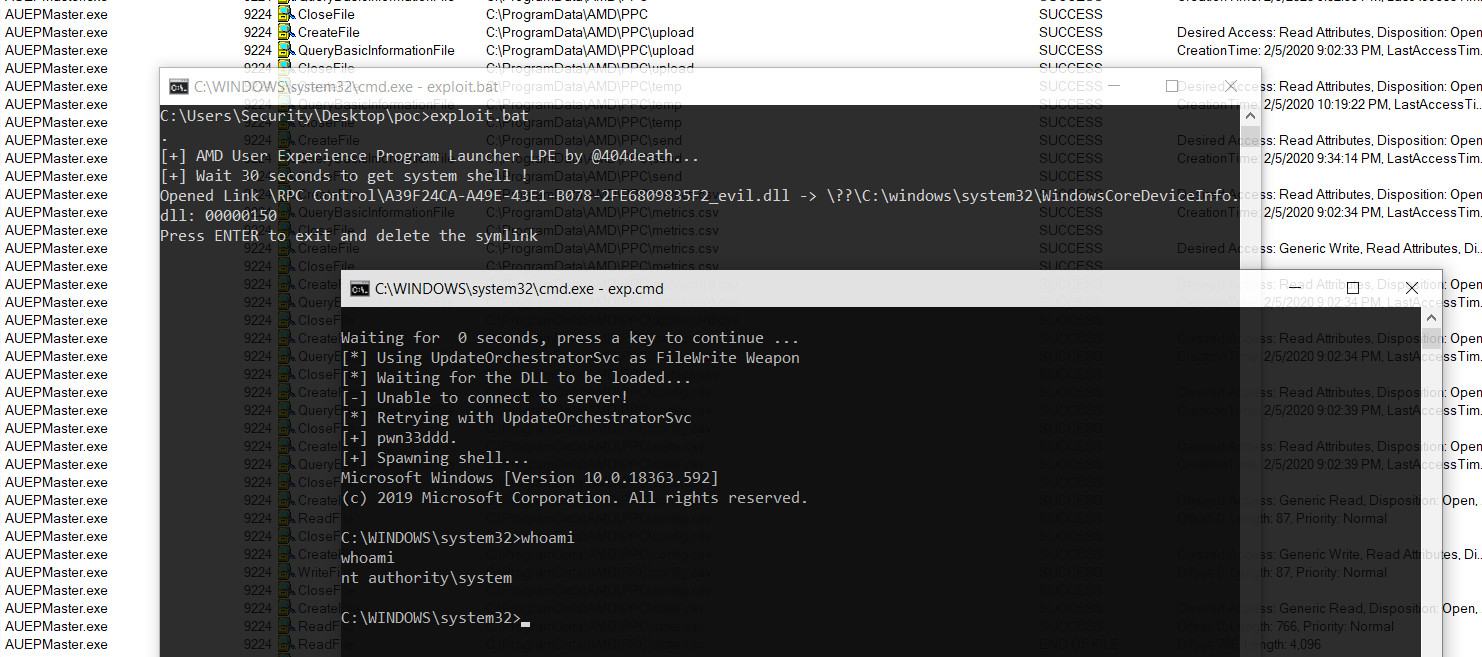 sailay1996/amd_eop_poc
CVE-2020-8950 Radeon Software の AMD User Experience Program Launcher における権限昇格( FileWrite eop)
 spiralbl0ck/cve-2025-0087-
CVE-2025-0087 権限昇格の完全なPoC
 st0rn/windows-10-exploit
Windows 10 エクスプロイト
 andrd3v/cve-2026-43783
CVE-2026-43783の概念実証および技術解説。DesktopServicesHelper XPCの任意chownを悪用してroot権限を取得するmacOSのローカル権限昇格脆弱性。
 straight-tamago/nohomebar
CVE-2022-46689
 0xc4r/cve-2026-21508_poc
CVE-2026-21508 の概念実証。Windows 11 上の DLL ハイジャック攻撃を実証し、細工された DLL を WUDFHost.exe に読み込ませることで権限を昇格させます。









