#1
 mrk336/cve-2025-42957-sap-s-4hana-under-siege
CVE‑2025‑42957 は、RFC 対応の SAP S/4HANA モジュールを危険にさらし、低権限ユーザーが ABAP コードを注入して管理者アカウントを作成し、システムを完全に制御できるようにします。この記事では、この脆弱性と脅威モデルについて説明し、最小限のエクスプロイト ABAP…
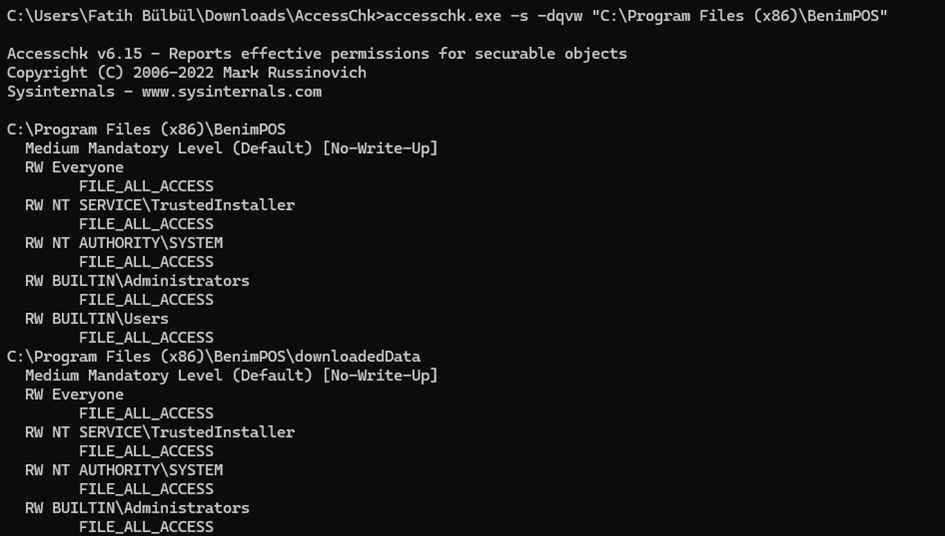 meisterlos/cve-2025-57392
CVE-2025-57392の概念実証であり、BenimPOS Desktop V3.0における安全でないデフォルトのファイル権限を実証し、Windows上での悪意のある実行ファイルの置き換えによる権限昇格を可能にします。
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 は Azure Networking における重大な欠陥を露呈しており、攻撃者が権限を昇格させ、サブネット間のルーティングを制御できるようにします。この記事では、“GetRouteTable” API…
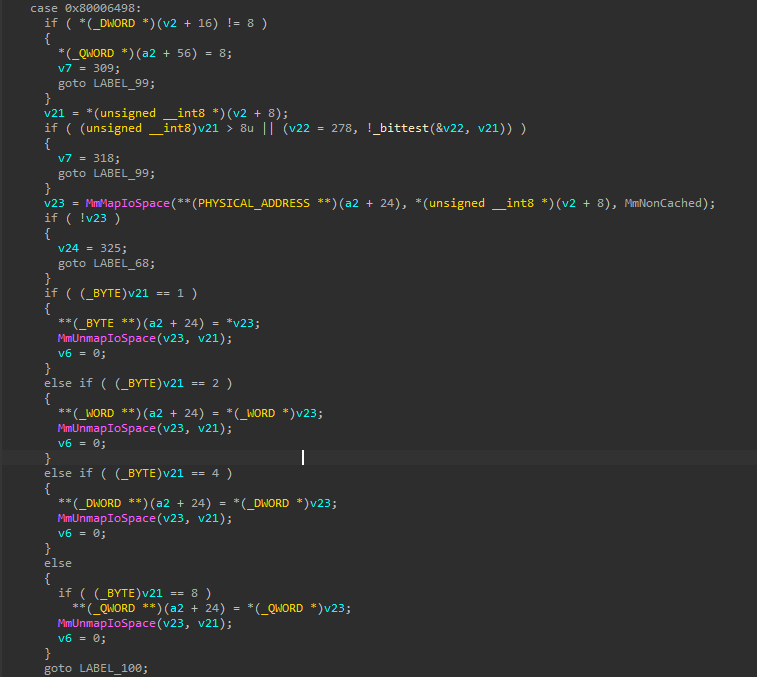 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 権限昇格エクスプロイト - MmMapIoSpace を介した物理メモリへの無制限の IOCTL アクセス
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStopドライバを介した任意の物理メモリおよびI/Oポートの読み書き
 fxrstor/throttlestoppoc
CVE-2025-7771: ThrottleStopドライバを介した任意の物理メモリおよびI/Oポートの読み書き
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — 未認証の権限昇格
 ihk-one/cve-2025-2502
Lenovo PC Managerのローカル権限昇格の脆弱性を、システムサービスの脆弱なファイル権限を悪用し、ペイロード置換によってSYSTEMアクセスを取得するまでのステップバイステップのデモンストレーション。
 karim4353/cve-2024-1086-exploit
教育用、非機能のLinux kernelエクスプロイトテンプレート — CVE-2024-1086向け、ラボ専用のセキュリティ研究および教育(管理されたVMのみで使用)。
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 diego-tella/cve-2025-1055-poc
K7RKScan.sys を使用した CVE-2025-1055 および CVE-2025-52915 の PoC
 visaicyber/cve-2025-27591-below-
`below` を利用したローカル特権昇格 (CVE-2025-27591) - PoCエクスプロイト
 blue0x1/sqlwinds
SQLWinds - SQL Server セキュリティ評価 & ポストエクスプロイテーションツールキット
 diego-tella/codeine
Linux LKM ルートキット
 abubakar-shahid/cve-2024-36886
N-Day Linuxカーネル脆弱性に関する学術研究。TIPCネットワークサブシステムのCVE-2024-36886、ライフサイクル、影響、緩和戦略を分析します。
 danil-koltsov/below-log-race-poc
CVE-2025-27591のPoC – 下記の監視ツールにおけるローカル権限昇格。ログファイルを/etc/passwdへのシンボリックリンクにすることで、攻撃者はrootアカウントを注入し、システム全体を完全に掌握できます。
 mrk336/cve-2021-3456
無害なPDFファイルから始まり、AWS EC2インスタンス上でのリバースシェルに至る実用的なチェーン