#1

 0xsch1zo/nullgate
間接システムコールの利用を容易にするライブラリ。PoCとしてのAV/EDRバイパスとしてかなり興味深い。
 forrest-orr/doublestar
Darkhotel「Double Star」APTエクスプロイトチェーンをWindows 8.1に焦点を当てて個人的に改良・再現し、独自のテクニックを組み合わせたもの
 bc-security/ironsharppack
IronSharpPackは、AMSIバイパスを実行してからC#プロジェクトをリフレクティブロードするIronPythonスクリプトに埋め込まれた人気のC#プロジェクトのリポジトリです。
 ttffdd/xbadmanners
CVE-2018-16323 用ツール
 zblurx/acltoolkit
Active Directory ACL乱用ツールキット:特権昇格、DCSync、オブジェクト所有権の変更、ログオンスクリプト操作およびグループメンバーシップ変更による水平移動のための
 malwaretech/uacelevator
DLL感染を用いたパッシブなUAC昇格
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
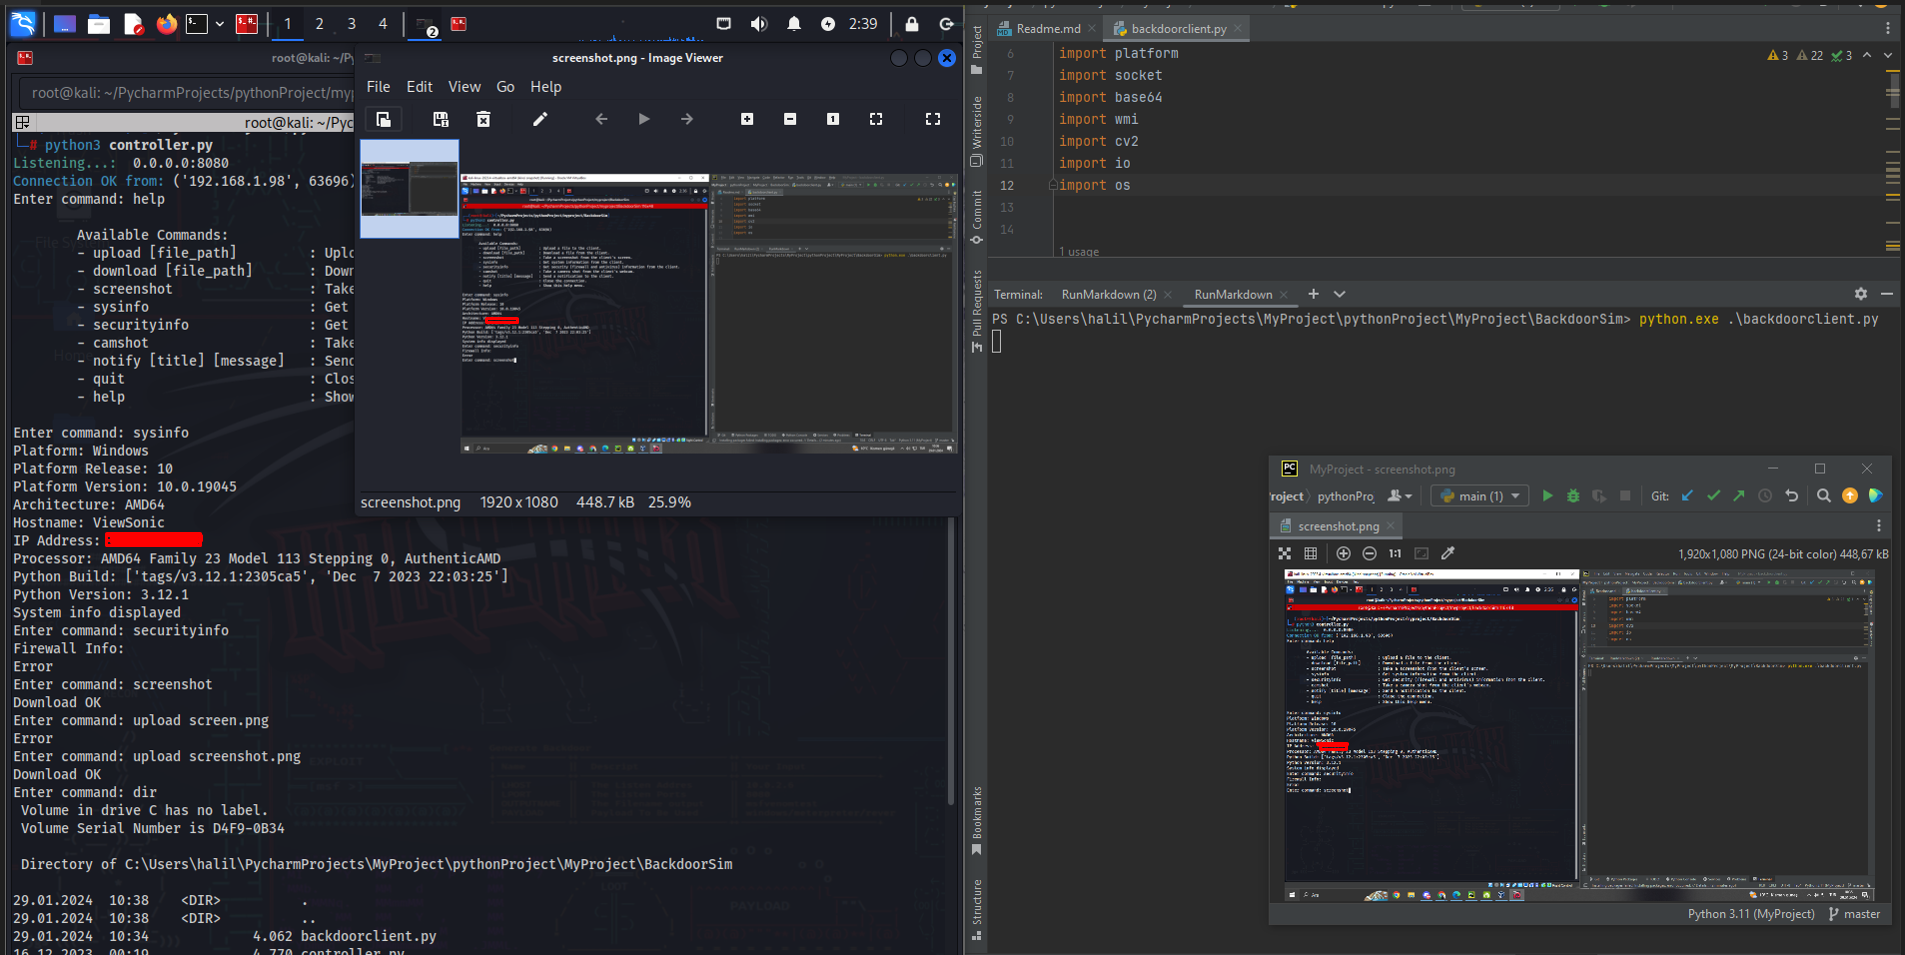 halildeniz/backdoorsim
RAT(リモートアクセス型トロイの木馬)の概念を学習するための教育用リモート管理ツール。ファイル転送、スクリーンショット取得、システム監視、Webカメラアクセスをクライアント・サーバーアーキテクチャで提供します。
 puzzlepeaches/log4jcenter
vCenter における CVE-2021-44228 を悪用して、リモートコード実行などを行う。
 balki97/owassrf-cve-2022-41082-poc
CVE-2022-41080、CVE-2022-41082 および CVE-2022-41076 の Microsoft Exchange サーバーに影響を及ぼす脆弱性に対する PoC
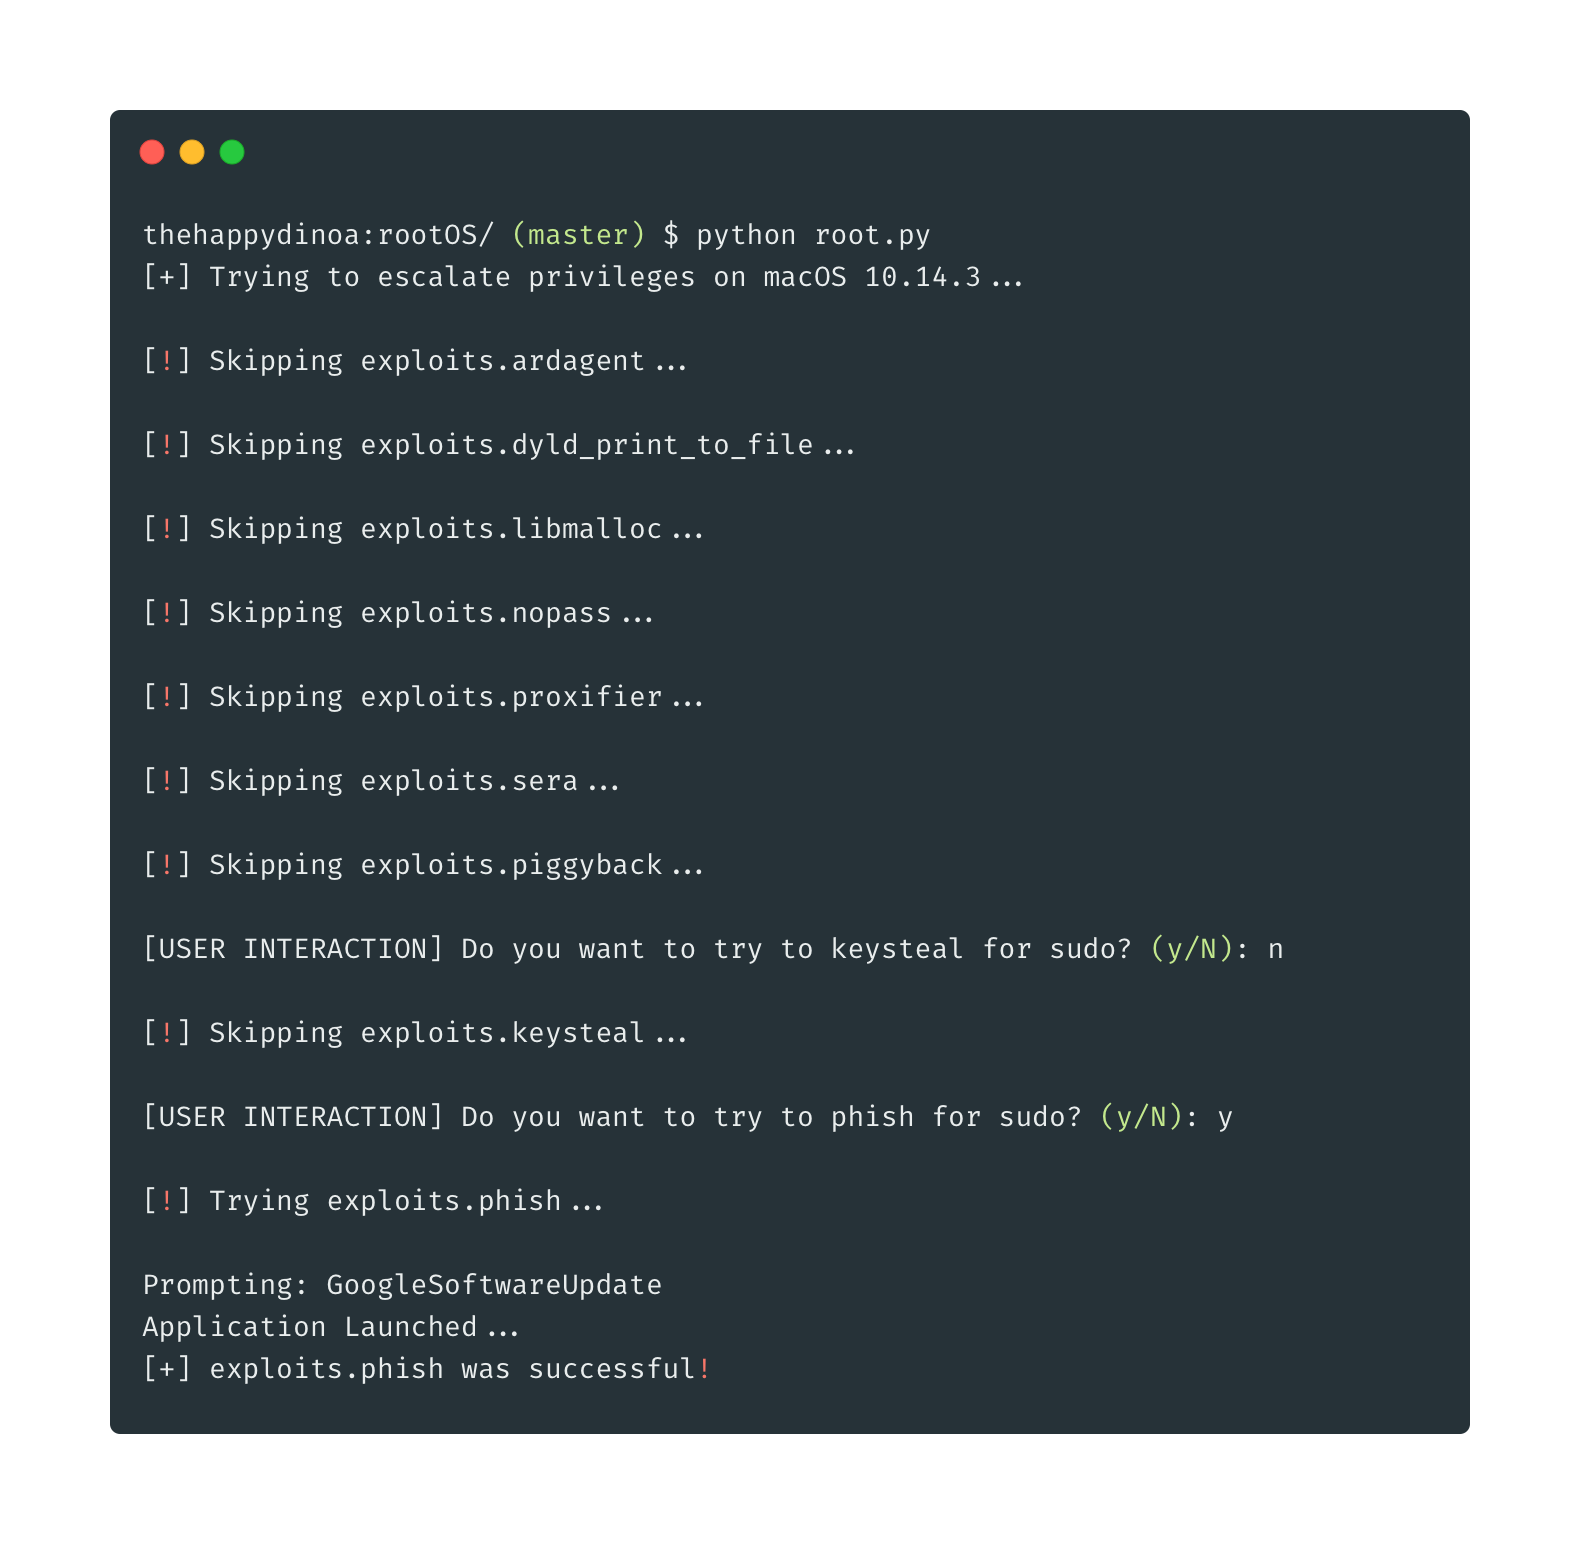
 twelvesec/rootend
*nix 列挙 & 権限昇格自動化ツール。
 henkru/cs-token-vault
Cobalt Strike 用のインメモリトークンボールト BOF
 m417z/cve-2023-36003-poc
XAML 診断 API を使用した特権昇格 (CVE-2023-36003)
 secureworks/tokenman
Azure AD 向けポストエクスプロイテーションツールキット: Microsoft Graph データの取得・検索、FOCI リフレッシュトークンの交換、およびトークンから Azure CLI 認証ファイルの生成。
 ghostwolflab/apt-individual-combat-guide
APT攻撃手法を理解するための教育用ガイドとコードリポジトリ。偵察、Web・サービス悪用、トロイの木馬、C2、および実践的な例を用いたポストエクスプロイテーションを網羅しています。
 temp43487580/entrapassthecert
Entra IDのP2P証明書を要求し、それを使用してリモートのEntra参加デバイスに対して認証するためのツール